
 #1
Strumenti automatizzati per il rilevamento di vulnerabilità note in sistemi e applicazioni.
Raccomandato da Kitploit

 rxerium/cve-2025-8110
Modello di rilevamento per CVE-2025-8110
 password123456/ssl-certificate-expiry-date-checker
Scansiona i certificati SSL/TLS per date di scadenza, dettagli dell'emittente e stato OCSP. Invia notifiche tramite webhook, Telegram o Slack.…
 unweb/plown
Strumento di scansione della sicurezza per Plone CMS.
 snow0715/log4j-scan-burpsuite
Plugin di rilevamento Burpsuite per la vulnerabilità Log4j (CVE-2021-44228)
 1820112015/cve-2023-29923
CVE-2023-29922 Script di rilevamento batch
 tc4dy/cve-2026-67279-86060-toolkit
Toolkit Python per la catena di takeover pre-auth SSH di MikroTik RouterOS "MikroTrick": exploit.py esegue il bypass del rekey e lo scambio della…
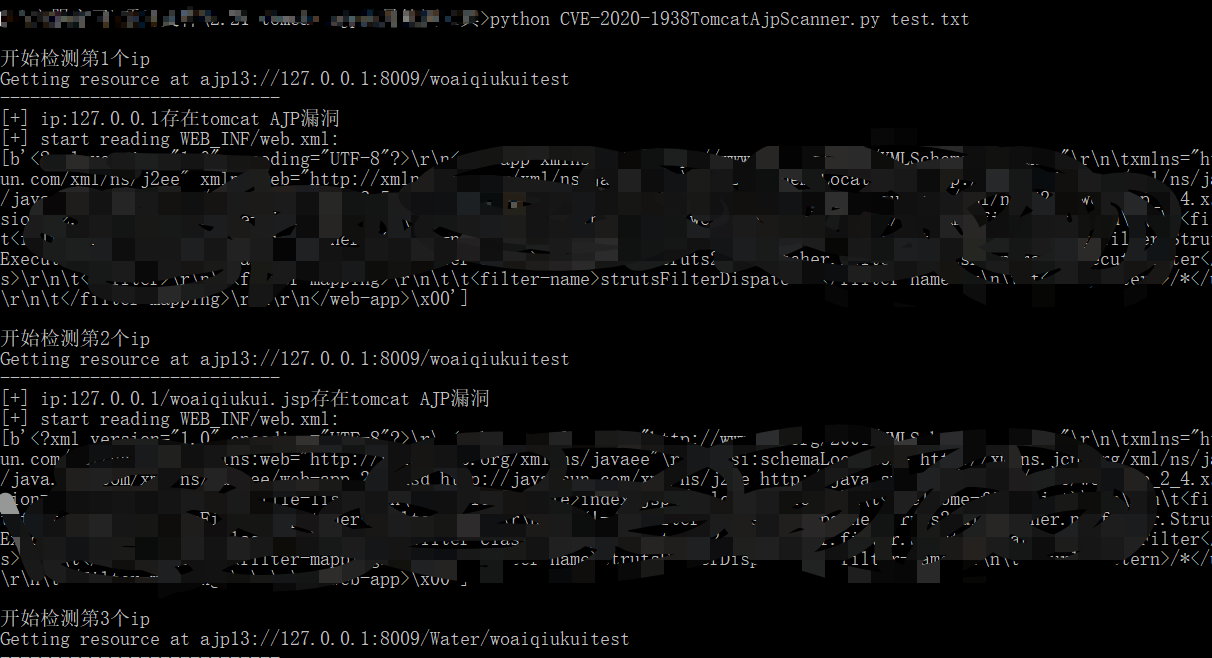 woaiqiukui/cve-2020-1938tomcatajpscanner
Scansione batch della vulnerabilità Tomcat AJP
 sachinart/cve-2025-61882
Scanner multi-thread per CVE-2025-61882 in Oracle E-Business Suite, che sfrutta lo smuggling di richieste HTTP per ottenere esecuzione remota di…
 doggycheng/cnvd-2020-10487
Strumenti di rilevamento per CVE-2020-1938 / CNVD-2020-1048
 geniuszly/cve-2024-5522
Scanner di exploit PoC per CVE-2024-5522 in WordPress. Scansiona gli URL target con payload personalizzati per identificare i siti vulnerabili,…
 4minx/cve-2026-72898
PoC CVE-2026-72898: SQL Injection non autenticata in Metabase
 affolter-engineering/xssearch
Scanner XSS basato su Rust con selezione del payload context-aware, rilevamento e bypass del WAF, crawling, callback XSS cieco e analisi statica dei…
 ooafa/bucketbuster
Scansiona gli endpoint pubblici di object storage su Yandex, VK, Selectel, Sber, Alibaba, Tencent, Huawei e Baidu per individuare bucket listabili e…
 eugexo/security-baseline-ubuntu
Baseline di sicurezza e guida all'hardening di livello produttivo per Ubuntu 24.04/26.04 LTS. Isolamento del kernel, pulsante di emergenza Panic,…
 io1337/icg-autoexploiterbot
Strumento automatizzato per lo sfruttamento di vulnerabilità CMS in Joomla, WordPress, Drupal, PrestaShop e OsCommerce con funzionalità integrate di…
 0-d3y/cve-2023-29489
Vulnerabilità di scansione di massa in Cpanel [XSS]
 pennacle-security/summit
Piattaforma open-source per il test di sicurezza web: proxy, scanner e fuzzer in un'unica CLI. Di Pennacle Security.
 p33d/cve-2024-23113
Script Python per rilevare CVE-2024-23113, una vulnerabilità di formato stringa nel servizio FGFM di FortiGate su TCP/541, utilizzando connessione…








