
 #1
Strumenti automatizzati per il rilevamento di vulnerabilità note in sistemi e applicazioni.
Raccomandato da Kitploit
 salehlardhi/cve-2023-3519
Vulnerabilità CVE-2023-3519 per nuclei scanner
 mr-r3b00t/cve-2021-44228
Strumento di rilevamento backdoor basato su PowerShell per i server di connessione VMware Horizon, mirato a CVE-2021-44228. Include un canary con…
 cyberjez/pqc-scanner
Il PQC Network Scanner è uno strumento di valutazione della rete incentrato sul quantum che scansiona i certificati TLS/SSL negli ambienti aziendali…
 theori-io/reactguard
ReactGuard fornisce strumentazione per il rilevamento di framework e vulnerabilità per CVE-2025-55182 (React2Shell)
 ruppde/scan_cve-2020-29583
Scanner per prodotti Zyxel potenzialmente vulnerabili a causa di un account utente non documentato (CVE-2020-29583)
 bankkroll/quickcheck-cve-2025-55182-react-and-cve-2025-66478-next.js
Script per la verifica rapida di CVE-2025-55182 (React) e CVE-2025-66478 (Next.js) - Vulnerabilità critiche di RCE non autenticato nel protocollo…
 blacktechx011/react2shell
React2Shell: Un framework di sfruttamento per CVE-2025-55182 (Next.js/React RCE).
 im-hanzou/msaper
Strumento automatico di massa per verificare e sfruttare la vulnerabilità in CVE-2023-3076 - MStore API < 3.9.9 - Escalation dei privilegi non…
 b1anda0/cve-2021-21972
VMware vCenter Server vulnerabilità di esecuzione di codice remoto (CVE-2021-21972) script di rilevamento batch
 tegal1337/pocketpentester
Toolkit di sicurezza offensiva Android offline-first con 21 moduli per ricognizione, scansione delle porte, enumerazione dei sottodomini,…
 rvsh3ll/nxc-vulnscan
Modulo NetExec: esegue tutti i controlli di vulnerabilità standard di Windows in un'unica passata (solo verifica, nessun exploit)
 aureels/cve-2026-86596
Scanner di exploit e mass scanning in un singolo file per CVE-2026-86596, un RCE da template injection in s2Member tramite il parametro item_name…
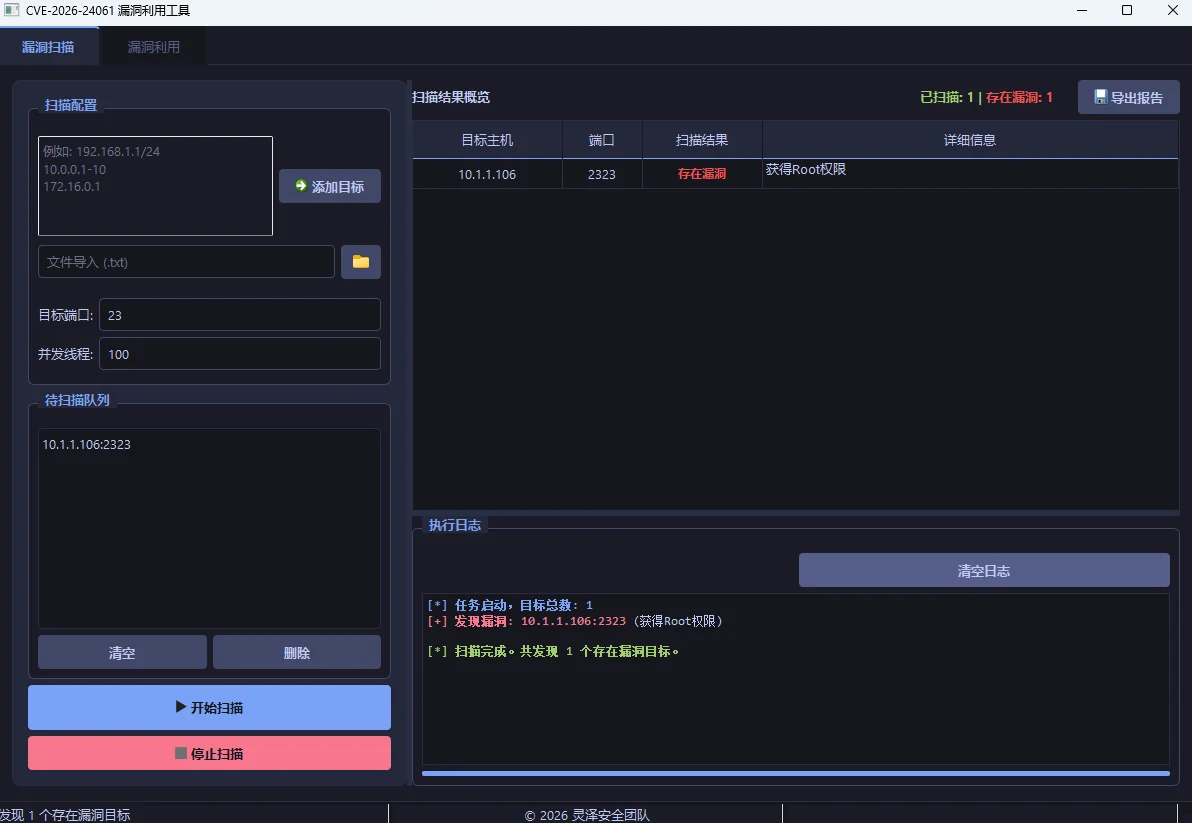 lingzesec/cve-2026-24061-gui
CVE-2026-24061 Strumento GUI per il rilevamento e lo sfruttamento della vulnerabilità di bypass dell'autenticazione in GNU Inetutils telnetd
 taptap/cve-2025-59489
Scanner automatizzato che rileva la vulnerabilità di injection nel runtime Unity CVE-2025-59489 negli APK Android estraendo la versione di Unity e…
 im-ezboy/cve-2025-55182-zoomeye
🔍 Next.js RCE Scanner (CVE-2025-55182) - Scanner automatico di vulnerabilità che utilizza il motore di ricerca Zoomeye. Scopre i bersagli tramite…
 f0ng/text4shellburpscanner
Estensione Burp Suite per rilevare la vulnerabilità CVE-2022-42889 (Text4Shell) tramite scansione passiva di richieste e risposte HTTP.
 openbreach/canop
CLI di analisi statica che scansiona il codice generato dall'IA alla ricerca di vulnerabilità come SQL injection, reflection non sicura e segreti…
 tahmed11/strutsy
Strutsy - Sfruttamento di massa della vulnerabilità di Apache Struts (CVE-2017-5638)








