
 #1
Strumenti automatizzati per il rilevamento di vulnerabilità note in sistemi e applicazioni.
Raccomandato da Kitploit

 abdulahadthecyber-pixel/aidor
Scanner automatizzato di vulnerabilità IDOR basato su Bash che rileva riferimenti diretti a oggetti non sicuri enumerando parametri numerici e…
 bigb0x/cve-2024-6387
Strumento di scansione di massa per OpenSSH CVE-2024-6387, CVE-2006-5051 , CVE-2008-4109 e altri.
 hynekpetrak/detect_bluekeep.py
Script Python per rilevare la vulnerabilità BlueKeep (CVE-2019-0708) con supporto TLS/SSL e x509
 cyberark/pwnkit-hunter
PwnKit-Hunter è qui per aiutarti a verificare se i tuoi sistemi sono vulnerabili a CVE-2021-4043, noto anche come PwnKit.
 black1hp/mongobleed-scanner
Scanner per perdita di memoria heap MongoDB CVE-2025-14847 | Vulnerabilità zlib OP_COMPRESSED | Strumento per Bug Bounty e Red Team
 mathiasreker/blmvuln
Grave vulnerabilità di sicurezza sui siti web PrestaShop - CVE-2022-31101
 kal1gh0st/whatsapphack-rce
Exploit per CVE-2019-11932, una vulnerabilità di esecuzione remota di codice in WhatsApp tramite file GIF dannosi. Include codice proof-of-concept e…
 im-hanzou/apachrot
Apache (Linux) CVE-2021-41773/2021-42013 Controllatore di vulnerabilità di massa
 0xcyberstan/cve-2026-42533-config-scanner
Scanner statico di configurazione che segnala le configurazioni nginx vulnerabili al bug complex_value di capture-clobbering a due passaggi (regex…
 0dteam/cve-2024-22024
Verifica la vulnerabilità CVE-2024-22024 in Ivanti Connect Secure
 robert-auger/safer-dependencies
Livello di sicurezza automatico delle dipendenze per assistenti di codifica AI che controlla i pacchetti per CVE, typosquatting, abbandono, problemi…
 cspf-founder/red-clippy
open-source pentest management built to be operated by an AI agent
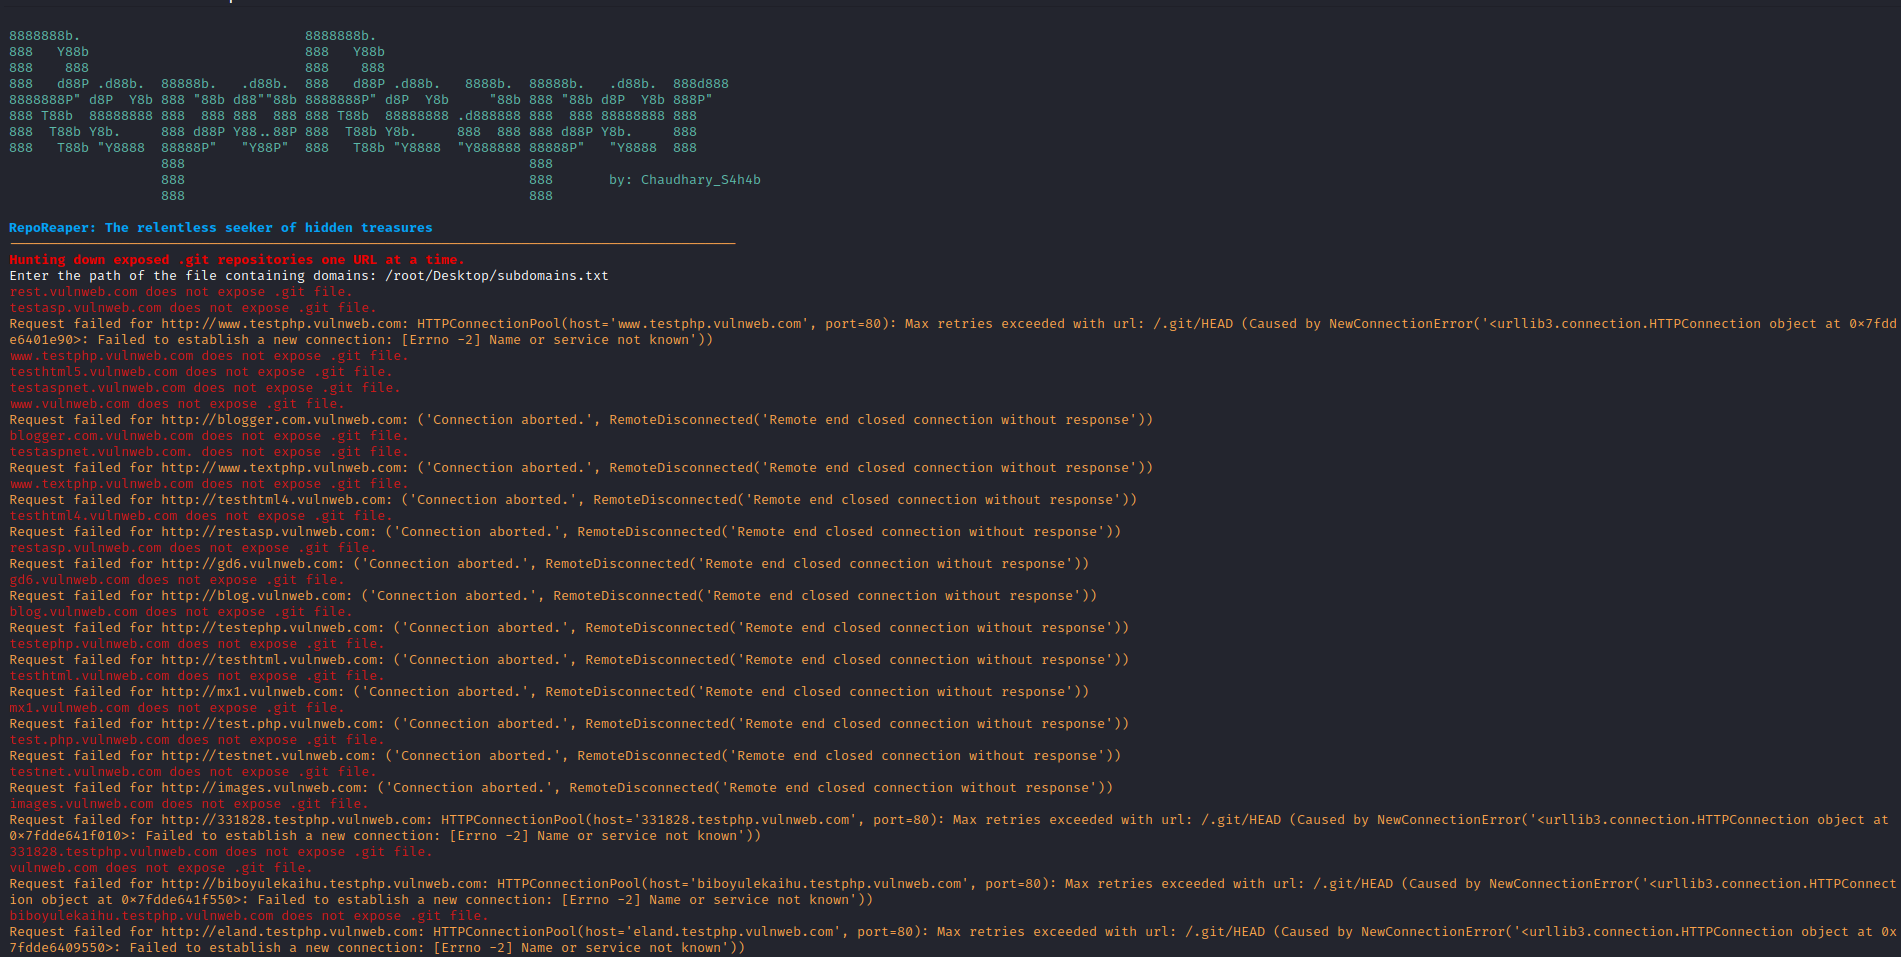 chaudharyarjun/reporeaper
Scanner automatizzato che identifica repository .git esposti attraverso domini e sottodomini, consentendo il rilevamento rapido di fughe di…
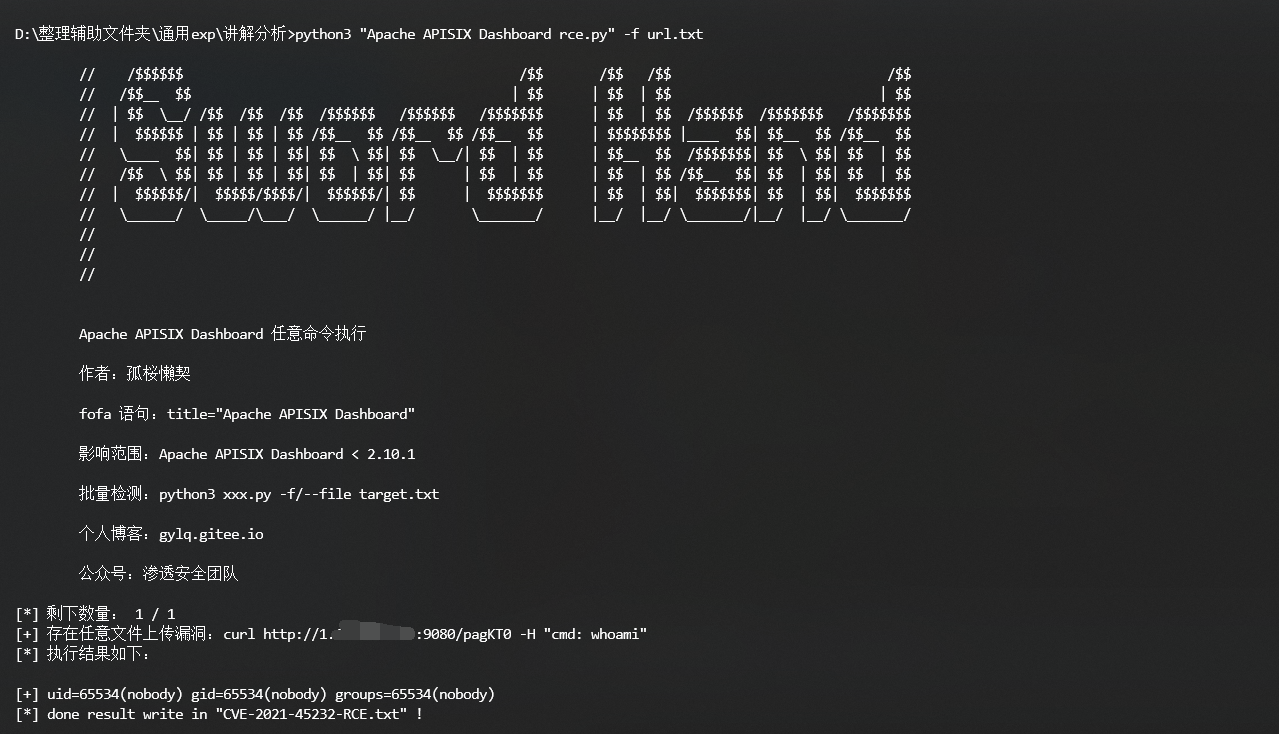 gylq/cve-2021-45232-rce
Scanner batch multithread per vulnerabilità CVE-2021-45232, mirato all'RCE di Apache APISIX Dashboard con supporto alle query FOFA.
 ryandamour/crlfmap
CRLFMap è uno strumento per trovare vulnerabilità HTTP Splitting
 3ndg4me/cve-2020-3452-exploit
Semplice scanner che sfrutta CVE-2020-3452 per enumerare i file standard accessibili nella directory web dei dispositivi CISCO ASA.
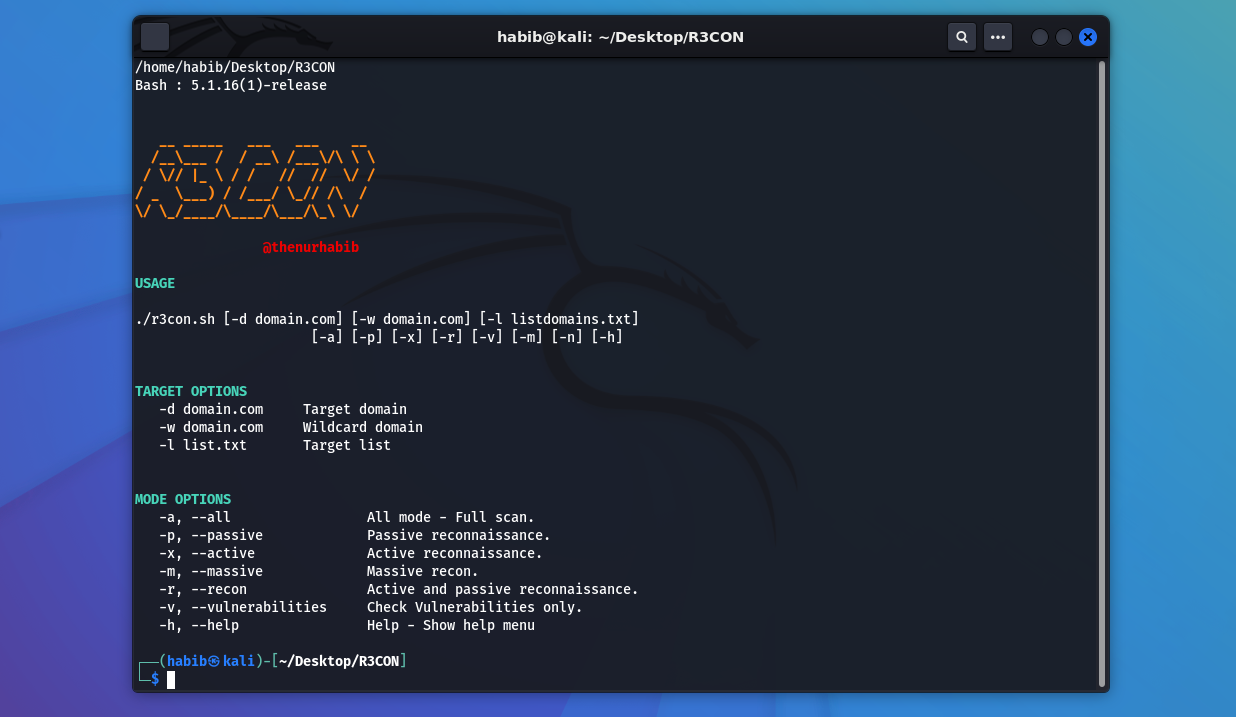 thenurhabib/r3con
Strumento multifunzionale di ricognizione web e scansione delle vulnerabilità
 logisek/huntcyberark
CyberArk Audit di Sicurezza








