
 #1
Strumenti automatizzati per il rilevamento di vulnerabilità note in sistemi e applicazioni.
Raccomandato da Kitploit

 whitespots/fast-security-scanners
Controlli di sicurezza per le tue ricerche
 jeromeyoung/log4j2burpscanner
CVE-2021-44228, plugin Burp per log4j2 in versione Java; per il dnslog sono stati selezionati domini che non sono dnslog.cn.
 sinkmanu/cookiescanner
Strumento per verificare il flag dei cookie su più siti
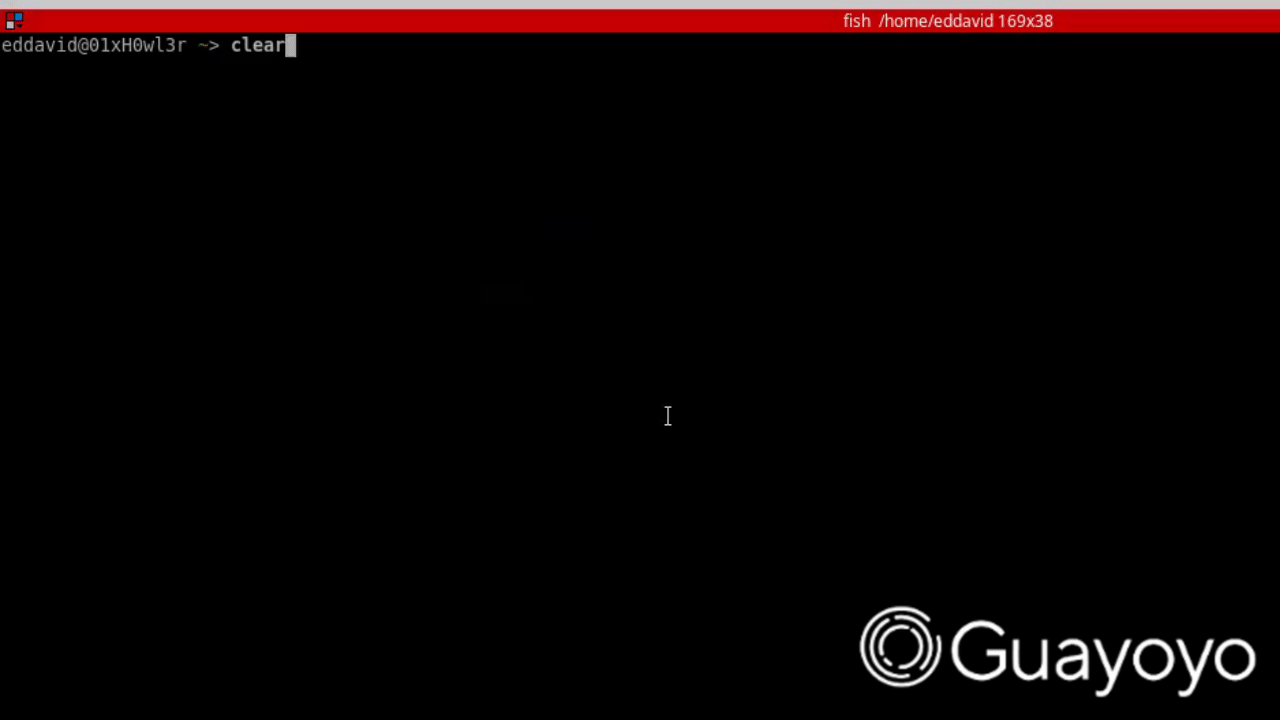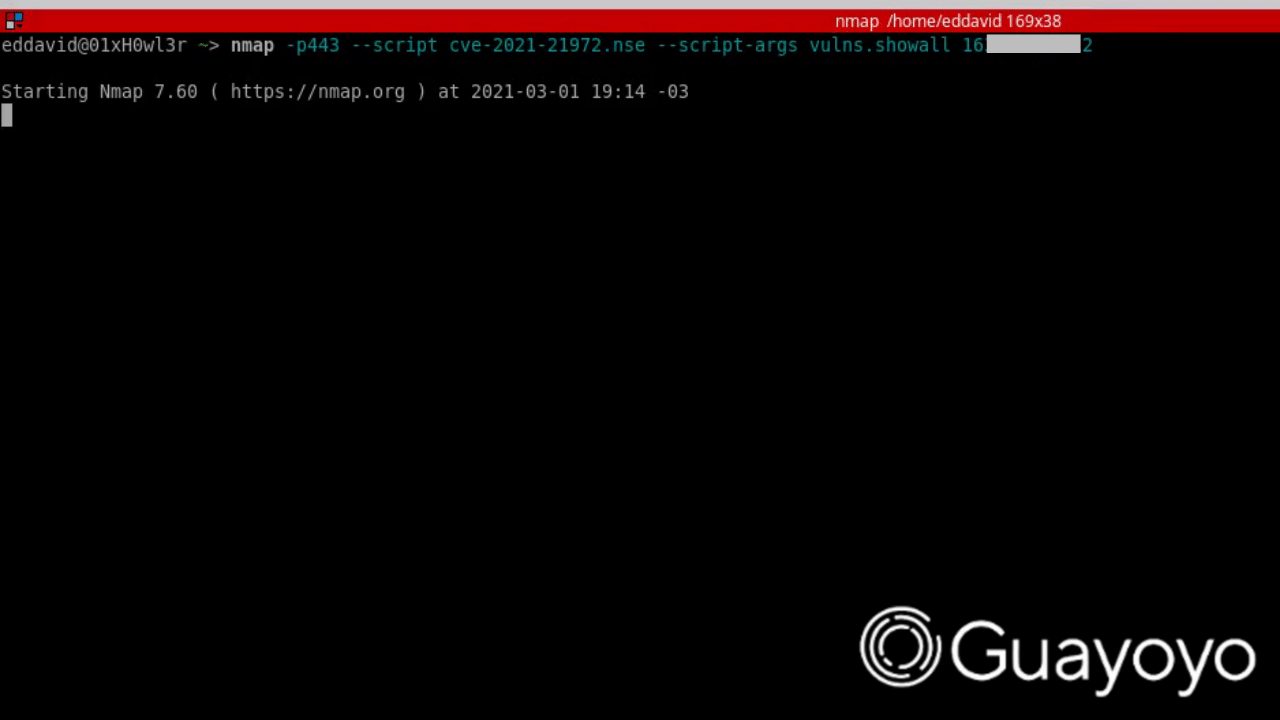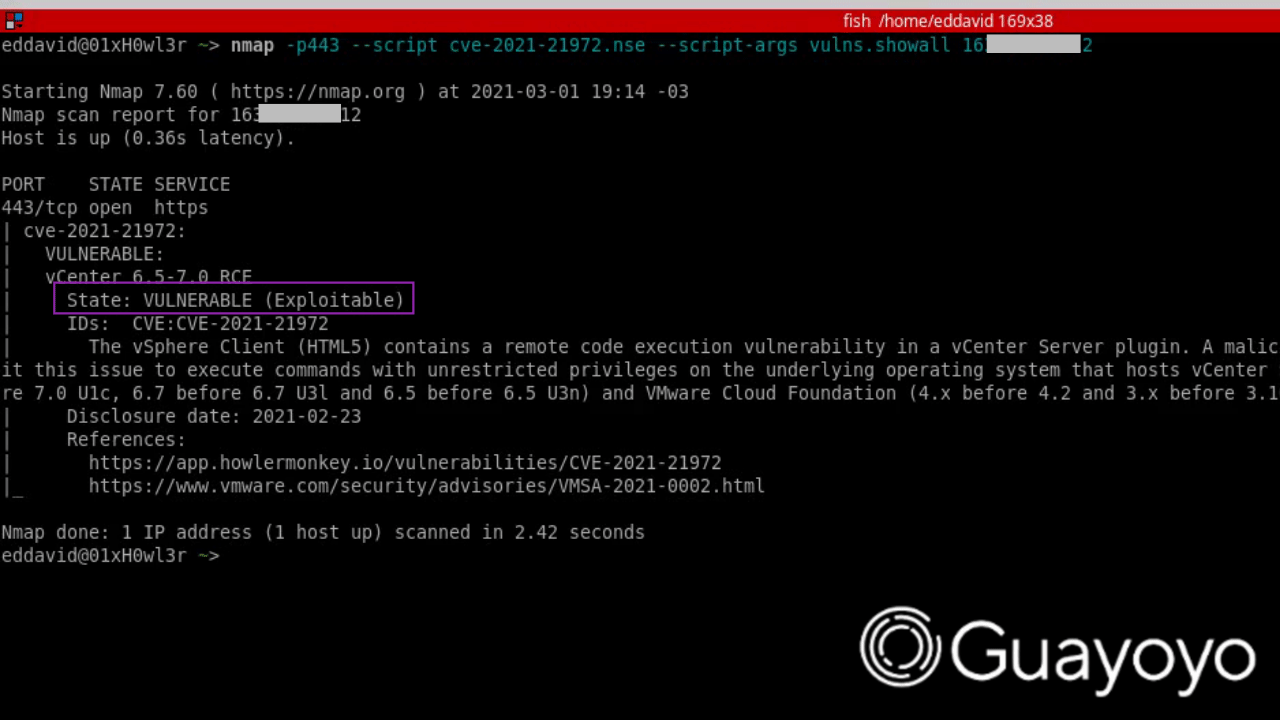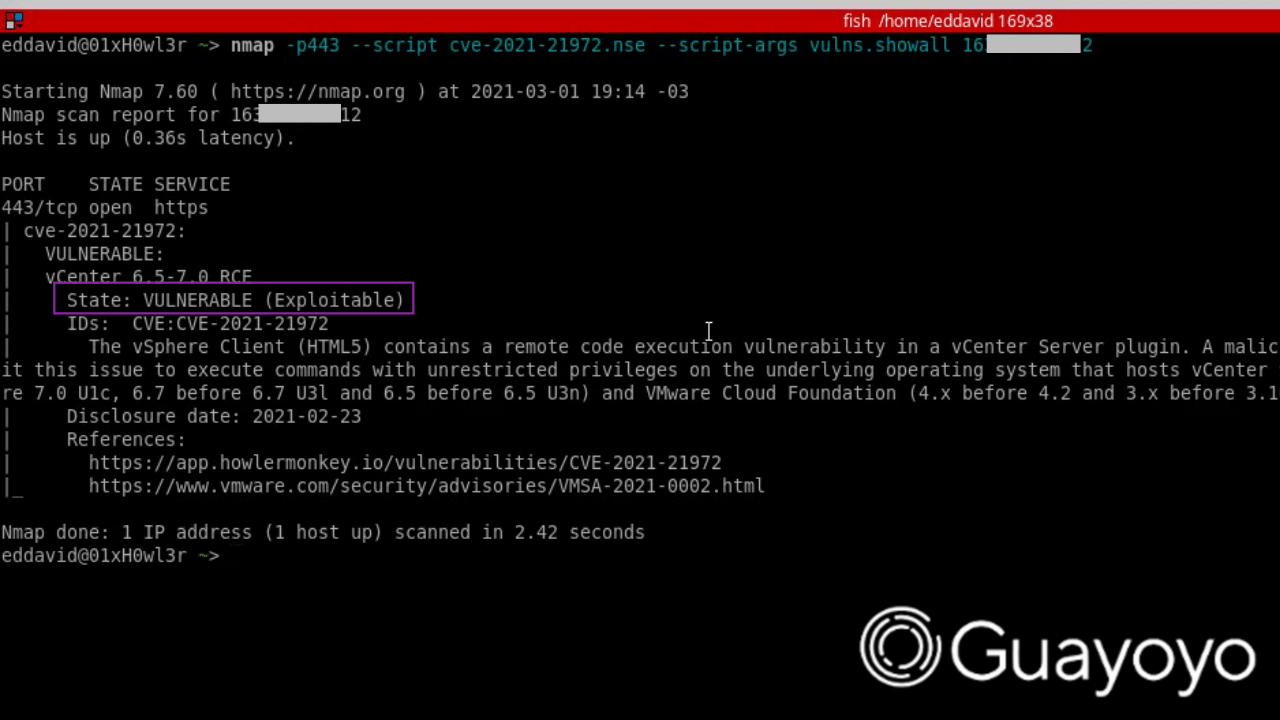 guayoyocyber/cve-2021-21972
Script Nmap per verificare la vulnerabilità CVE-2021-21972
 iriscouch/audit_couchdb
Rileva problemi di sicurezza, grandi o piccoli, in un server CouchDB
 yslxotwod/wifisting
Toolkit GTK4 per la sicurezza wireless con 57 moduli shell standalone per Wi-Fi, Bluetooth, RF, Zigbee, NFC e attacchi lato router, oltre a MITM,…
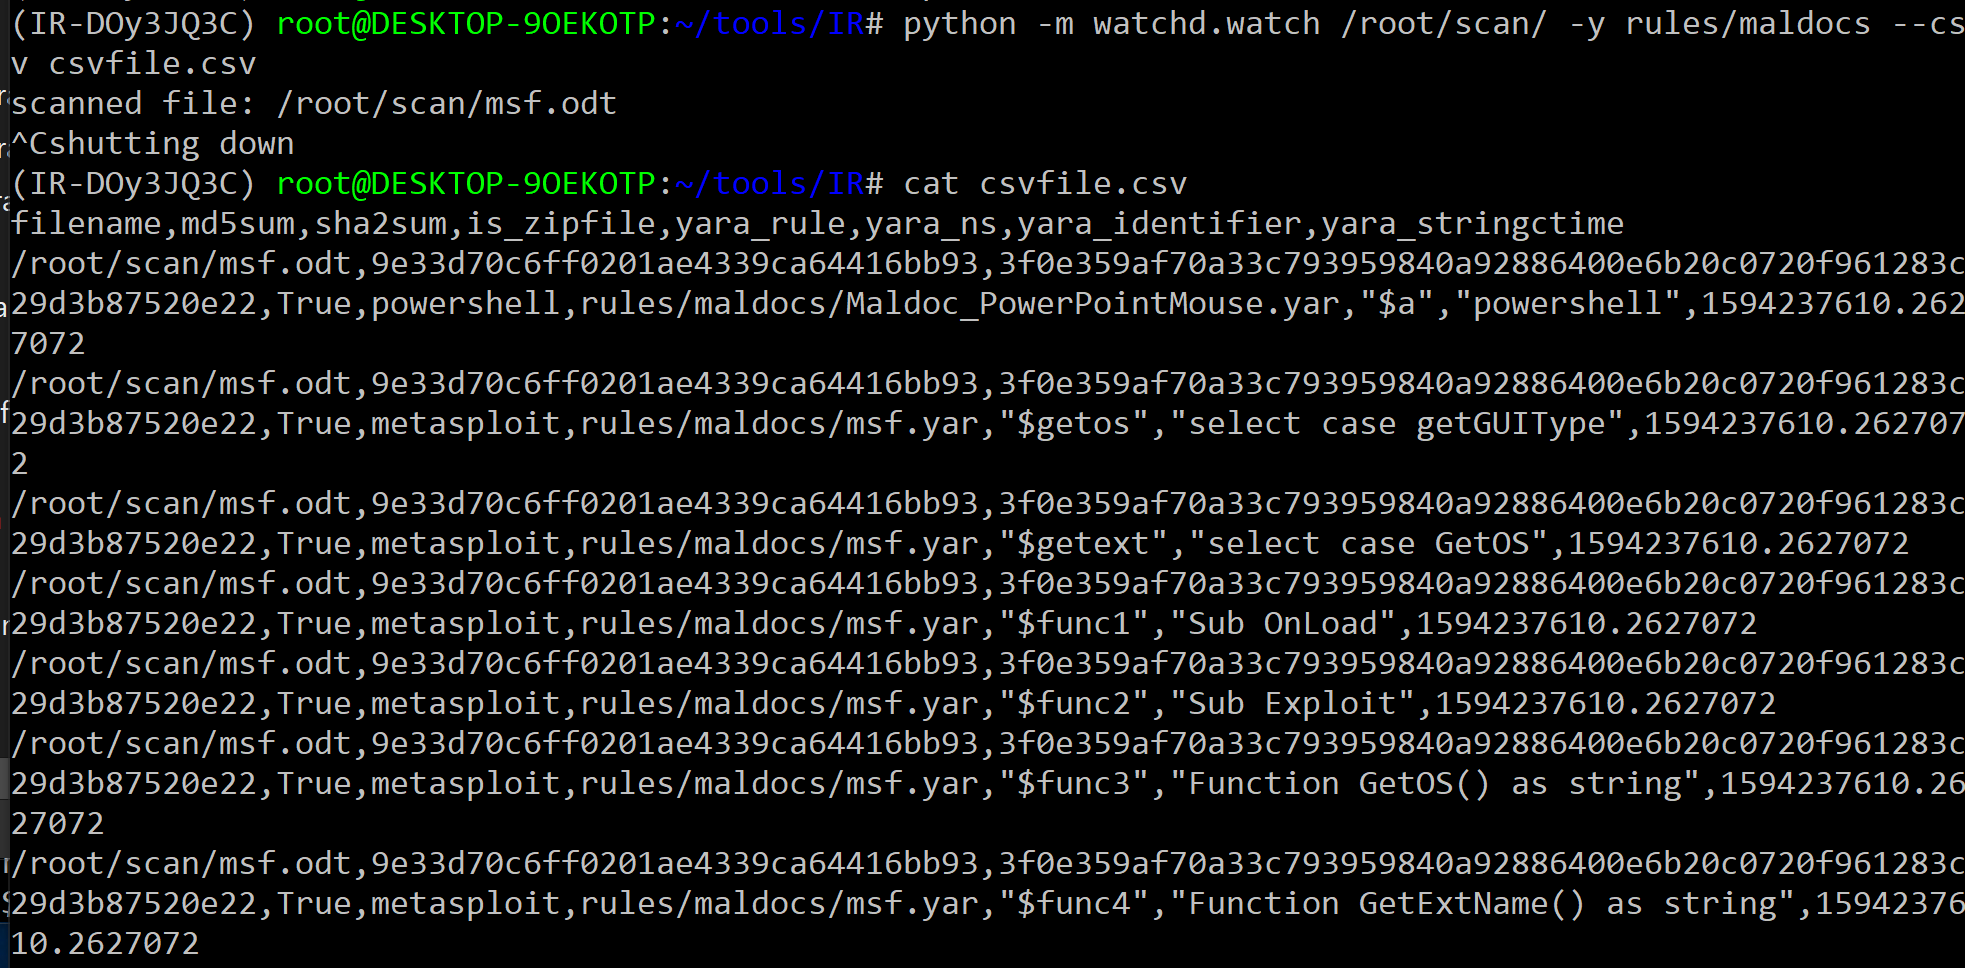 oxiqa/irfuzz
Scanner di file basato su YARA che monitora le directory, rileva malware negli archivi di documenti e produce risultati in CSV per l'integrazione con…
 off-by-1-labs/flawed
Artefatti simili a fix con difetti incorporati
 rxerium/cve-2025-61882-cve-2025-61884
Rilevamento per CVE-2025-61882 e CVE-2025-61884
 ayushpriya10/imdshift
Automatizza la migrazione dei carichi di lavoro AWS da IMDSv1 a IMDSv2 per mitigare gli attacchi SSRF. Rileva l'utilizzo di IMDSv1 su EC2, ECS, EKS,…
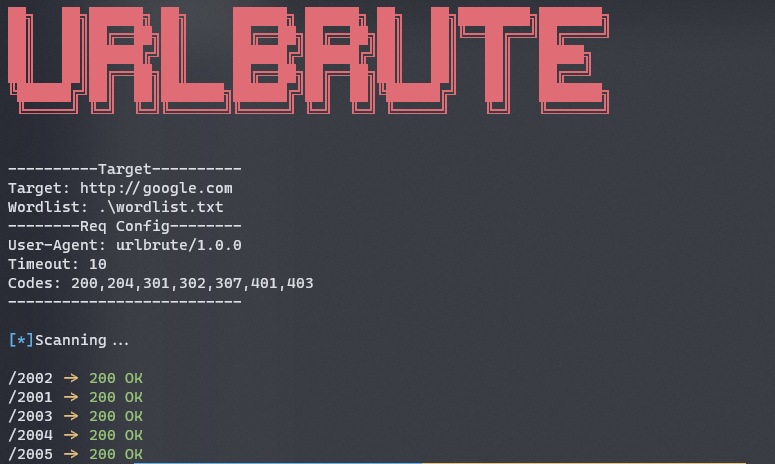 reddyyz/urlbrute
Scanner di directory/sottodomini sviluppato in GoLang.
 owasp/vulnreach
SCA consapevole del runtime — dimostra quali CVE sono effettivamente raggiungibili, non solo installati.
 noptrix/nullscan
Un framework modulare progettato per concatenare e automatizzare test di sicurezza.
 manhnho/shellsum
Uno strumento di difesa - rileva web shell nelle directory locali tramite md5sum
 nccgroup/amfdser-ngng
Un plugin Burp Extender che prende oggetti AMF deserializzati e li codifica in XML usando la libreria Xtream.
 incogbyte/laravel-phpunit-rce-masscaner
Scanner di massa per Laravel phpunit RCE (CVE-2017-9841) con scansione di intervalli IP ed elenchi di hostname, supportando il rilevamento mirato di…
 owasp/sapkiln
OWASP SAPKiln è uno strumento con interfaccia grafica (GUI) progettato per facilitare la messa in sicurezza e l'audit dei sistemi SAP in modo…
 tangxiaofeng7/cve-2022-22965-spring-core-rce
Rilevamento batch non distruttivo per CVE-2022-22965








