
 #1
Strumenti automatizzati per il rilevamento di vulnerabilità note in sistemi e applicazioni.
Raccomandato da Kitploit

 tjnull/cygor
Un framework modulare per la scoperta di asset scritto in Python per automatizzare il lavoro manuale ripetitivo
 gensecaihq/react2shell-scanner
Rileva CVE-2025-55182 RCE in React Server Components scansionando i file di blocco npm/pnpm/yarn, le immagini Docker, gli SBOM e gli URL live.…
 arsbr/veritensor
L'Antivirus per gli Artefatti AI e Firewall RAG. Uno strumento di analisi statica che scansiona Modelli e Notebook per RCE, Dataset e documenti RAG…
 pentesteracademy/reconpal
ReconPal: Sfruttando la NLP per InfoSec
 callforpapers-source/jshole
Uno scanner di vulnerabilità per componenti JavaScript, basato su RetireJS
 airbus-cert/cve-2024-4040
Scanner per CVE-2024-4040
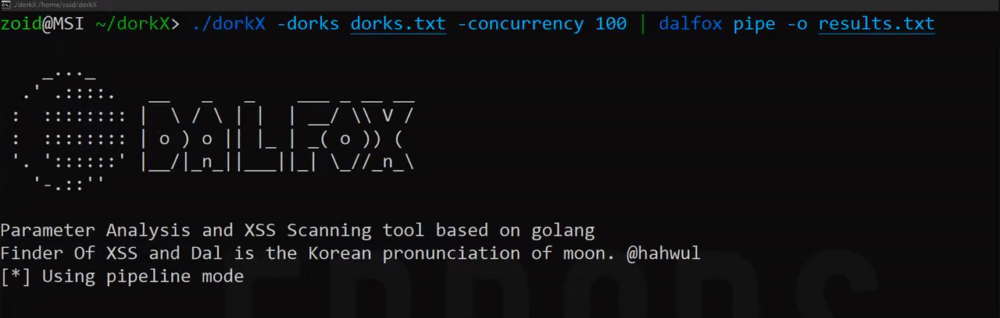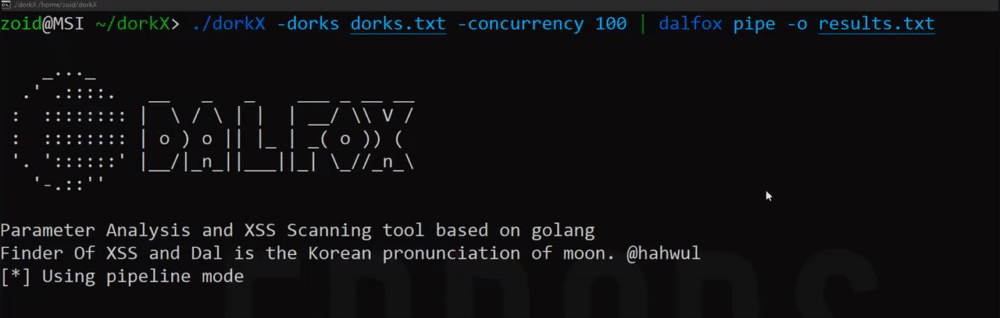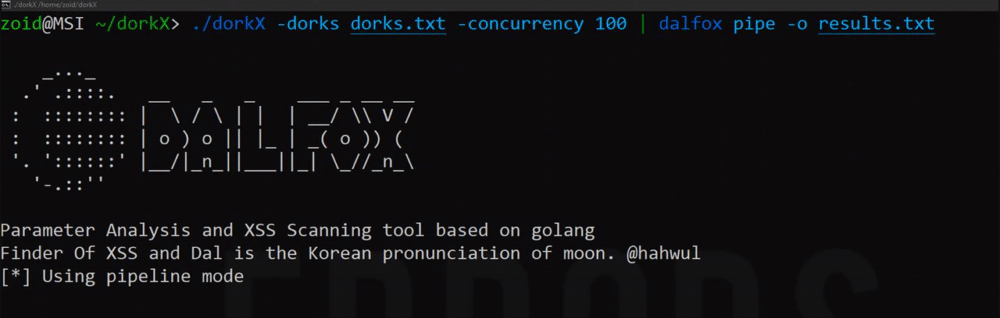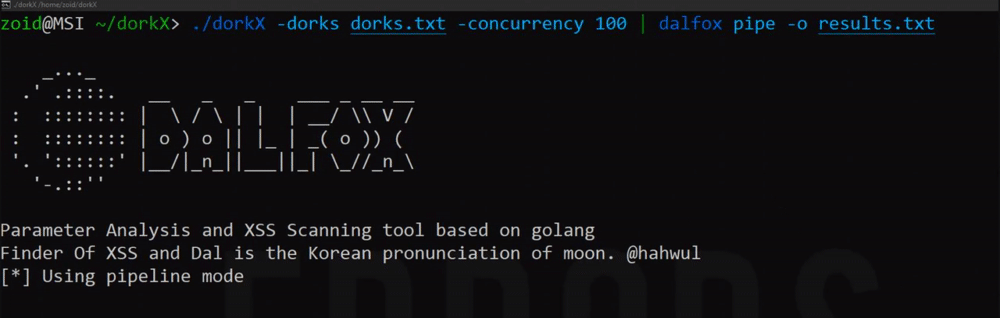 ethicalhackingplayground/dorkx
Collega diversi strumenti con Google Dork Scanner
 erikwynter/cve-2023-22515-scan
Scanner per CVE-2023-22515 - Vulnerabilità di Controllo degli Accessi Non Sicuro in Atlassian Confluence
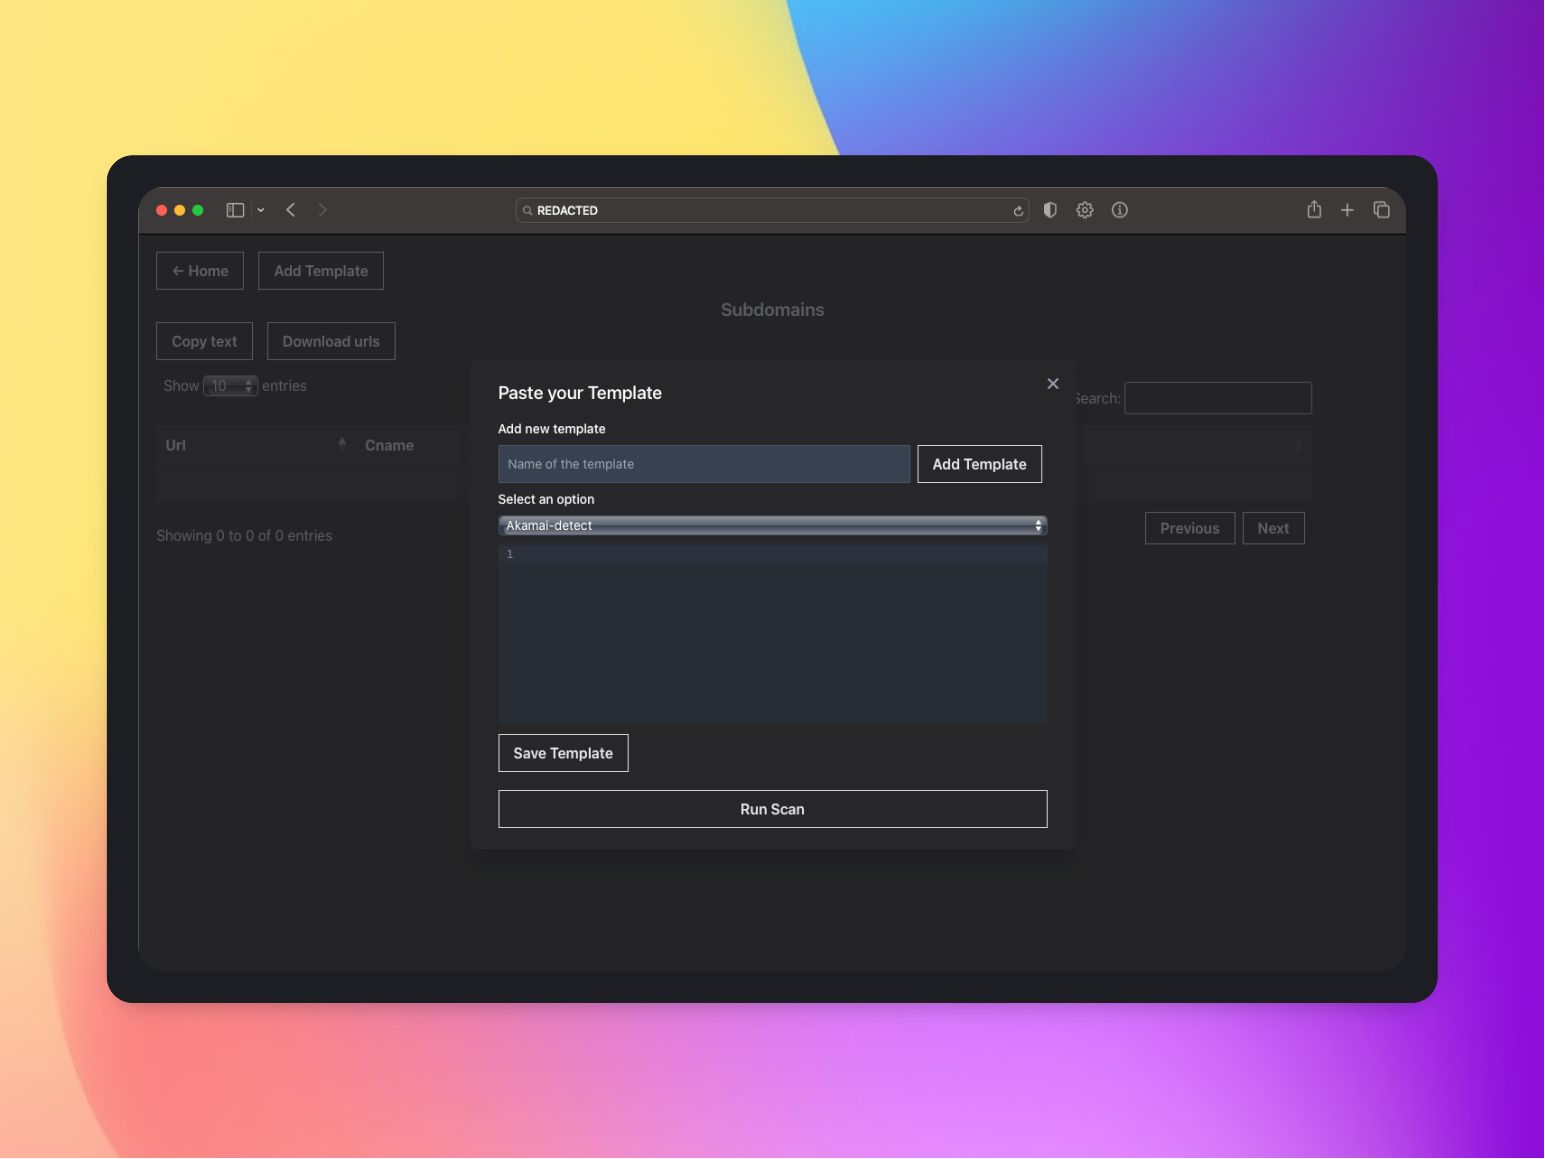 tess-ss/recon-ninja
Recon-Ninja
 zeyad-azima/cve-2024-27348
Scanner RCE per Apache HugeGraph Server ( CVE-2024-27348 )
 armissecurity/urgent11-detector
Strumento di rilevamento URGENT/11 di Armis
 mzzdtot/cve-2023-28432
PoC & Exp per la scansione batch della vulnerabilità di divulgazione di informazioni sensibili di MinIO
 oxsecurity/codetotal
Analizza qualsiasi snippet, file o repository per rilevare possibili falle di sicurezza come segreti nel codice, vulnerabilità open source, sicurezza…
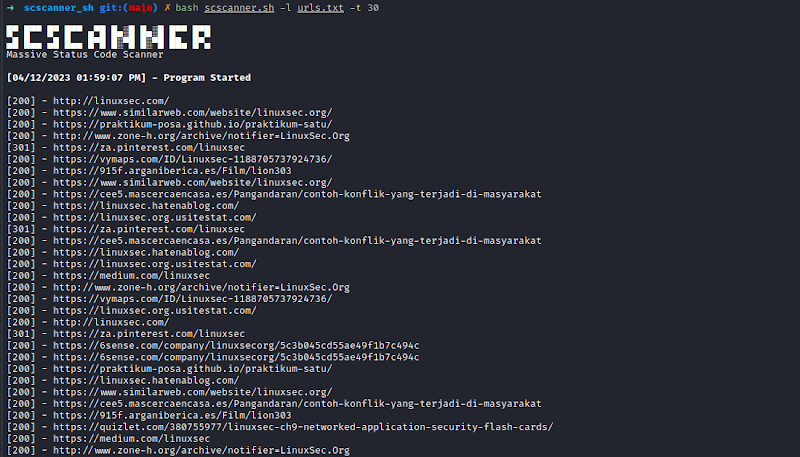 yuyudhn/scscanner_sh
scscanner è uno strumento per leggere il codice di stato della risposta del sito web da liste.
 intrinsec/comission
Scanner di sicurezza CMS white-box che verifica le versioni di core, plugin e temi, rileva modifiche non autorizzate e incrocia le vulnerabilità note…
 brumbelow/layerleak
layerleak lo scanner di segreti di Docker Hub
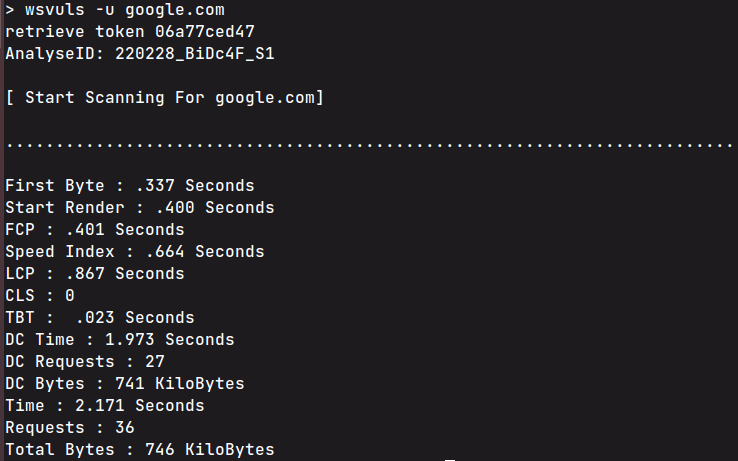 anouarbensaad/wsvuls
Scanner di vulnerabilità per siti web da riga di comando che rileva software server obsoleto, header HTTP non sicuri ed estrae dati IP/porta di…
 varchashva/vprioritizer
vPrioritizer ci consente di comprendere il rischio contestualizzato (vPRisk) a livello di relazione asset-vulnerabilità in tutta l'organizzazione, in…








