
Skip to content
KitploitKITPLOIT
StrumentiExploitsBlog
Log in
Invia
StrumentiExploitsBlog
Invia

Strumenti di Hacking, PenTest e Cybersecurity per il tuo Arsenale di Sicurezza!

Kitploit è una directory di strumenti di hacking, cybersecurity e pentesting. Scopri gli ultimi aggiornamenti dei progetti per trovare vulnerabilità, analizzare sistemi, automatizzare i test e rafforzare la tua sicurezza.

FeedContattoPrivacy© 2026 Kitploit

Directory degli strumenti

Categorie

Vedi tutte le categorie
Loading categories
wsvuls — Scanner di vulnerabilità per siti web da riga di comando che rileva software server obsoleto, header HTTP non sicuri ed estrae dati IP/porta di Cloudflare con statistiche di performance e mappatura delle richieste. | Kitploit
Strumenti/GitHubGitHub/anouarbensaad/wsvuls
Scanner di VulnerabilitàRaccolta InformazioniSicurezza WebCrawler
GitHubanouarbensaad/wsvuls

wsvuls

Scanner di vulnerabilità per siti web da riga di comando che rileva software server obsoleto, header HTTP non sicuri ed estrae dati IP/porta di Cloudflare con statistiche di performance e mappatura delle richieste.

Vedi Repository
5712944 anni faRevisionato da Kitploit
Condividi


WSVuls
WSVuls

Scanner di vulnerabilità per siti web rileva problemi [ software server obsoleto e intestazioni HTTP non sicure.]

issues

Cos'è WSVuls?

WSVuls è uno strumento da riga di comando semplice e potente per Linux, Windows e macOS. È progettato per sviluppatori/testatori e per coloro che lavorano nell'IT che vogliono testare vulnerabilità e analizzare siti web con un singolo comando. Rileva problemi: versioni software obsolete, intestazioni HTTP non sicure, richieste lunghe e inutili

Perché WSVuls ?

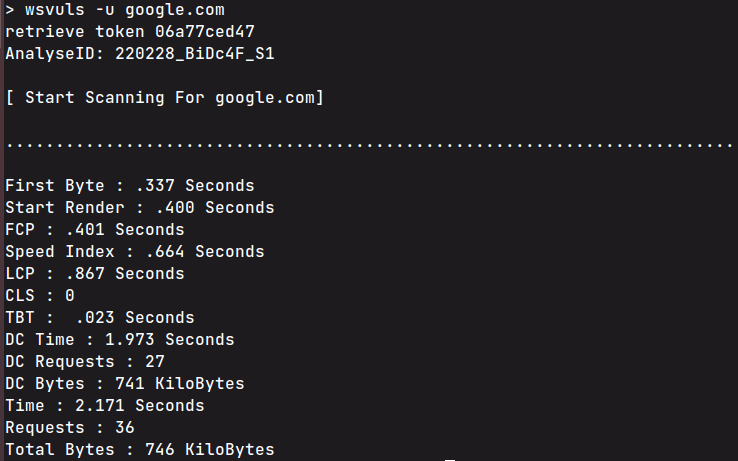
WSVuls può estrarre i seguenti dati durante la scansione:

Cloudflare :
  • Indirizzo IP
  • Porte
  • Intestazioni Hex
  • Versione del protocollo
Statistiche :
  • First Byte
  • Start Render
  • FCP
  • Speed Index
  • LCP
  • CLS
  • TBT
  • DC Time
  • DC Requests
  • DC Bytes
  • Time
  • Requests
  • Total Bytes
Mapper :
  • Risorsa
  • Inizio Richiesta
  • Tipo di Contenuto
  • DNS Lookup
  • Negoziazione SSL
  • Codice Errore/Stato

Docker

WSVuls può essere avviato usando docker

Costruisci Immagine
$ git clone https://github.com/anouarbensaad/wsvuls
$ cd wsvuls
$ docker build -t wsvuls:latest .
Esegui un contenitore WSVuls con modalità interattiva
$ docker run -it --name wsvuls wsvuls:latest -u facebook.com

Utilizzo

Scan, Detect and get stats for a specific url

Examples:

To get stats from target url:
$ wsvuls stats -u facebook.com

To get map all requests:
$ wsvuls stats -u facebook.com --mapper

To detect a right ip address from cloudflare firewall:
$ wsvuls cloud -d facebook.com

by default use-proxy to bypass the limit rate.

Available Commands: 
  stats      Get statistics of target website.
  cloud      Get the right data from cloudflare.
  
Flags:
  -h, --help      help for wsvuls

Screenshot

Scarica lo strumento

Più Popolari

Vedi tutti →

Scopri gli strumenti più utilizzati dalla nostra community.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Il toolkit OSINT definitivo: grafo di indagine, punteggio di affidabilità, famiglie di alias, mappa, timeline e report. 49 moduli, oltre 400 siti, nessuna chiave API richiesta.

    755
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # App di esecuzione con un tocco GhostLock (CVE-2026-43499)

    510
  • 3

    ARTEX

    baarai/artex

    Piattaforma di penetration testing autonoma multi-agente basata su LLM con agenti planner/worker, grafi di asset e di esplorazione, registrazione del traffico MITM e retesting delle vulnerabilità.

    415
  • 4

    redforge

    cybersecurity91/redforge

    Toolkit red team lato browser con 102 strumenti offline per ricognizione, generazione di payload, attacchi alle credenziali, crittografia, codifica e reportistica dell'engagement.

    343
  • 5

    antifox

    antifox-ai/antifox

    Piattaforma multi-agente di penetration testing autonoma basata sull'IA che esegue ricognizione, scoperta della superficie d'attacco, validazione dello sfruttamento e consegna di report supportati da evidenze.

    259
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Il sistema d'azione per la cybersecurity nativa AI—dove l'intento diventa esecuzione governata, le evidenze diventano memoria operativa, e ogni operazione migliora la successiva.

    258

Esplora tutti gli strumenti

Sfoglia la nostra collezione di strumenti

Vedi tutti gli strumenti →






