
Skip to content
KitploitKITPLOIT
StrumentiExploitsBlog
Log in
Invia
StrumentiExploitsBlog
Invia

Strumenti di Hacking, PenTest e Cybersecurity per il tuo Arsenale di Sicurezza!

Kitploit è una directory di strumenti di hacking, cybersecurity e pentesting. Scopri gli ultimi aggiornamenti dei progetti per trovare vulnerabilità, analizzare sistemi, automatizzare i test e rafforzare la tua sicurezza.

FeedContattoPrivacy© 2026 Kitploit

Directory degli strumenti

Categorie

Vedi tutte le categorie
Loading categories
scscanner_sh — scscanner è uno strumento per leggere il codice di stato della risposta del sito web da liste. | Kitploit
Strumenti/GitHubGitHub/yuyudhn/scscanner_sh
RicognizioneScanner di VulnerabilitàRaccolta InformazioniSicurezza Web
GitHubyuyudhn/scscanner_sh

scscanner_sh

scscanner è uno strumento per leggere il codice di stato della risposta del sito web da liste.

Vedi Repository
3911253 anni faRevisionato da Kitploit
Condividi

scscanner - Scanner Massivo di Codici di Stato

scscanner è uno strumento per leggere i codici di stato delle risposte dei siti web dalle liste. Questo strumento ha la capacità di filtrare solo codici di stato specifici e salvare il risultato in un file.

Funzionalità

  • Dipendenza ridotta. Questo strumento necessita solo di curl installato
  • Multiprocessing. La scansione sarà più veloce con il multiprocessing
  • Filtro del codice di stato. Se vuoi solo un codice di stato specifico (es: 200) dalla lista, questo strumento ti aiuterà

Utilizzo

➜  scscanner_sh git:(main) ✗ bash scscanner.sh
 ___ __ ___ __ __ _ _ _  _ _  ___ _ _  
(_-</ _(_-</ _/ _` | ' \| ' \/ -_) '_|
/__/\__/__/\__\__,_|_||_|_||_\___|_|   
      Massive HTTP Status Code Scanner 

A Tool that read/checks website's HTTP response code from the lists.
Usage:
scscanner.sh [-l <domain.txt>] [-t {int}] [-o <out.txt>]
scscanner.sh [-h]

Options:
-l     File contain lists of domain.
-t     Adjust multi process. (Default: 15)
-f     Filter status code.
-o     Save to file.
-h     Print this Help.

Regola il multiprocesso

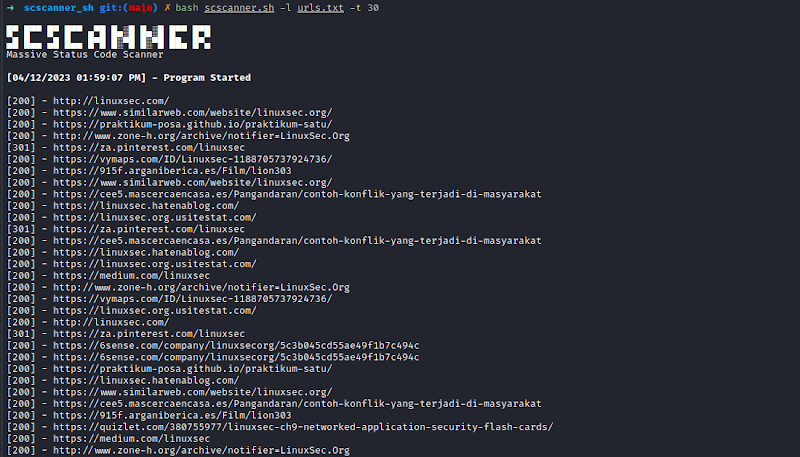
bash scscanner.sh -l domain.txt -t 30

Usando il filtro del codice di stato

bash scscanner.sh -l domain.txt -f 200

Usando il filtro del codice di stato e salva su file.

bash scscanner.sh -l domain.txt -f 200 -o result.txt
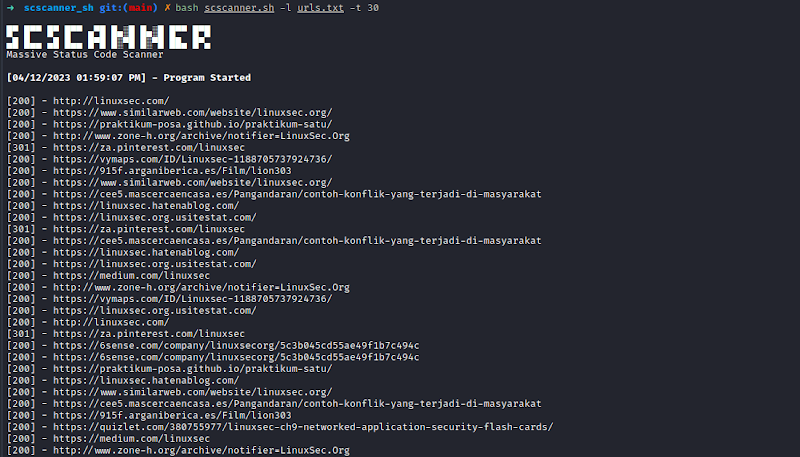
Screenshot

scscanner

Lista TODO

  • Aggiunto multiprocessing
  • Aggiunta opzione filtro codice di stato
  • Aggiunta opzione salva su file
  • Ottenere il titolo dalla pagina

Sentiti libero di contribuire se vuoi migliorare questo strumento.

Scarica lo strumento

Più Popolari

Vedi tutti →

Scopri gli strumenti più utilizzati dalla nostra community.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Il toolkit OSINT definitivo: grafo di indagine, punteggio di affidabilità, famiglie di alias, mappa, timeline e report. 49 moduli, oltre 400 siti, nessuna chiave API richiesta.

    831
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # App di esecuzione con un tocco GhostLock (CVE-2026-43499)

    534
  • 3

    ARTEX

    baarai/artex

    Piattaforma di penetration testing autonoma multi-agente basata su LLM con agenti planner/worker, grafi di asset e di esplorazione, registrazione del traffico MITM e retesting delle vulnerabilità.

    429
  • 4

    redforge

    cybersecurity91/redforge

    Toolkit red team lato browser con 102 strumenti offline per ricognizione, generazione di payload, attacchi alle credenziali, crittografia, codifica e reportistica dell'engagement.

    355
  • 5

    looking-glass

    anonghosty/looking-glass

    Piattaforma CSIRT che importa i report di Shadowserver in MongoDB e li riproduce come mappe interattive, analisi, risultati, avvisi e dashboard executive.

    284
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Il sistema d'azione per la cybersecurity nativa AI—dove l'intento diventa esecuzione governata, le evidenze diventano memoria operativa, e ogni operazione migliora la successiva.

    275

Esplora tutti gli strumenti

Sfoglia la nostra collezione di strumenti

Vedi tutti gli strumenti →





