
 #1
Strumenti automatizzati per il rilevamento di vulnerabilità note in sistemi e applicazioni.
Raccomandato da Kitploit

 denizparlak/hayat
Hayat è uno script per segnalare e analizzare le risorse di Google Cloud Platform.
 bishopfox/bigip-scanner
Determina la versione del software in esecuzione di un'interfaccia di gestione remota F5 BIG-IP.
 scottjpack/shellshock_scanner
Scanner Python per "ShellShock" (CVE-2014-6271)
 kpomin57/waf-tester
Un programma per testare la funzionalità del WAF
 hahwul/s3reverse
Il formato di vari bucket s3 viene convertito in un unico formato. per bugbounty e test di sicurezza.
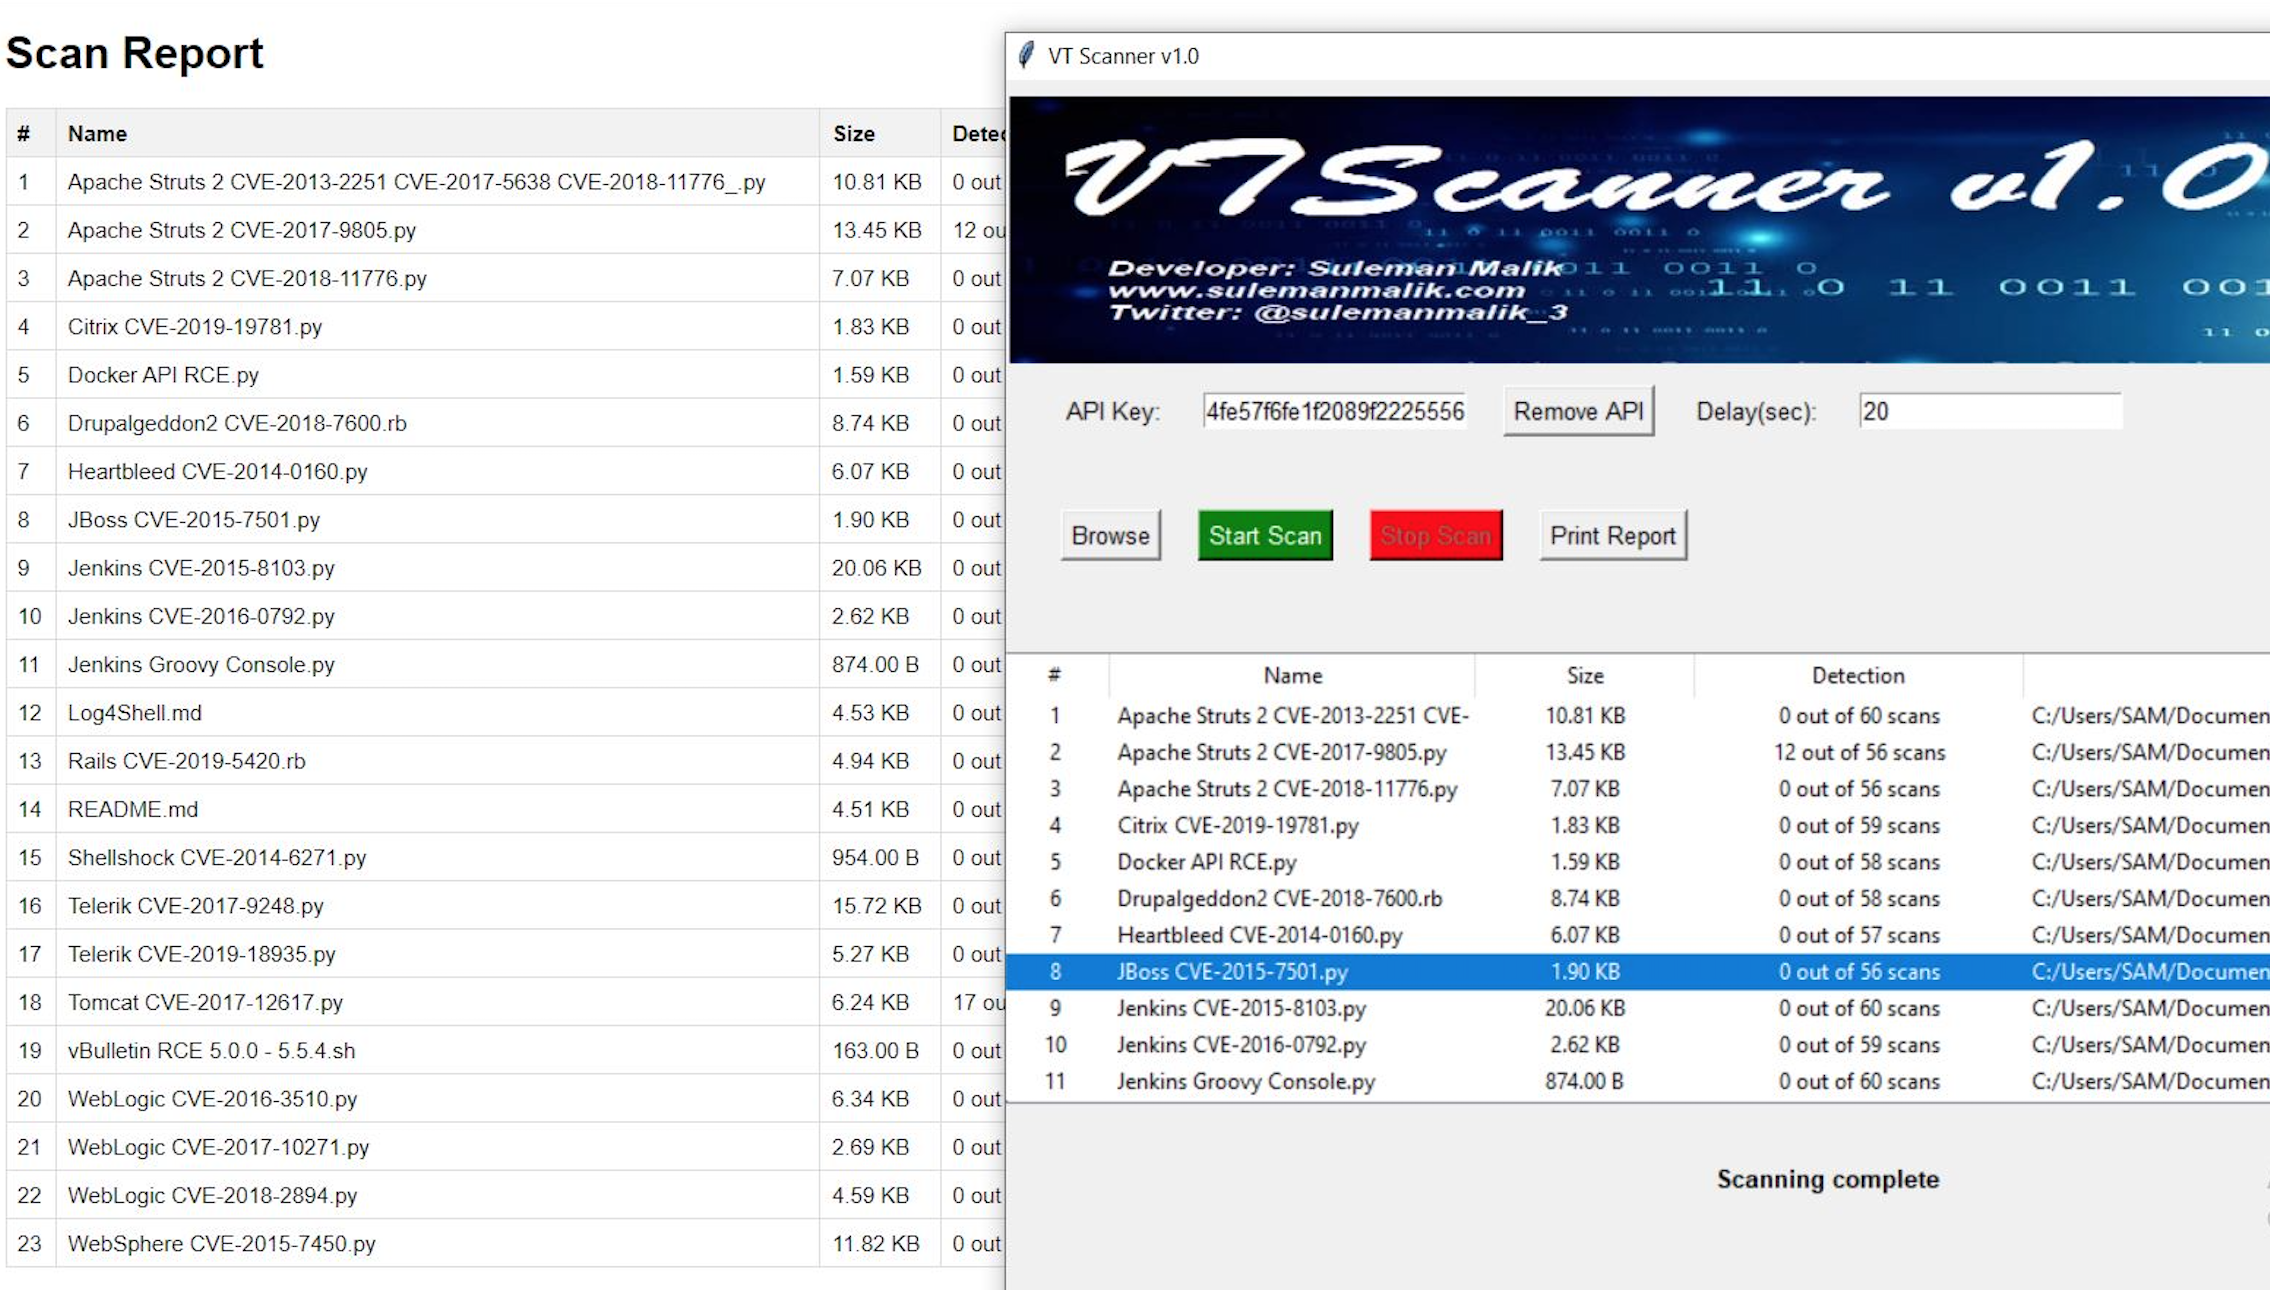 samhaxr/vtscanner
Uno strumento di sicurezza completo basato su Python per la scansione dei file, il rilevamento di malware e l'analisi in un panorama cyber in…
 securelayer7/cve-2024-38856_scanner
Scanner ed Exploit RCE per Apache OFBiz (CVE-2024-38856)
 tpt11fb/springvulscan
Plugin di scansione delle vulnerabilità Spring per Burp Suite. SpringVulScan: supporta il rilevamento di: esposizione delle…
 evilashz/pigadvulnscanner
Rileva vulnerabilità comuni a 'colpo singolo' nel dominio, tra cui: NoPac、ZeroLogon、CVE-2022-26923、PrintNightMare
 tripwire/openssl-ccs-inject-test
Questo script è progettato per il rilevamento di server vulnerabili (CVE-2014-0224.) in un'ampia gamma di configurazioni. Tenta di negoziare…
 rsatan/next.js-exploit-tool
Next.js-Exploit-Tool è uno strumento di sfruttamento grafico completo, sviluppato in Go, uno strumento di valutazione della sicurezza indipendente…
 hightechsec/scarce-apache2
Un framework per bug hunting o pentesting mirato a siti web che hanno la vulnerabilità CVE-2021-41773 pubblica.
 stahlz/jqshell
Strumento di exploit automatizzato per CVE-2018-9206 (jQuery File Upload) con scansione su singolo/multiplo target, supporto proxy Tor e…
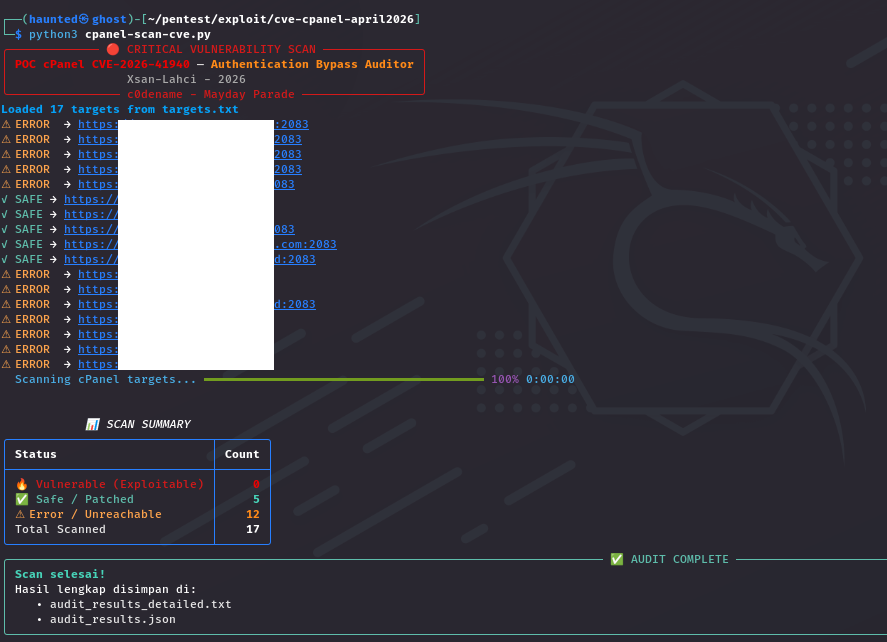 xsanflip/poc-cpanel-cve-2026-41940
Strumento di audit di sicurezza multi-thread che rileva CVE-2026-41940, un bypass dell'autenticazione in cPanel/WHM, utilizzando l'iniezione CRLF e…
 macmod/goblob
Uno strumento di enumerazione veloce per blob di archiviazione Azure esposti pubblicamente.
 coffinxp/google-api-key-scanner
Valida le chiavi API di Google Maps contro 21 endpoint, rivelando servizi esposti con URL PoC, supporto proxy e modalità silenziosa per un audit…
 owasp/apicheck
Set di strumenti DevSecOps modulare per il testing di sicurezza delle API REST, progettato per sviluppatori, sysadmin e penetration tester per…
 smxlabs/lamma-beta
Framework di valutazione delle vulnerabilità e auditing per tutte le implementazioni crittografiche.








