
 #1
Strumenti automatizzati per il rilevamento di vulnerabilità note in sistemi e applicazioni.
Raccomandato da Kitploit

 abdulr7mann/hackerenv
Strumento automatizzato di penetration testing che scansiona IP, esegue scansioni di porte e vulnerabilità, esegue exploit e fornisce una shell…
 capture0x/lfi-finder
Scanner automatizzato per rilevare vulnerabilità di Local File Inclusion (LFI) nelle applicazioni web analizzando gli URL e testando payload tramite…
 deepseasred/autonessus
Questo script comunica con l'API di Nessus per aiutare nell'automazione delle scansioni. A seconda del flag utilizzato con lo script, è possibile…
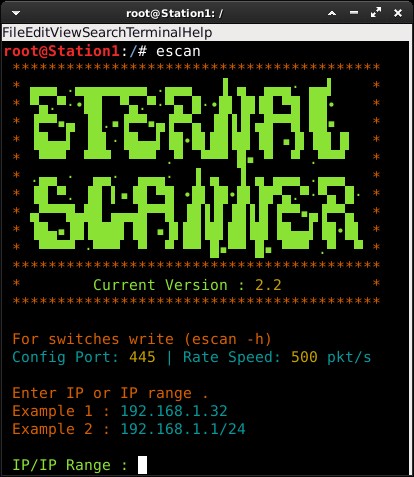 peterpt/eternal_scanner
Uno scanner internet per gli exploit CVE-2017-0144 (Eternal Blue) e CVE-2017-0145 (Eternal Romance)
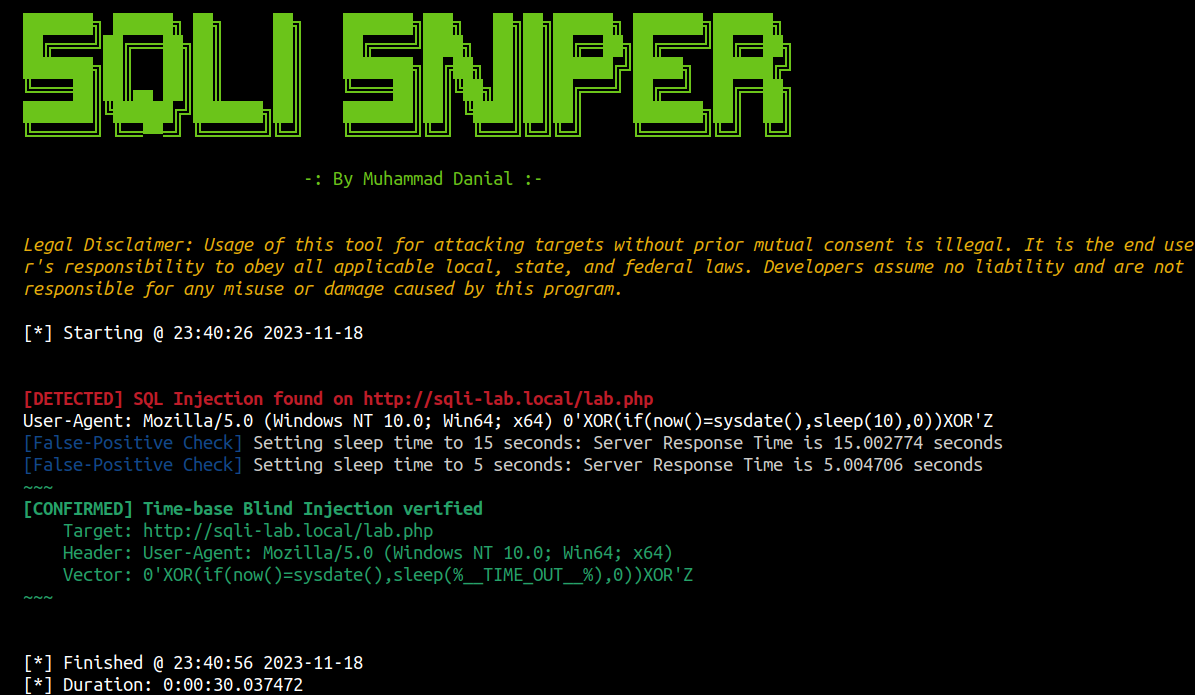 danialhalo/sqlisniper
Fuzzer avanzato per SQL Injection cieca basata sul tempo per intestazioni HTTP
 madhavmehndiratta/dorkscanner
Un tipico scanner di dork per motori di ricerca esegue lo scraping dei motori di ricerca con i dork che fornisci per trovare URL vulnerabili.
 m4dm0e/dirdar
DirDar è uno strumento che cerca directory (403-Forbidden) per forzarle e ottenere l'elenco dei file al loro interno.
 gonzosint/whatcms
Kit basato su shell per il rilevamento e lo sfruttamento di CMS che identifica oltre 330 sistemi di gestione dei contenuti, per poi lanciare audit di…
 in3tinct/see-surf
Strumento di sicurezza per trovare potenziali parametri vulnerabili a Server Side Request Forgery (SSRF).
 lwzsoviet/noxss
Scanner XSS più veloce, supporta reflected-xss e dom-xss
 jobroche/libssh-scanner
Script per identificare host vulnerabili a CVE-2018-10933
 vercel-labs/fix-react2shell-next
Un comando per correggere CVE-2025-66478 (React 2 Shell RCE) nella tua app Next.js / React RSC.
 redhuntlabs/bucketloot
BucketLoot è un ispettore automatico di bucket compatibili con S3 che può aiutare gli utenti a estrarre risorse, segnalare esposizioni di segreti e…
 designsecurity/progpilot
Strumento di test di sicurezza statico delle applicazioni PHP (SAST) che esegue analisi del taint per rilevare XSS, SQL injection e altre…
 fnk0c/cangibrina
Un cercatore di dashboard (admin) veloce e potente
 assetnote/ghostbuster
Elimina gli IP elastici inutilizzati effettuando un'analisi delle tue risorse in tutti i tuoi account AWS.
 dev-sec/puppet-os-hardening
Questo modulo Puppet fornisce numerose configurazioni relative alla sicurezza, offrendo una protezione di base a tutto tondo.
 capture0x/lfi-space
Scanner automatizzato per vulnerabilità di Local File Inclusion (LFI) con ricerca Google Dork e modalità di scansione URL mirate per test di…








