
 #1
Strumenti automatizzati per il rilevamento di vulnerabilità note in sistemi e applicazioni.
Raccomandato da Kitploit

 drego85/joomlascan
Un software gratuito per trovare i componenti installati in Joomla CMS, nato dalle ceneri di Joomscan.
 bishopfox/rmiscout
RMIScout utilizza strategie di wordlist e brute force per enumerare le funzioni RMI di Java e sfruttare le vulnerabilità di unmarshalling dei…
 ly4k/bluegate
PoC (DoS + scanner) per CVE-2020-0609 & CVE-2020-0610 - RD Gateway RCE
 damian89/extended-ssrf-search
Scanner ssrf intelligente che utilizza diversi metodi come brute forcing dei parametri in POST e GET...
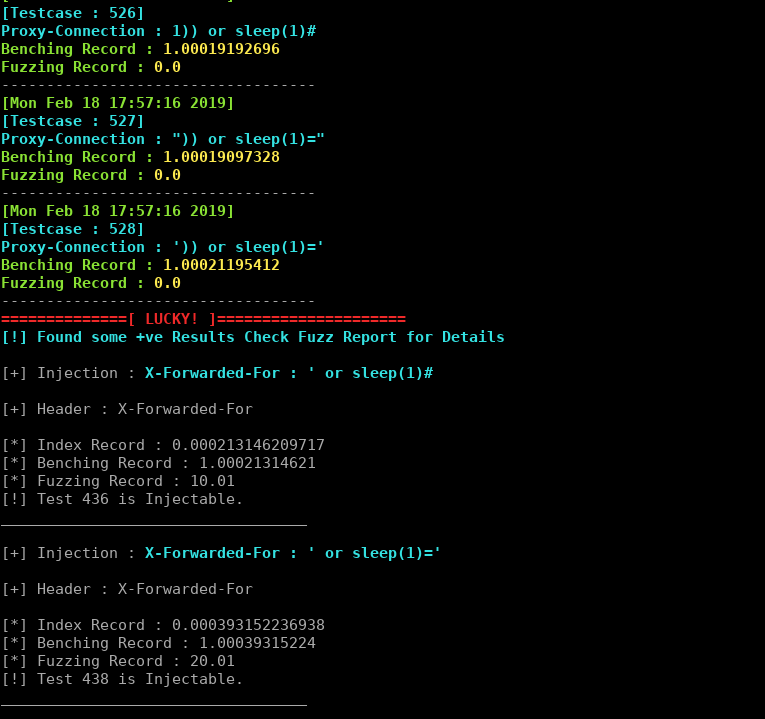 johntroony/blisqy
Versione 0.2 - Sfrutta l'iniezione SQL cieca basata sul tempo nelle intestazioni HTTP (MySQL/MariaDB).
 wish-i-was/femida
Ricerca automatica di blind-xss per Burp Suite
 jakson2030/wphunter
WPHunter Uno scanner di vulnerabilità per Wordpress
 solomonsklash/chomp-scan
Una pipeline scriptata di strumenti per semplificare la fase di ricognizione del bug bounty/penetration test, così puoi concentrarti a stanare i bug.
 4shadoww/hakkuframework
Hakku Framework test di penetrazione
 evilsocket/dirsearch
Strumento per il brute-forcing concorrente di directory e file web che esegue richieste HEAD verso un URL target utilizzando una wordlist, con…
 ynsmroztas/nextrce
Strumento di exploit per React Shell e Next.js RSC (CVE-2025-55182)
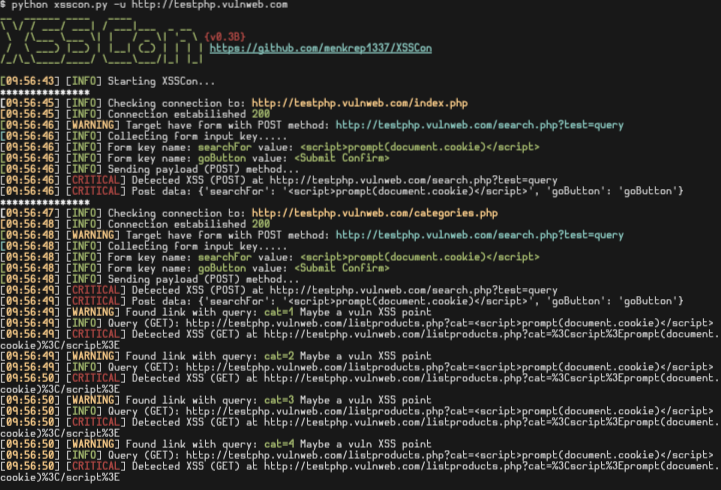 menkrep1337/xsscon
XSSCon: Semplice strumento di scansione XSS
 w-digital-scanner/w12scan-client
Rilevamento di asset di rete e client di scansione che integra nmap e masscan per l'identificazione di asset su larga scala, la scansione delle porte…
 leviathan36/kaboom
Uno strumento per automatizzare i test di penetrazione
 paralelo14/google_explorer
Strumento di sfruttamento di massa in Python
 rubo77/log4j_checker_beta
un rapido controllo, se il tuo server potrebbe essere vulnerabile a CVE-2021-44228
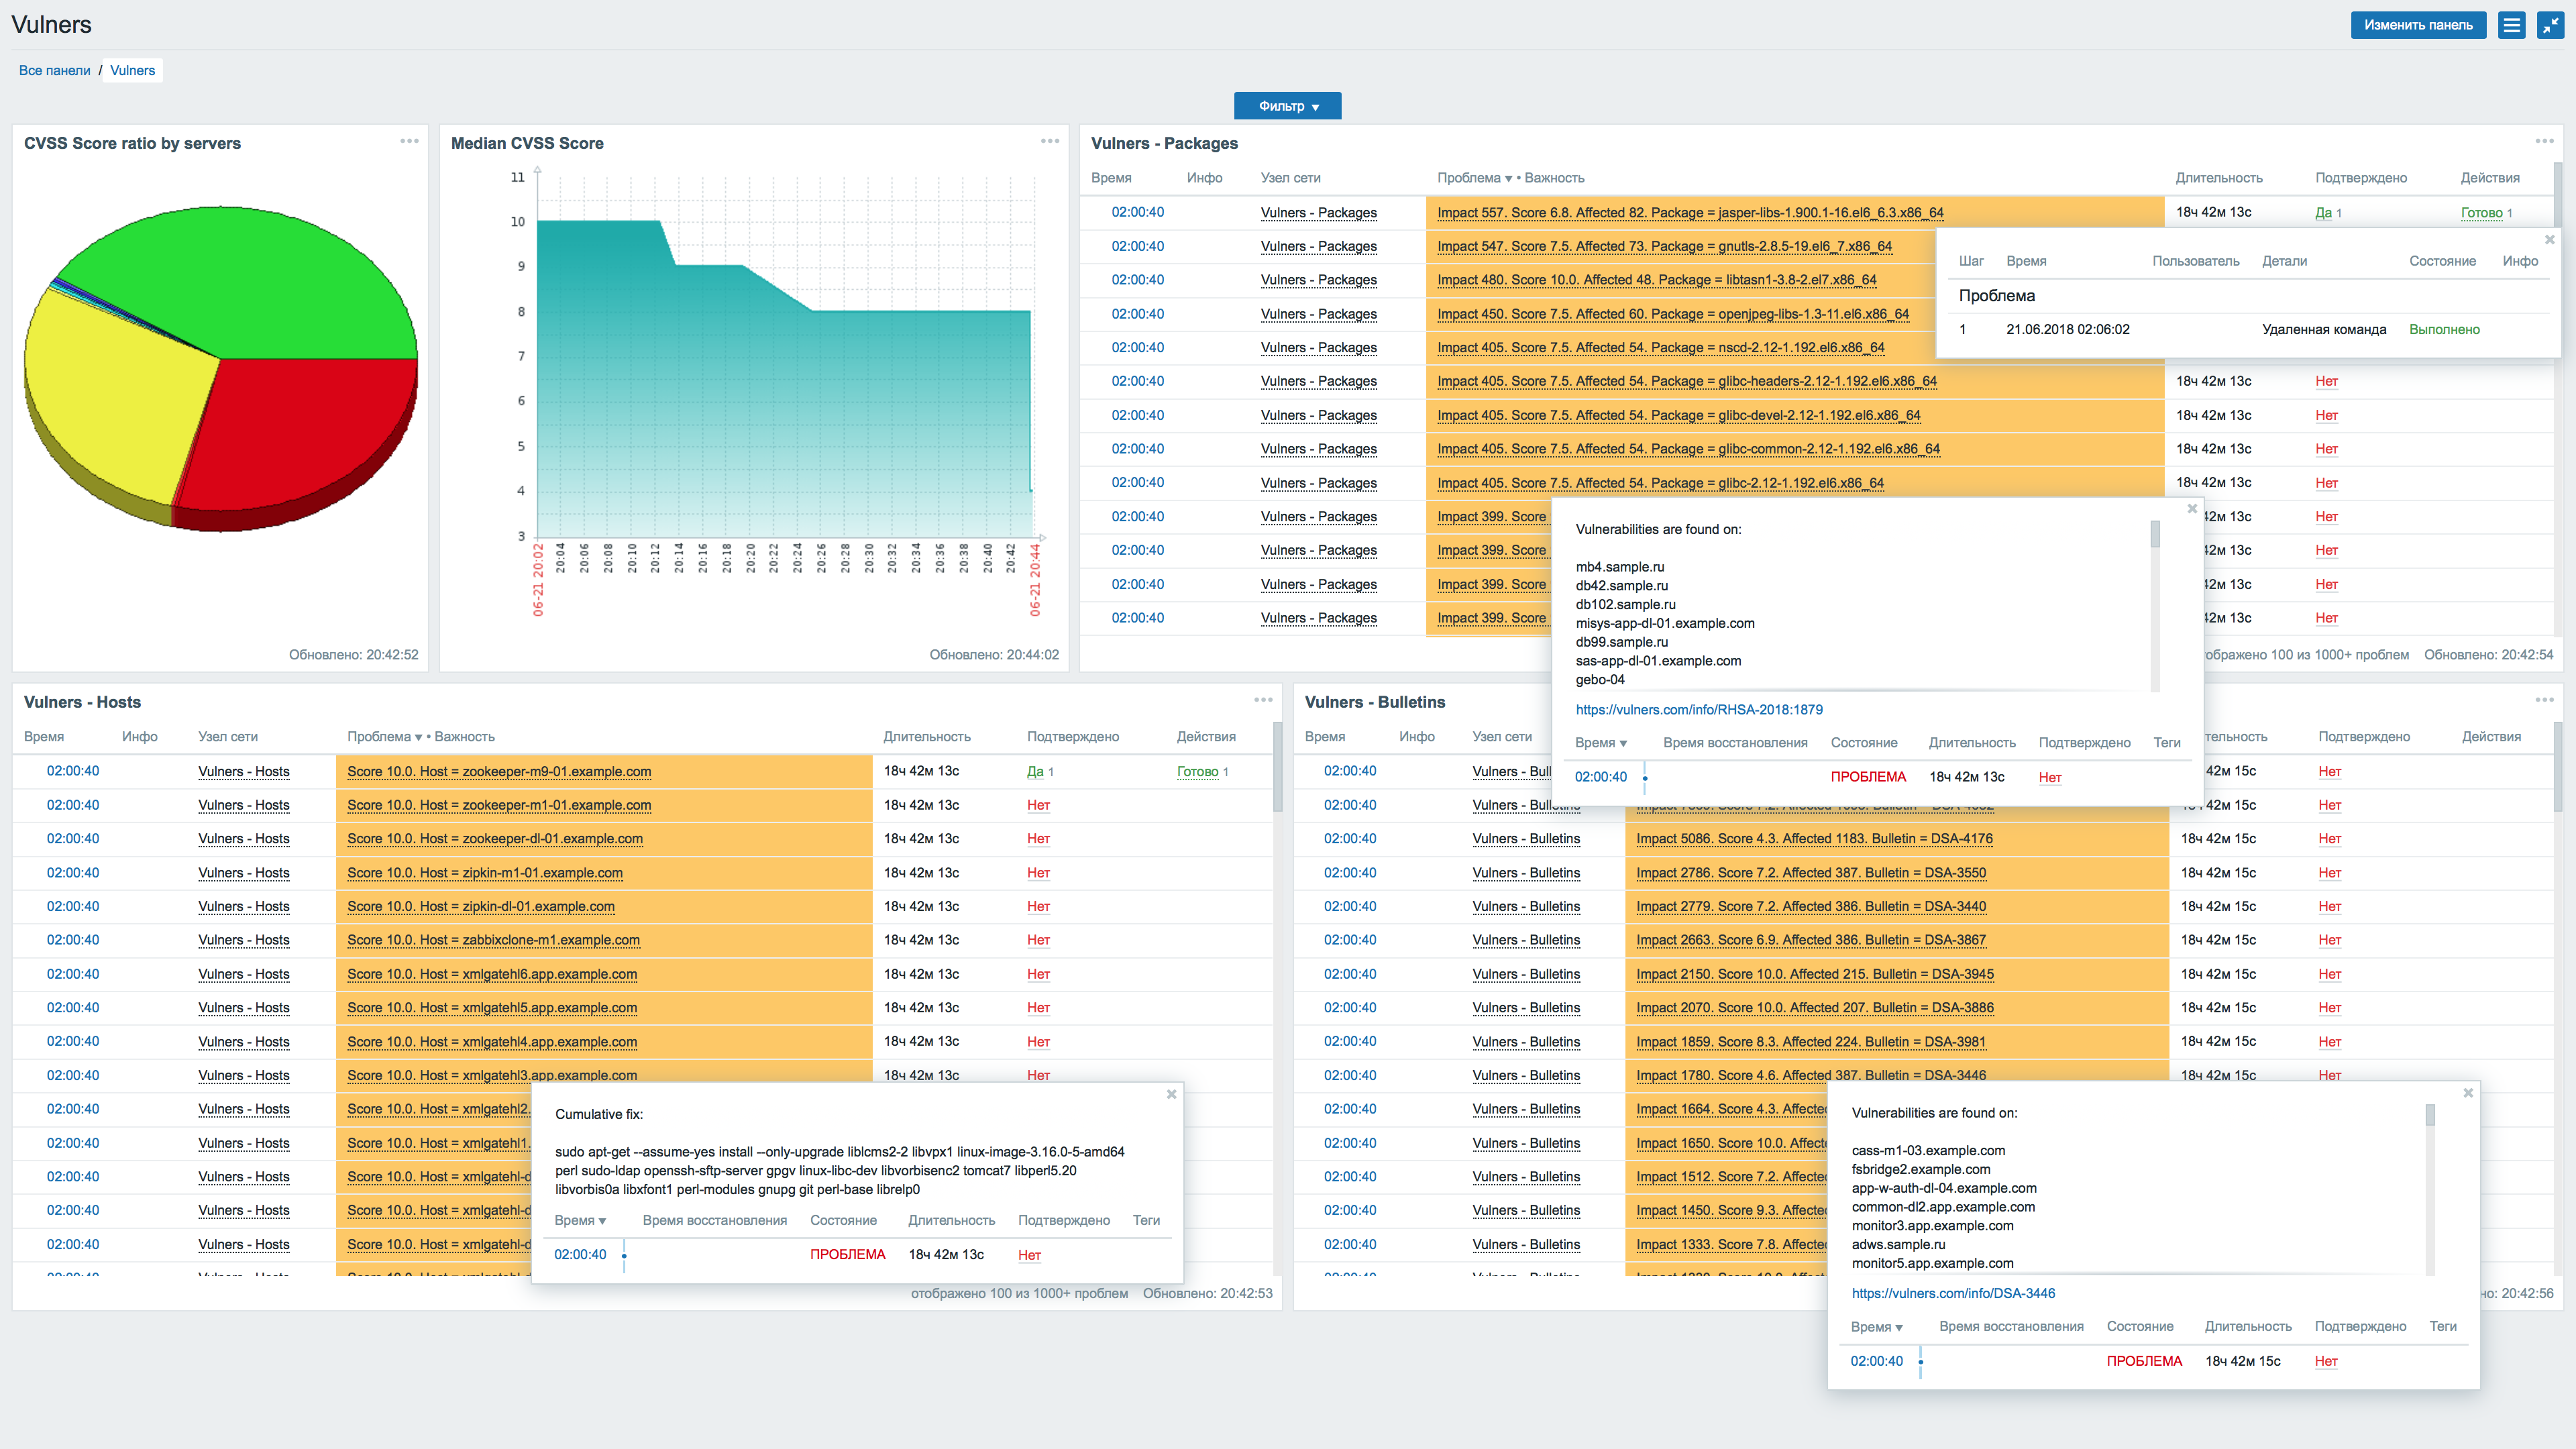 vulnerscom/zabbix-threat-control
Plugin per la valutazione delle vulnerabilità di Zabbix
 s4n7h0/halcyon-ide
Primo IDE per lo sviluppo di script Nmap (NSE).








