
 #1
Strumenti automatizzati per il rilevamento di vulnerabilità note in sistemi e applicazioni.
Raccomandato da Kitploit

 jimywork/shodanwave
Shodanwave è uno strumento per esplorare e ottenere informazioni da Netwave IP Camera.
 anshumanpattnaik/http-request-smuggling
Strumento CLI per rilevare vulnerabilità HTTP Request Smuggling mediante analisi time-delay con payload CL.TE e TE.CL integrati per test di sicurezza…
 depthsecurity/relayking-depth
Domina il dominio. Inoltra ai reali.
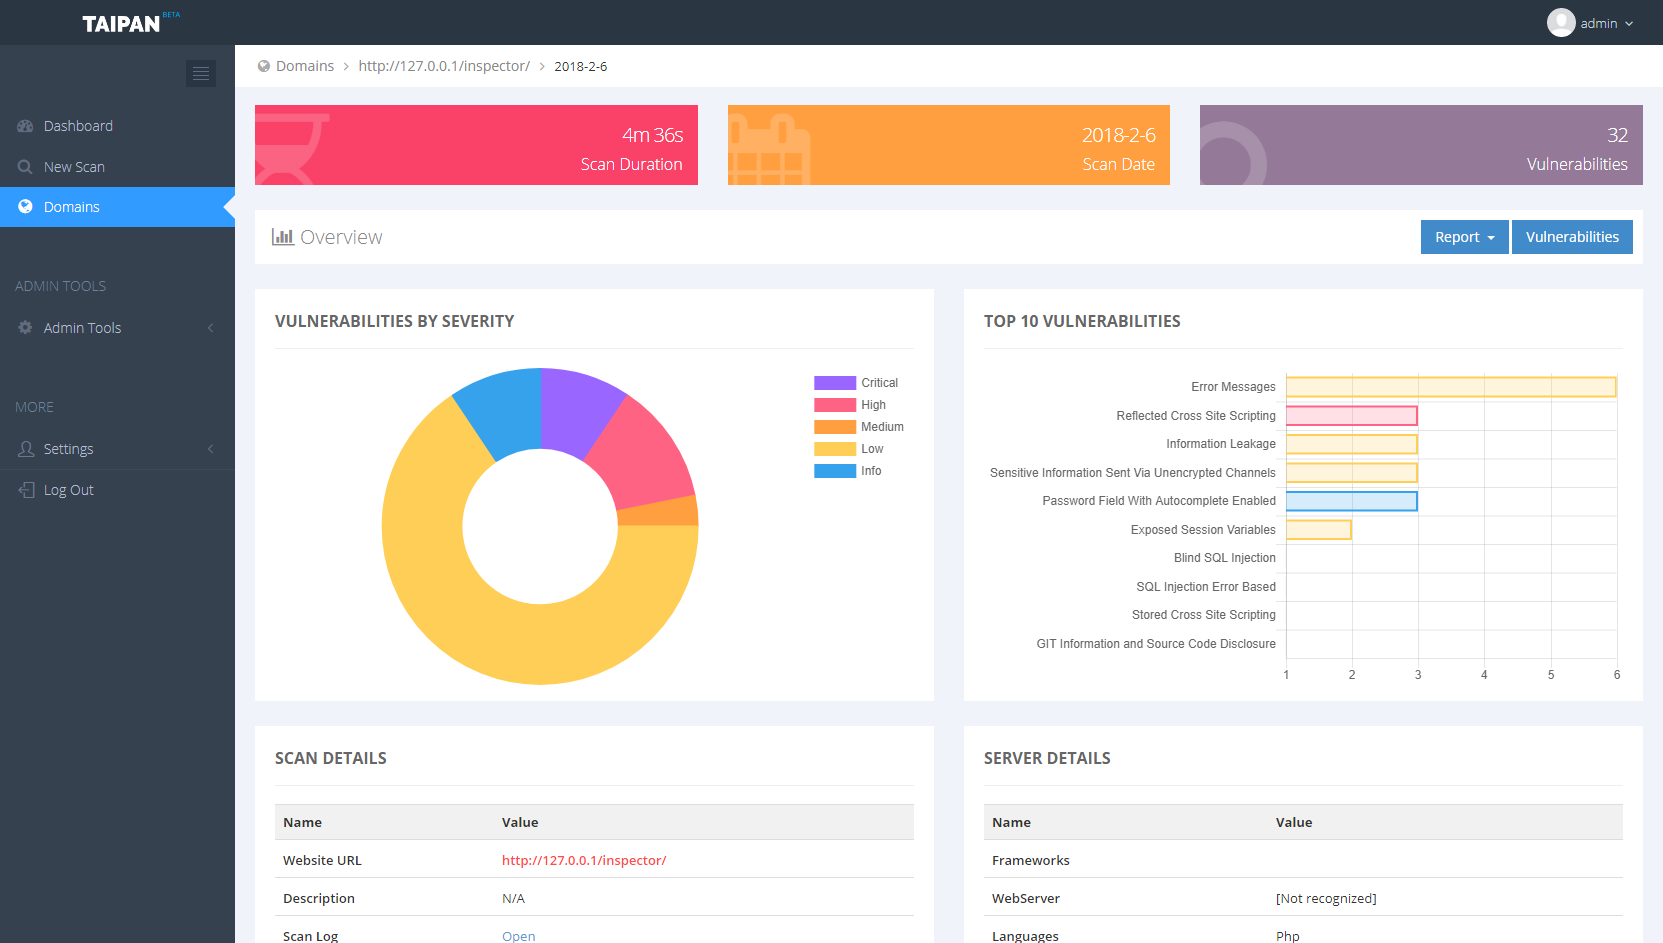 enkomio/taipan
Scanner di vulnerabilità per applicazioni web
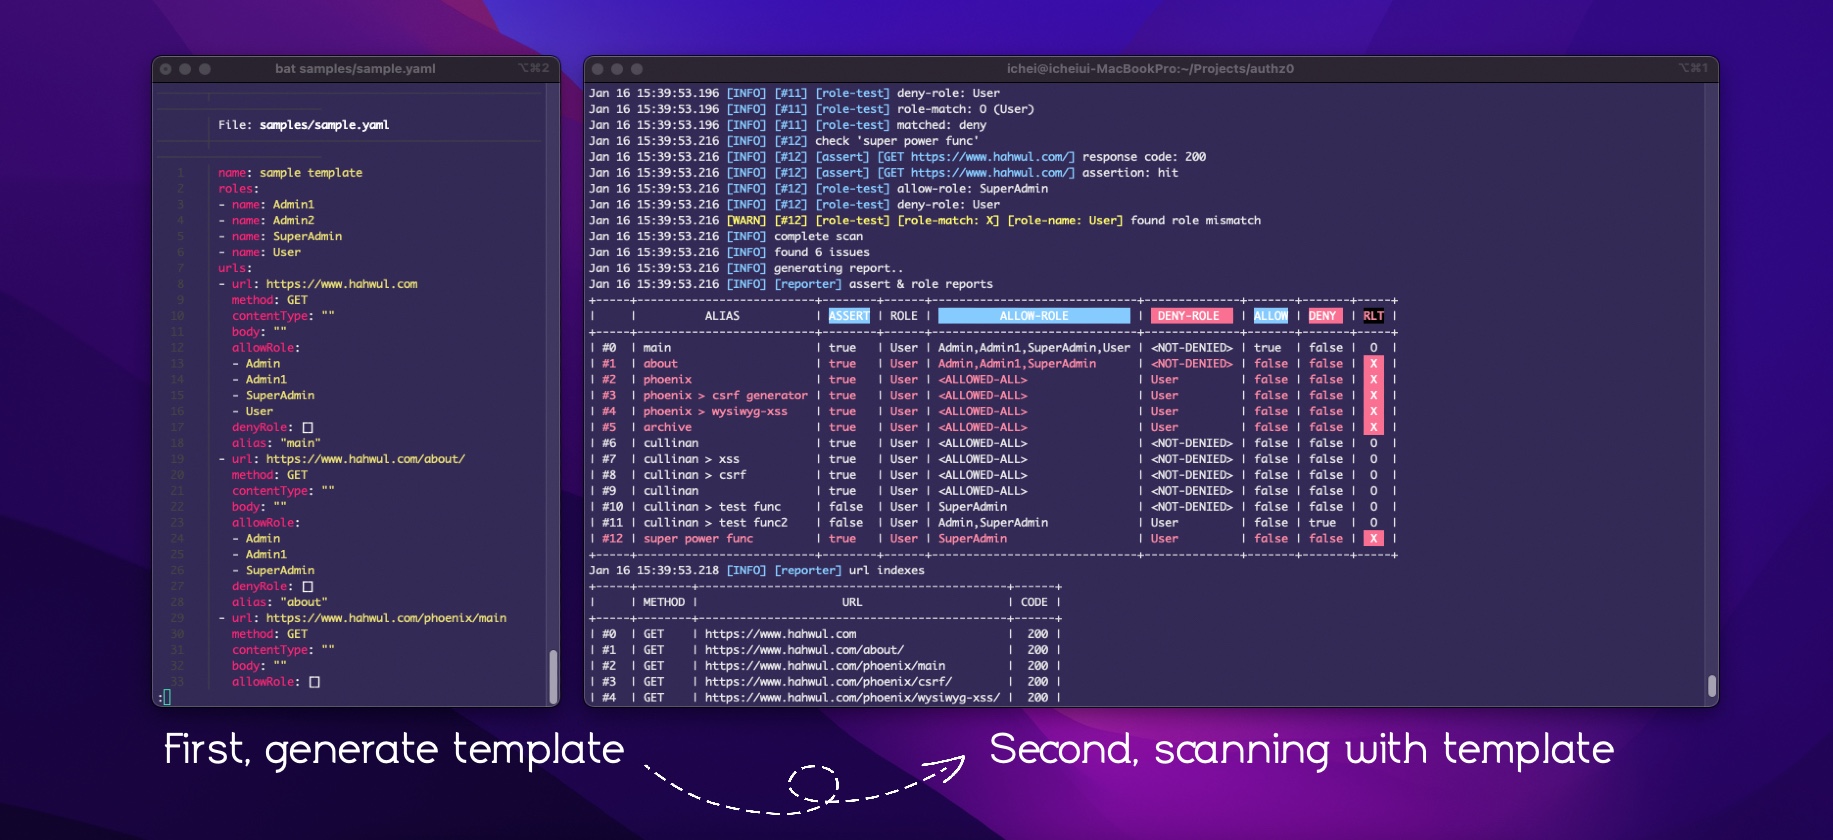 hahwul/authz0
Strumento automatizzato per test di autorizzazione che rileva accessi non autorizzati scansionando URL con credenziali basate su ruoli utilizzando…
 google/gcp_scanner
Scanner di risorse GCP che valuta i livelli di accesso delle credenziali compromesse enumerando servizi cloud, progetti e autorizzazioni IAM…
 riramar/hsecscan
Uno scanner di sicurezza per le intestazioni delle risposte HTTP.
 bountystrike/bountystrike-sh
Pipeline bug bounty per poveri (ricchi?) https://dubell.io
 bkfish/cnvd-2020-10487-tomcat-ajp-lfi-scanner
Cnvd-2020-10487 / cve-2020-1938, strumento di scansione
 sapt01/hbsqli
Strumento automatizzato per testare l'iniezione SQL cieca basata su header
 0sec-labs/foxguard
Uno scanner di sicurezza del codice universale e veloce, scritto in Rust. Batterie incluse: supporta 14 linguaggi, TUI per triage, segreti, audit…
 datasoft/honeyd
honeypot virtuali
 gildasio/h2t
h2t (HTTP Hardening Tool) analizza un sito web e suggerisce le intestazioni di sicurezza da applicare
 1n3/massbleed
MassBleed Scanner di Vulnerabilità SSL
 kleiton0x00/ppmap
Uno scanner/strumento di sfruttamento scritto in GO, che sfrutta la Prototype Pollution lato client per causare XSS utilizzando gadget conosciuti.
 volkandindar/agartha
Un'estensione per Burp Suite per identificare vulnerabilità di injection (LFI, RCE, SQLi), problemi di autenticazione/autorizzazione e violazioni di…
 yalcinyolalan/wssat
STRUMENTO DI VALUTAZIONE DELLA SICUREZZA DEI SERVIZI WEB
 cyb0r9/ispy
ispy V1.0 - Eternalblue(ms17-010)/Bluekeep(CVE-2019-0708) Scanner e exploit ( Automazione Metasploit )








