
 #1
Strumenti automatizzati per il rilevamento di vulnerabilità note in sistemi e applicazioni.
Raccomandato da Kitploit
 filosottile/heartbleed
Un checker (sito e strumento) per CVE-2014-0160
 silverhack/monkey365
Framework di valutazione della sicurezza basato su PowerShell per Microsoft 365, Azure ed Entra ID. Esegue scansioni per individuare configurazioni…
 ascit31/dark-moon
Motore di pentesting AI autonomo, sicurezza offensiva continua su web, cloud, AD e Kubernetes. Ragionamento agentico + esecuzione reale di exploit…
 1n3/brutex
Esegue automaticamente un attacco a forza bruta su tutti i servizi in esecuzione su un target.
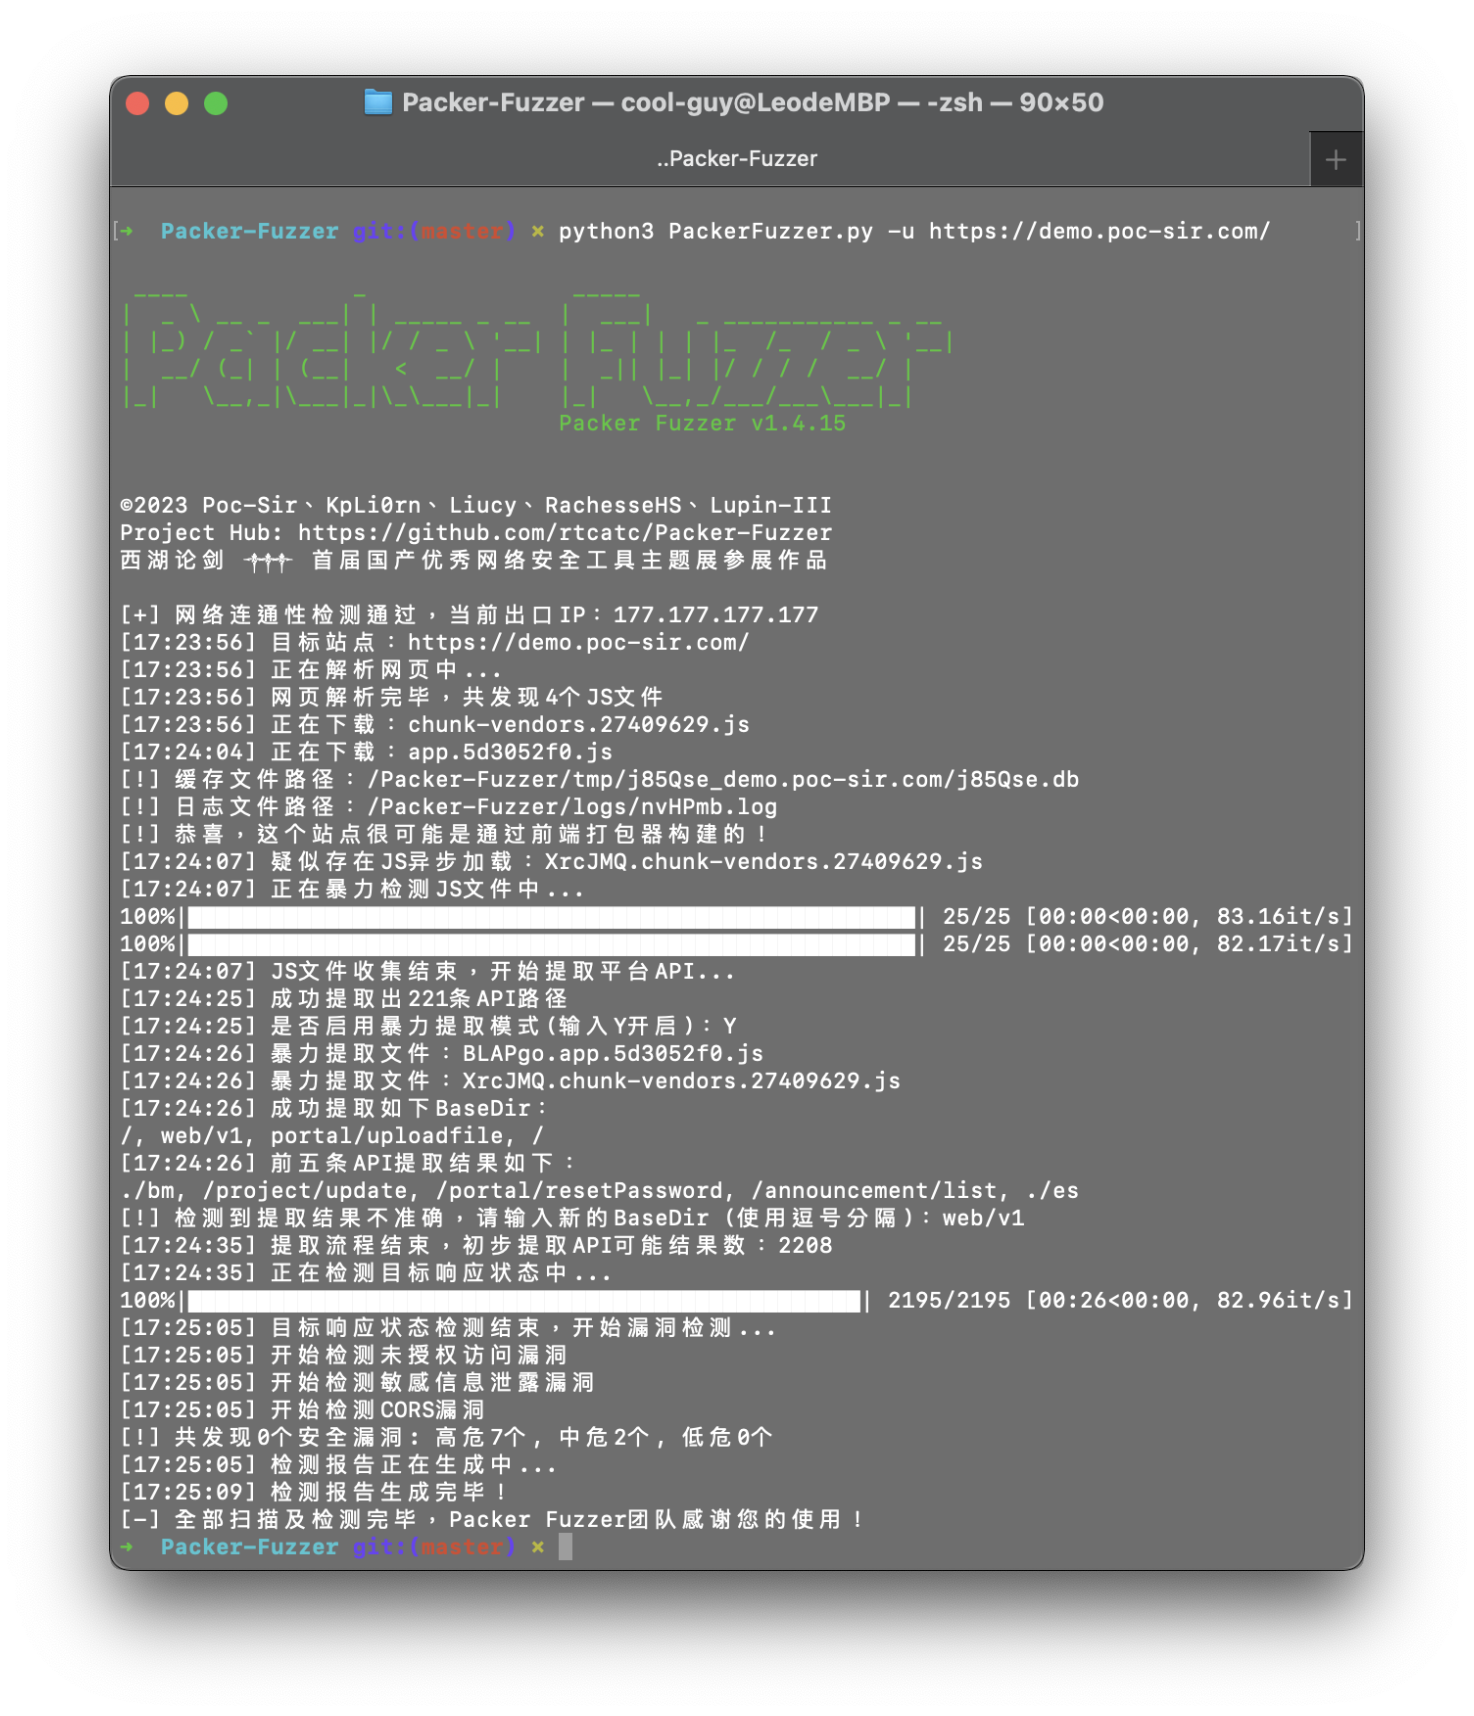 rtcatc/packer-fuzzer
Packer Fuzzer è uno scanner veloce ed efficiente per il rilevamento di sicurezza di siti web costruiti con bundler di moduli JavaScript come Webpack.
 swisskyrepo/graphqlmap
Modulo di sicurezza per php7 e php8 - Eliminare le classi di bug e applicare virtual-patching per il resto!
 aboutcode-org/vulnerablecode
Database di vulnerabilità open-source che aggrega dati CVE da più fonti con un'interfaccia web e un'API. Mappa le vulnerabilità a pacchetti software…
 hashgraph-online/hol-guard
Open-source antivirus and firewall for AI agents: block risky tools, secret access, prompt injection, malicious packages, MCP servers, plugins, and…
 datadog/guarddog
🐍 🔍 GuardDog è uno strumento CLI per identificare pacchetti PyPI e npm malevoli
 berylliumsec/nebula
AI-powered penetration testing assistant that automates reconnaissance, vulnerability analysis, and note-taking via integrated LLMs and CLI tool…
 61106960/adpeas
Powershell tool to automate Active Directory enumeration.
 zegl/kube-score
Analisi degli oggetti Kubernetes con raccomandazioni per migliorare affidabilità e sicurezza. kube-score previene attivamente tempi di inattività e…
 0sec-labs/0
Open-source cybersecurity harness to build and deploy sovereign, persistent AI security agents (sentinels) that continuously find, prove and fix…
 securecodebox/securecodebox
Orchestratore di scansione della sicurezza nativo per Kubernetes che automatizza il rilevamento continuo delle vulnerabilità integrando più scanner…
 s0md3v/striker
Striker è uno scanner offensivo di informazioni e vulnerabilità.
 protectai/ai-exploits
Una raccolta di exploit reali di AI/ML per vulnerabilità divulgate in modo responsabile.
 zaproxy/community-scripts
Una raccolta di script e suggerimenti ZAP fornita dalla community - pull request molto gradite!
 safedep/vet
Proteggiti da pacchetti open source dannosi 🤖








