
 #1
Strumenti automatizzati per il rilevamento di vulnerabilità note in sistemi e applicazioni.
Raccomandato da Kitploit
 dominikto/bleed
bleed è uno strumento per testare i server per la vulnerabilità 'Heartbleed' (CVE-2014-0160).
 teedeedubya/bash-fix-exploit
Ruolo Ansible per verificare la vulnerabilità CVE-2014-6271
 pblittle/aws-suture
Scanner di vulnerabilità OpenSSL Heartbleed (CVE-2014-0160).
 markuman/aws-log4j-mitigations
CVE-2021-44228 log4j mitigazione utilizzando aws wafv2 con ansible
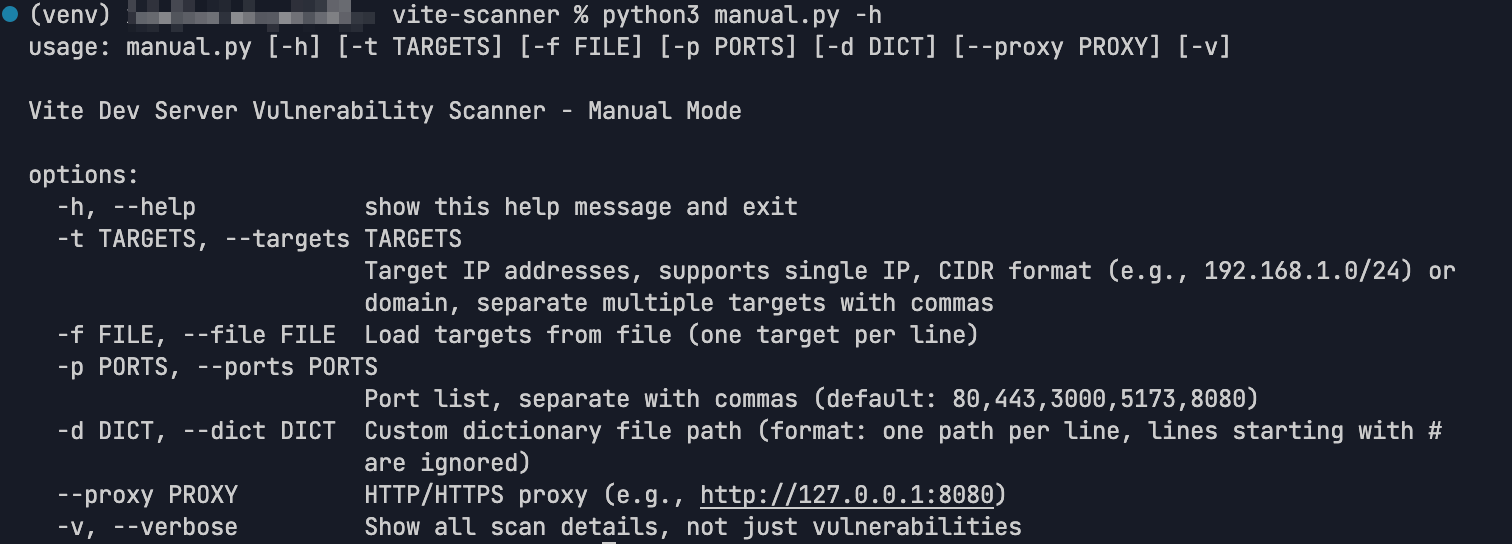 xuemian168/cve-2025-30208
Prima pubblicazione mondiale CVE-2025-31125 CVE-2025-30208 CVE-2025-32395 Vite Scanner
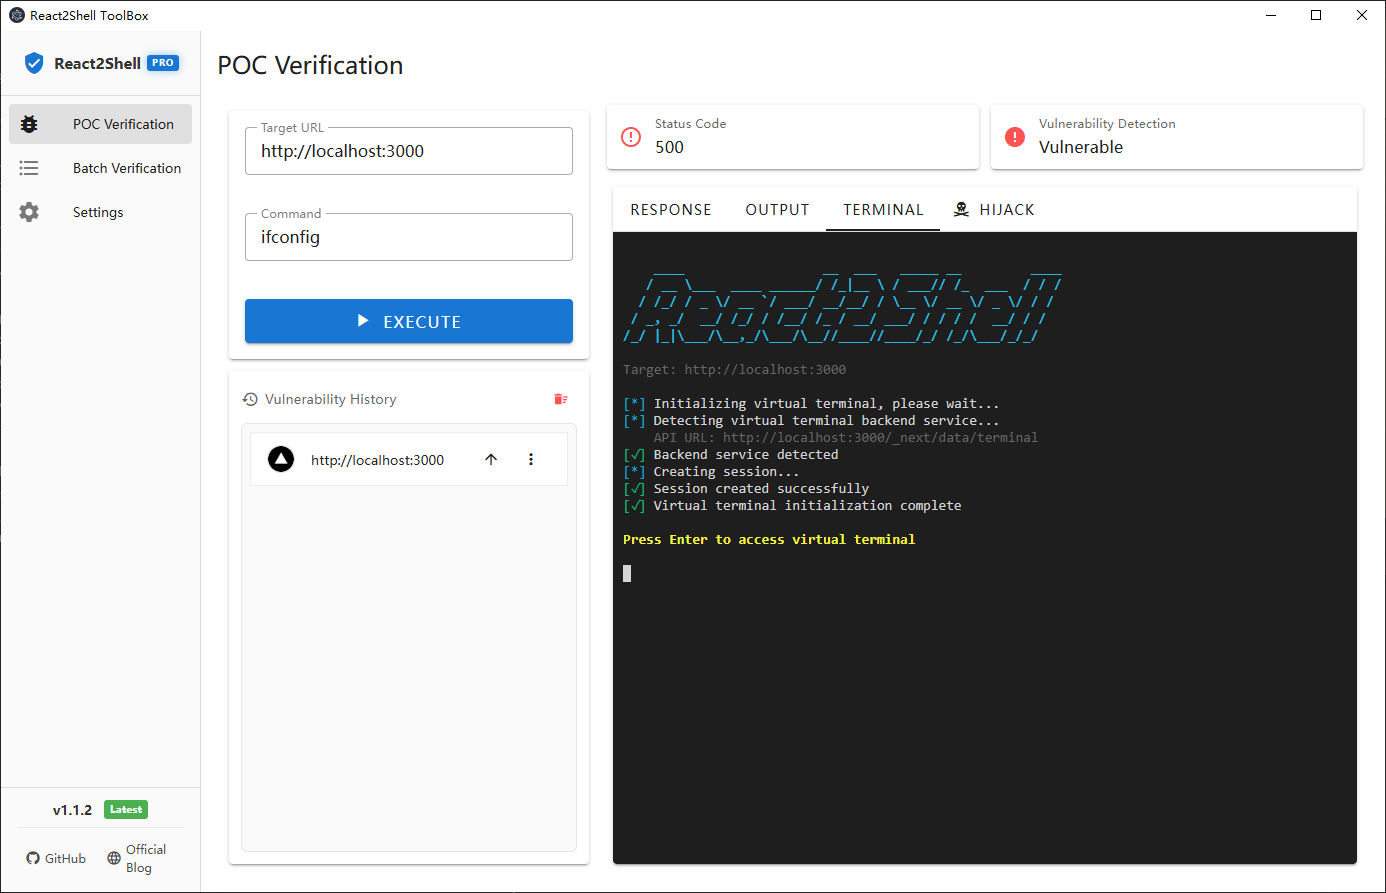 moleft/react2shell-toolbox
Kit di test di sicurezza basato su GUI per rilevare e sfruttare la vulnerabilità di prototype pollution delle React Server Actions (CVE-2025-55182)…
 murphysecurity/libwebp-checker
Uno strumento per trovare libwebp vulnerabile (CVE-2023-4863)
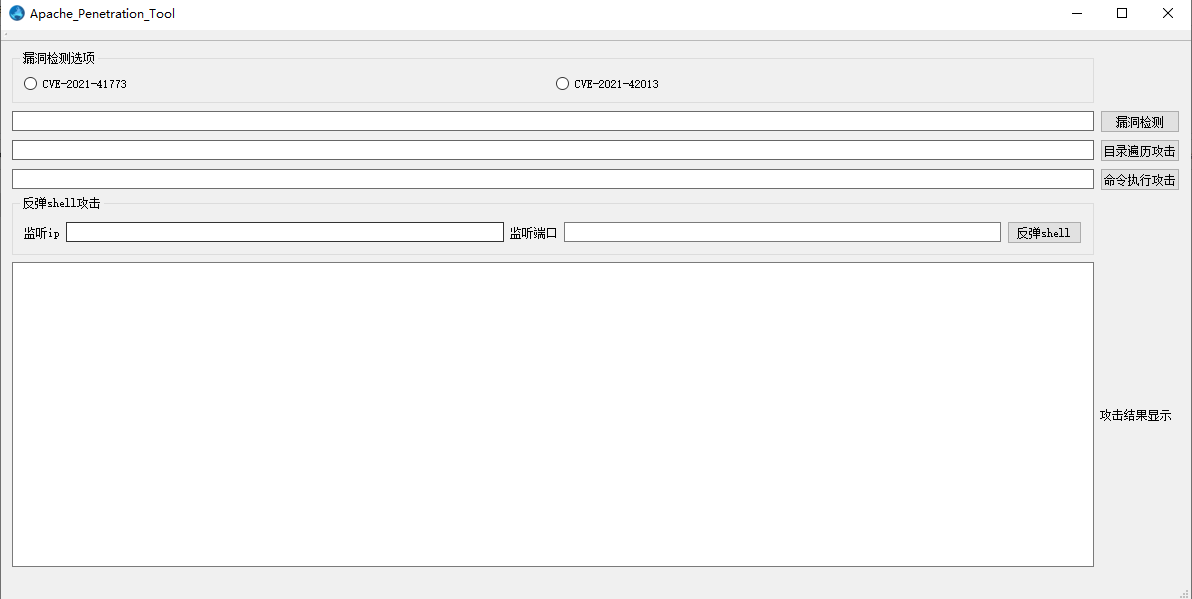 wangfly-me/apache_penetration_tool
CVE-2021-41773&CVE-2021-42013 strumento grafico di rilevamento e sfruttamento delle vulnerabilità
 xuemian168/cve-2025-3248
Uno scanner di vulnerabilità per CVE-2025-3248 nelle applicazioni Langflow. Uno strumento per scansionare le vulnerabilità CVE-2025-3248 nelle…
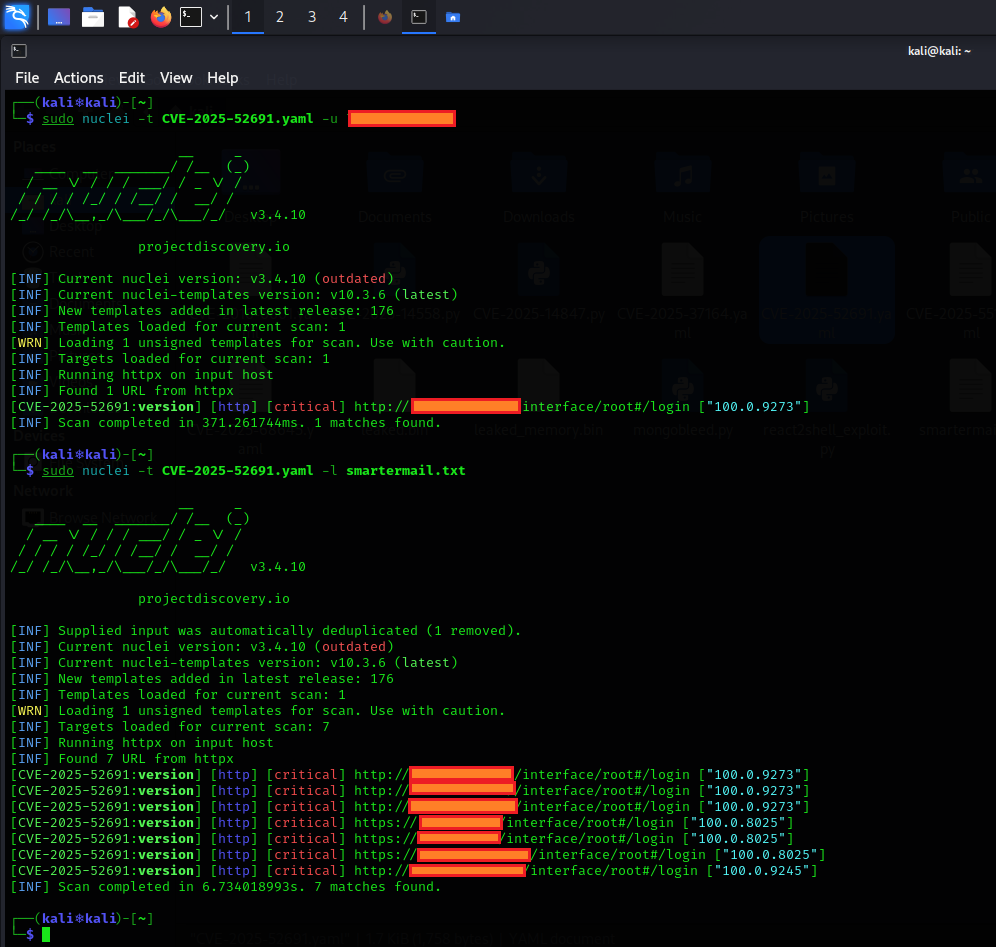 mohammadzarnian1357/ashwesker-cve-2025-52691
CVE-2025-52691
 mrmtwoj/apache-vulnerability-testing
Strumento di test delle vulnerabilità del server HTTP Apache | PoC per CVE-2024-38472 , CVE-2024-39573 , CVE-2024-38477 , CVE-2024-38476 ,…
 subc0ol/apache-struts-cve-2017-5638-rce-mass-scanner
Mass scanner per la vulnerabilità di esecuzione di codice remoto Apache Struts CVE-2017-5638. Automatizza il rilevamento e lo sfruttamento di…
 furkankayapinar/reactnext2shell
CVE-2025-55182 e CVE-2025-66478
 sibersan/apache_audit_cve-2026-23918
Toolkit Python per auditare Apache HTTP Server contro CVE-2026-23918 (double-free RCE in HTTP/2) e altri 4 CVE correlati. Scanner passivo con…
 shoucheng3/apache__activemq_cve-2019-0222_5-15-8
Exploit per CVE-2019-0222 che colpisce Apache ActiveMQ 5.15.8, consentendo l'esecuzione remota di codice tramite richieste HTTP appositamente…
 kaminaduck/ansible-cve-2024-3094
Ansible playbook progettati per verificare e rimediare a CVE-2024-3094 (XZ Backdoor)
 sattarbug/analysis-of-tomcatkiller---cve-2025-31650-exploit-tool
Rileva CVE-2025-31650 nei server Apache Tomcat con scoperta di target basata su Shodan e report CSV/JSON per la valutazione delle vulnerabilità.
 zoomdbz/aempwn
CVE-2025-54253 | CVE-2025-54254 | Adobe Experience Manager Forms XXE → RCE Framework








