
Skip to content
KitploitKITPLOIT
StrumentiExploitsBlog
Log in
Invia
StrumentiExploitsBlog
Invia

Strumenti di Hacking, PenTest e Cybersecurity per il tuo Arsenale di Sicurezza!

Kitploit è una directory di strumenti di hacking, cybersecurity e pentesting. Scopri gli ultimi aggiornamenti dei progetti per trovare vulnerabilità, analizzare sistemi, automatizzare i test e rafforzare la tua sicurezza.

FeedContattoPrivacy© 2026 Kitploit

Directory degli strumenti

Categorie

Vedi tutte le categorie
Loading categories
React2Shell-Toolbox — Kit di test di sicurezza basato su GUI per rilevare e sfruttare la vulnerabilità di prototype pollution delle React Server Actions (CVE-2025-55182) con verifica POC, terminale virtuale e scansione batch integrata con FOFA. | Kitploit
Strumenti/GitHubGitHub/moleft/react2shell-toolbox
RicognizioneScanner di VulnerabilitàExploitSfruttamento di Applicazioni WebRaccolta InformazioniPenetration Testing
GitHubmoleft/react2shell-toolbox

React2Shell-Toolbox

Condividi

Kit di test di sicurezza basato su GUI per rilevare e sfruttare la vulnerabilità di prototype pollution delle React Server Actions (CVE-2025-55182) con verifica POC, terminale virtuale e scansione batch integrata con FOFA.

Vedi Repository
364111 mesi faRevisionato da Kitploit

React2Shell Toolbox

GitHub release GitHub stars GitHub forks GitHub issues GitHub license GitHub downloads

Electron Vue Vuetify Node

Un toolkit per test di sicurezza sviluppato con Electron + Vue 3, focalizzato sul rilevamento e lo sfruttamento della vulnerabilità nelle React Server Actions.

中文文档 | English

Panoramica

React2Shell Toolbox è uno strumento di test di sicurezza progettato per la vulnerabilità di prototype pollution (CVE-2025-55182) nelle React Server Actions di Next.js. Fornisce un'interfaccia GUI intuitiva con funzionalità tra cui verifica POC, interazione con terminale virtuale, ricerca asset FOFA e avanzate capacità di hijacking delle route.
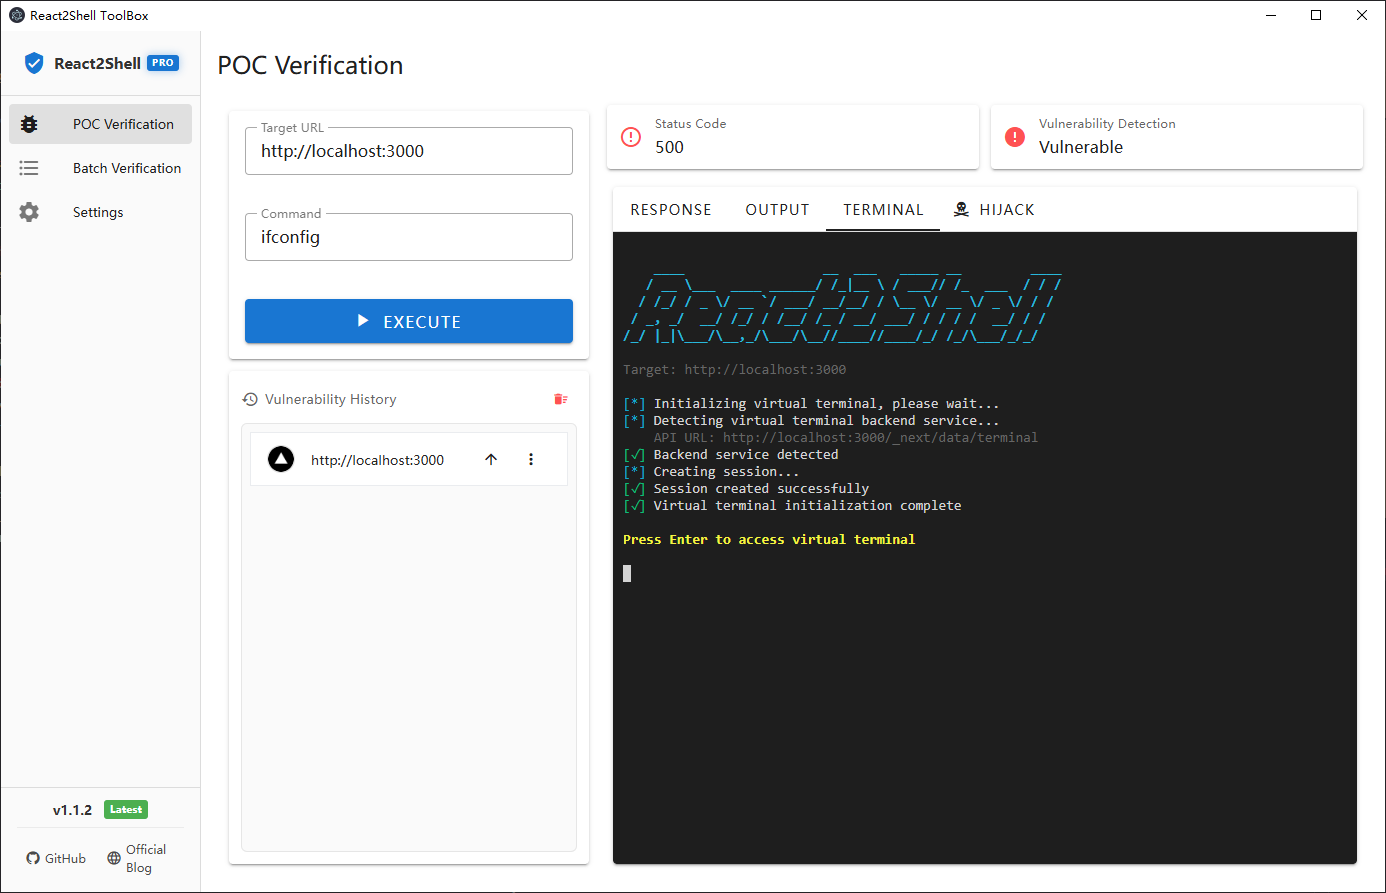
Screenshot

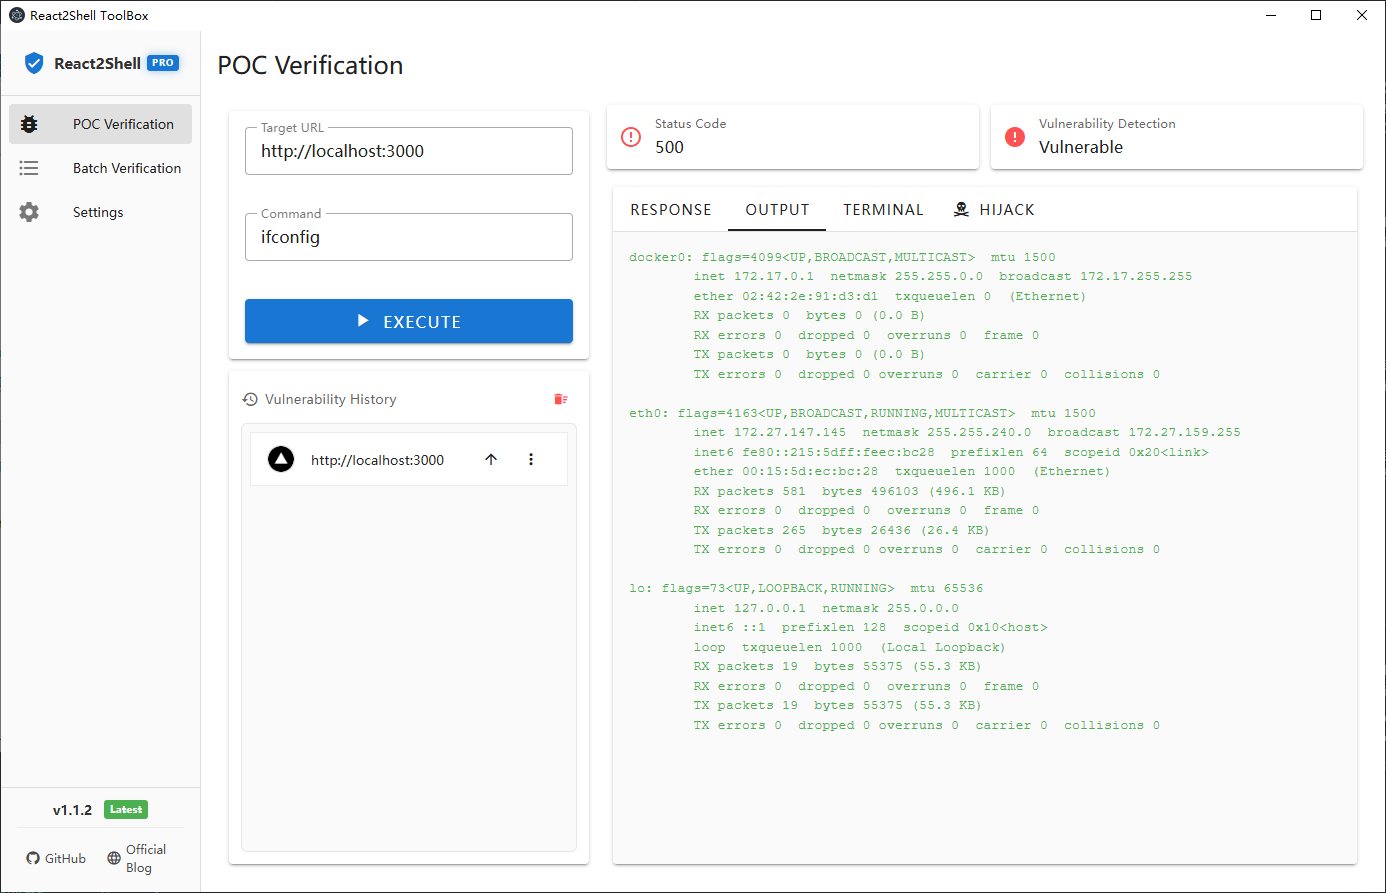
Verifica POC

Verifica POC

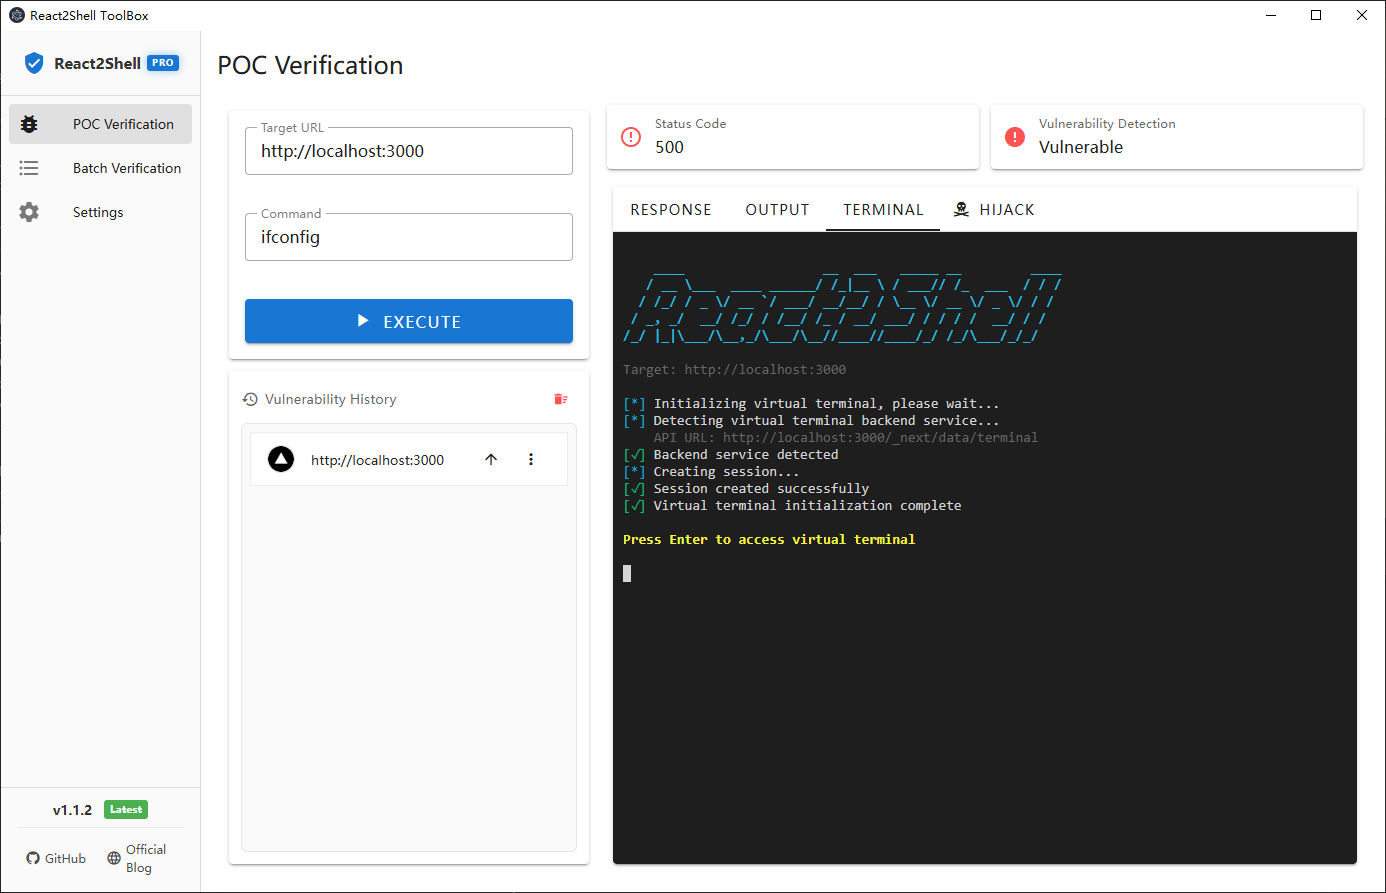
Terminale Virtuale

Terminale Virtuale

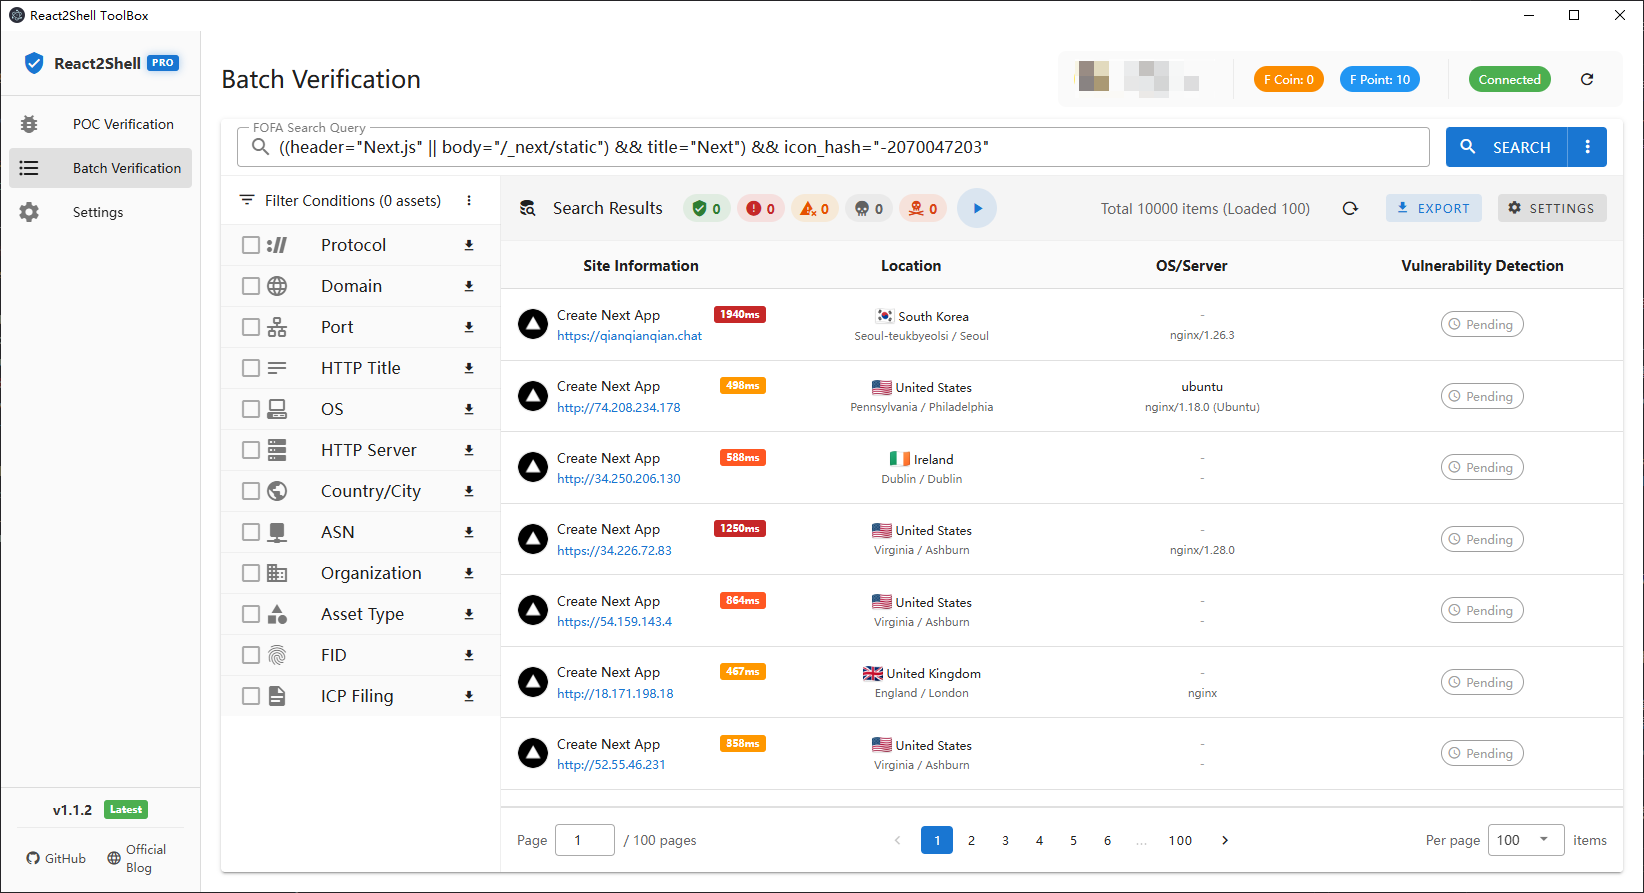
Verifica Batch (Integrazione FOFA)

Verifica Batch

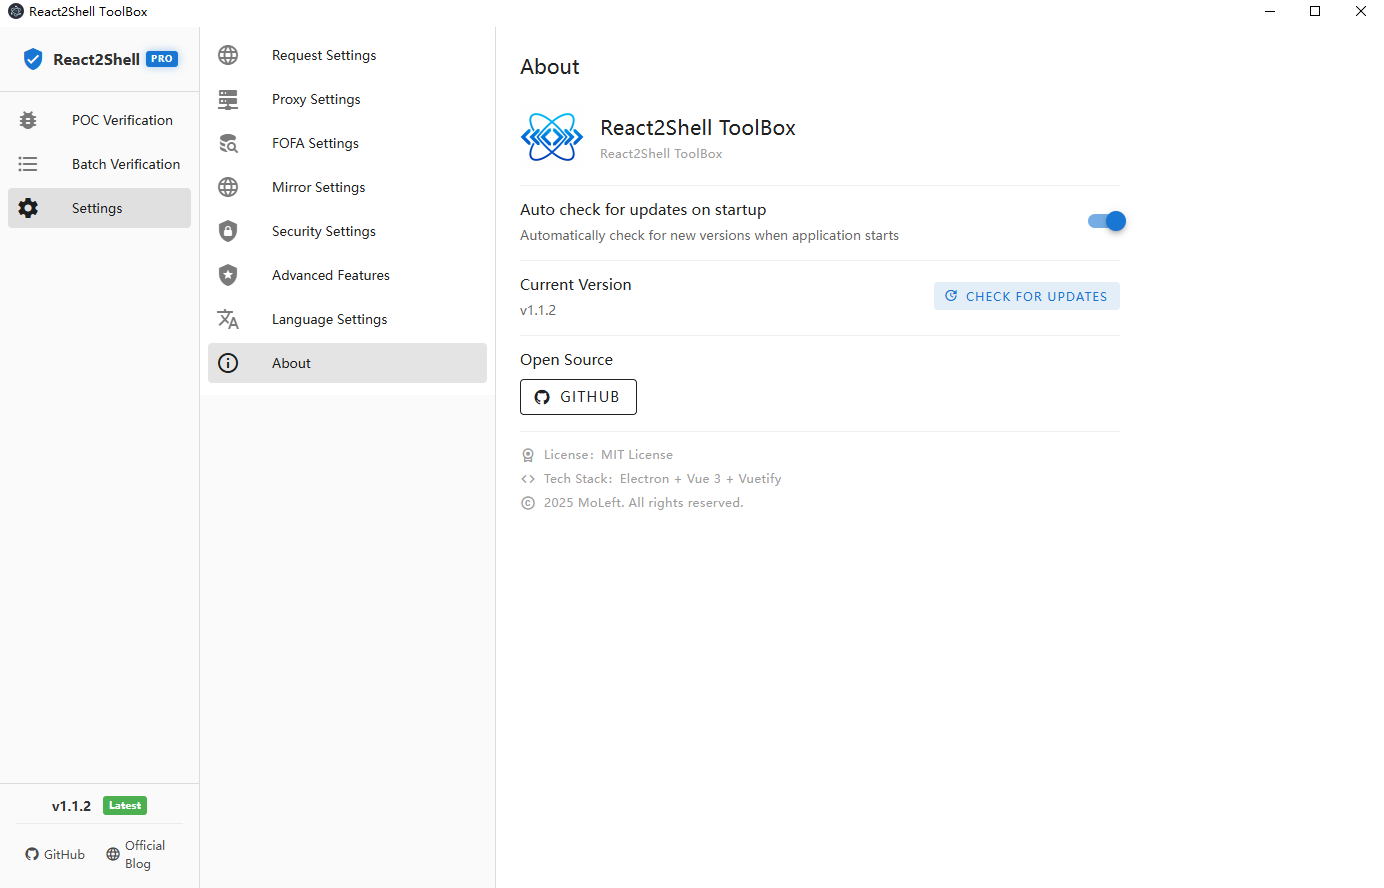
Impostazioni

Impostazioni

Funzionalità Principali

✅ Modulo di Verifica POC

  • Rilevamento base delle vulnerabilità ed esecuzione di comandi
  • Visualizzazione completa della risposta (modalità duale sorgente/anteprima)
  • Estrazione dell'output dei comandi
  • Interazione con terminale virtuale (supporto Linux/macOS)
  • Gestione della cronologia (salvataggio automatico, visualizzazione favicon)
  • Integrazione con Monaco Editor

✅ Modulo di Verifica Batch

  • Integrazione API FOFA (ricerca, statistiche, informazioni utente)
  • 7 dimensioni di aggregazione statistica (protocollo, dominio, porta, titolo, OS, server, posizione)
  • Filtri intelligenti e combinazione di più condizioni
  • Gestione della cronologia di ricerca
  • Controllo della velocità delle richieste e gestione della coda
  • Visualizzazione informazioni utente (avatar, stato VIP, saldo F-coin/F-point)

✅ Gestione Impostazioni

  • Impostazioni richieste (timeout, certificato SSL)
  • Impostazioni proxy (HTTP/HTTPS/SOCKS5)
  • Impostazioni FOFA (configurazione API, test connessione, bypass proxy)
  • Mirror Cina (accelerazione GitHub)
  • Controllo aggiornamenti automatico (opzionale)
  • Configurazione funzionalità avanzate (richiede autorizzazione)

Download e Installazione

Scarica il programma di installazione per la tua piattaforma da GitHub Releases:

  • Windows: Windows-react2shell-toolbox-{versione}-setup.exe o Windows-react2shell-toolbox-{versione}-portable.exe
  • macOS: macOS-react2shell-toolbox-{versione}-x64.dmg (Intel) o macOS-react2shell-toolbox-{versione}-arm64.dmg (Apple Silicon)
  • Linux: Linux-react2shell-toolbox-{versione}-x64.AppImage o .deb / .tar.gz

Compilazione dai Sorgenti

Requisiti

  • Node.js >= 18
  • npm >= 9

Installazione Dipendenze

npm install

Modalità Sviluppo

npm run dev

Compilazione Applicazione

# Windows
npm run build:win

# macOS
npm run build:mac

# Linux
npm run build:linux

# Tutte le piattaforme
npm run build:all

Guida all'Uso

Verifica POC

  1. Inserisci l'URL target e il comando
  2. Clicca "Esegui Rilevamento"
  3. Visualizza i risultati del rilevamento e l'output del comando
  4. Passa al "Terminale Virtuale" per l'interazione

Verifica Batch

  1. Configura l'API FOFA nelle impostazioni (Ottieni credenziali)
  2. Inserisci la query di ricerca FOFA (es. app="Apache-Tomcat")
  3. Carica le statistiche e seleziona le condizioni di filtro
  4. Visualizza l'elenco degli asset (in arrivo)

Stack Tecnologico

Frontend

  • Framework: Vue 3 (Composition API)
  • Libreria UI: Vuetify 3 (Material Design)
  • Router: Vue Router 4
  • Gestione Stato: Pinia
  • Editor di Codice: Monaco Editor
  • Terminale: xterm.js + xterm-addon-fit

Backend

  • Runtime: Electron 39 + Node.js 18+
  • Strumenti di Build: Electron Vite + Electron Builder
  • Client HTTP: Axios + Node Fetch
  • Supporto Proxy: https-proxy-agent + socks-proxy-agent
  • Rendering Markdown: marked + highlight.js

Struttura del Progetto

react2shell-toolbox/
├── src/
│   ├── main/                      # Main process Electron
│   │   ├── index.js              # Entry point main process
│   │   ├── poc-handler.js        # Gestore esecuzione POC
│   │   ├── terminal-handler.js   # Gestore terminale virtuale
│   │   ├── fofa-handler.js       # Gestore API FOFA
│   │   ├── github-oauth-handler.js # Gestore OAuth GitHub
│   │   ├── storage-handler.js    # Gestore archiviazione
│   │   └── updater.js            # Gestore aggiornamenti automatici
│   ├── preload/                   # Script di preload
│   │   └── index.js              # Ponte comunicazione IPC
│   └── renderer/                  # Processo renderer (frontend)
│       ├── src/
│       │   ├── components/       # Componenti Vue
│       │   │   ├── poc/         # Componenti verifica POC
│       │   │   ├── batch/       # Componenti verifica batch
│       │   │   └── settings/    # Componenti impostazioni
│       │   ├── views/           # Viste pagina
│       │   ├── stores/          # Gestione stato Pinia
│       │   ├── router/          # Configurazione router
│       │   ├── composables/     # Funzioni composable
│       │   └── App.vue          # Componente radice
│       └── index.html           # Entry HTML
├── resources/                     # Risorse applicazione
│   ├── icon.png                 # Icona app
│   └── icon.ico                 # Icona Windows
├── changelog/                     # Changelog versioni
├── electron-builder.yml          # Configurazione build
└── package.json                  # Configurazione progetto

Moduli Principali

Moduli Main Process

Scarica lo strumento

Più Popolari

Vedi tutti →

Scopri gli strumenti più utilizzati dalla nostra community.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Il toolkit OSINT definitivo: grafo di indagine, punteggio di affidabilità, famiglie di alias, mappa, timeline e report. 49 moduli, oltre 400 siti, nessuna chiave API richiesta.

    916
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # App di esecuzione con un tocco GhostLock (CVE-2026-43499)

    558
  • 3

    redforge

    cybersecurity91/redforge

    Toolkit red team lato browser con 102 strumenti offline per ricognizione, generazione di payload, attacchi alle credenziali, crittografia, codifica e reportistica dell'engagement.

    370
  • 4

    ARTEX

    baarai/artex

    Piattaforma di penetration testing autonoma multi-agente basata su LLM con agenti planner/worker, grafi di asset e di esplorazione, registrazione del traffico MITM e retesting delle vulnerabilità.

    360
  • 5

    looking-glass

    anonghosty/looking-glass

    Piattaforma CSIRT che importa i report di Shadowserver in MongoDB e li riproduce come mappe interattive, analisi, risultati, avvisi e dashboard executive.

    317
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Il sistema d'azione per la cybersecurity nativa AI—dove l'intento diventa esecuzione governata, le evidenze diventano memoria operativa, e ogni operazione migliora la successiva.

    289

Esplora tutti gli strumenti

Sfoglia la nostra collezione di strumenti

Vedi tutti gli strumenti →