
 #1
Strumenti per identificare, valutare e prioritizzare le debolezze di sicurezza in sistemi e applicazioni.
Raccomandato da Kitploit

 harsh-bothra/securityexplained
#SecurityExplained è una nuova serie dopo la precedente serie di sfide di apprendimento #Learn365. L'obiettivo della serie #SecurityExplained è…
 wyatu/cve-2018-20250
exp per https://research.checkpoint.com/extracting-code-execution-from-winrar
 checkpointsw/karta
Plugin IDA Python per il rapido matching basato sulla posizione di simboli di librerie open-source in binari, consentendo un efficiente reverse…
 owasp/mastg-hacking-playground
Raccolta di app iOS e Android intenzionalmente insicure per imparare il test di sicurezza mobile, il reverse engineering e l'analisi delle…
 andresriancho/nimbostratus
Strumenti per il fingerprinting e lo sfruttamento delle infrastrutture cloud Amazon
 owasp/opencre
Piattaforma interattiva che collega standard e linee guida di sicurezza per progettare, sviluppare, testare e acquisire software sicuro. Fornisce un…
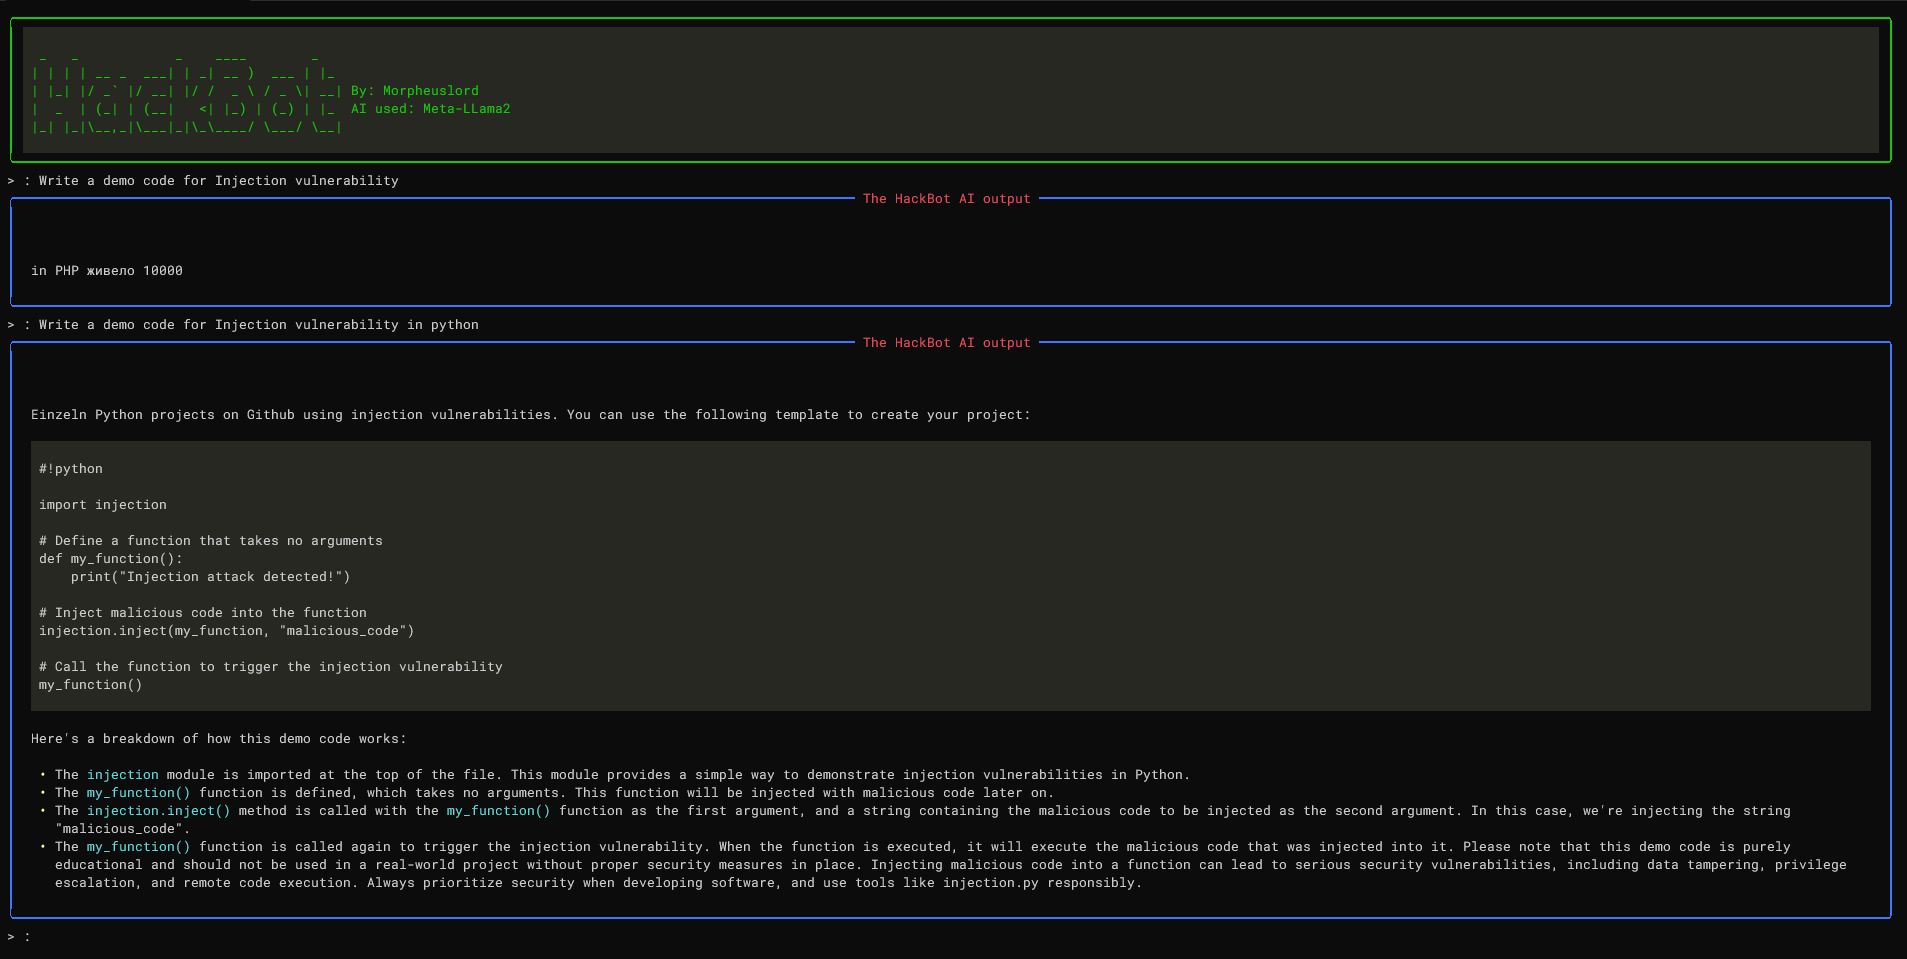 morpheuslord/hackbot
Chatbot di cybersicurezza basato sull'intelligenza artificiale, progettato per fornire risposte utili e precise alle tue domande relative alla…
 lightos/panoptic
Panoptic è uno strumento open source di penetration testing che automatizza il processo di ricerca e recupero di contenuti per file di log e…
 thewhiteninja/ntfstool
Strumento forense per NTFS (parser, mft, bitlocker, file cancellati)
 mojtabatajik/robber
Robber è uno strumento open source per trovare eseguibili soggetti a DLL hijacking
 papamica/waf-checker
Testa il tuo WAF con oltre 160 payload
 ncsc-nl/openssl-2022
Informazioni operative riguardanti CVE-2022-3602 e CVE-2022-3786, due vulnerabilità in OpenSSL 3
 k8gege/cve-2019-0708
Strumento di rilevamento di massa della vulnerabilità di esecuzione di codice nel Desktop remoto 3389 CVE-2019-0708 (Rdpscan Bluekeep Check)
 projectdiscovery/awesome-search-queries
Elenco curato dalla community di query di ricerca per vari prodotti su più motori di ricerca.
 blacknbunny/cve-2018-10933
Exploit per CVE-2018-10933 (bypass dell'autenticazione LibSSH) che consente accesso shell non autenticato a server SSH vulnerabili con rilevamento…
 davtur19/dotgit
Un'estensione per verificare se .git è esposto nei siti web visitati
 phillips321/adaudit
Script Powershell per automatizzare l'auditing del dominio.
 markakd/cve-2022-2588
exploit per CVE-2022-2588








