
 #1
Strumenti per identificare, valutare e prioritizzare le debolezze di sicurezza in sistemi e applicazioni.
Raccomandato da Kitploit

 vdohney/keepass-password-dumper
PoC originale per CVE-2023-32784
 zgzhang/cve-2024-6387-poc
una race condition nel gestore dei segnali del server OpenSSH (sshd)
 safebreach-labs/cve-2024-49113
LdapNightmare è uno strumento PoC che testa un Windows Server vulnerabile contro CVE-2024-49113
 pwn0sec/pwnxss
PwnXSS: Scanner ed exploit di vulnerabilità (XSS)
 whgojp/javaseclab
Laboratorio completo sulle vulnerabilità Java con codice vulnerabile e corretto, scenari di attacco, note di audit source/sink e linee guida per la…
 zeze-zeze/ioctlance
Uno strumento utilizzato per cacciare vulnerabilità nei driver WDM x64
 pensarai/apex
AI-powered offensive security testing using autonomous agents, directly in your terminal.
 allfro/sploitego
Transforms di Maltego per Penetration Testing
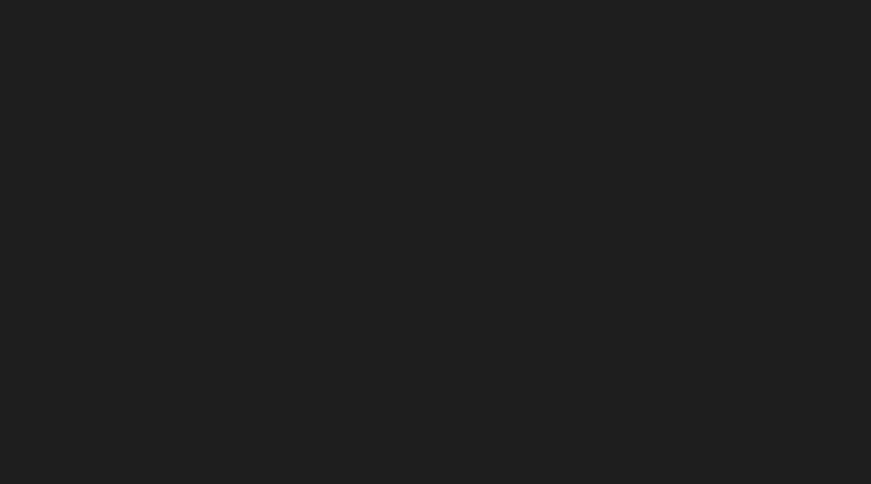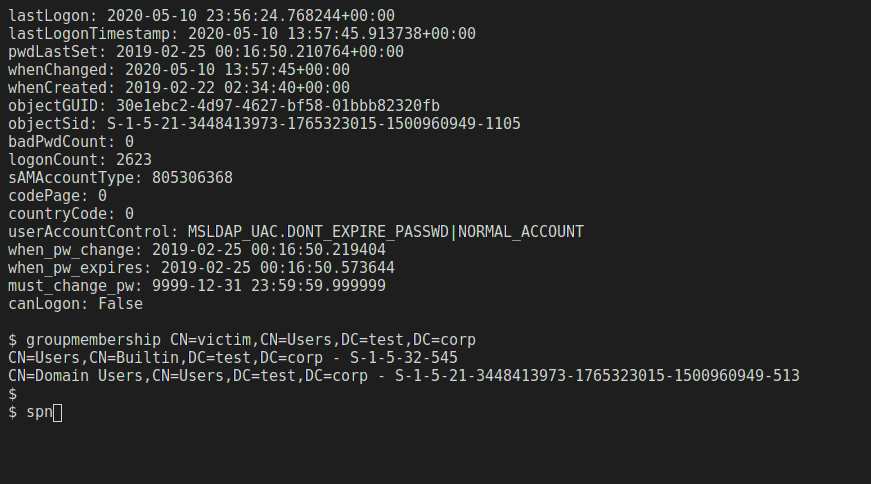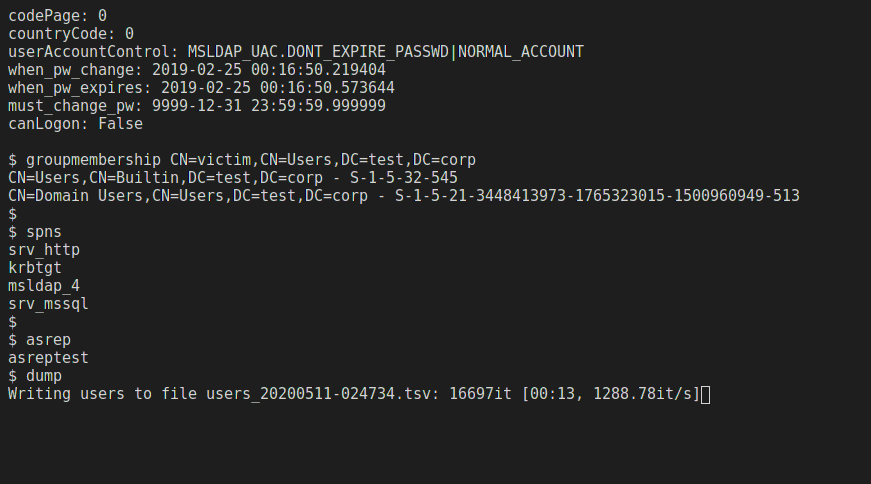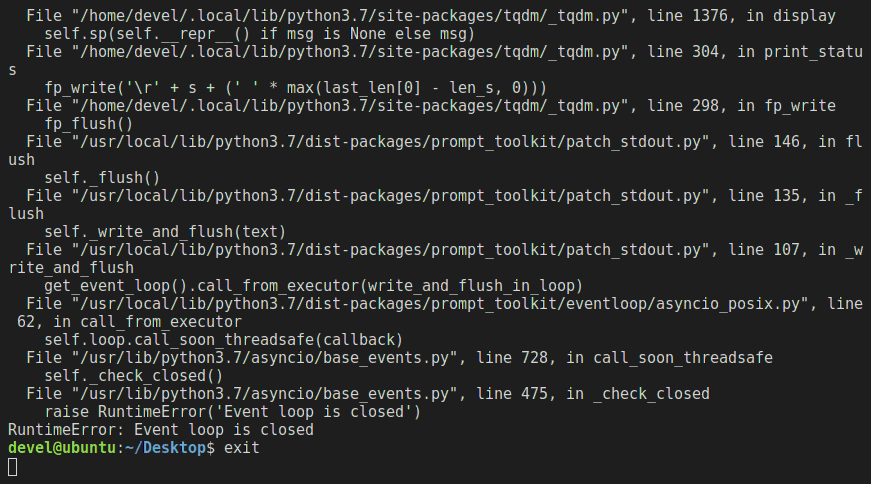 skelsec/msldap
Libreria Python per il auditing di Microsoft Active Directory tramite LDAP, con supporto per autenticazione NTLM, Kerberos, SSPI, channel binding,…
 francozappa/bluffs
Toolkit per testare l'instaurazione di sessioni Bluetooth contro attacchi alla segretezza in avanti e futura, utilizzando patching del firmware,…
 akamai/akamai-security-research
Questo repository include codice e IoC che sono il prodotto della ricerca svolta nei vari team di ricerca sulla sicurezza di Akamai.
 rhinosecuritylabs/gcpbucketbrute
Uno script per elencare i bucket di Google Storage, determinare quali permessi hai su di essi e stabilire se possono essere soggetti a escalation di…
 azuread/azureadassessment
Strumentazione per valutare lo stato e la configurazione di un tenant Azure AD
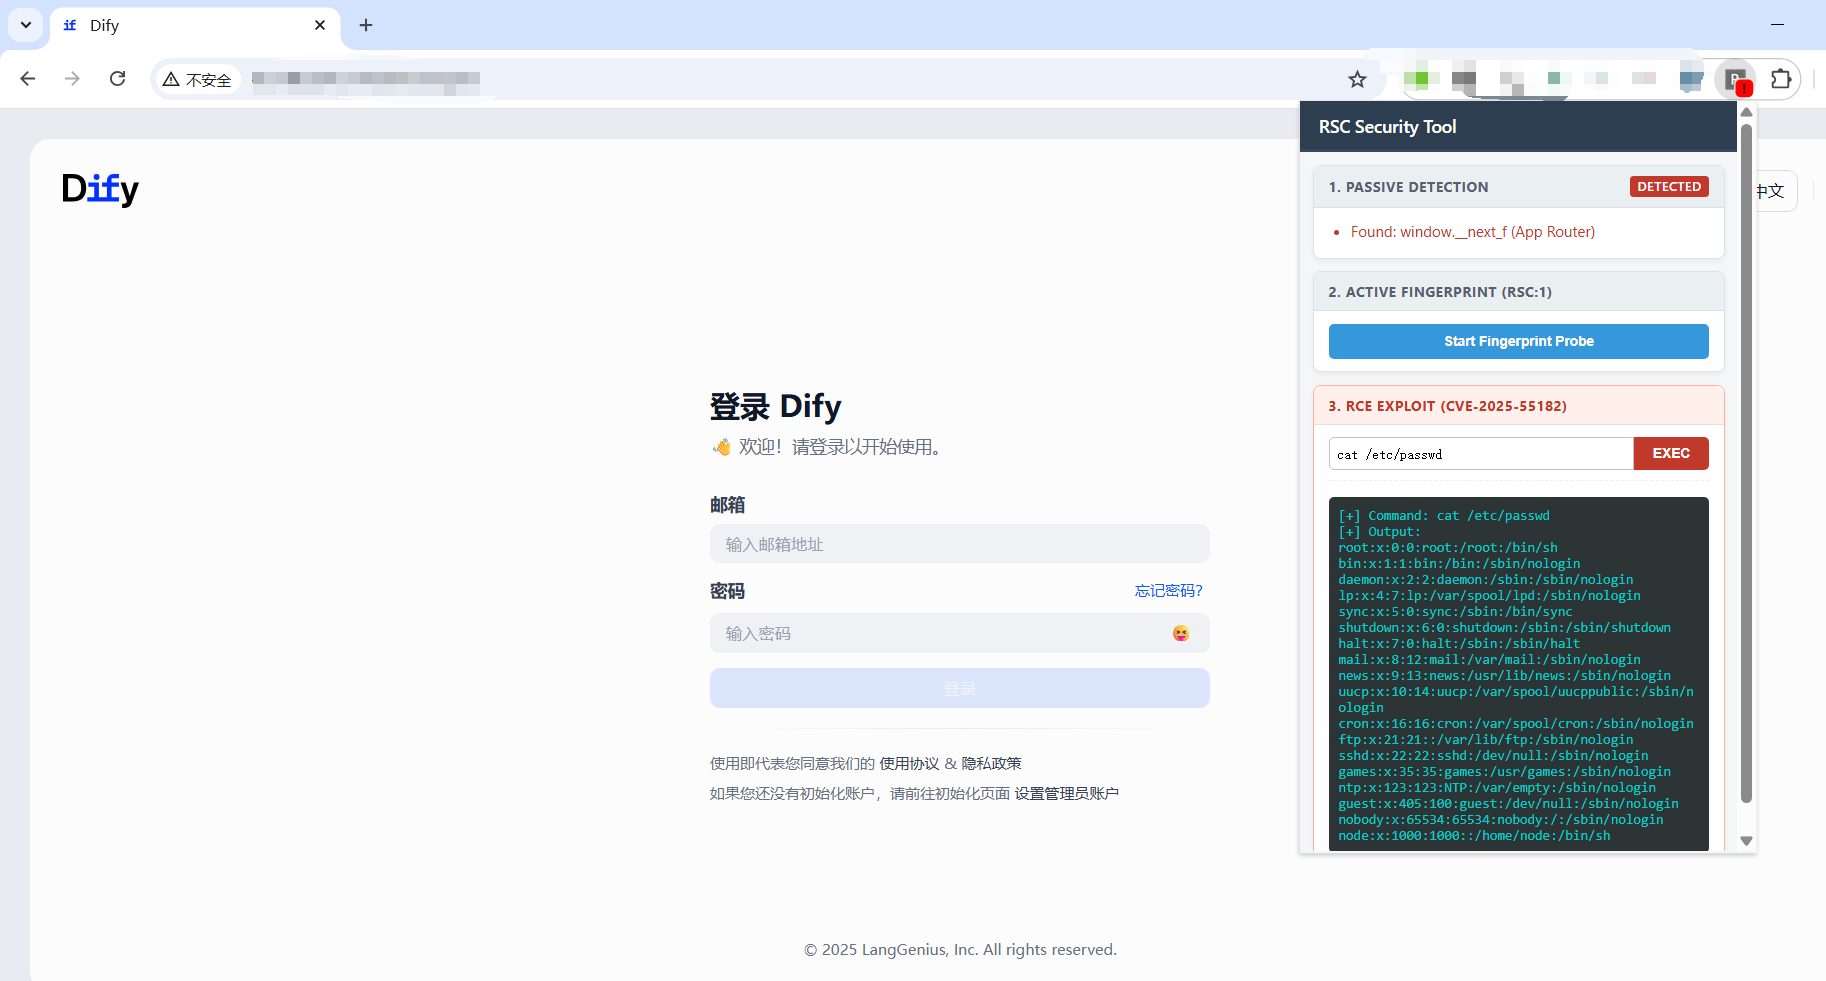 mrknow001/rsc_detector
Supporta il fingerprinting RSC e lo sfruttamento della vulnerabilità del componente React CVE-2025-55182.
 lateralblast/lunar
Uno strumento di audit di sicurezza per UNIX basato su diversi framework di sicurezza.
 vanhoefm/macstealer
MacStealer: Bypass dell'isolamento del client Wi-Fi
 francisck/danderspritz_lab
Un laboratorio DanderSpritz completamente funzionale in 2 comandi
 anatol/booster
Generatore di initramfs veloce e sicuro








