
 #1
Strumenti per identificare, valutare e prioritizzare le debolezze di sicurezza in sistemi e applicazioni.
Raccomandato da Kitploit

 xtiankisutsa/mara_framework
MARA è un framework di reverse engineering e analisi di applicazioni mobili. È un toolkit che riunisce strumenti comunemente usati per il reverse…
 pr0v3rbs/firmae
Verso l'emulazione su larga scala del firmware IoT per l'analisi dinamica
 anshumanbh/tko-subs
Uno strumento che può aiutare a rilevare e impossessarsi di sottodomini con record DNS morti.
 selinuxproject/selinux-notebook
Libro open-source completo su SELinux che copre componenti del kernel, librerie userspace, toolchain delle policy e linguaggio delle policy. Include…
 team-atlanta/aixcc-afc-atlantis
Sistema automatizzato di cyber reasoning che scopre e analizza vulnerabilità software tramite fuzzing, analisi binaria e ragionamento sui programmi…
 owasp/docker-security
Prendere il controllo della sicurezza dei container
 fs0c131y/esfileexploreropenportvuln
Vulnerabilità di porta aperta in ES File Explorer - CVE-2019-6447
 schira4396/vcenterkiller
Uno strumento di sfruttamento completo per Vcenter, che include le più attuali CVE-2021-21972, CVE-2021-21985 e CVE-2021-22005, CVE-2022-22954 di One…
 cyberark/kubiscan
Uno strumento per scansionare i cluster Kubernetes alla ricerca di permessi rischiosi
 aquasecurity/trivy-db
Costruisci e gestisci database di vulnerabilità Trivy aggregando advisory di sicurezza da NVD, Red Hat, Debian e altri. Uno strumento CLI e una…
 rfunix/pompem
Strumento per trovare exploit
 google/silifuzz
Esegue fuzzing sulle implementazioni di CPU generando input di test da proxy software, quindi li esegue su hardware reale per rilevare difetti di…
 stampery/mongoaudit
🔥 Un potente strumento di auditing e pentesting per MongoDB 🔥
 wmal/linux-kodachi
Sistema operativo privacy basato su Debian, rinforzato, con stack di anonimato pre-integrato (Tor, VPN, DNSCrypt), strumenti anti-forensi, centro di…
 mogenius/renovate-operator
Operator per semplificare le esecuzioni di renovate in Kubernetes
 hardik05/damn_vulnerable_c_program
Un programma C di esempio che contiene codice vulnerabile per tipi comuni di vulnerabilità. Può essere utilizzato per mostrare i concetti di fuzzing.
 cogiceo/gpohound
Strumento offensivo di dump e analisi GPO che sfrutta e arricchisce i dati di BloodHound
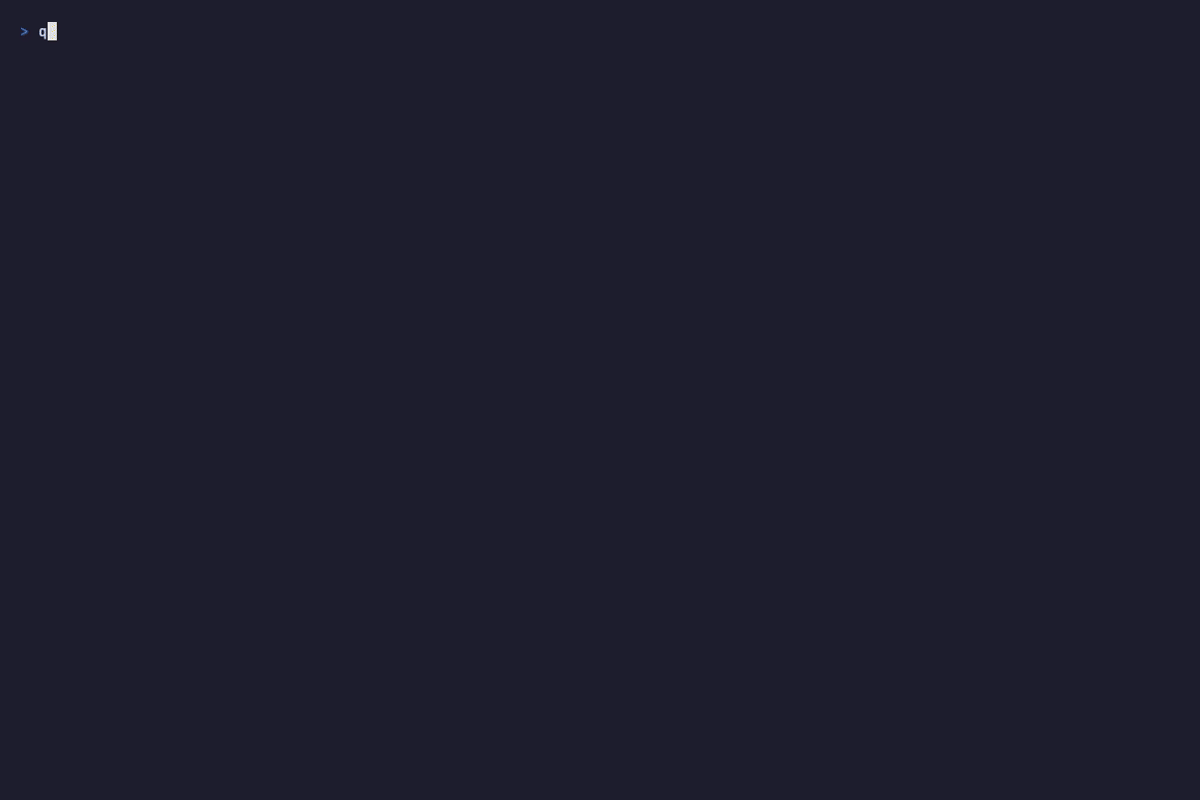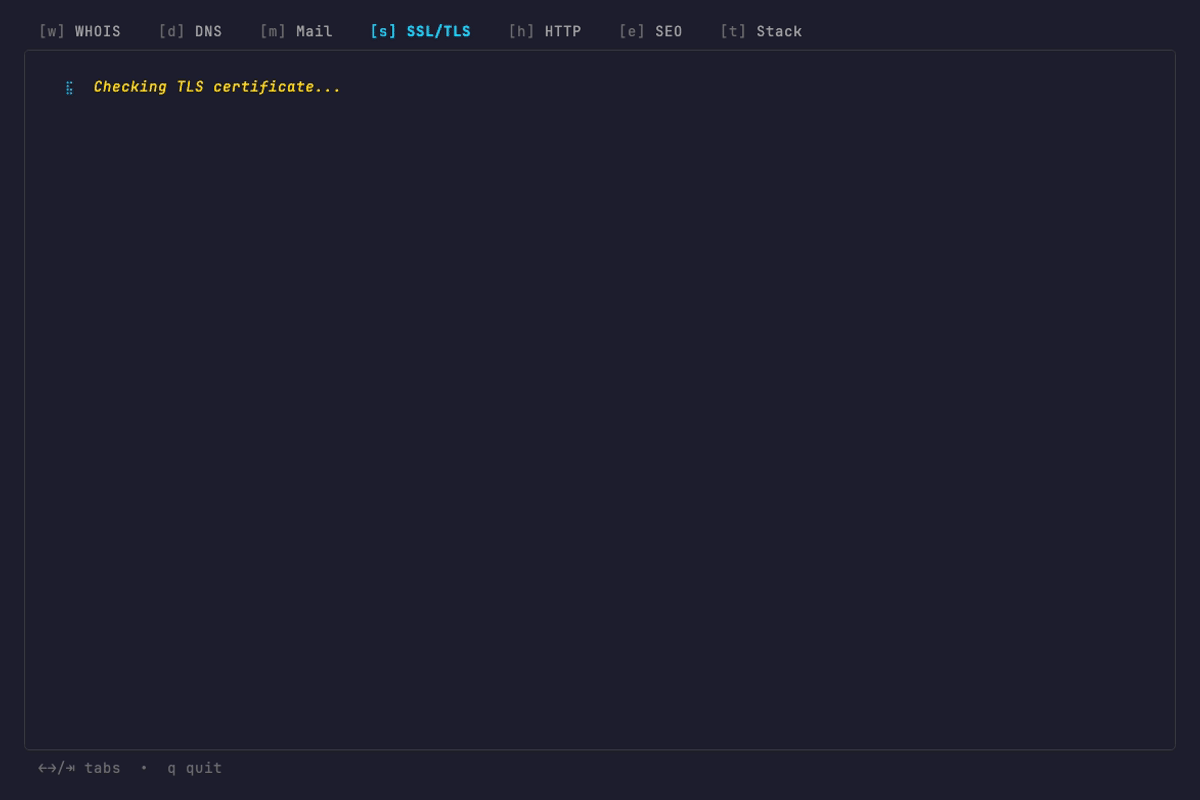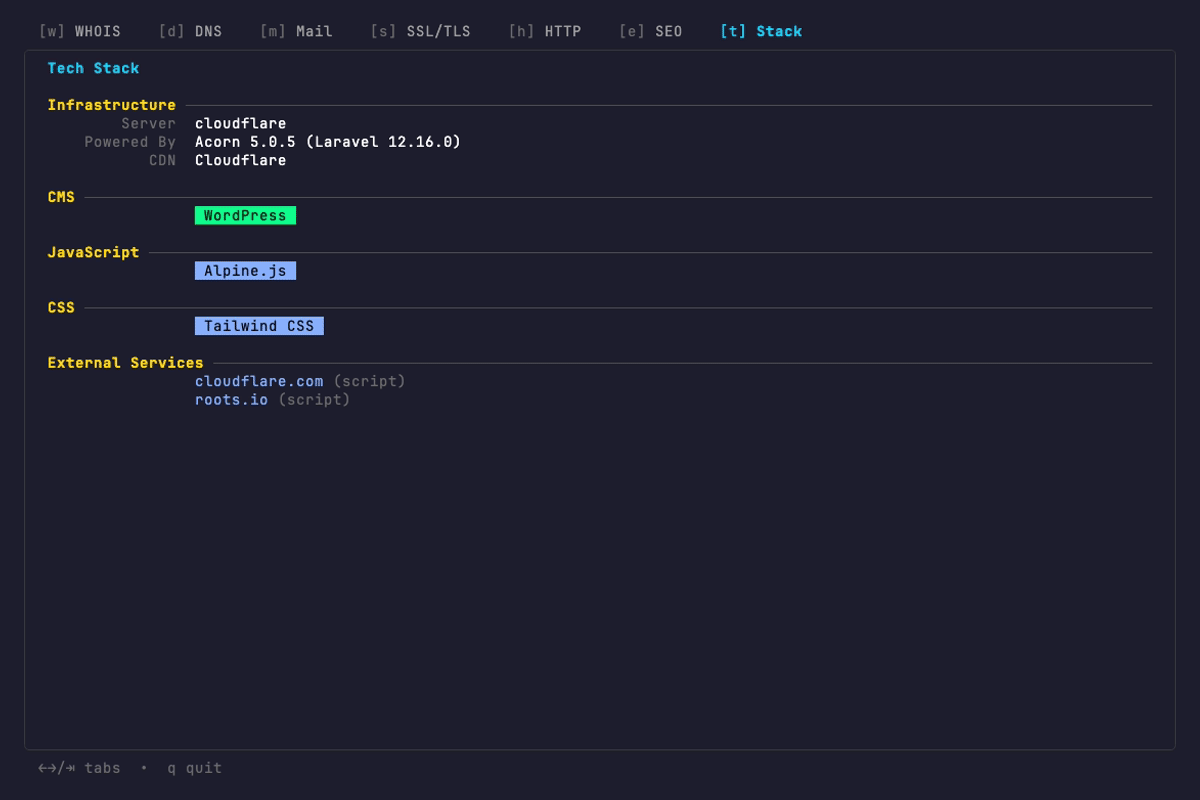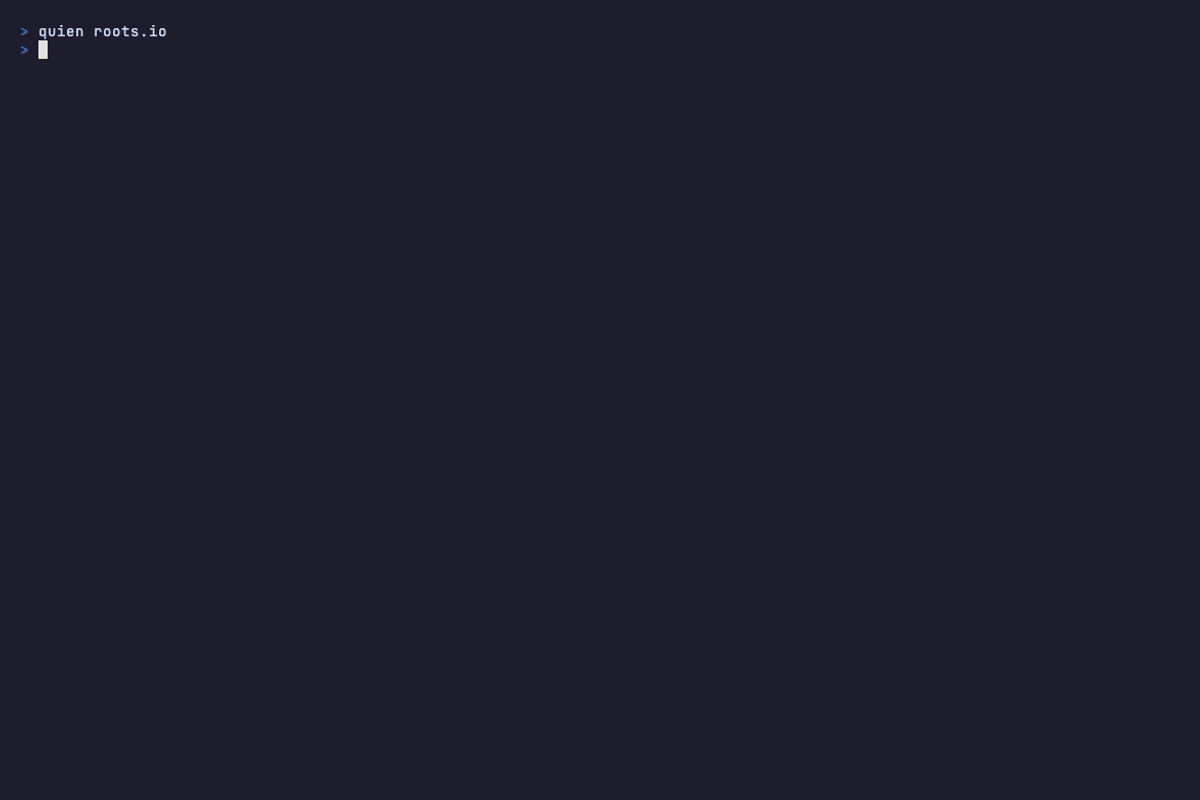 retlehs/quien
Un toolkit migliore per whois e intelligence sui domini








