
 #1
Strumenti per identificare, valutare e prioritizzare le debolezze di sicurezza in sistemi e applicazioni.
Raccomandato da Kitploit
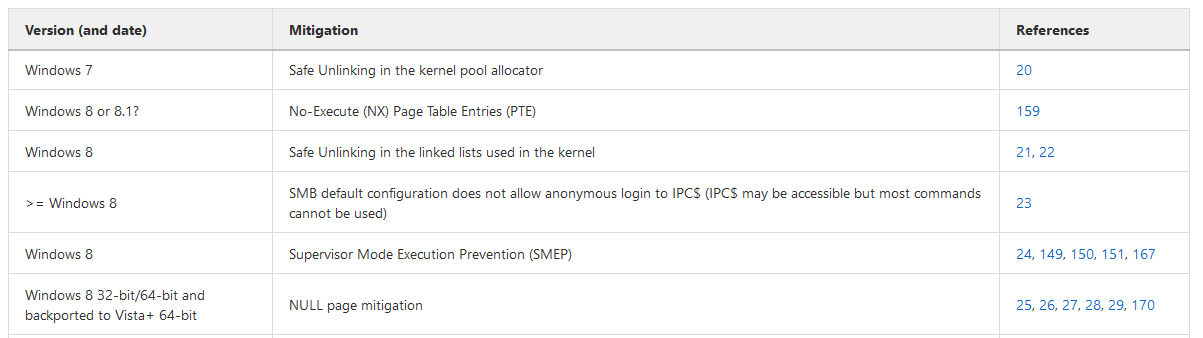
 nccgroup/exploit_mitigations
Base di conoscenza delle mitigazioni degli exploit disponibili in numerosi sistemi operativi, architetture, applicazioni e versioni.
 sighupio/permission-manager
Permission Manager è un progetto che porta chiarezza nella gestione di Kubernetes RBAC e degli utenti, Web UI FTW
 ejpir/cve-2025-55182-research
Analisi tecnica proof-of-concept e approfondimento di CVE-2025-55182, una vulnerabilità RCE critica nel Flight Protocol di React tramite path…
 ly4k/spoolfool
Exploit per CVE-2022-21999 - Windows Print Spooler Elevation of Privilege Vulnerability (LPE)
 nickvourd/windows-local-privilege-escalation-cookbook
# Ricettario per l'Escalation dei Privilegi Locali su Windows
 grimm-co/notquite0dayfriday
Questa è una repo che documenta bug reali in software reali per illustrare le tendenze, imparare come prevenirli o trovarli più rapidamente.
 factionsecurity/faction
Generazione di report di Pen Test e collaborazione per la valutazione
 netflix/repokid
Privilegio minimo AWS per distribuzione distribuita e ad alta velocità
 lithnet/ad-password-protection
Filtro password di Active Directory con controllo delle password violate e regole di complessità personalizzate.
 tugcantopaloglu/openclaw-dashboard
🔐 Dashboard di monitoraggio sicuro e in tempo reale per gli agenti AI OpenClaw. Autenticazione, TOTP MFA, monitoraggio dei costi, feed dal vivo,…
 bishopfox/h2csmuggler
Smuggling di richieste HTTP su HTTP/2 in chiaro (h2c)
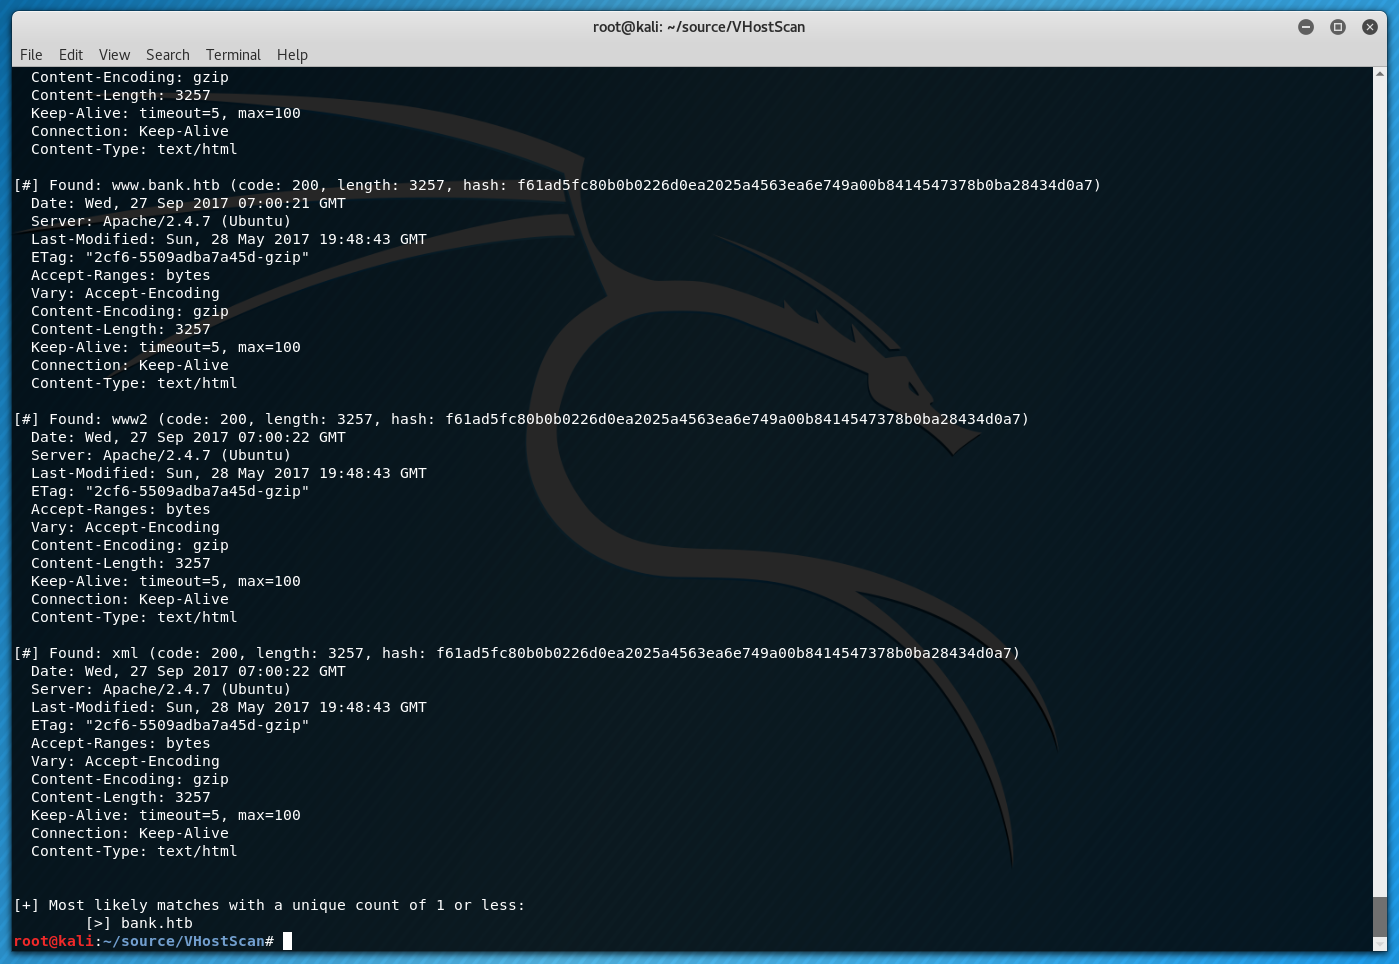 codingo/vhostscan
Uno scanner di host virtuali che esegue ricerche inverse, può essere usato con strumenti di pivot, rileva scenari catch-all, aggira wildcard, alias e…
 darylldoyle/svg-sanitizer
Libreria PHP che sanifica SVG/XML non attendibili filtrando tag, attributi e riferimenti remoti per prevenire XSS e iniezione di script nei file SVG…
 meliht/mr.sip
Framework di valutazione della sicurezza SIP per pentester VoIP. Presentato a DEFCON, BlackHat e Offzone.
 weaveworks/weave-gitops
Weave GitOps è in transizione verso un progetto guidato dalla comunità! Fornisce approfondimenti sui deployment delle tue applicazioni e rende la…
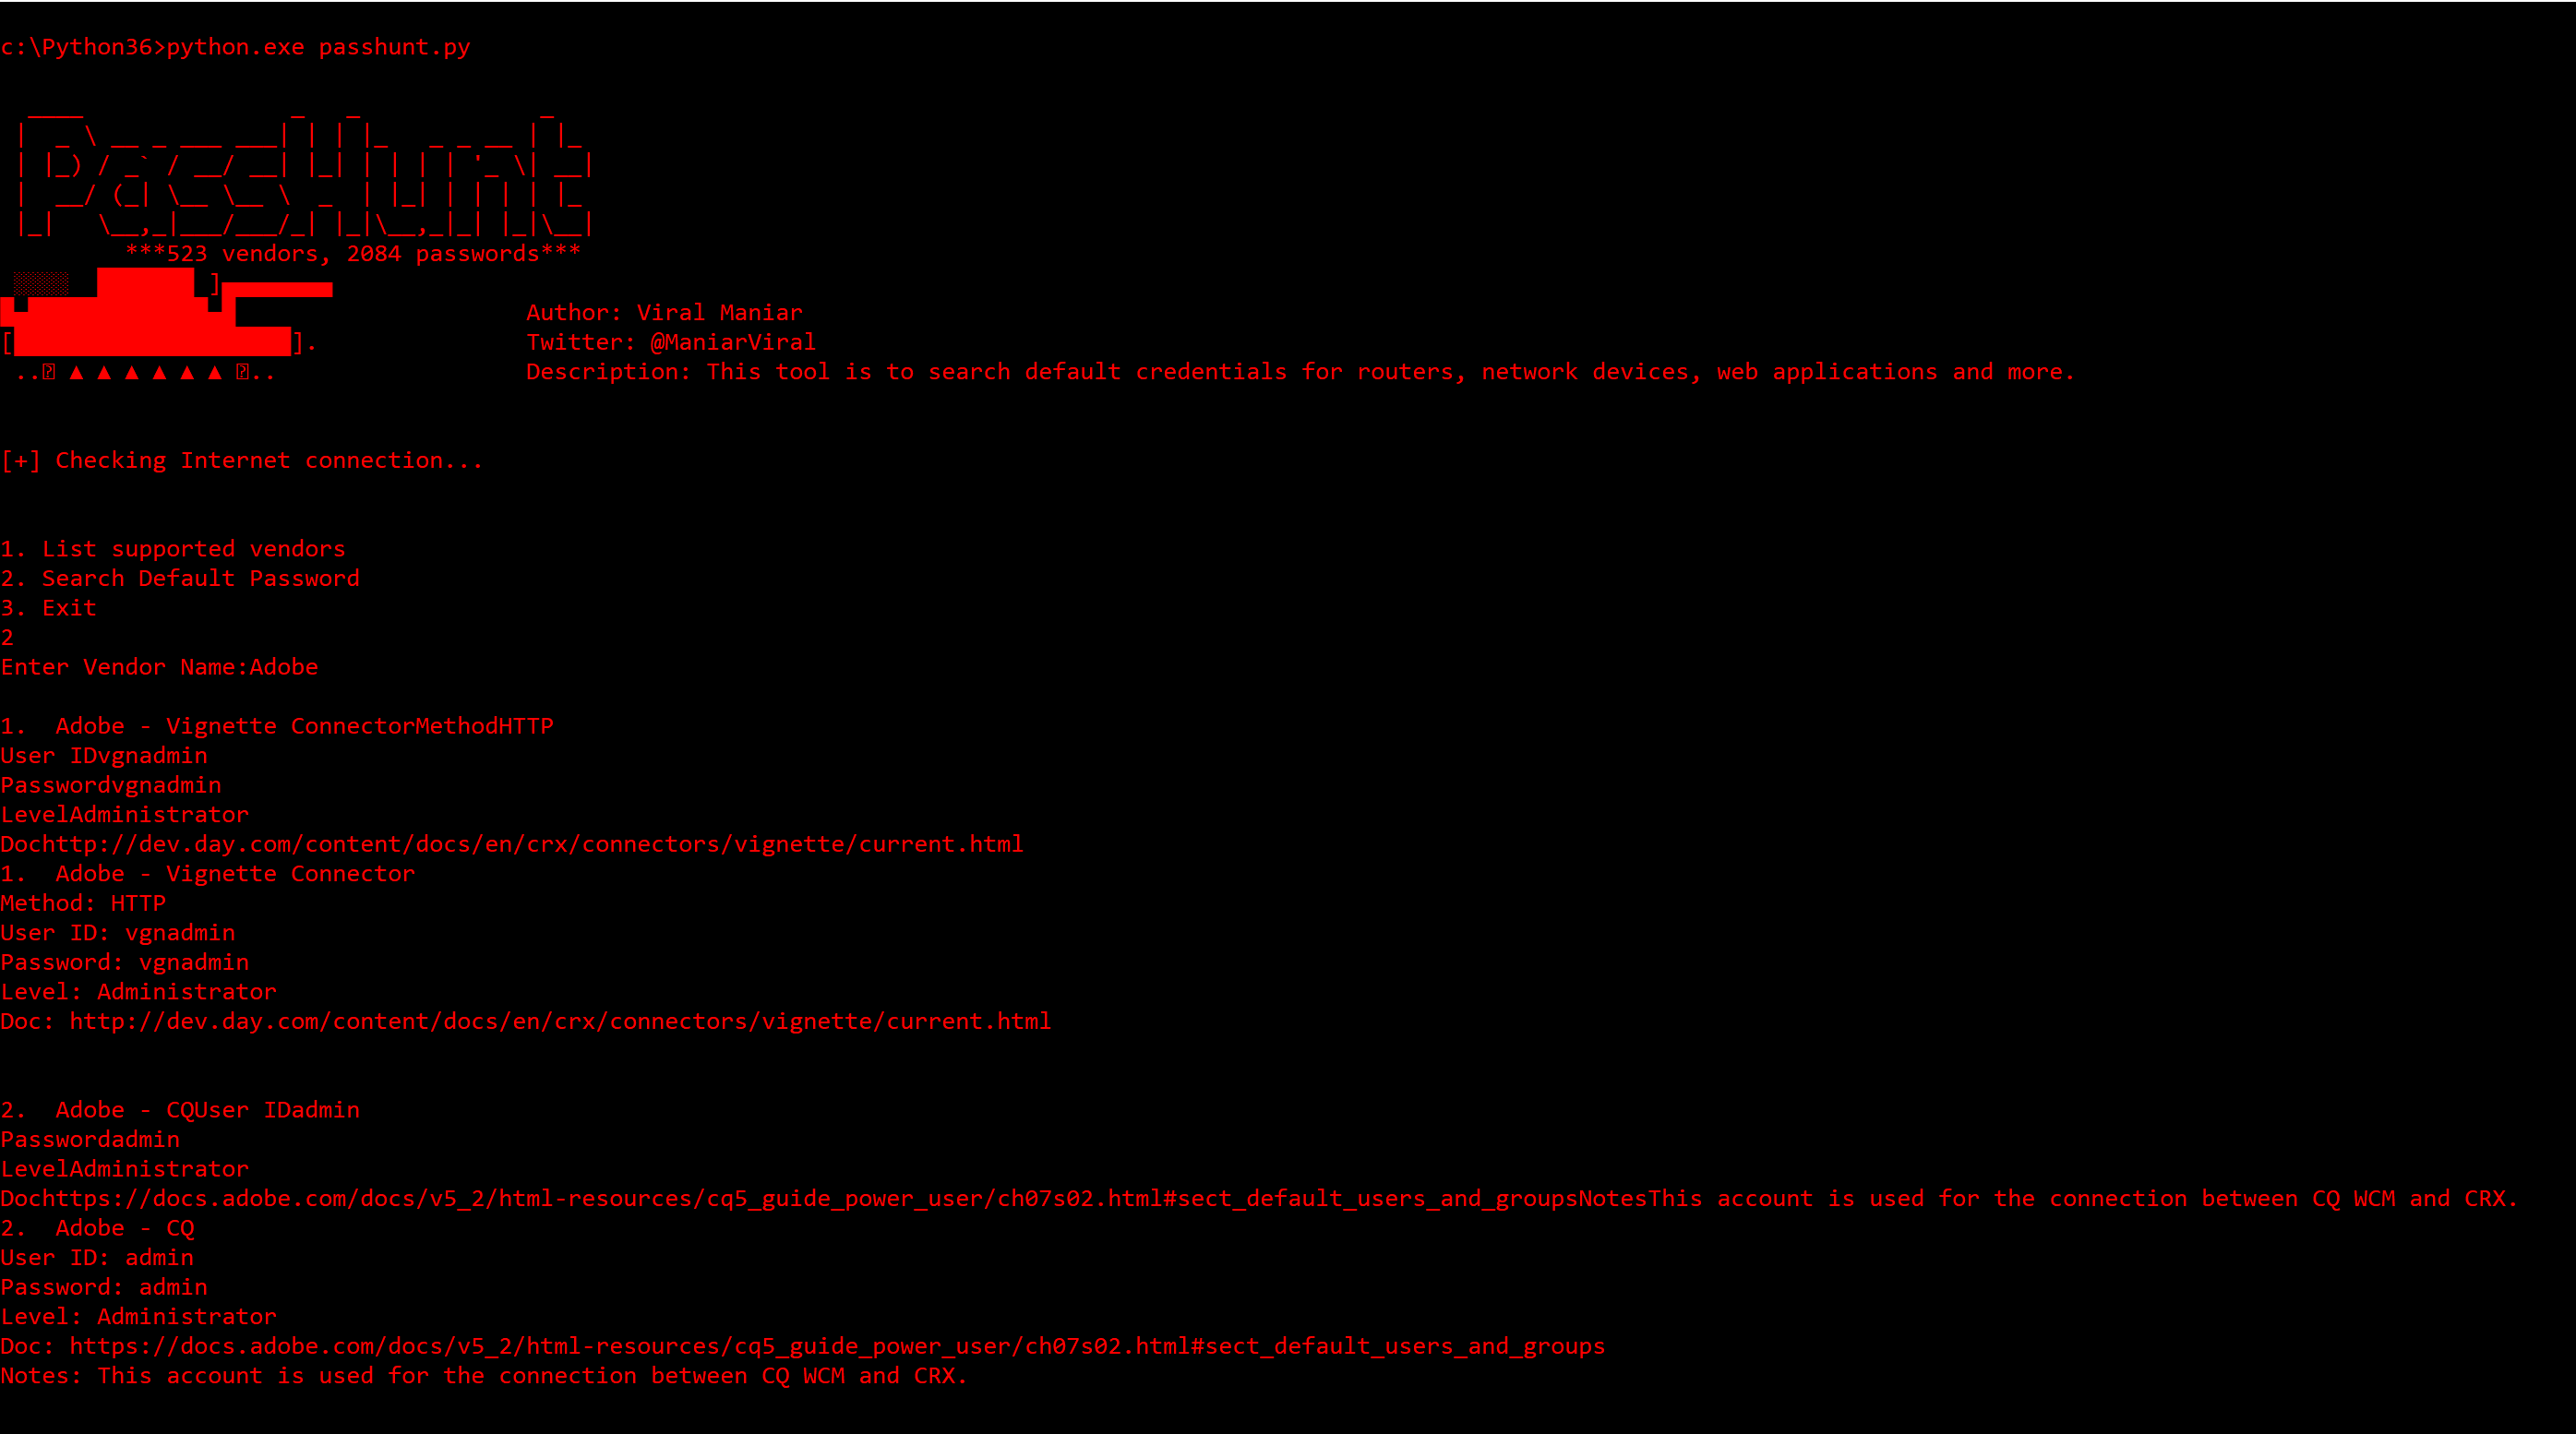 viralmaniar/passhunt
Passhunt è un semplice strumento per la ricerca di credenziali predefinite per dispositivi di rete, applicazioni web e altro. Cerca tra 523 vendor e…
 nfc-tools/mfcuk
Recupera le chiavi crittografiche dalle carte RFID MiFare Classic utilizzando attacchi DarkSide e nested-auth per i test di sicurezza dei sistemi…
 mbrg/power-pwn
Un set di strumenti di sicurezza offensiva/difensiva per la scoperta, la ricognizione e la valutazione etica degli Agenti AI








