
 #1
Strumenti per identificare, valutare e prioritizzare le debolezze di sicurezza in sistemi e applicazioni.
Raccomandato da Kitploit

 nilsteampassnet/teampass
Gestore collaborativo di password
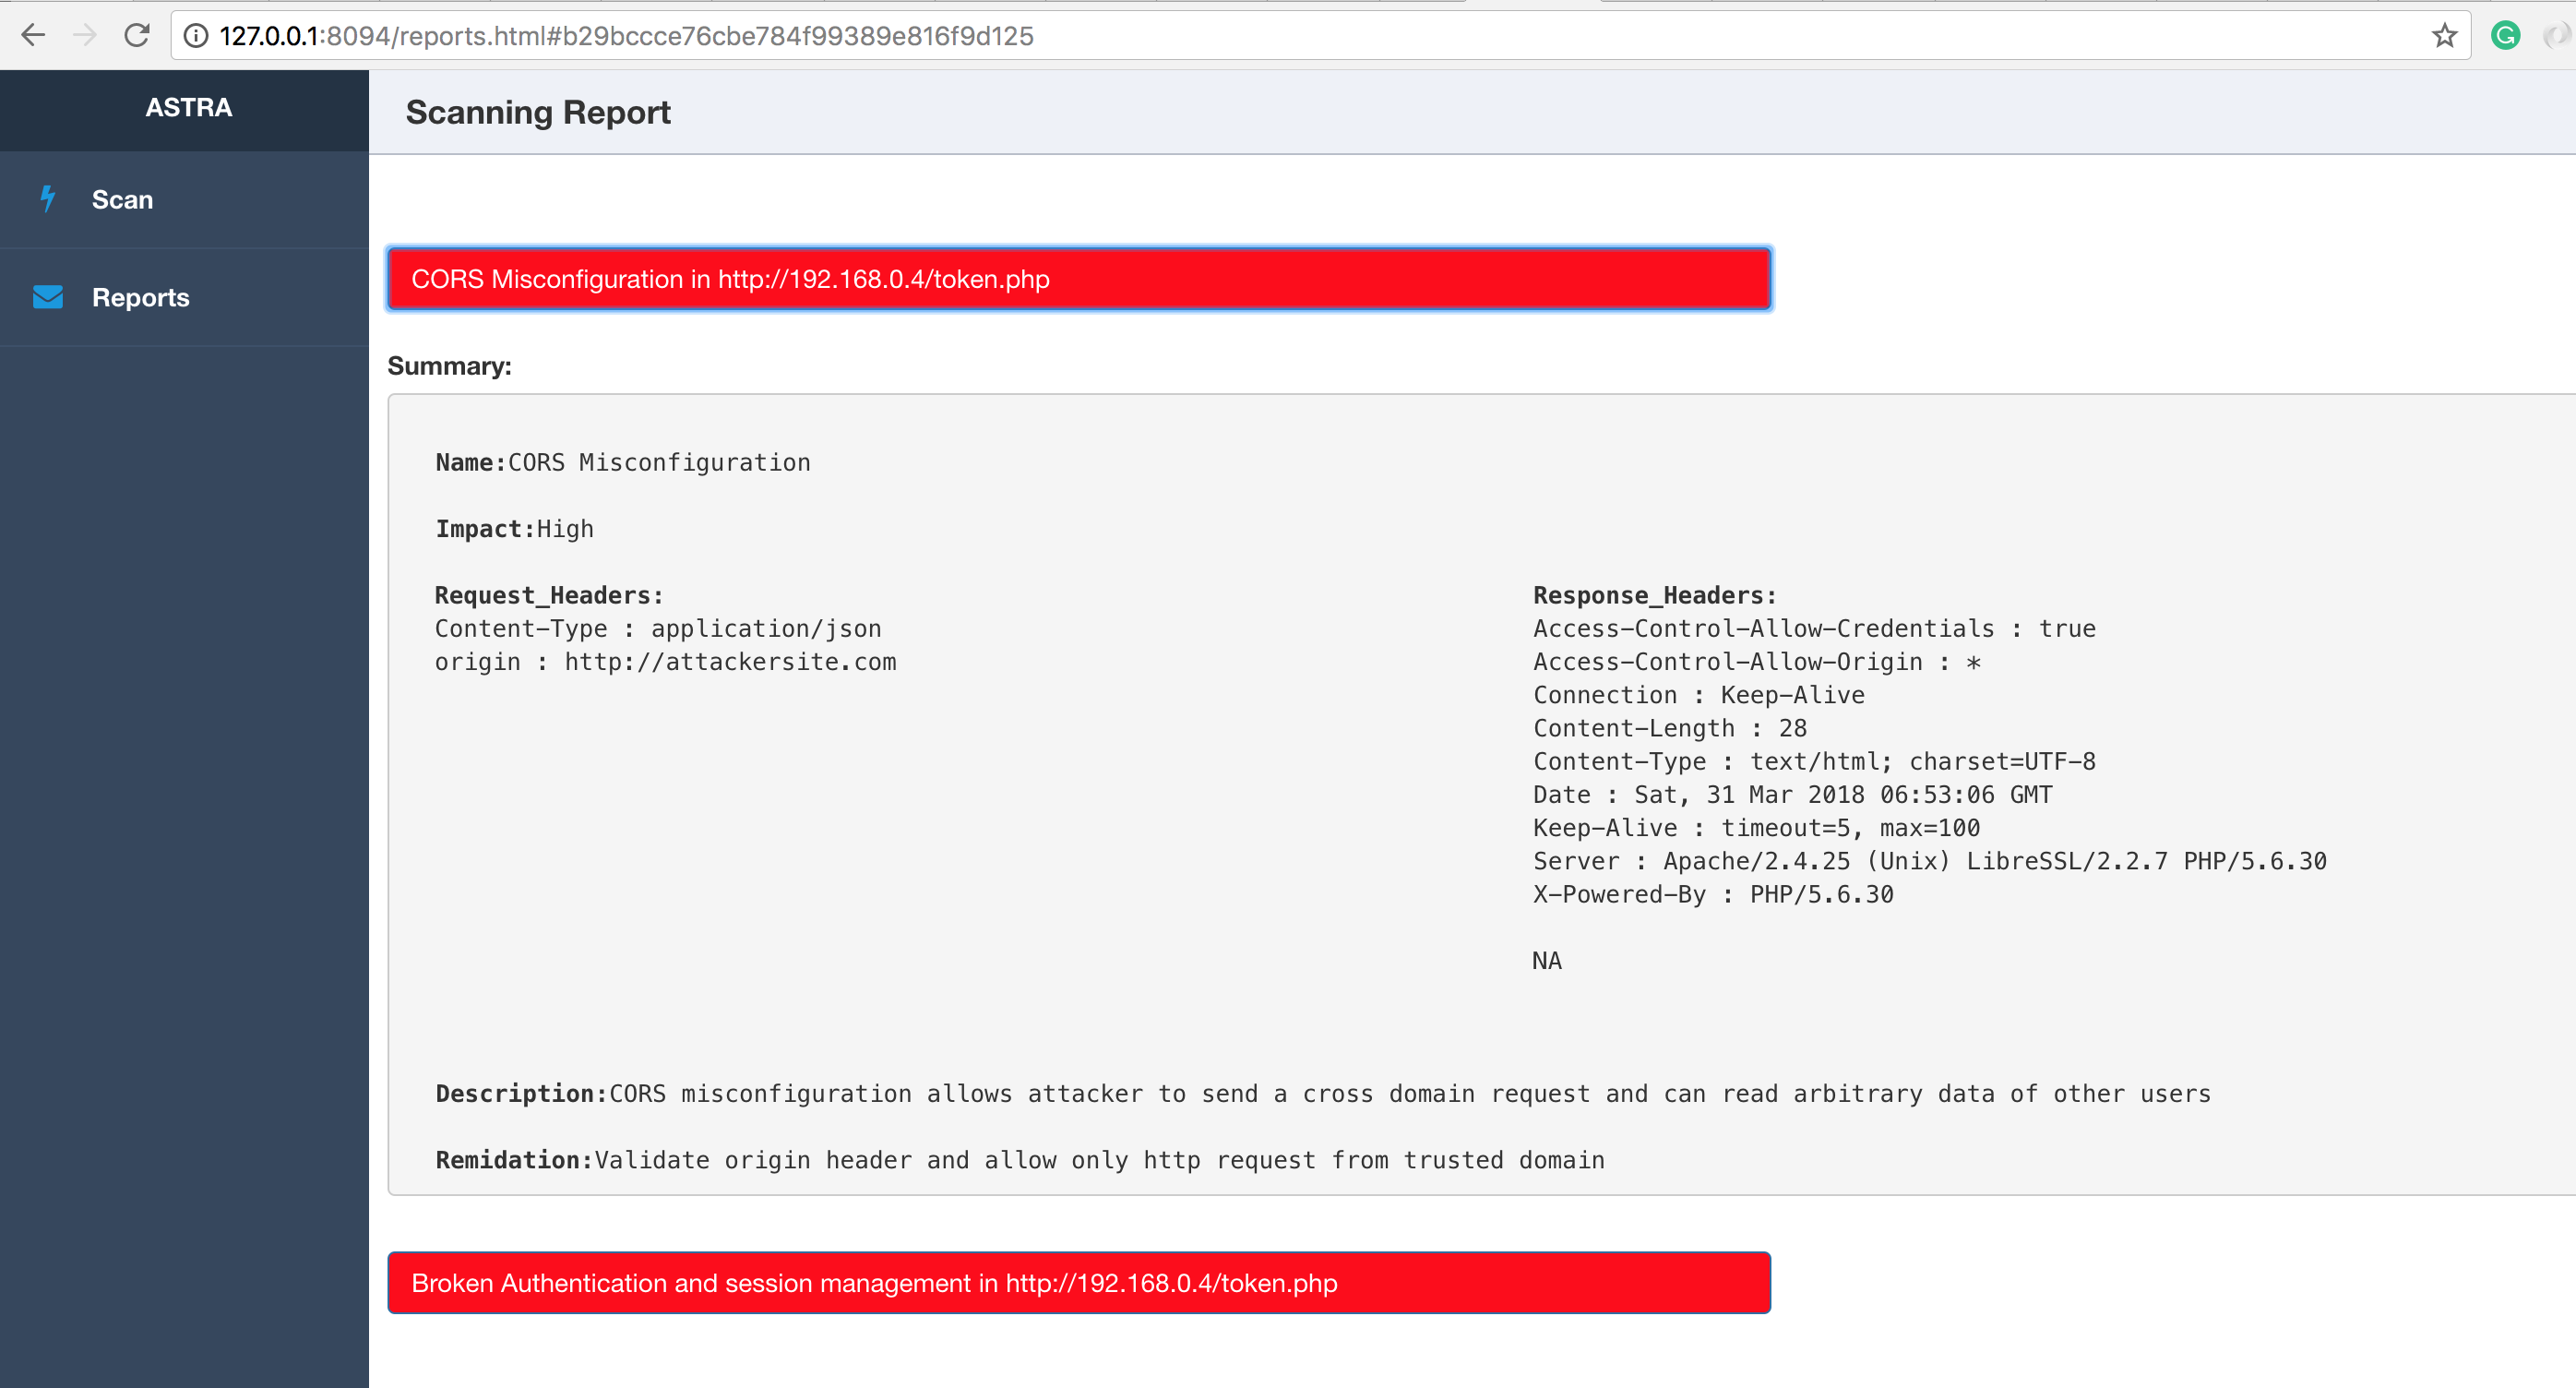 flipkart-incubator/astra
Test di sicurezza automatizzato per le API REST
 bishopfox/cloudfox
Automazione della consapevolezza situazionale per test di penetrazione cloud.
 voorivex/pentest-guide
Guida ai test di penetrazione basata su OWASP inclusi casi di test, risorse ed esempi.
 dryxio/auto-re-agent
Ricostruisci e convalida codice C/C++ da programmi compilati con l'IA.
 helloexp/0day
EXP e POC per vulnerabilità di vari CMS, piattaforme, sistemi e software; questo progetto verrà aggiornato costantemente.
 microsoft/mxc
Policy-driven, isolamento e contenimento a strati
 inverse-inc/packetfence
PacketFence è una soluzione di controllo degli accessi di rete (NAC) libera e open source, completamente supportata e affidabile. Vantando…
 aquasecurity/kube-hunter
Caccia alle debolezze di sicurezza nei cluster Kubernetes
 threedr3am/learnjavabug
Demo di vulnerabilità e tecniche relative alla sicurezza Java: exploit di deserializzazione nativa Java, Fastjson, Jackson, Hessian2 e XML, nonché…
 ghostpack/certify
Strumento C# per enumerare e sfruttare configurazioni errate nei Servizi Certificati di Active Directory (AD CS), consentendo l'abuso di modelli di…
 rubysec/ruby-advisory-db
Database di advisory di sicurezza mantenuta dalla community per gemme e runtime Ruby, che fornisce dati strutturati CVE/GHSA con versioni corrette…

 eness/php2shell-cve-2026-109618-cve-2026-109619-poc
Proof-of-Concept (PoC) per php2shell (CVE-2026-109618 / CVE-2026-109619), che dimostra l'esecuzione di codice remoto in ambienti PHP vulnerabili.…
 cve-search/cve-search
Database locale di vulnerabilità CVE/CPE con ricerca, classificazione, interfaccia web e API per analisi e gestione offline delle vulnerabilità.
 derailed/popeye
👀 Un sanificatore di risorse per cluster Kubernetes
 bearer/bearer
Strumento di scansione della sicurezza del codice (SAST) per scoprire, filtrare e dare priorità ai rischi per la sicurezza e la privacy.
 mg1937/asc
Front-end di decompilazione APK Android veloce che interroga direttamente gli artefatti DEX compilati, estraendo classi e riferimenti incrociati in…








