#1
 e-m-b-a/emba
EMBA - L'analizzatore di sicurezza del firmware
 bo0om/fuzz.txt
File potenzialmente pericolosi
 andresriancho/w3af
Scanner di sicurezza per applicazioni web open-source che identifica e sfrutta oltre 200 vulnerabilità, tra cui XSS, SQL injection e OS command…
 ezyang/htmlpurifier
Filtro HTML conforme agli standard scritto in PHP
 husnainfareed/awesome-ethical-hacking-resources
😎 🔗 Elenco fantastico di tutti i tipi di risorse per imparare l'Hacking Etico e il Test di Penetrazione.
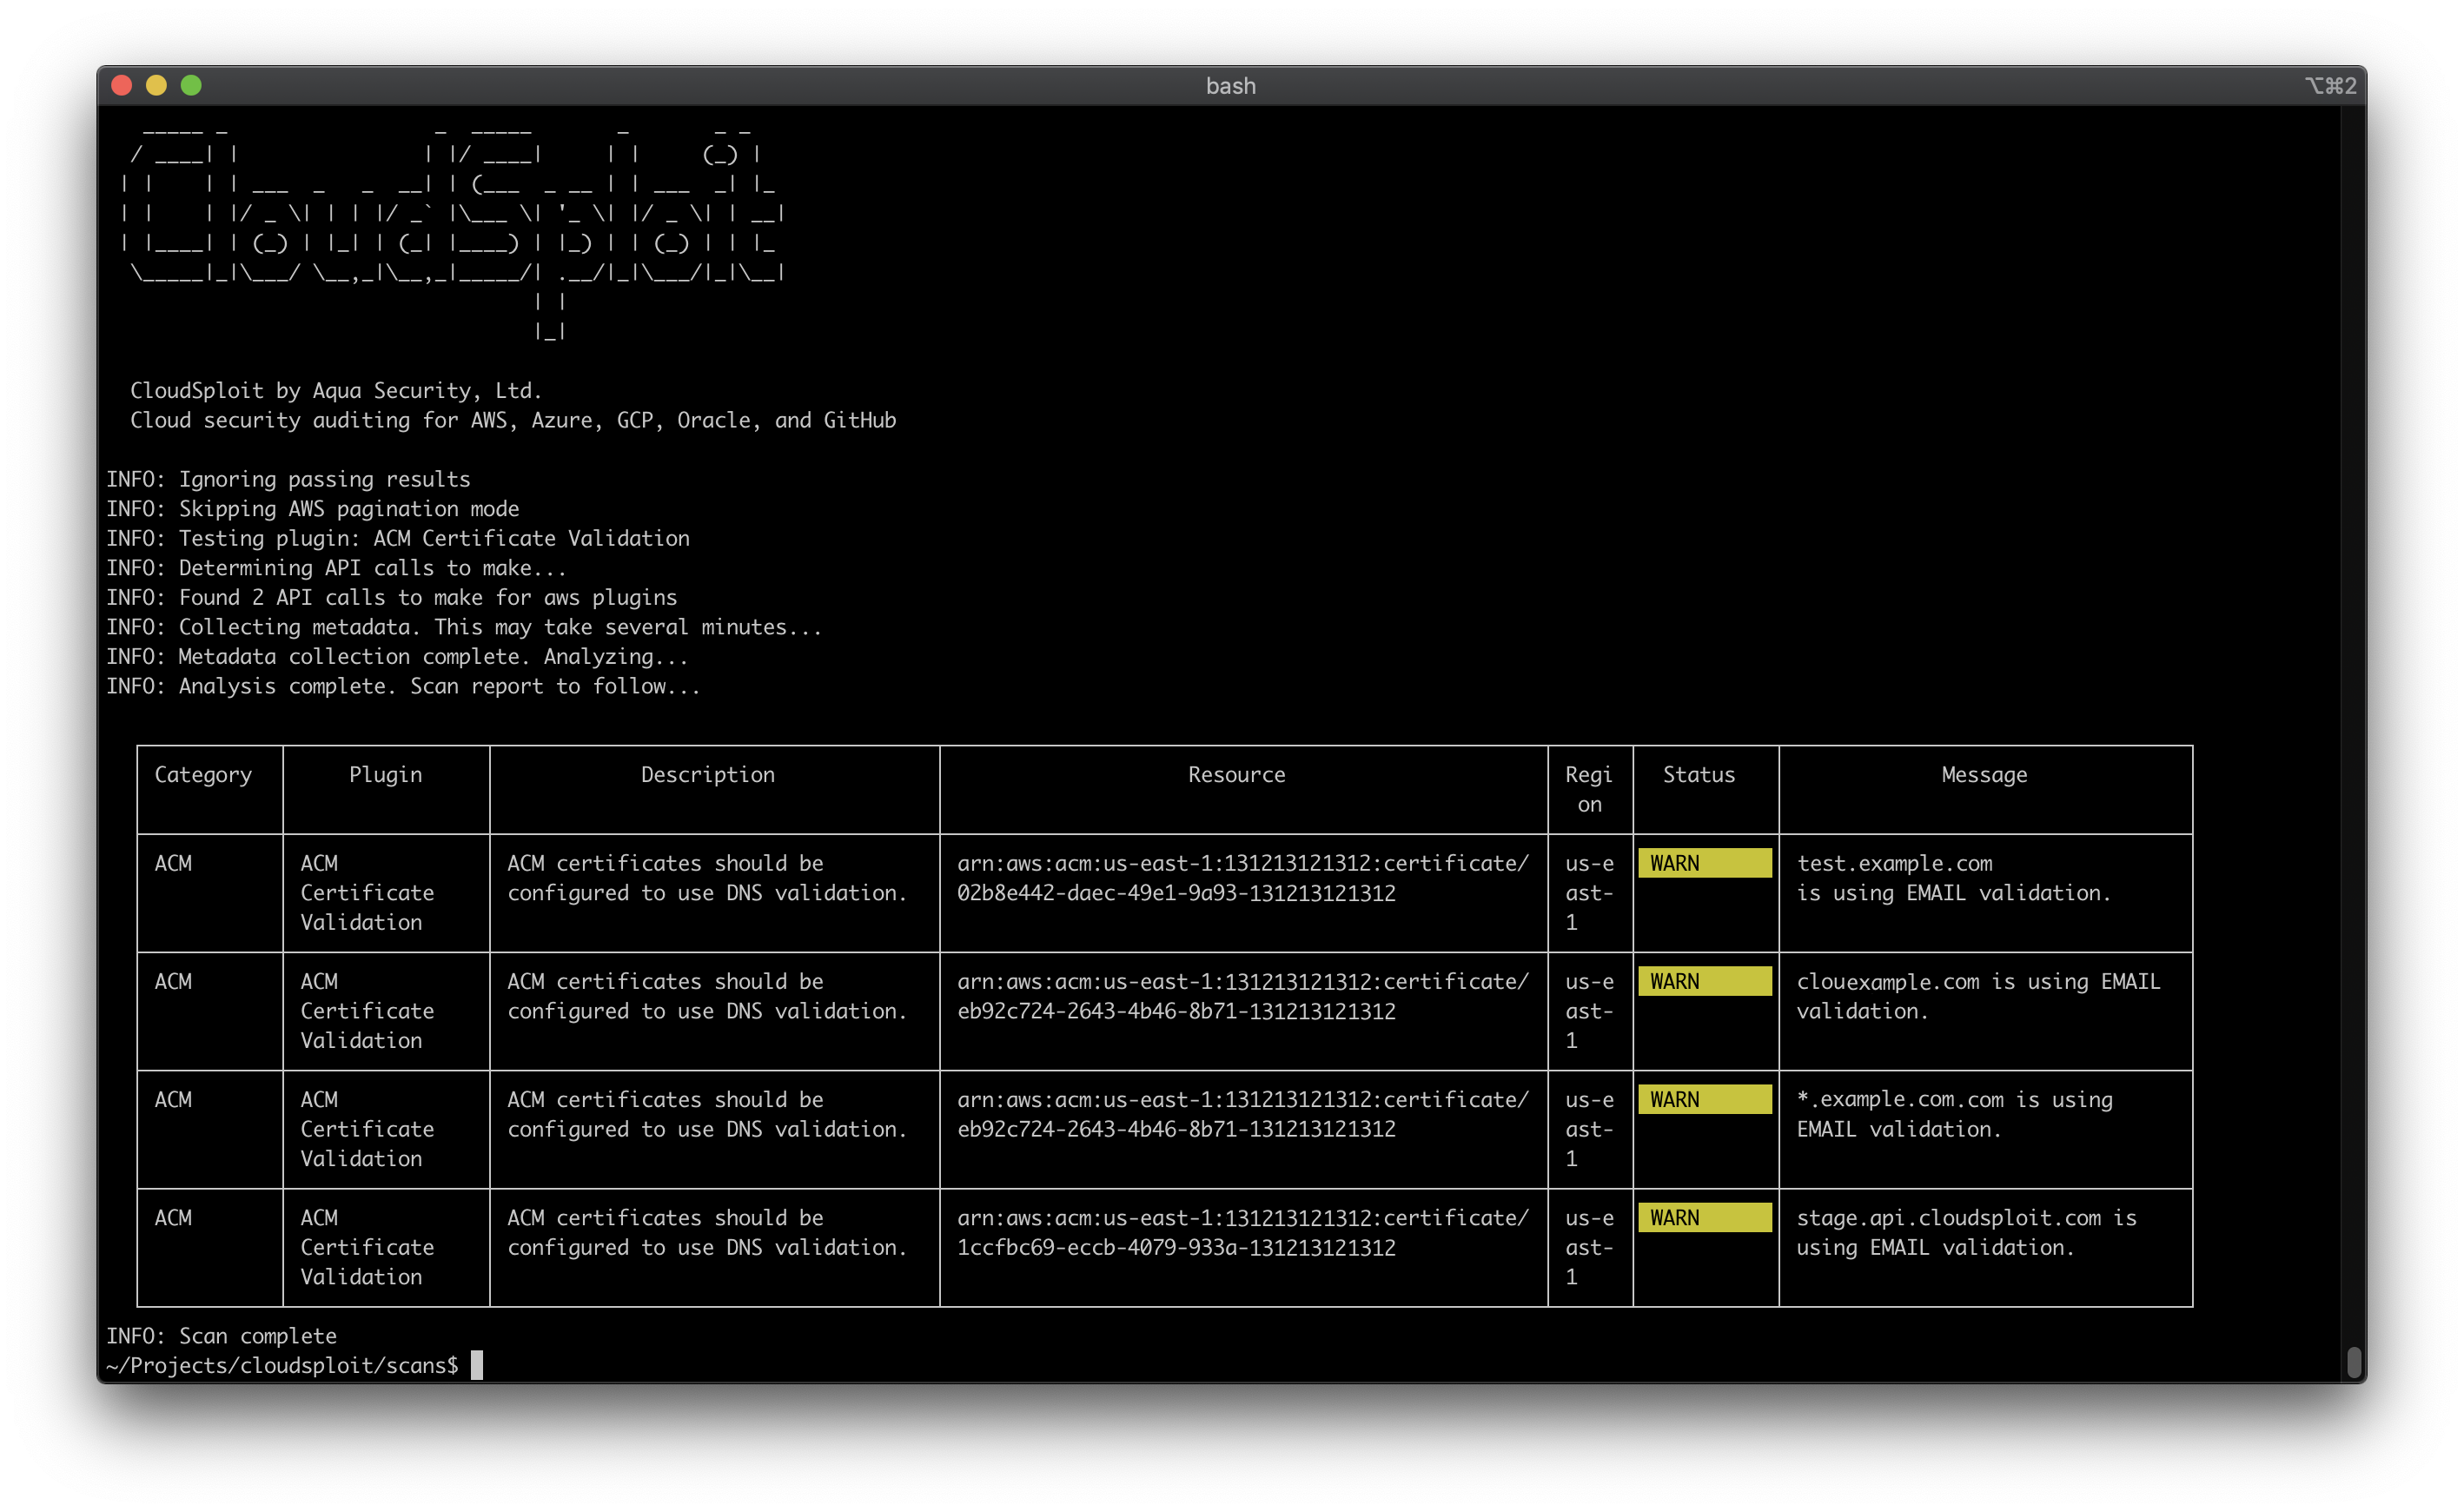 aquasecurity/cloudsploit
Scanner di sicurezza multi-cloud che controlla AWS, Azure, GCP e OCI per configurazioni errate, violazioni di conformità (HIPAA, PCI, CIS) e rischi…
 google/osv.dev
Database di vulnerabilità open source e servizio di triage.
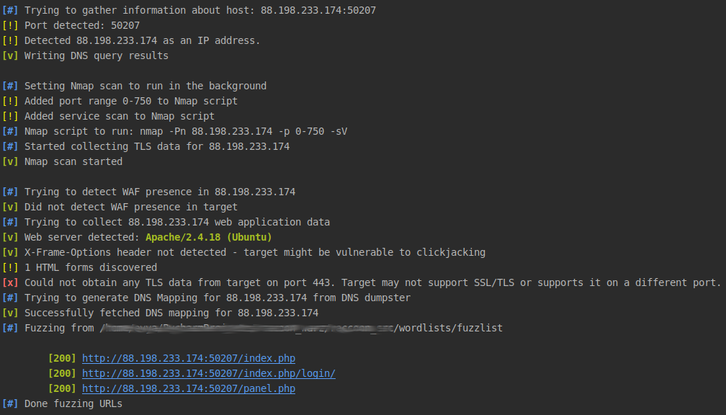 evyatarmeged/raccoon
Uno strumento di sicurezza offensiva ad alte prestazioni per ricognizione e scansione delle vulnerabilità.
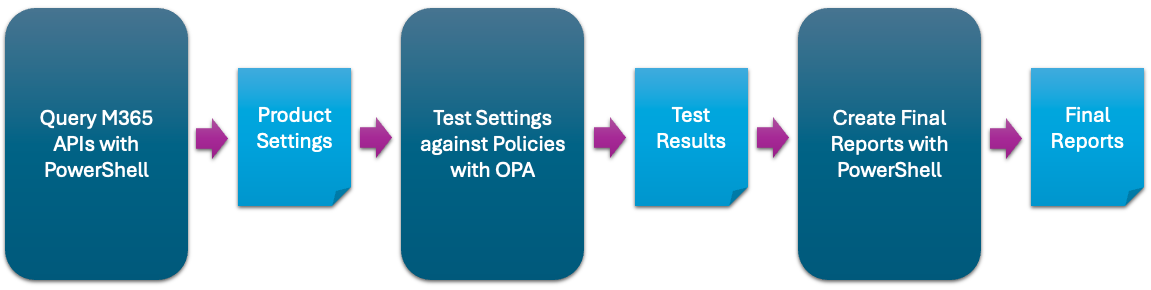 cisagov/scubagear
Automation to assess the state of your M365 tenant against CISA's baselines
 ignitetechnologies/privilege-escalation
Questa guida è rivolta ai giocatori di CTF e ai principianti per aiutarli a comprendere i fondamenti di Privilege Escalation con esempi.
 opsdisk/pagodo
pagodo (Google Dork Passivo) - Automatizza lo scraping e la ricerca nel Google Hacking Database
 thewhiteh4t/finalrecon
Strumento automatizzato di ricognizione web che fornisce analisi delle intestazioni, enumerazione DNS, scoperta di sottodomini, scansione delle…
 cyberstrikeus/cyberstrike
Agente red team AI autonomo per test di penetrazione con 13+ agenti specializzati, 120+ casi di test OWASP e integrazione MITRE ATT&CK. Supporta 15+…
 apurvsinghgautam/dark-web-osint-tools
Strumenti OSINT per il Dark Web
 withsecureopensource/chainsaw
Ricerca e analisi rapida degli artefatti forensi di Windows
 netwrix/pingcastle
Strumento di valutazione del rischio di sicurezza per Active Directory che valuta vulnerabilità, configurazioni errate e maturità utilizzando una…
 mbechler/marshalsec
Strumento di sfruttamento della vulnerabilità di deserializzazione Java con generatori di payload per molteplici marshaller (Jackson, XStream,…