
 #1
Strumenti per identificare, valutare e prioritizzare le debolezze di sicurezza in sistemi e applicazioni.
Raccomandato da Kitploit

 corazawaf/coraza
Libreria firewall per applicazioni web basata su Go, compatibile con le regole ModSecurity SecLang e con l'OWASP Core Rule Set v4, che fornisce…
 speed47/spectre-meltdown-checker
Strumento di verifica vulnerabilità/mitigazione per Reptar, Downfall, Zenbleed, ZombieLoad, RIDL, Fallout, Foreshadow, Spectre, Meltdown per Linux e…
 1n3/intruderpayloads
Una raccolta di payload per Burpsuite Intruder, payload per BurpBounty, liste di fuzzing, caricamenti di file dannosi e metodologie e checklist per…
 foospidy/payloads
Git tutti i payload! Una raccolta di payload per attacchi web.
 sooryathejas/metatron
Assistente di penetration testing basato su IA che utilizza un LLM locale su Linux (Parrot OS)
 dnscontrol/dnscontrol
Infrastruttura come codice per DNS!
 hamed233/cybersecurity-mastery-roadmap
Una guida completa e passo passo per padroneggiare la cybersecurity dal livello principiante a quello esperto, con risorse selezionate, strumenti e…
 samugit83/redamon
Framework autonomo di red team AI che concatena ricognizione, sfruttamento e post-sfruttamento in un'unica pipeline, quindi classifica i risultati,…
 coreruleset/coreruleset
Set di regole generiche per il rilevamento di attacchi per firewall di applicazioni web, che protegge da OWASP Top Ten e vulnerabilità comuni con…
 divinelabio/argus
Il Toolkit Definitivo per la Raccolta di Informazioni
 itm4n/privesccheck
Script di enumerazione per escalation dei privilegi per Windows
 jasonxtn/argus
Il Toolkit Definitivo per la Raccolta di Informazioni
 urbanadventurer/whatweb
Scanner web di nuova generazione
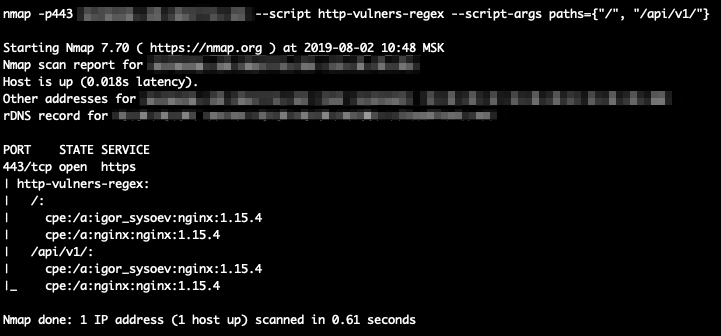 vulnerscom/nmap-vulners
Script NSE di Nmap che interroga l'API di Vulners per identificare vulnerabilità note (CVE) per i servizi di rete rilevati, migliorando la scansione…
 lefayjey/linwinpwn
Script Bash che integra strumenti Active Directory per enumerazione automatizzata, controlli delle vulnerabilità, sfruttamento e dump delle password…
 semgrep/semgrep-rules
Pacchetto di regole di analisi statica per rilevare vulnerabilità di sicurezza, pattern di codice pericolosi e problemi di configurazione in molti…
 lirantal/awesome-nodejs-security
Elenco curato di strumenti di sicurezza Node.js, analizzatori statici, scanner di vulnerabilità e risorse educative che coprono OWASP Top 10,…
 retirejs/retire.js
scanner che rileva l'uso di librerie JavaScript con vulnerabilità note. Può anche generare un SBOM delle librerie che trova.








