
 #1
Strumenti, framework e ambienti generici a supporto di vari flussi di lavoro e attività di sicurezza informatica.
Raccomandato da Kitploit

 bishopfox/joro
Un framework collaborativo per l'exploitation web.
 owasp/owasp-ctf-in-a-box
Self-hosted OWASP CTF kit: one box, one free GitHub org, no cloud dependencies
 dev-sec/chef-mysql-hardening
Questa cookbook di chef fornisce la configurazione di sicurezza per mysql.
 pard0p/remote-bof-runner
Remote BOF Runner è un framework di estensione Havoc per l'esecuzione remota di Beacon Object Files (BOF) utilizzando un loader PIC realizzato con…
 guneykabel/cve-2026-85706
PoC exploit in Python per CVE-2026-85706, una lettura arbitraria di file non autenticata in GitLab CE/EE tramite bypass della codifica del percorso…
 n0qword/mythic_ornn
Generatore guidato da LLM per agenti Mythic, Payload-Type e profili C2.
 averagesecurityguy/c2
Un semplice sistema di beaconing C&C estensibile.
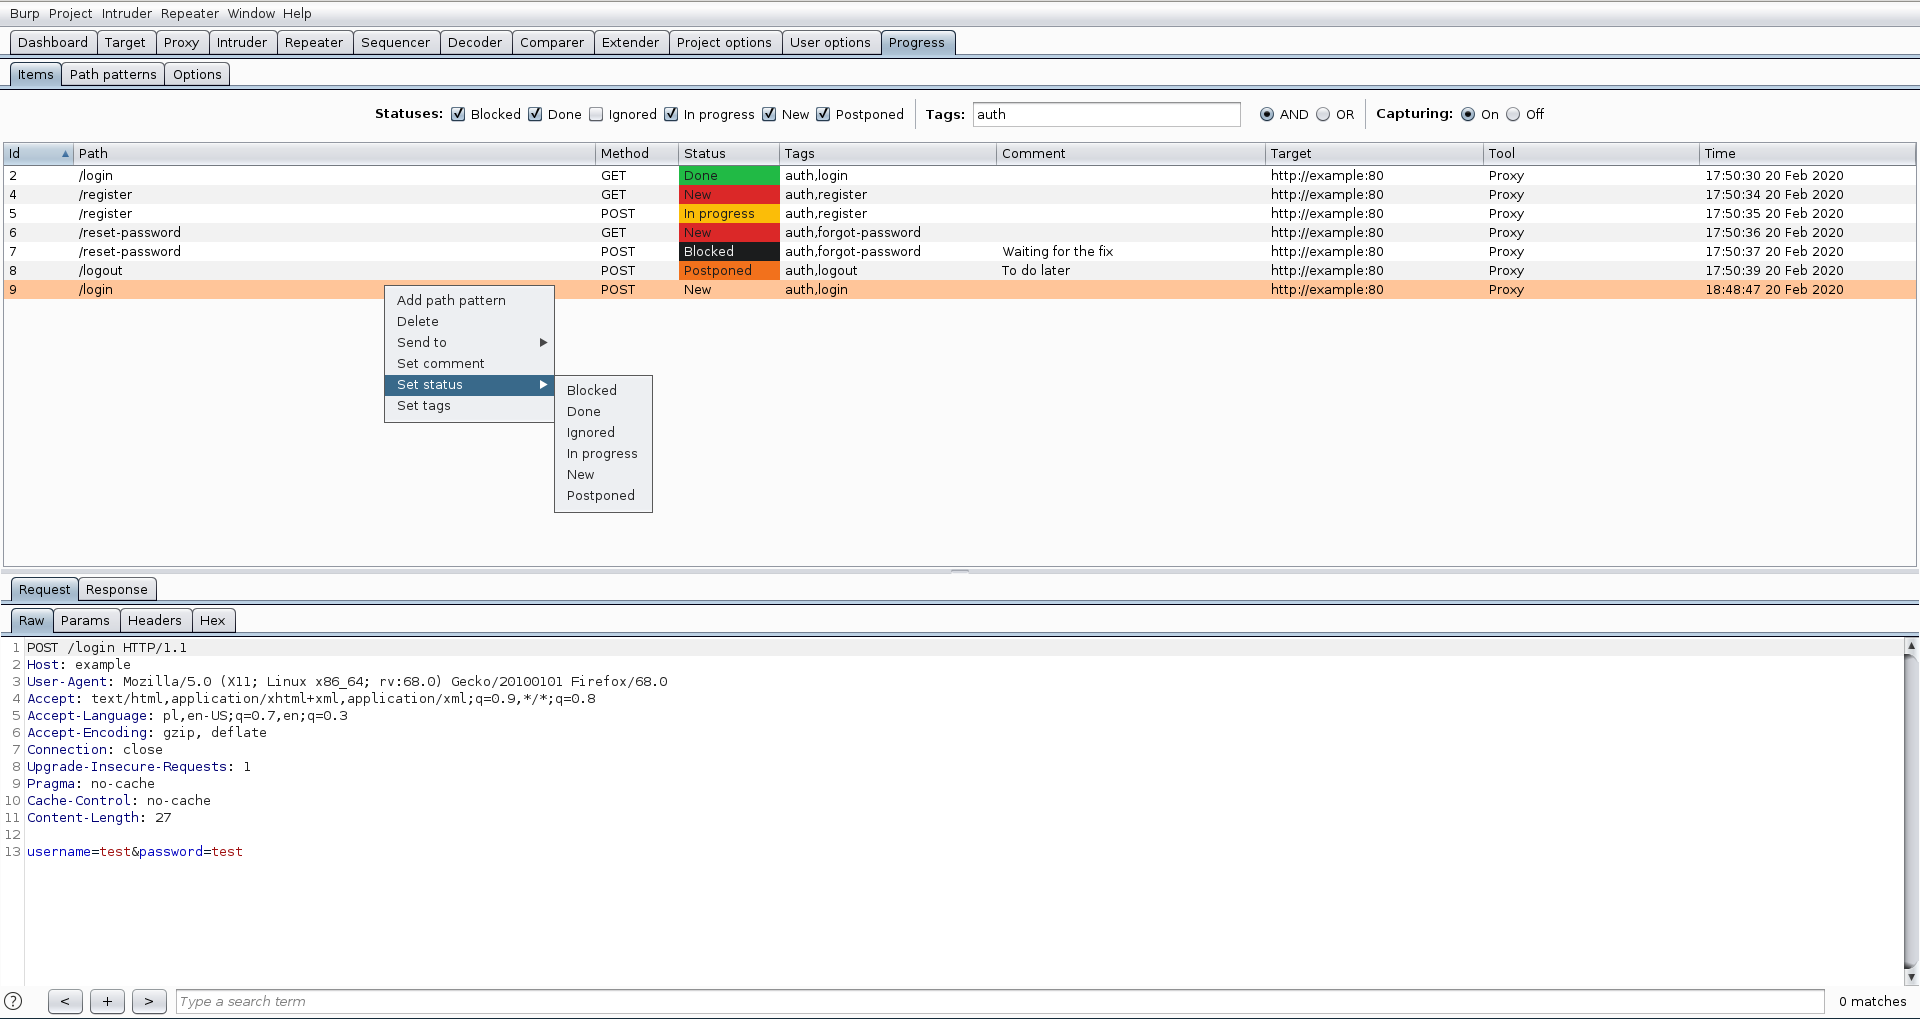 dariusztytko/progress-burp
Estensione di Burp Suite per monitorare lo stato di avanzamento della valutazione delle vulnerabilità
 onescripter/wmiexec
Esegui comandi Windows da remoto e cattura l'output utilizzando solo WMI e PowerShell (non il remoting).
 xenoncyber/envy
Uno strumento basato su terminale per la gestione di segreti con supporto sia per tui che per cli
 pho5nix/red-team-goad-lab-proxmox
Guida alla creazione di un home lab per Red Teaming. Configurazione del lab GOAD in Proxmox e pfSense, Operator/C2 e Redirector.
 xchwarze/magic-extractor
Strumento di estrazione universale per Windows che rileva i file sconosciuti e li indirizza al giusto estrattore incluso.
 n1ght-w0lf/uchihash
Una piccola utility per gestire hash incorporati nel malware.
 nybaywatch/agrusscanner
Windows network reconnaissance scanner with ping sweeps, TCP port scanning, and deep AI/ML service detection for finding shadow AI, rogue LLM…
 v9mirza/lazyports
lazyports è uno strumento con interfaccia utente a terminale per visualizzare e gestire le porte di rete. Fornisce una tabella interattiva per…

 kalilinux/build-scripts/kali-packer
Crea e configura ambienti di sviluppo leggeri, riproducibili e portabili Configurazioni HashiCorp Packer di Kali per creare box Vagrant Kali…
 fabiobaroni/cve-2024-3094-checker
PoC rapido e sporco per verificare se una versione vulnerabile di xz-utils è installata (CVE-2024-3094)
 charmve/pystegosploit
PoC - Consegna di exploit tramite steganografia e Polyglots, CVE-2014-0282








