
Skip to content
KitploitKITPLOIT
StrumentiExploitsBlog
Log in
Invia
StrumentiExploitsBlog
Invia

Strumenti di Hacking, PenTest e Cybersecurity per il tuo Arsenale di Sicurezza!

Kitploit è una directory di strumenti di hacking, cybersecurity e pentesting. Scopri gli ultimi aggiornamenti dei progetti per trovare vulnerabilità, analizzare sistemi, automatizzare i test e rafforzare la tua sicurezza.

FeedContattoPrivacy© 2026 Kitploit

Directory degli strumenti

Categorie

Vedi tutte le categorie
Loading categories
progress-burp — Estensione di Burp Suite per monitorare lo stato di avanzamento della valutazione delle vulnerabilità | Kitploit
Strumenti/GitHubGitHub/dariusztytko/progress-burp
Analisi delle VulnerabilitàSicurezza WebPenetration TestingUtilità e Framework
GitHubdariusztytko/progress-burp

progress-burp

Estensione di Burp Suite per monitorare lo stato di avanzamento della valutazione delle vulnerabilità

Vedi Repository
5915466 anni faRevisionato da Kitploit
Condividi

Progress Tracker

Estensione di Burp Suite per tracciare i progressi della valutazione delle vulnerabilità.
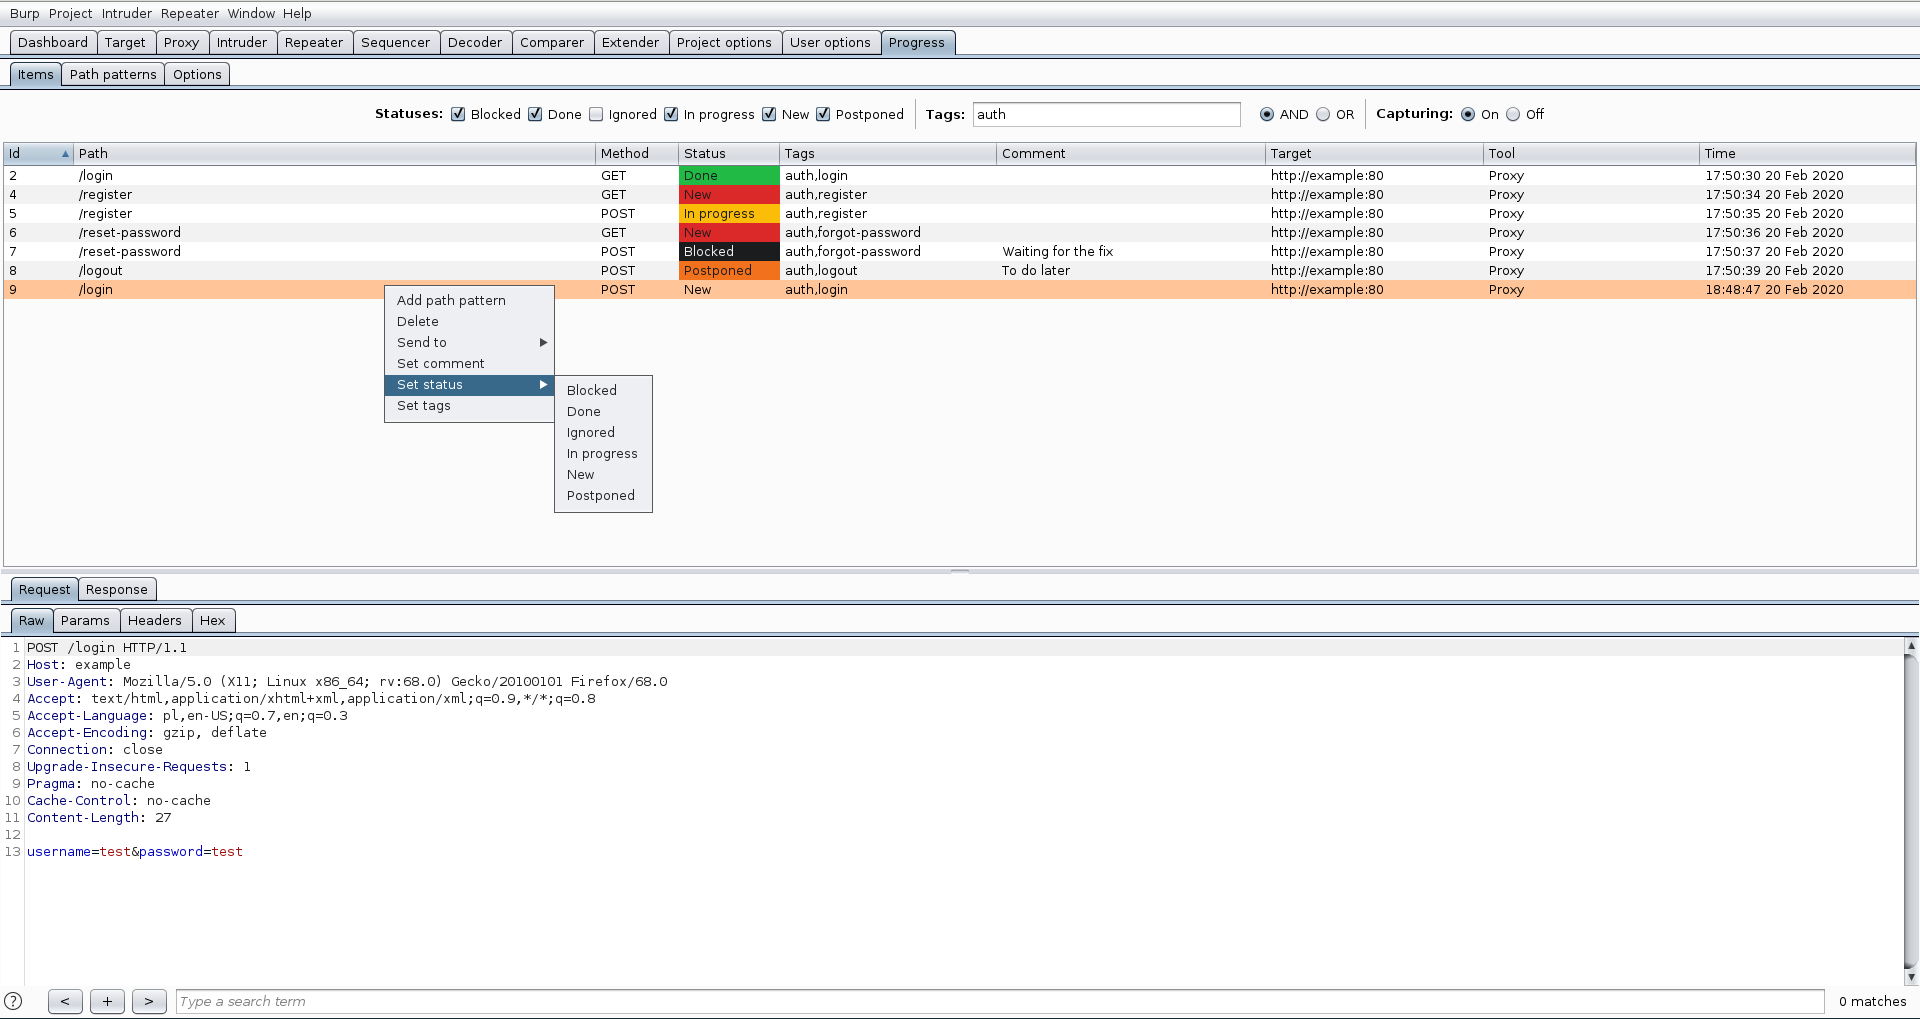
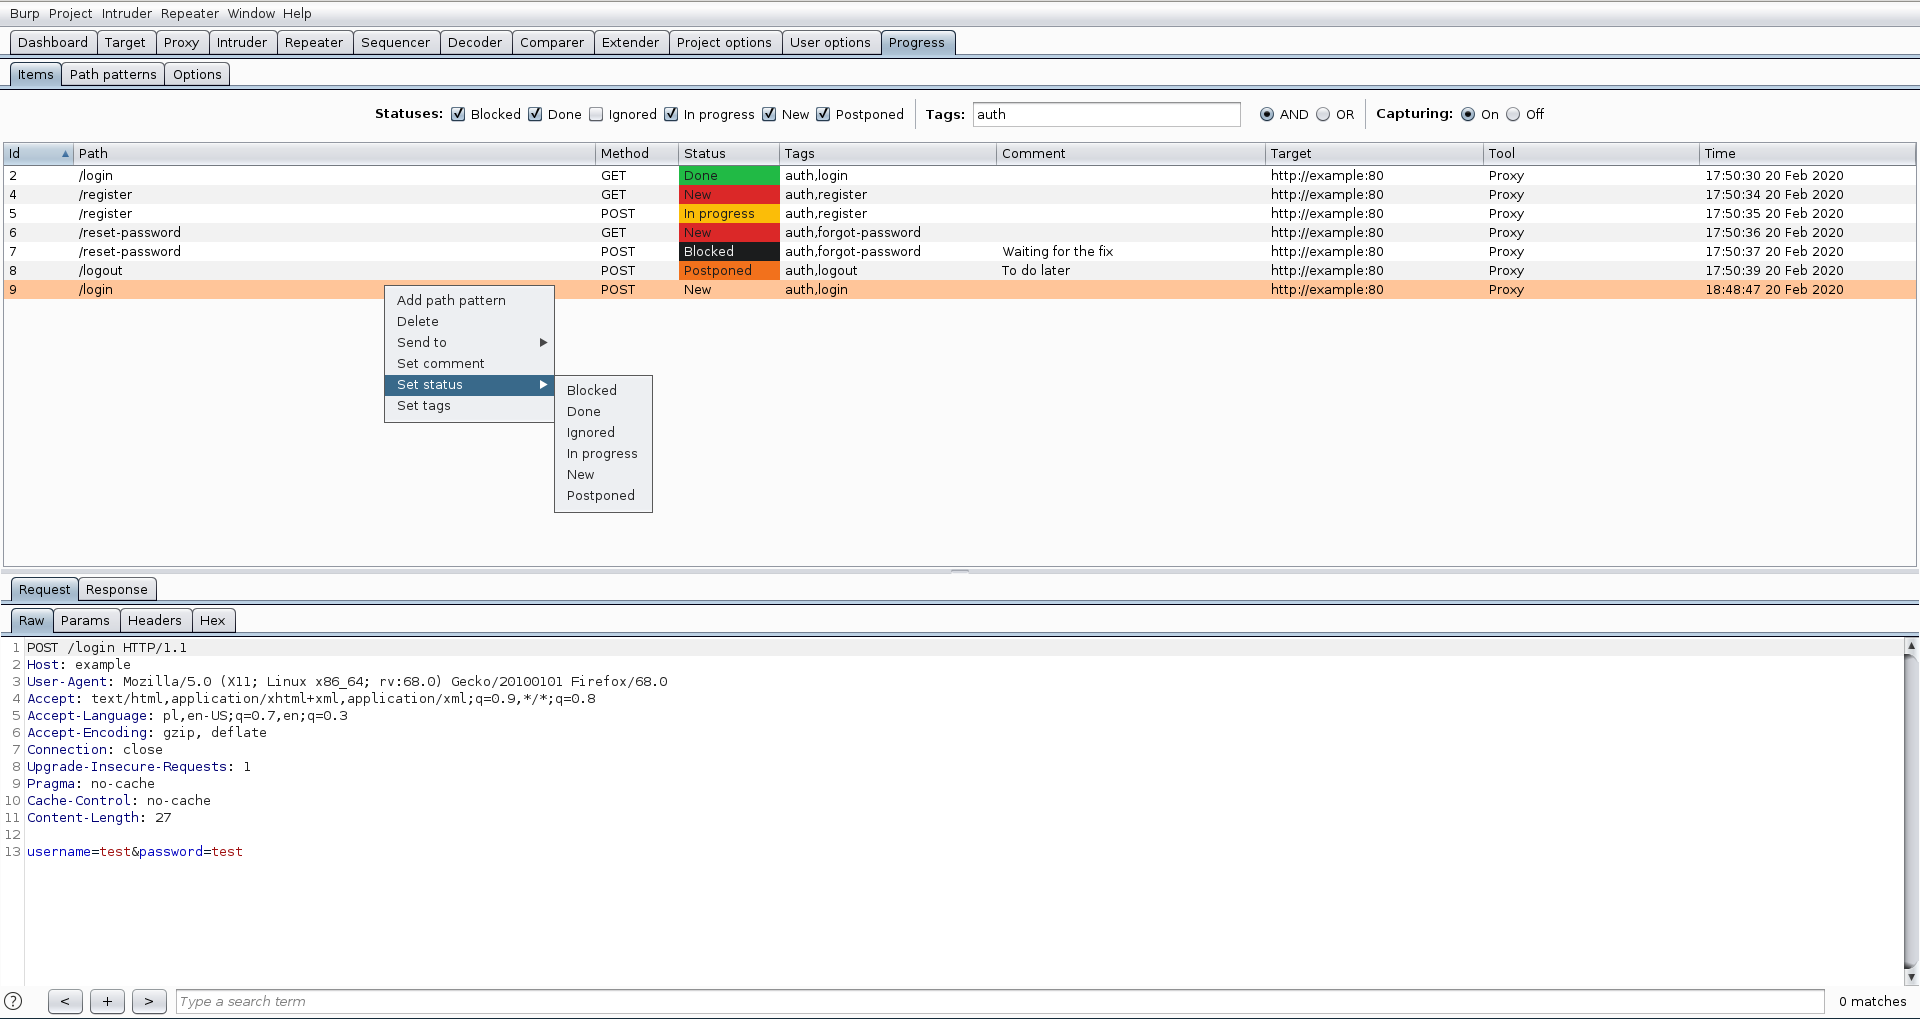
Screenshot

Caratteristiche

  • Acquisizione di elementi (richieste uniche) dagli strumenti di Burp Suite (Proxy, Repeater, Target). La chiave univoca della richiesta è definita come segue: target (host, porta, protocollo), percorso e metodo.

  • Gli elementi hanno le seguenti proprietà modificabili:

    • commento
    • stato (Bloccato, Completato, Ignorato, In corso, Nuovo, Rimandato)
    • tag
  • Gli elementi possono essere filtrati per:

    • stato
    • tag (ci sono due modalità di filtro: AND - l'elemento deve avere tutti i tag di filtro OR - l'elemento deve avere almeno uno dei tag di filtro)
  • Escludi richieste dall'acquisizione in base all'estensione del percorso o al codice di stato della risposta

  • Gli elementi selezionati possono essere inviati agli strumenti di Burp Suite: Intruder, Repeater o Scanner

  • L'elemento selezionato viene visualizzato nell'editor completo dei messaggi HTTP di Burp Suite

  • Pattern di percorso - la chiave univoca della richiesta è definita da target, percorso e metodo. Tuttavia può essere utile definire un pattern di percorso (regexp) per considerare richieste diverse come lo stesso elemento (es. /article/\d+?/comments raggruppa le seguenti richieste: /article/1/comments, /article/2/comments, /article/100/comments, ecc.)

  • Opzionalmente, gli elementi e i pattern di percorso possono essere persistenti per mantenere lo stato tra le sessioni di Burp Suite (vedere Requisiti)

Utilizzo

  • Crea un nuovo progetto o utilizzane uno esistente
  • Se desideri mantenere lo stato tra le sessioni di Burp Suite, scegli un file dove salvare i dati (Progress -> Options -> Database -> Save as...)
  • Ora gli elementi vengono automaticamente salvati/aggiornati nel database SQLite e lo stato verrà automaticamente ripristinato alla riapertura di Burp Suite

Opzioni

  • Database - seleziona il file per rendere persistenti elementi e pattern di percorso (vedi Requisiti)
  • Strumenti di ambito - abilita l'acquisizione degli elementi per gli strumenti di Burp Suite selezionati (Proxy, Repeater, Target)
  • Estensioni escluse - le richieste con queste estensioni di percorso non verranno elaborate
  • Codici di stato esclusi - le risposte (e le relative richieste) con questi codici di stato non verranno elaborate
  • Sovrascrivi elementi duplicati - l'elemento corrente verrà sostituito dal duplicato più recente (lo stato dell'elemento viene preservato)
  • Elabora solo richieste in ambito
  • Imposta lo stato In corso quando si invia un elemento allo strumento

Requisiti

Se installi l'estensione manualmente e desideri rendere persistenti elementi e pattern di percorso, è necessario installare il driver JDBC di SQLite.

  1. Scarica il driver da https://mvnrepository.com/artifact/org.xerial/sqlite-jdbc
  2. Metti il driver scaricato (file jar) nella cartella sul disco (es. /home/user/burpsuite-jars)
  3. Imposta l'opzione di Burp Suite (Extender -> Options -> Java Environment) sul percorso della cartella con il driver
  4. Ricarica l'estensione

Modifiche

Consulta il CHANGELOG

BApp Store

L'estensione è disponibile nel BApp Store: Progress Tracker

Scarica lo strumento

Più Popolari

Vedi tutti →

Scopri gli strumenti più utilizzati dalla nostra community.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Il toolkit OSINT definitivo: grafo di indagine, punteggio di affidabilità, famiglie di alias, mappa, timeline e report. 49 moduli, oltre 400 siti, nessuna chiave API richiesta.

    806
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # App di esecuzione con un tocco GhostLock (CVE-2026-43499)

    523
  • 3

    ARTEX

    baarai/artex

    Piattaforma di penetration testing autonoma multi-agente basata su LLM con agenti planner/worker, grafi di asset e di esplorazione, registrazione del traffico MITM e retesting delle vulnerabilità.

    441
  • 4

    redforge

    cybersecurity91/redforge

    Toolkit red team lato browser con 102 strumenti offline per ricognizione, generazione di payload, attacchi alle credenziali, crittografia, codifica e reportistica dell'engagement.

    346
  • 5

    looking-glass

    anonghosty/looking-glass

    Piattaforma CSIRT che importa i report di Shadowserver in MongoDB e li riproduce come mappe interattive, analisi, risultati, avvisi e dashboard executive.

    270
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Il sistema d'azione per la cybersecurity nativa AI—dove l'intento diventa esecuzione governata, le evidenze diventano memoria operativa, e ogni operazione migliora la successiva.

    264

Esplora tutti gli strumenti

Sfoglia la nostra collezione di strumenti

Vedi tutti gli strumenti →





