
 #1

 orlikoski/skadi
Raccogli, elabora e caccia con dati basati sull'host da MacOS, Windows e Linux
 splunk/melting-cobalt
Uno scanner per Cobalt Strike che recupera i beacon rilevati del Team Server in un oggetto JSON
 rjsudlow/proxynotshell-ioc-checker
Script per verificare la presenza di IOC creati da ProxyNotShell (CVE-2022-41040 e CVE-2022-41082)
 mgeeky/redwarden
Proxy inverso C2 di Cobalt Strike che respinge Blue Teams, AV, EDR, scanner attraverso l'ispezione dei pacchetti e la correlazione del profilo…
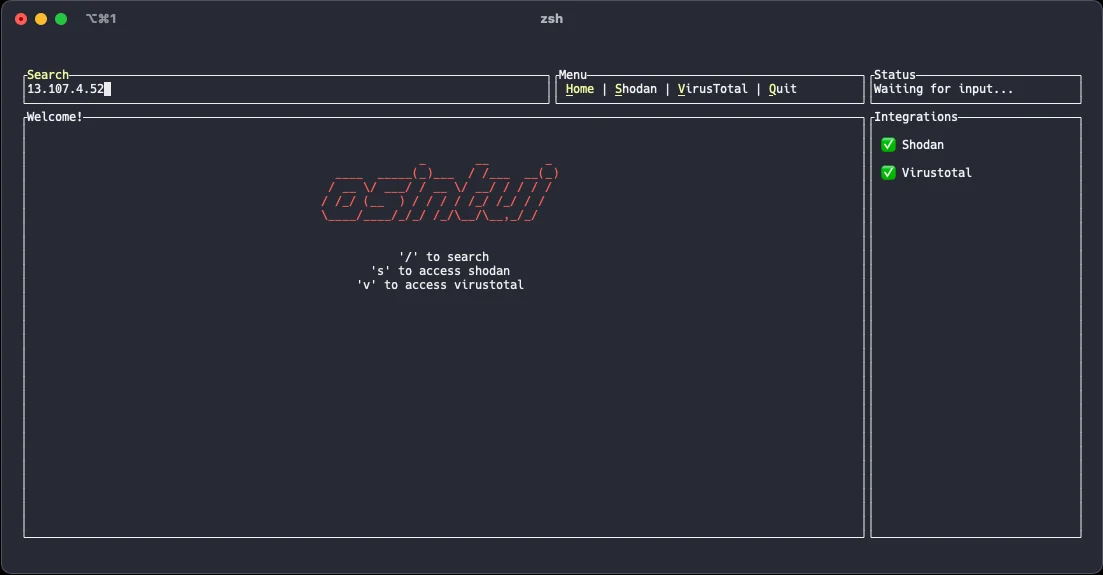 gmh5225/osintui
Interfaccia Utente da Terminale per l'Open Source Intelligence
 snovvcrash/usbrip
Tracciamento della cronologia degli eventi USB su GNU/Linux
 embee-research/icedid-file-decryptor
Decrittatore statico per malware IcedID
 alt3kx/wafaray
Migliora il rilevamento del malware con WAF + YARA (WAFARAY)
 iknowjason/bluecloud
Cyber Range che include Velociraptor + sistema HELK con una VM Windows per test di sicurezza e R&S. Supporto di terraform per Azure e AWS.
 michenriksen/gitrob
Strumento di ricognizione per organizzazioni GitHub

 gitlab-com/gl-security/security-operations/redteam/redteam-public/tools/gitrob
Questo è un mirror di un repository forkato. Aggiunge diverse funzionalità a gitrob, tra cui il supporto a GitLab, la ricerca nel contenuto dei…
 tothi/ad-honeypot-autodeploy
Distribuisci un piccolo dominio Windows volutamente insicuro e vulnerabile per un honeypot RDP in modo completamente automatico.
 payloadsecurity/sandbox_scryer
Analizza i report pubblici di detonazione in sandbox per produrre intelligence per la caccia alle minacce, organizza i risultati tramite MITRE…
 nccgroup/mimikatz-detector-busylight
Emulazione del driver USB HID con PID/VID (0x3bca/0x27bb) della Plenom A/S Busylight Alpha, supportata da Mimikatz. Quando mimikatz viene eseguito,…
 pwnedshell/bugs-feed
Bug's feed è un portale ospitato localmente dove puoi cercare le ultime notizie, video, CVE, vulnerabilità...
 0xtoxin/malware-iocs
Solo i miei risultati sui malware
 romaissaadjailia/get-applockereventlog
Questo è un repository per recuperare il log eventi di Applocker analizzando il win-event log.








