Skip to content
KitploitKITPLOIT
StrumentiExploitsBlog
Log in
Invia
StrumentiExploitsBlog
Invia

Strumenti di Hacking, PenTest e Cybersecurity per il tuo Arsenale di Sicurezza!

Kitploit è una directory di strumenti di hacking, cybersecurity e pentesting. Scopri gli ultimi aggiornamenti dei progetti per trovare vulnerabilità, analizzare sistemi, automatizzare i test e rafforzare la tua sicurezza.

FeedContattoPrivacy© 2026 Kitploit

Directory degli strumenti

Categorie

Vedi tutte le categorie
Loading categories
Bugs-feed — Bug's feed è un portale ospitato localmente dove puoi cercare le ultime notizie, video, CVE, vulnerabilità... | Kitploit
Strumenti/GitHubGitHub/pwnedshell/bugs-feed
OSINT (Open Source Intelligence)Analisi delle VulnerabilitàRaccolta InformazioniThreat IntelligenceCrawlerArchived
GitHubpwnedshell/bugs-feed

Bugs-feed

Bug's feed è un portale ospitato localmente dove puoi cercare le ultime notizie, video, CVE, vulnerabilità...

Vedi Repository
9316404 anni faRevisionato da Kitploit
Condividi

GitHub forks GitHub Repo stars GitHub issues GitHub Linkedin


Logo

Bug's feed

Bug's feed è un portale ospitato localmente dove puoi cercare le ultime notizie, video, CVE, vulnerabilità... È implementato come applicazione PWA, così puoi liberarti del browser e usarlo come applicazione desktop. Naviga tra diverse schede e dai un'occhiata agli ultimi bug o cercali tutti in una volta. Include un pannello di configurazione in cui puoi modificare hashtag e canali video a tuo piacimento.


🐝 Sul Progetto

⚠️ Questo è il mio primo grande progetto. Non è perfetto e necessiterà di miglioramenti. Vedi Contribuire.

Da appassionato di hacking e sviluppo, adoro l'idea di creare i miei script per le ultime vulnerabilità.
Il problema: c'è troppa informazione là fuori. In un solo giorno vengono scoperte moltissime nuove vulnerabilità, vengono scritti innumerevoli tweet correlati e girati altrettanti video.
La soluzione: raccogliere tutte le informazioni in un unico posto e renderle facili da disaggregare per estrarre la conoscenza rilevante.

Bug's feed è un'applicazione Flask containerizzata con Docker che utilizza Selenium, Twint e FeedParser per fare scraping di diversi siti web come Hackerone, Youtube, Bugcrowd, Exploit Database o Twitter e memorizza i risultati in un database Mongo.
La maggior parte delle richieste passa attraverso Tor e con un user agent casuale.

Tranne quelle verso twitter, youtube, oxford e bugcrowd (questo potrebbe cambiare in futuro).
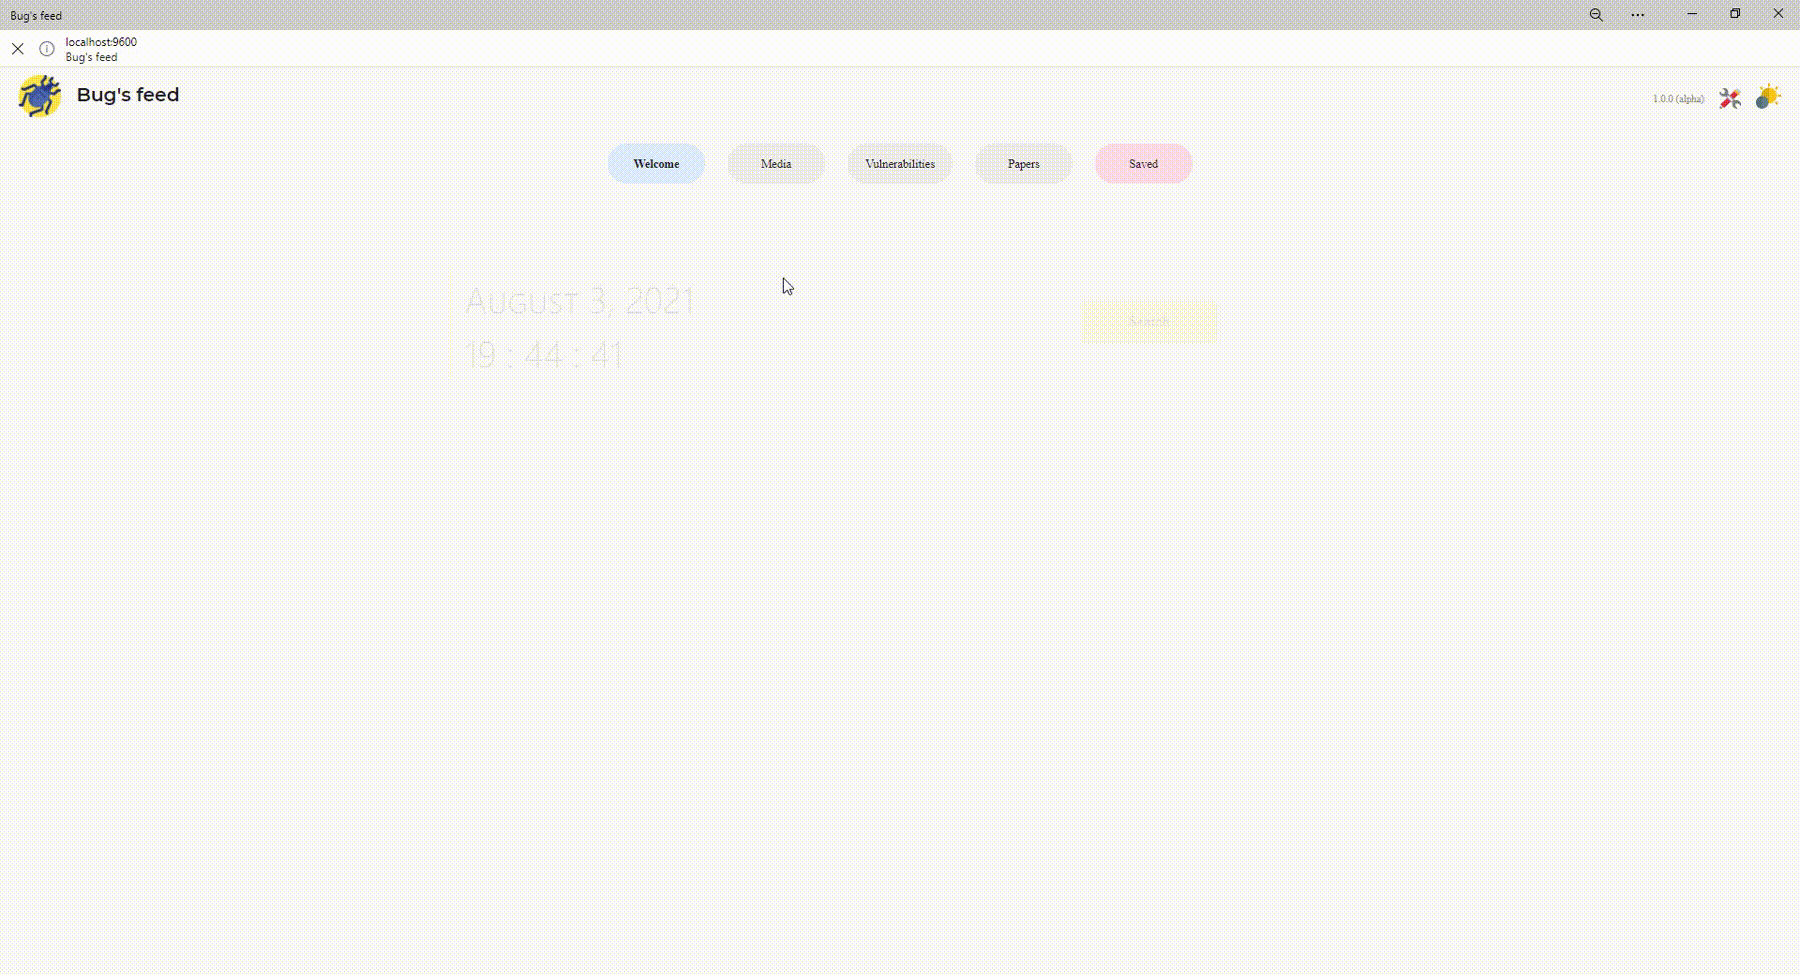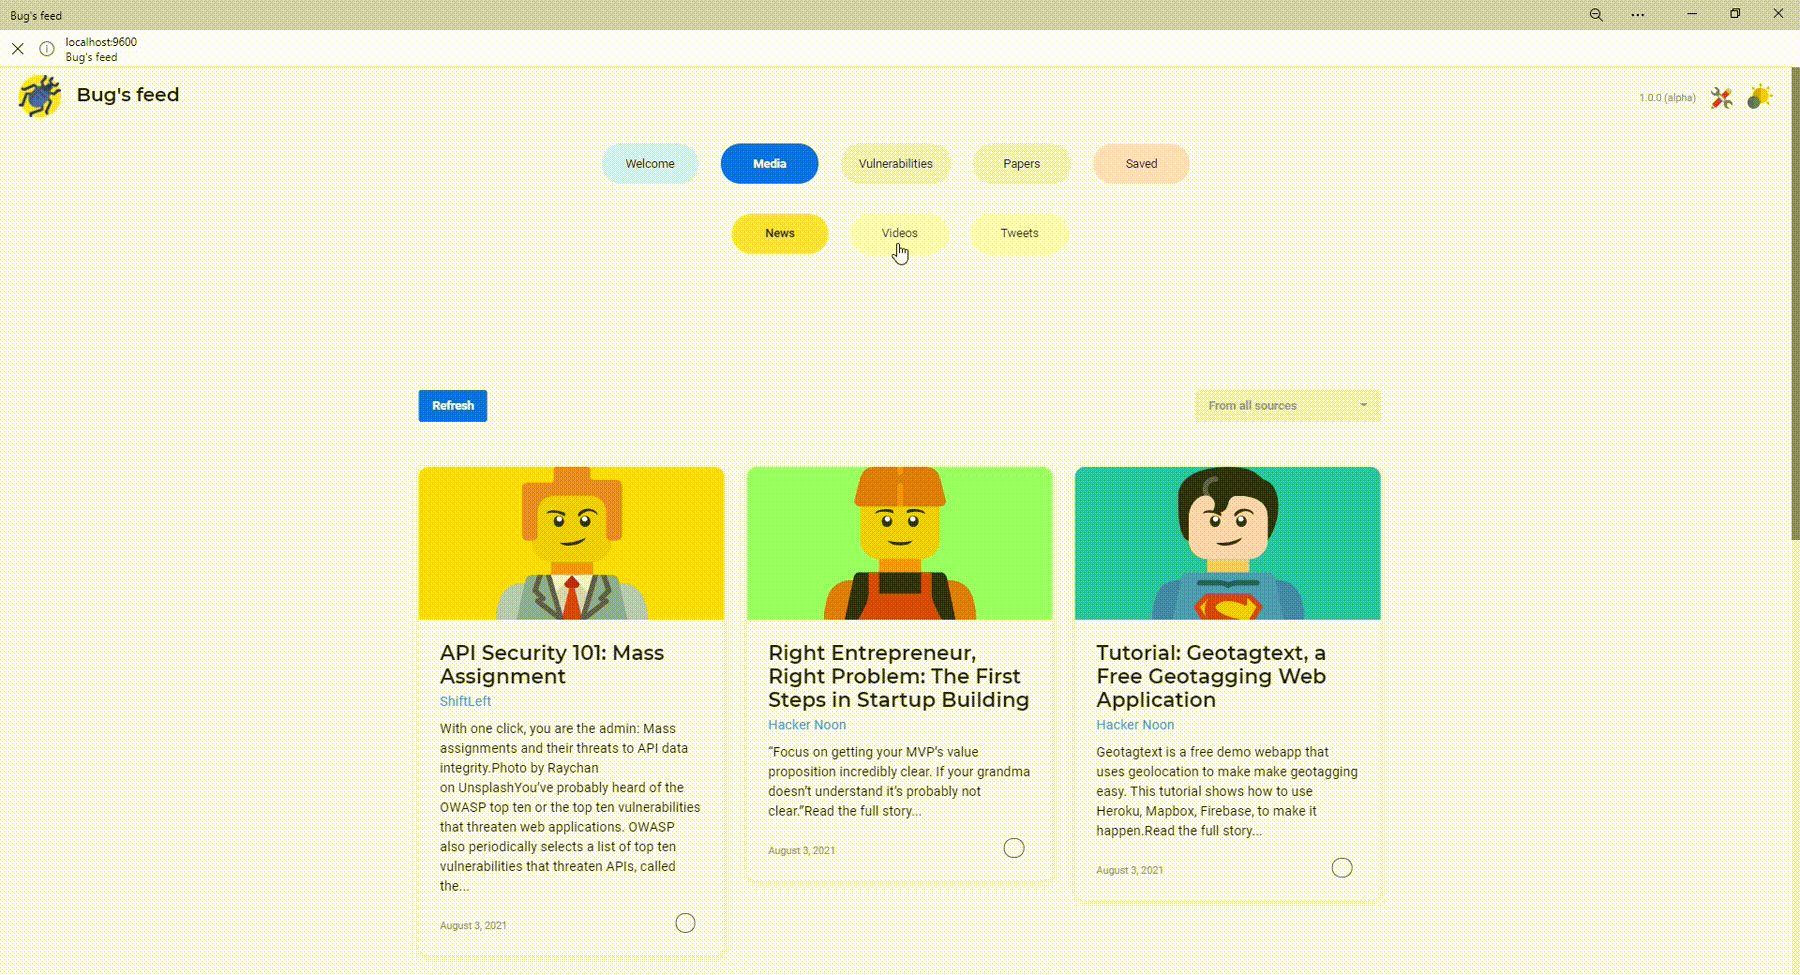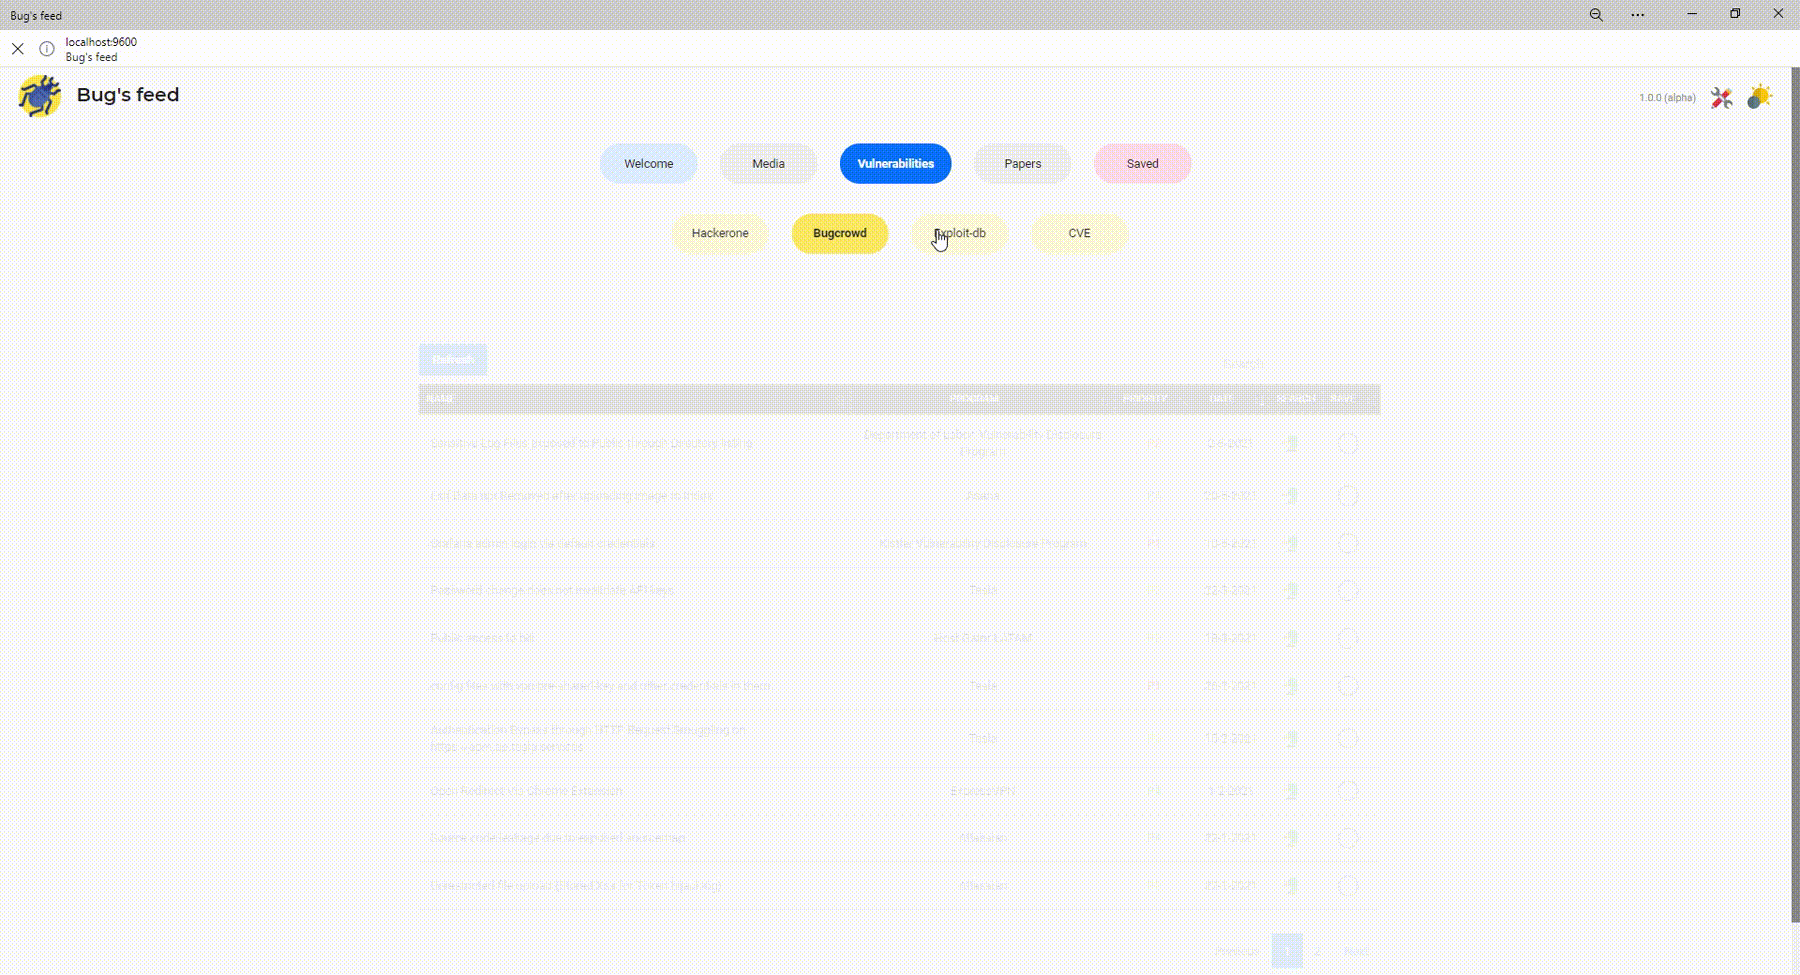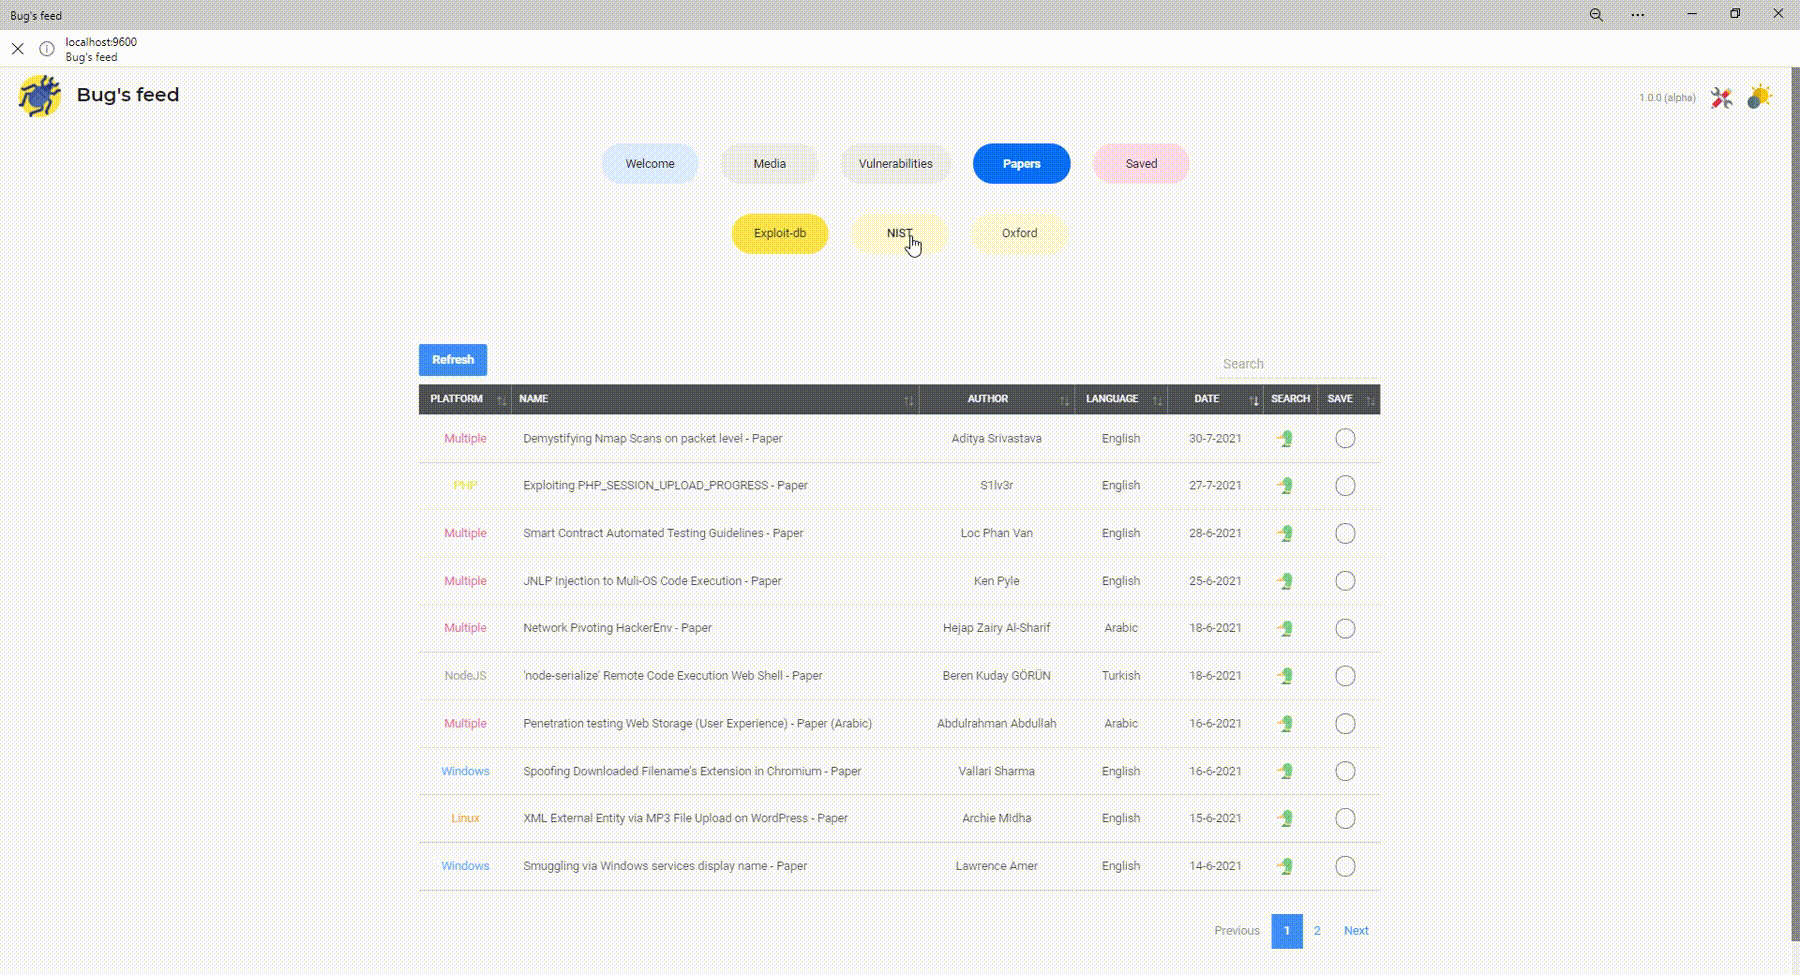
Gif

⚠️ Fare scraping di così tante informazioni, dipendendo da diversi siti web, rende facile rompere alcuni script. Considera di usare il pulsante di aggiornamento manuale se qualcosa fallisce.

🦟 Prerequisiti

  • Docker
  • Docker-compose

🦗 Installazione

🥢 Puoi definire la porta nel file .env

📦 Release

Scarica l'ultima release ed esegui docker-compose up -d

🌱 Codice sorgente

# Clona Bugs-feed
git clone https://github.com/pwnedshell/Bugs-feed.git

# Vai nella cartella Bugs-feed
cd Bugs-feed/

# Esegui docker compose
docker-compose up -d

🦋 Utilizzo

  1. Vai su localhost:9600
  2. Aspetta 5 minuti (solo la prima volta)
  3. Scarica l'applicazione desktop (opzionale)
  4. È ora di cacciare!

🐜 Contribuire

Ho sviluppato questo progetto da solo. Porto avanti altri progetti e non riesco a concentrarmi su questo. Sentiti libero di contribuire. Cercherò di correggere i bug e implementare più funzionalità il più velocemente possibile.

  1. Fork del Progetto
  2. Crea il tuo Branch per le Funzionalità (git checkout -b feature/AmazingFeature)
  3. Fai il Commit delle tue Modifiche (git commit -m 'Aggiungi una AmazingFeature')
  4. Push sul Branch (git push origin feature/AmazingFeature)
  5. Apri una Pull Request

🐍 Disclaimer

Questo progetto è progettato per facilitare l'informazione sulle vulnerabilità recenti, facendo sempre riferimento alle pagine da cui fa scraping. L'uso delle informazioni ottenute è sotto la tua responsabilità.

🐛 Licenza

Distribuito sotto la GNU General Public License v3.0. Vedi LICENSE per maggiori informazioni.
🐌 Riconoscimenti


Ismael Esquilichi

👷🏻 🤔

Raúl Martín

🎒

ThirstyBytes

🌎
Scarica lo strumento

Più Popolari

Vedi tutti →

Scopri gli strumenti più utilizzati dalla nostra community.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Il toolkit OSINT definitivo: grafo di indagine, punteggio di affidabilità, famiglie di alias, mappa, timeline e report. 49 moduli, oltre 400 siti, nessuna chiave API richiesta.

    806
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # App di esecuzione con un tocco GhostLock (CVE-2026-43499)

    523
  • 3

    ARTEX

    baarai/artex

    Piattaforma di penetration testing autonoma multi-agente basata su LLM con agenti planner/worker, grafi di asset e di esplorazione, registrazione del traffico MITM e retesting delle vulnerabilità.

    441
  • 4

    redforge

    cybersecurity91/redforge

    Toolkit red team lato browser con 102 strumenti offline per ricognizione, generazione di payload, attacchi alle credenziali, crittografia, codifica e reportistica dell'engagement.

    346
  • 5

    looking-glass

    anonghosty/looking-glass

    Piattaforma CSIRT che importa i report di Shadowserver in MongoDB e li riproduce come mappe interattive, analisi, risultati, avvisi e dashboard executive.

    270
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Il sistema d'azione per la cybersecurity nativa AI—dove l'intento diventa esecuzione governata, le evidenze diventano memoria operativa, e ogni operazione migliora la successiva.

    264

Esplora tutti gli strumenti

Sfoglia la nostra collezione di strumenti

Vedi tutti gli strumenti →