
 #1
Strumenti per la raccolta, l'analisi e l'operatività di feed di minacce, indicatori di compromissione (IOC) e tendenze di attacco.
Raccomandato da Kitploit

 mithileshan/soc-investigation-lab
Indagine SOC end-to-end: kill chain CVE-2011-2523, correlazione dei log multi-sorgente, report dell'incidente — MITRE ATT&CK T1190
 certtools/intelmq
IntelMQ è una soluzione per i team di sicurezza informatica per la raccolta e l'elaborazione di feed di sicurezza utilizzando un protocollo di…
 ashrafzaryouh/cve-2026-21962
Avviso per CVE-2026-21962, un bypass di autenticazione critico non autenticato in Oracle HTTP Server e nei plug-in proxy WebLogic, con versioni…
 securepeacock/presentations
Diapositive e materiali da presentazioni a conferenze
 pinaraltinok/log4shell-attack
Modellazione e Rilevamento di Attacchi Multi-Fase per Log4Shell per CVE-2021-44228
 joaoreis13/flight-risk
Kit di sicurezza per CVE-2025-55182 (React2Shell) — scansionare, rilevare, correlare e testare la vulnerabilità RCE di React Server Components
 opensourcemalware/vercel-april2026-incident-response
Questo è un playbook di risposta agli incidenti che abbiamo creato per il compromesso di Vercel dell'aprile 2026.
 rootly-ai-labs/rootly-graphify-importer
Trasforma gli incidenti, gli avvisi e i team di Rootly in un grafo di conoscenza interrogabile. Visualizza le dipendenze dei servizi, le lacune nella…
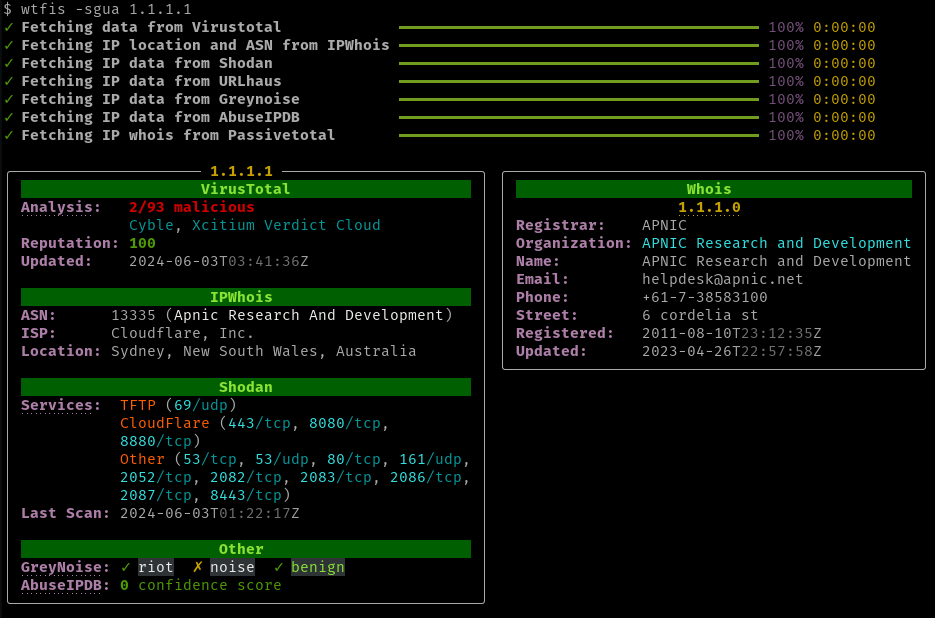 pirxthepilot/wtfis
Strumento di ricerca passiva di hostname, domini e IP per non-robot
 bilal3755/detecting_blue_hammer_vuln
Query di threat hunting per la finestra CVE di bluehammer CVE-2026-33825
 trerb/ai-ide-config-guard
Analizza un repository per file di configurazione di AI-IDE che possono innescare RCE tramite Claude Code hooks, Cursor rules, MCP auto-registration.…
 pathakabhi24/llm-mcp-security-field-guide
La guida alla sicurezza LLM + MCP più completa, ovvero allineata a OWASP, CVE reali, checklist attuabili
 zedocun/pan-os-cve-2024-3400-command-injection-investigation
Indagine su un tentativo di iniezione di comandi PAN-OS CVE-2024-3400, con analisi della consegna del payload, dell'elaborazione interna e della…
 buter-chkalova/rvbbitsafe
Una fortezza anti-ransomware multi-livello di nuova generazione per Windows, che combina hypervisor, eBPF, inganno AI e sicurezza basata su hardware.
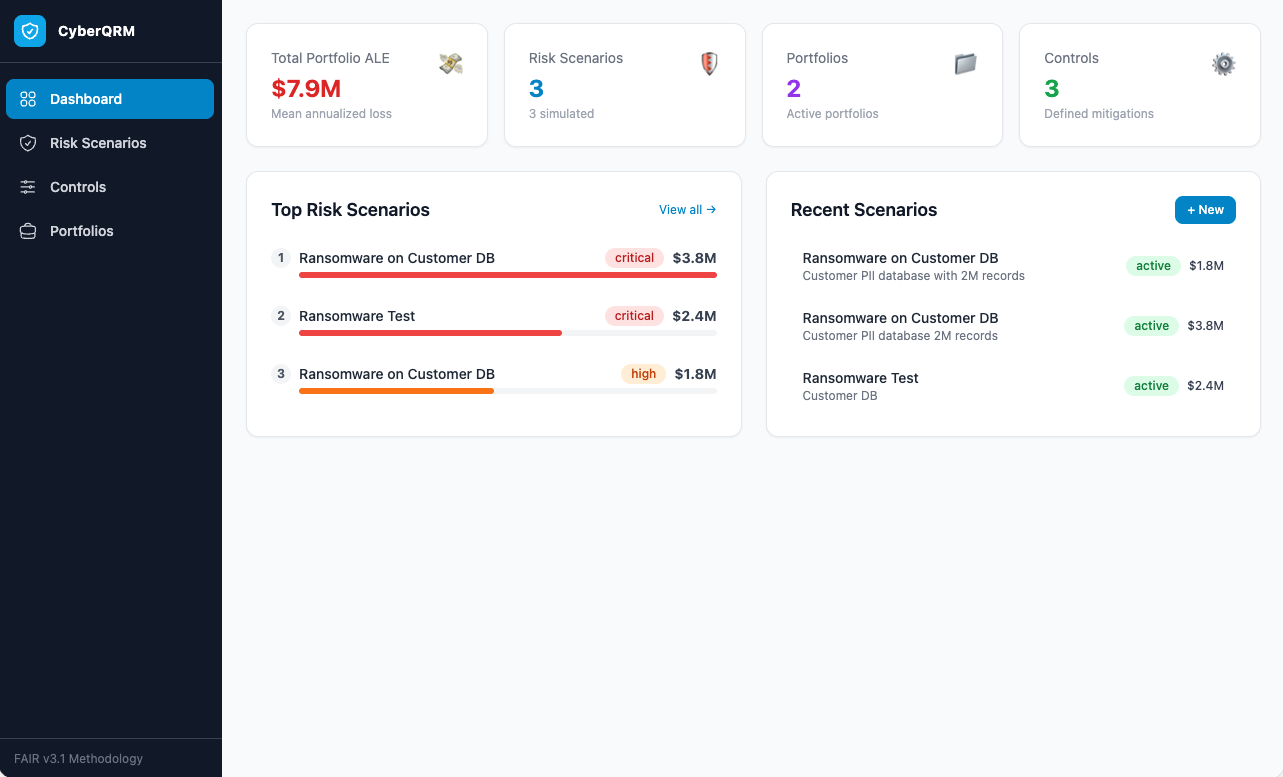 iiamit/cyberqrm
Un'implementazione del framework FAIR CRQ
 zolderio/token-proxy
Un proxy trasparente di redazione dei PII per il traffico API LLM. Si posiziona tra un'applicazione e un provider LLM (attualmente Anthropic),…
 ashrafzaryouh/cve-2026-25769
Note di advisory e rilevamento per CVE-2026-25769, una grave vulnerabilità di deserializzazione non sicura in modalità cluster di Wazuh che consente…
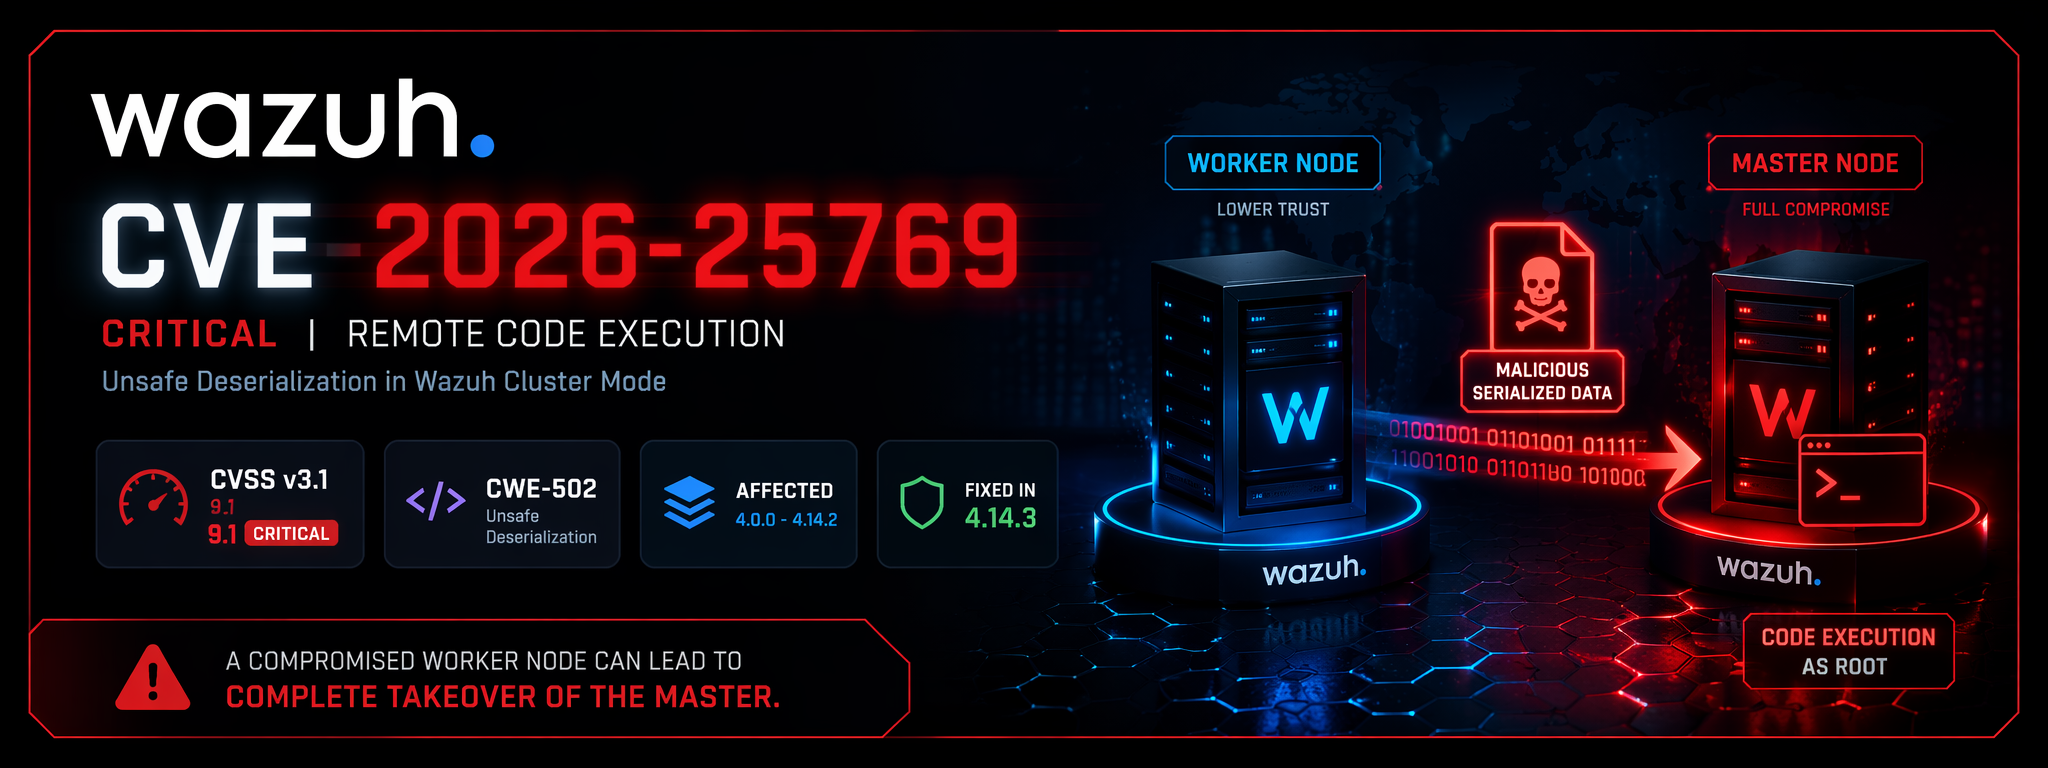 0xblackash/cve-2026-25769
CVE-2026-25769







