
 #1
Strumenti per la raccolta, l'analisi e l'operatività di feed di minacce, indicatori di compromissione (IOC) e tendenze di attacco.
Raccomandato da Kitploit
 browserbox/browserbox
💚🇺🇸🗽Secure browser infrastructure for regulated enterprises, AI and agentic microtasks
 drb-ra/c2intelfeeds
Feed di threat intelligence C2 generati automaticamente con IP, domini, percorsi URL e metadati di configurazione degli implant, derivati dalla…
 apache/spamassassin
Framework open-source per il filtraggio delle email che rileva spam e phishing tramite analisi dei contenuti, controlli delle intestazioni, punteggio…
 opencti-platform/connectors
Raccolta di connettori OpenCTI che importano e sincronizzano threat intelligence, IOC e dati CTI da fonti esterne come MISP e MITRE ATT&CK nella…
 rubysec/ruby-advisory-db
Database di advisory di sicurezza mantenuta dalla community per gemme e runtime Ruby, che fornisce dati strutturati CVE/GHSA con versioni corrette…
 emanuele-f/pcapdroid
Monitor di rete senza root, firewall e dumper PCAP per Android
 tenzir/tenzir
Raccogli, analizza, normalizza, aggrega, archivia, interroga e instrada i dati di telemetria di sicurezza su larga scala utilizzando flussi di dati…
 criticalpathsecurity/zeek-intelligence-feeds
Aggregated Zeek-format threat intelligence feeds with combined indicators from public and curated sources for continuous IDS and network threat…
 virustotal/yara-x
Una riscrittura di YARA in Rust.
 nomi-sec/hacker-trends
Sito web di tendenze (URL) dagli hacker di Twitter.
 beelzebub-labs/beelzebub
Un framework runtime di deception sicuro e low-code, che sfrutta l'IA per la virtualizzazione di sistema.
 mangod12/onealert
SOC basato sull'AI per reti OT/ICS — 6 agenti autonomi, mappatura MITRE ATT&CK, ingestione Suricata/Zeek, risposta con intervento umano, oltre 330…
 dgtlmoon/changedetection.io
Lo strumento migliore e più semplice per il rilevamento delle modifiche ai siti web, il monitoraggio delle pagine web e gli avvisi di modifica dei…

 functori/argos/argos
Analisi e rappresentazione dei grafi delle operazioni sospette (Analyse et Représentation des Graphes des Opérations Suspectes)
 atomdrift-project/scan
Rilevamento malware 0-day per binari, sorgenti e script (che non fa schifo)
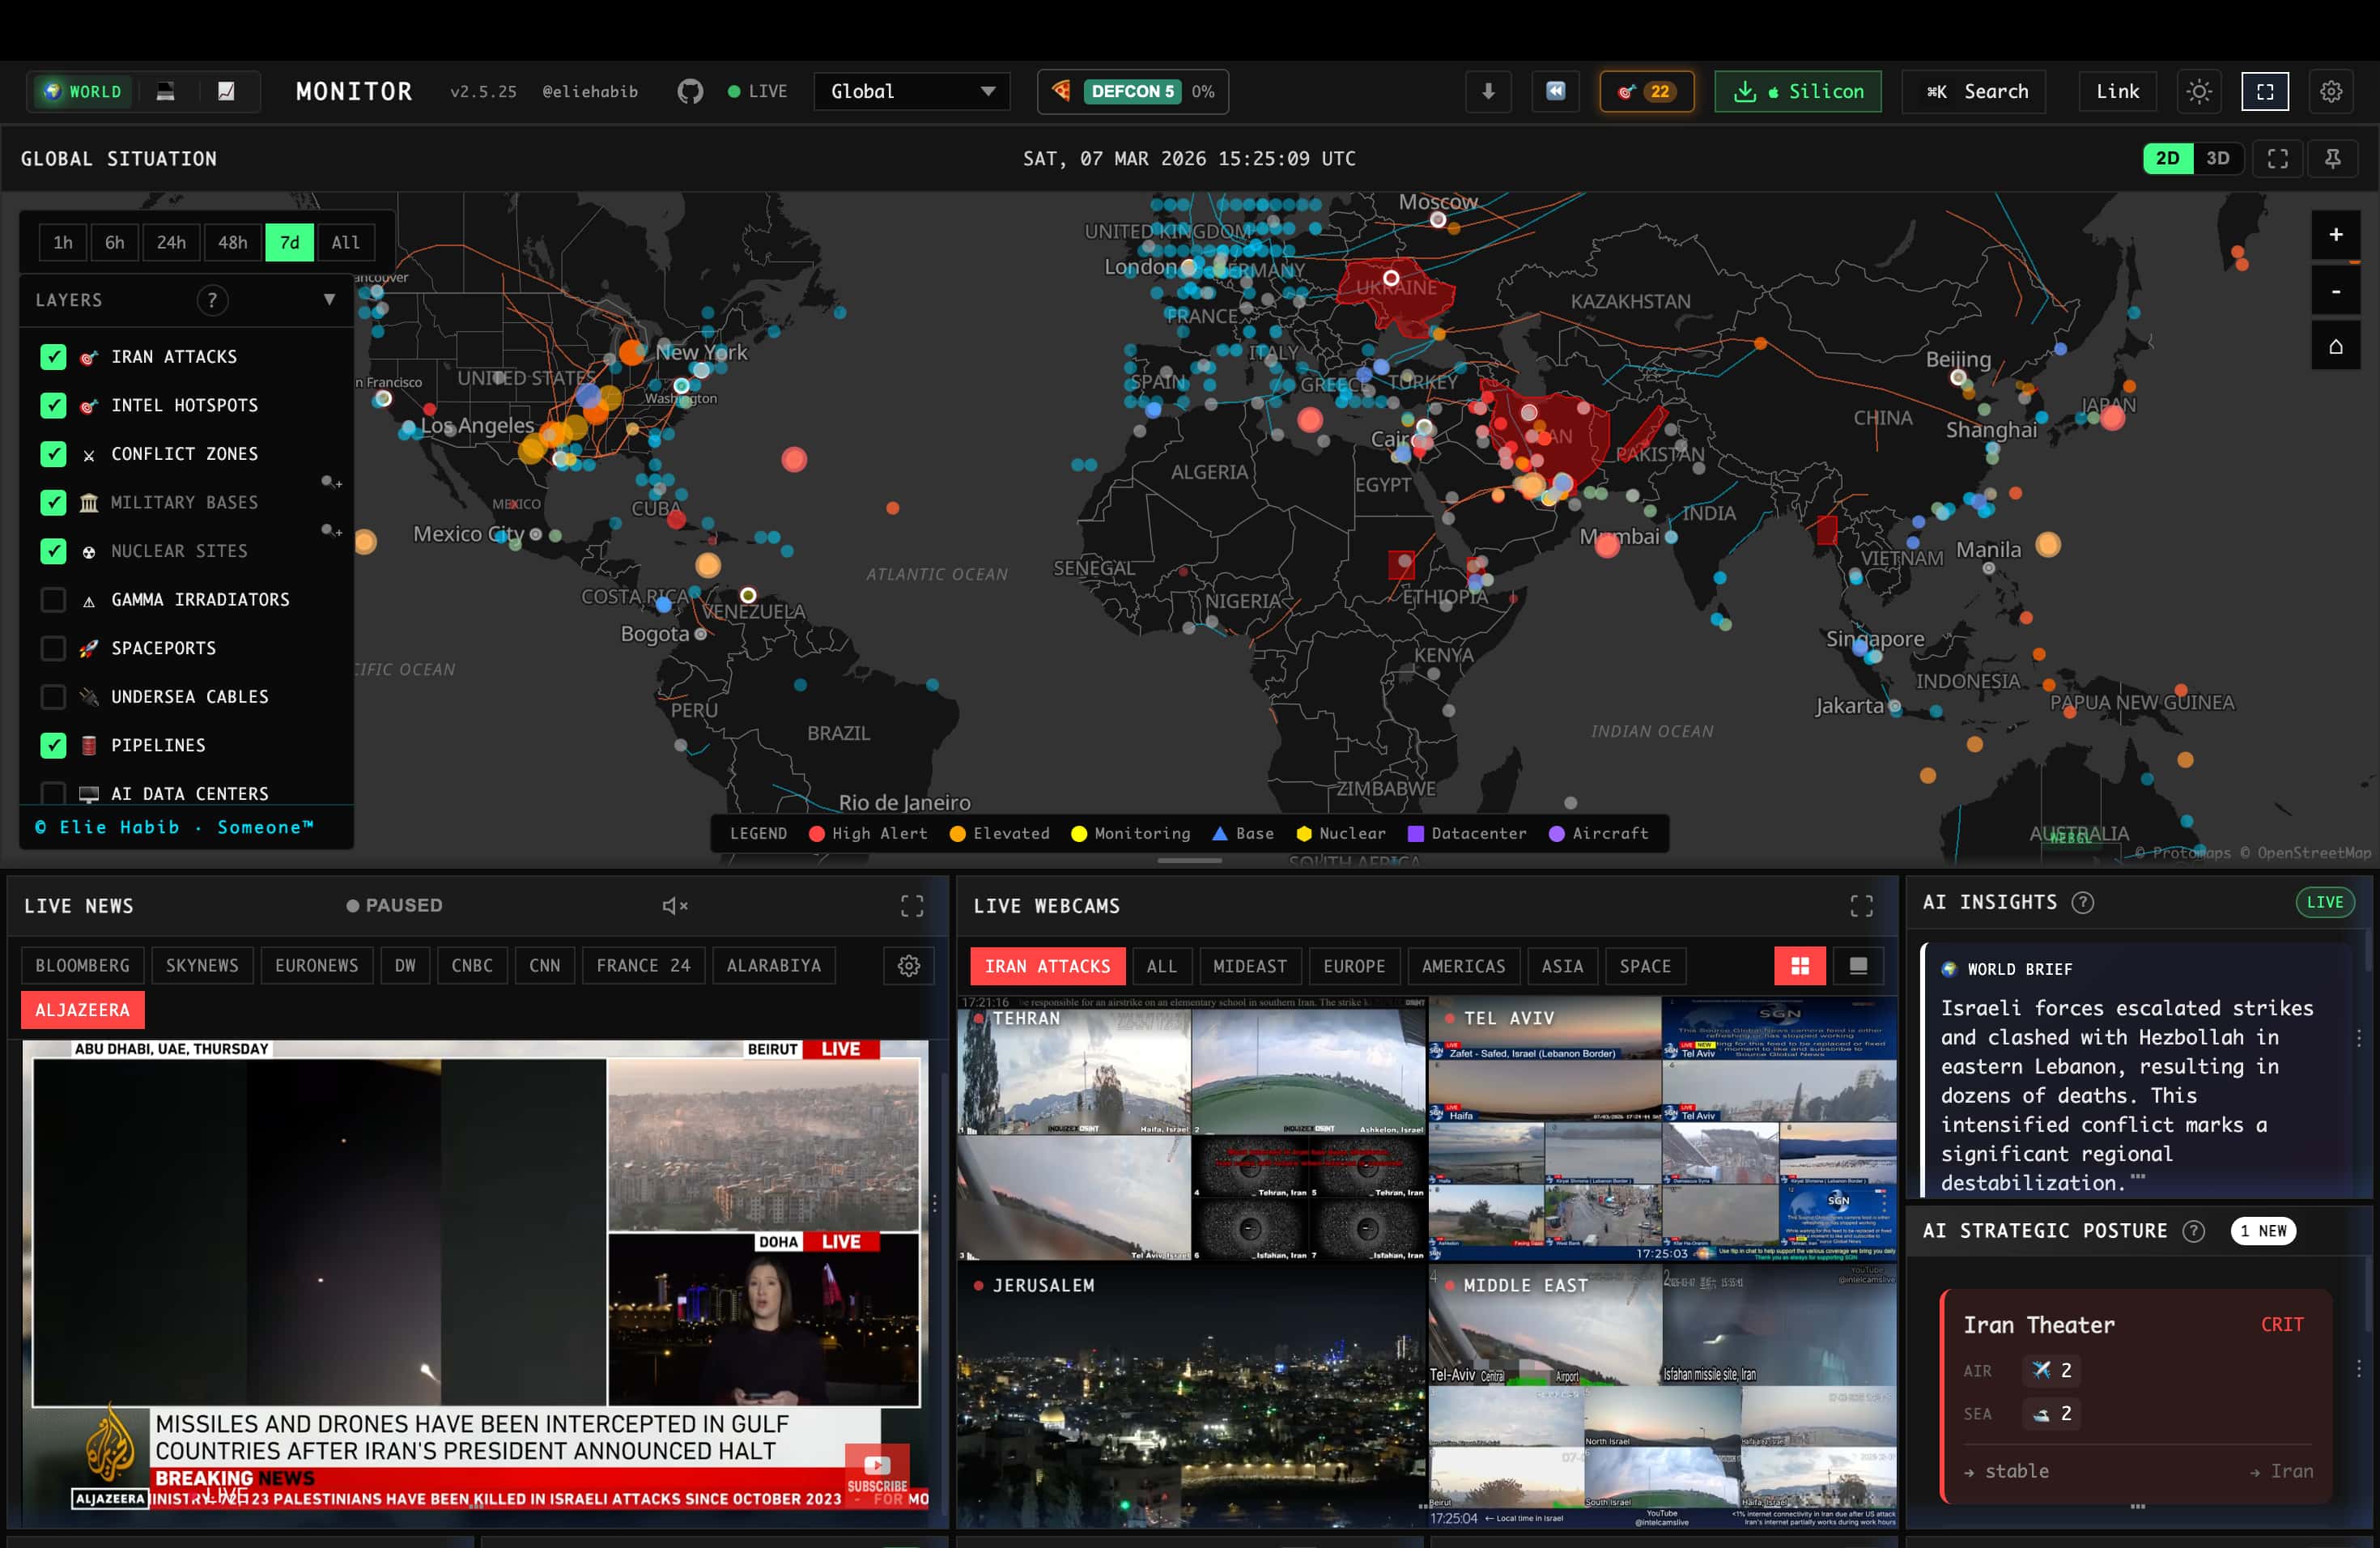 koala73/worldmonitor
Real-time global intelligence dashboard. AI-powered news aggregation, geopolitical monitoring, and infrastructure tracking in a unified situational…
 patrickmgarrity/anthropic-credited-cves
Tracking Vulnerabilities That Appear to be Credited to the Anthropic Research Team
 safedep/pmg
PMG protects developers, AI agents from malicious open source packages using proxy, sandbox and SafeDep's threat intelligence feed.







