
 #1
Strumenti per la raccolta, l'analisi e l'operatività di feed di minacce, indicatori di compromissione (IOC) e tendenze di attacco.
Raccomandato da Kitploit

 lascc/dfirhub
Cerca artefatti forensi di Windows, visualizza dove risiede ciascuno su disco e copia il comando KAPE per raccoglierlo. Genera inoltre script di…
 oyesanyf/oshoosiclaw
Agente autonomo di sicurezza endpoint in Rust che combina driver Windows Ring-0 e blocco pre-esecuzione eBPF su Linux, rilevamento YARA, mappatura…
 szzxli/soc-home-lab
Hands-on SOC lab: AWS mini-SOC with CloudTrail/GuardDuty, a Python CloudTrail IOC analyzer, phishing header forensics, ELF binary triage, and agent…
 mceeomoba/apex-kev-change-desk
Confronto offline di snapshot CISA KEV per la revisione delle modifiche a livello di campo. Prototipo gratuito, non una valutazione di sicurezza.…
 gmh5225/malwaredb
Raccolta curata di 961 famiglie di malware (1,36 GB) in archivi ZIP protetti da password, organizzati per famiglia e tipo per analisi e ricerca.
 rorywag/hayabusa-bulk-runner
Esegui Hayabusa in blocco su una cartella di raccolte di triage, un'esecuzione per host, con report per host e una dashboard di triage cross-host
 perplexityai/numbat
Visibilità sull'attività degli agenti AI sugli endpoint, con rilevamento on-device, blocco opzionale pre-azione e ricostruzione forense.
 dogucyber/ankosint
Strumento OSINT basato su Python che raccoglie e analizza dati disponibili pubblicamente da fonti aperte per supportare threat intelligence,…
 cognis-digital/c2detect
Fingerprinter per server C2 — Cobalt Strike, Sliver, Mythic, Havoc, Brute Ratel
 swastiksagar/wazuhlabproject
Laboratorio domestico pratico su Wazuh SIEM/XDR che copre il deployment OVA, l'enrollment degli agenti, il file integrity monitoring, il rilevamento…
 jev-sec/jev-ids
Sistema di Rilevamento delle Intrusioni (IDS) ultra-veloce ed efficiente in termini di token basato su Jev di TypeSafe.
 kaandemir993/overlord-rat-reverse-engineering-a-go-based-rat-injection-keylogging-c2-exfiltration-analysis
Analisi statica e in memoria completa di Overlord RAT: architettura dell'agente Go, C2 HTTP/2 + WebSocket, iniezione riflessiva di DLL, keylogging…
 cohesity/secadvisory
Repository di advisory di sicurezza del fornitore che documenta le vulnerabilità dei prodotti Cohesity, inclusa la falla di validazione del…
 ahmed-tarek22752/security-vulnerability-in-microsoft-office.
Analisi blue-team di un DOCX malevolo che sfrutta CVE-2017-0199, con detonazione in sandbox, network forensics, estrazione di IOC, mappatura MITRE…
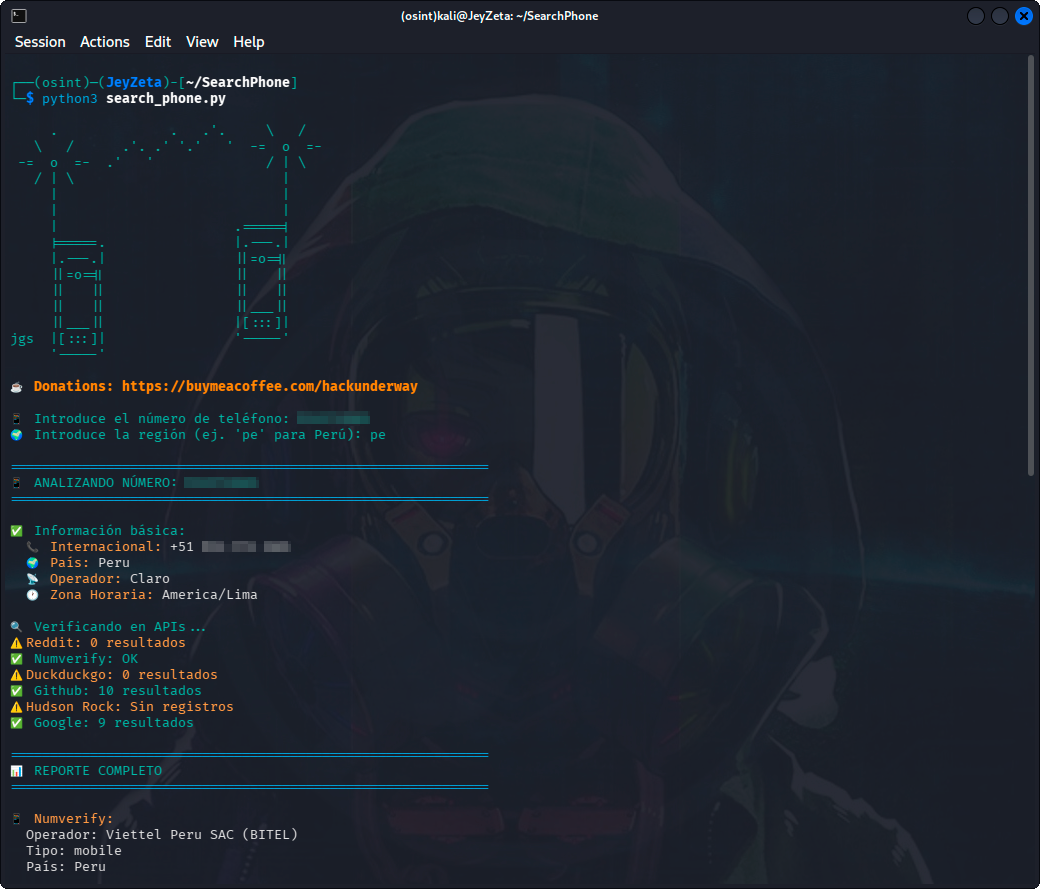 hackunderway/searchphone
Toolkit OSINT per numeri di telefono con ricerca multi-API (Google, GitHub, Numverify, Reddit, DuckDuckGo), intelligence sugli infostealer di Hudson…
 cisagov/kev-data
Rispecchia il catalogo Known Exploited Vulnerabilities (KEV) della CISA in formato CSV e JSON con uno schema JSON, consentendo l'accesso…
 treeai-lab/awesome-rag-security
Raccolta curata di articoli di ricerca sulla sicurezza della generazione aumentata dal recupero, organizzata secondo la tassonomia SLOT che copre…
 slowmist/knowledge-base
Base di conoscenze curata di ricerche sulla sicurezza blockchain, report di audit, guide e traduzioni che coprono smart contract, crittografia e temi…







