
 #1
Strumenti per la raccolta, l'analisi e l'operatività di feed di minacce, indicatori di compromissione (IOC) e tendenze di attacco.
Raccomandato da Kitploit
 sohanbhowmik/cyberthreat_dbsproject
Dataset di threat intelligence strutturato per il tracciamento delle vulnerabilità CVE con punteggi CVSS, stato KEV e date di pubblicazione.
 nadineelliottcyber/soc335-cve-2024-49138-investigation
Indagine SOC su un alert di sfruttamento di CVE-2024-49138 tramite analisi dei log, threat intelligence e contenimento degli endpoint.
 bilal3755/detecting_blue_hammer_vuln
Query di threat hunting per la finestra CVE di bluehammer CVE-2026-33825
 suominen/cve-2026-68138
Monitora lo stato delle patch per CVE-2026-68138, un use-after-free nella rate-table del qdisc net/sched del kernel Linux, con versioni…
 comodosecurity/openedr
Repository pubblico di Open EDR
 mhaggis/security-detections-mcp
MCP per aiutare i difensori ingegneri di rilevamento a diventare più duri e più intelligenti
 sowdust/tafferugli
Framework basato sul web per filtrare, raccogliere e analizzare tweet per rilevare comportamenti coordinati, post automatizzati e operazioni di…
 soufianetahiri/anxun-isoon
I-SOON/Anxun: materiale relativo alla fuga di dati
 kulkansecurity/gitxray
Uno strumento di sicurezza multiforme che sfrutta le API REST pubbliche di GitHub per OSINT, Forensics, Pentesting e altro ancora.
 rtfmkiesel/loldrivers-client
Esegui la scansione del tuo computer Windows per individuare driver vulnerabili o dannosi noti.
 blueteam0ps/memoptix
Un notebook Jupyter per assistere l'analisi dell'output generato dal framework di estrazione della memoria Volatility.
 sh1n0g1/z9
Rileva artefatti malware basati su PowerShell dai log degli eventi ed esegue analisi statiche sugli script PowerShell per identificare attività…
 emrekybs/douglas-042
Esegue il triage di una macchina Windows sospetta in pochi minuti. Raccoglie processi, servizi, autoruns, log degli eventi e artefatti forensi,…
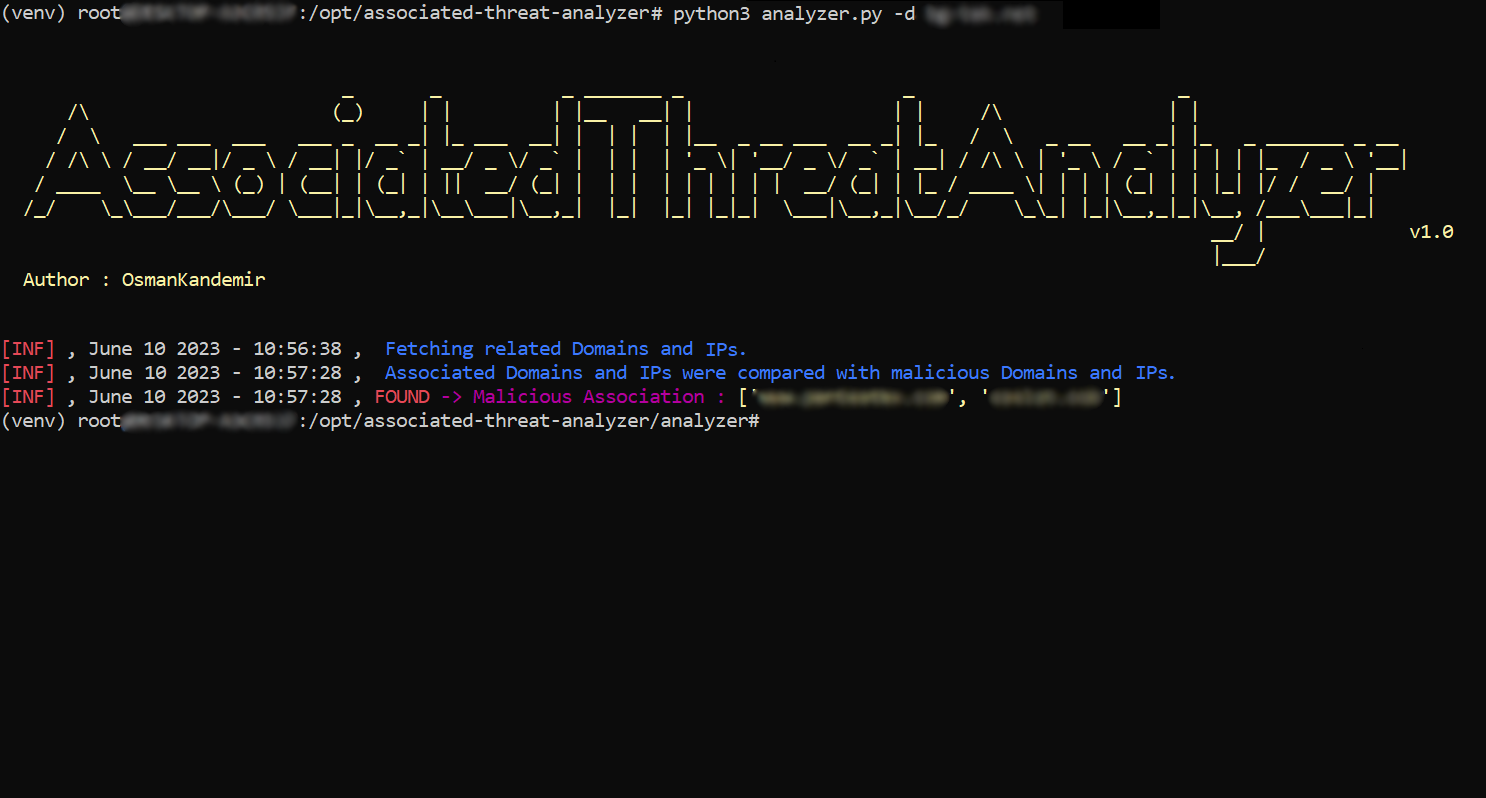 osmankandemir/associated-threat-analyzer
Rileva indirizzi IPv4 e nomi di dominio dannosi associati a un'applicazione web confrontandoli con liste locali di intelligence sulle minacce di…
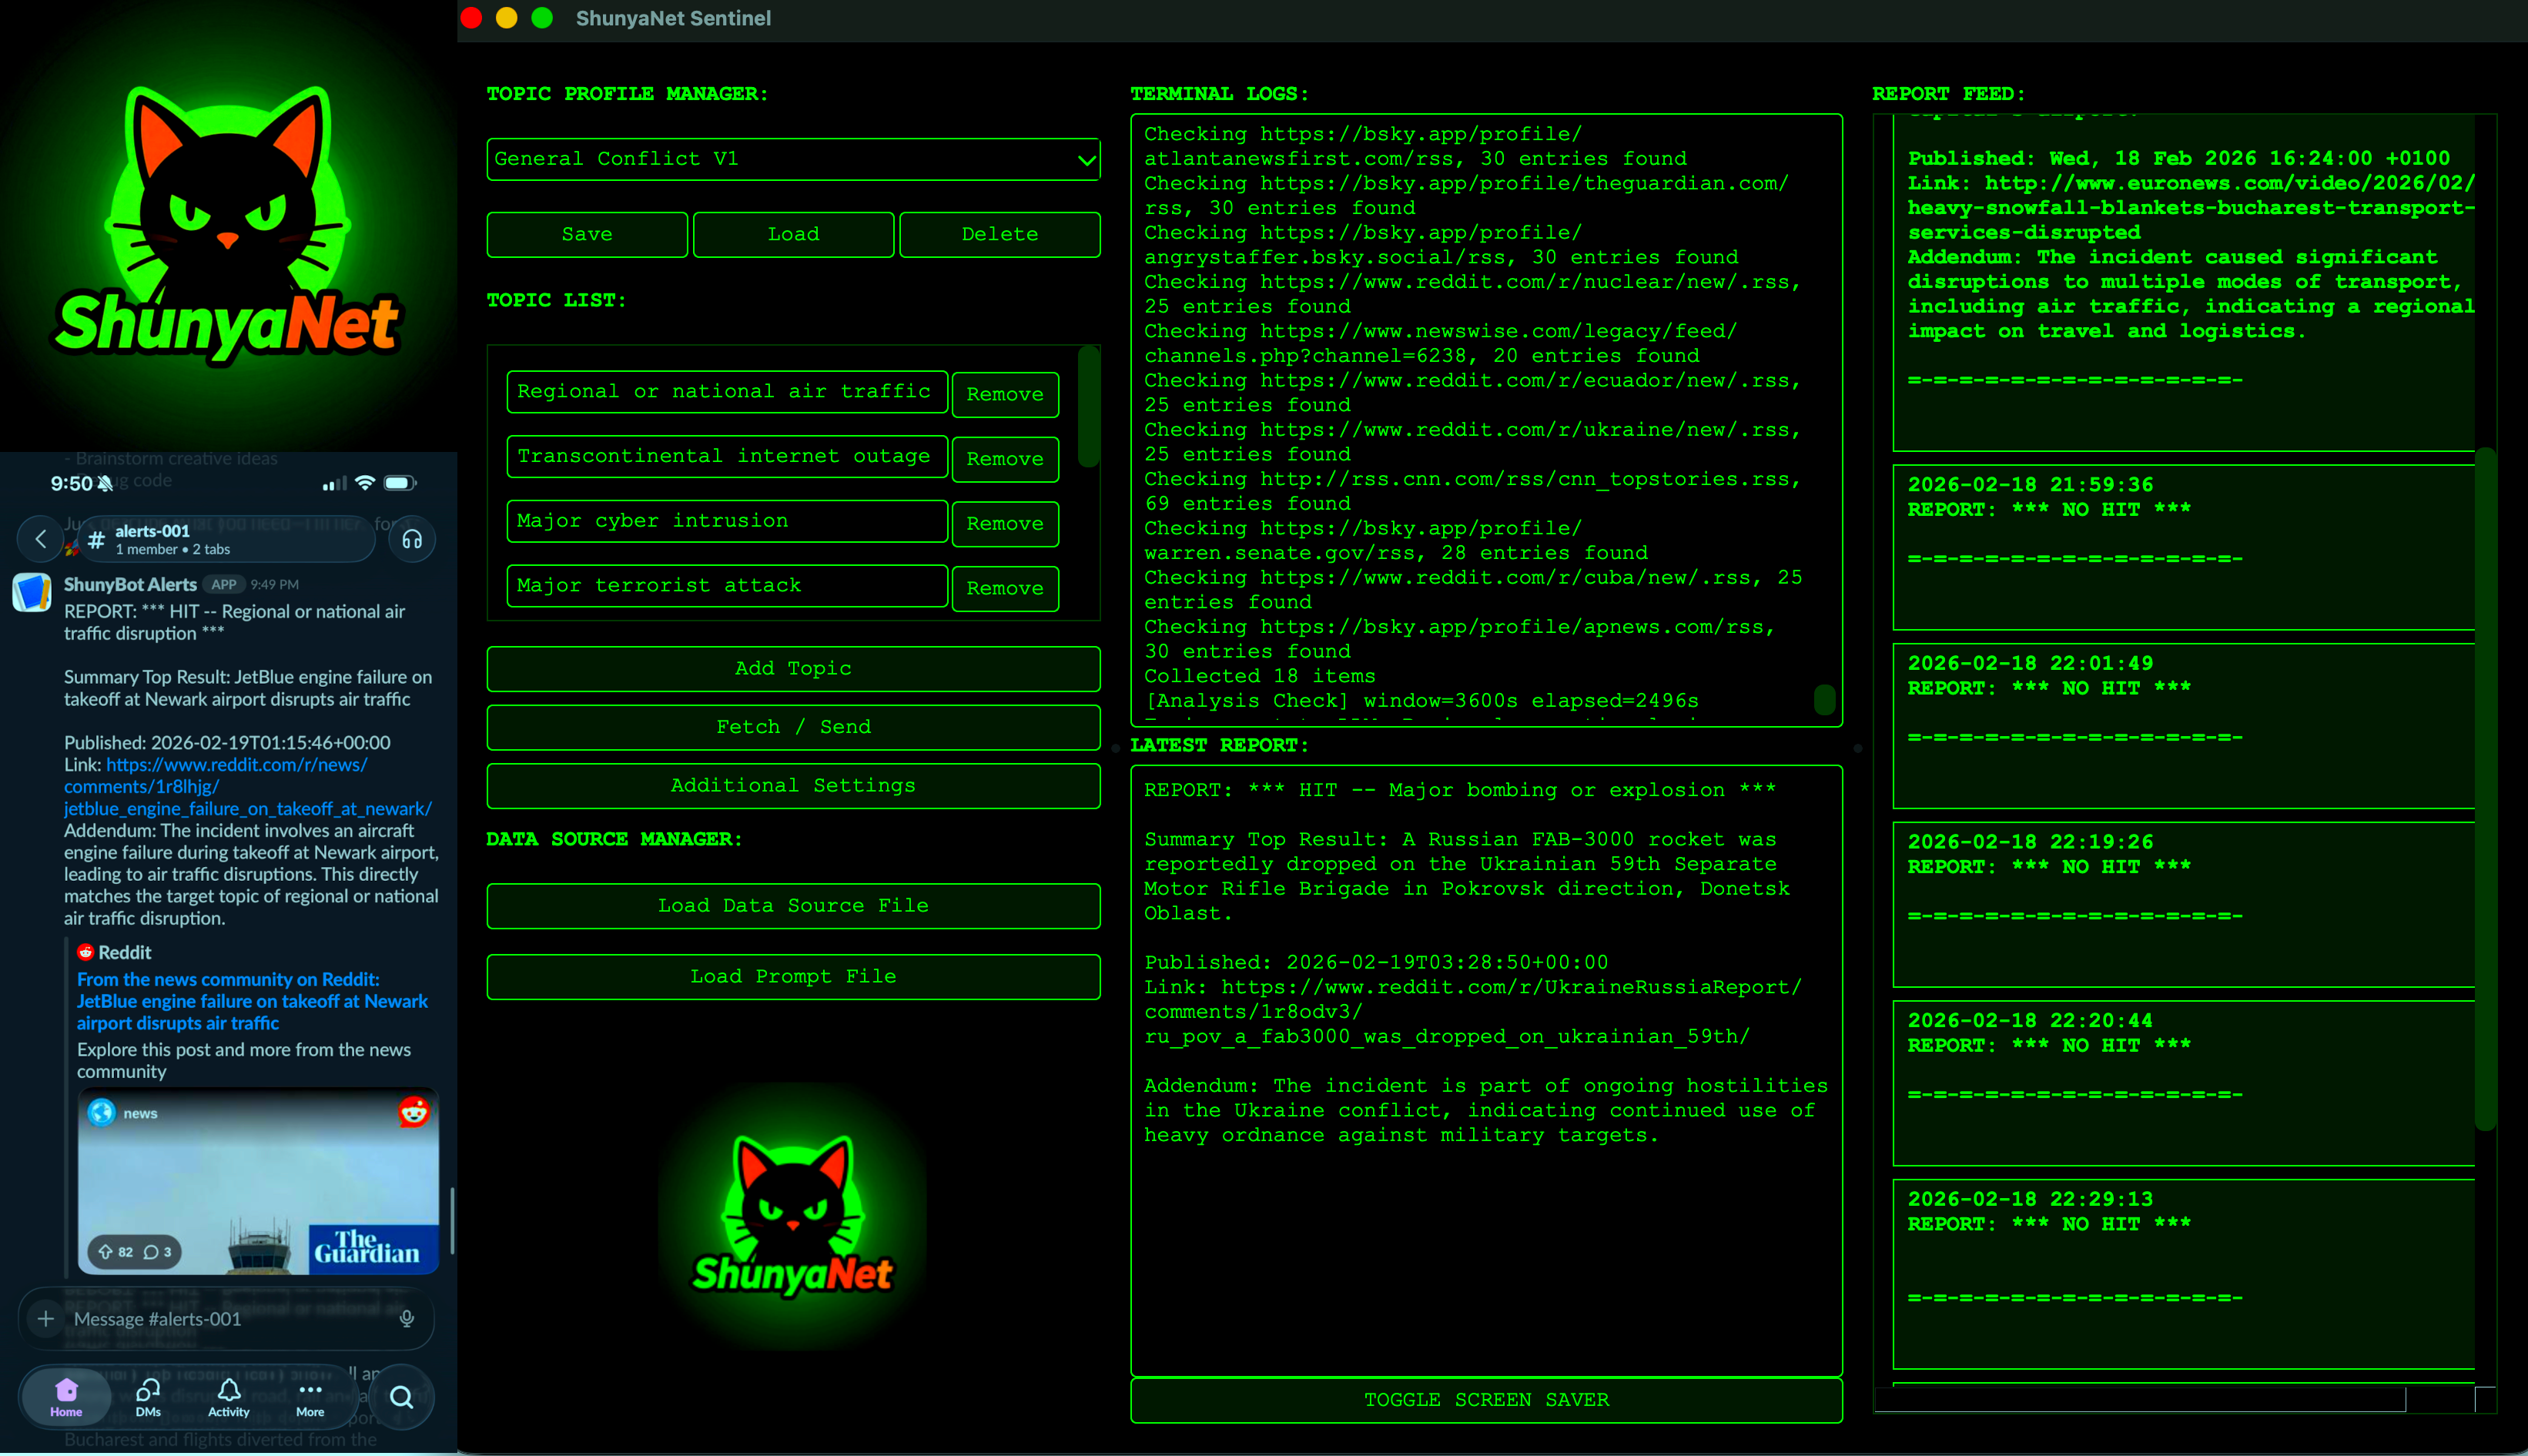 everythingscomputer/shunyanet-sentinel
ShunyaNet Sentinel è un programma leggero che monitora i feed RSS, li invia a un LLM per l'analisi e fornisce riepiloghi o avvisi direttamente alla…
 gherardofiori/maliciousbrowserextensions
Questo Repository è stato creato dopo la mia ricerca sulle estensioni dannose del browser, riunendo in un unico posto il lavoro di molti altri e…
 sifalcon/detection
Raccolta curata di regole di rilevamento e IOC estratti da attività di DFIR e analisi di malware per supportare la threat hunting, la risposta agli…
 stuub/cve-2024-31848-poc
PoC per lo sfruttamento di CVE-2024-31848/49/50/51 - Attraversamento del percorso file







