
Skip to content
KitploitKITPLOIT
StrumentiExploitsBlog
Log in
Invia
StrumentiExploitsBlog
Invia

Strumenti di Hacking, PenTest e Cybersecurity per il tuo Arsenale di Sicurezza!

Kitploit è una directory di strumenti di hacking, cybersecurity e pentesting. Scopri gli ultimi aggiornamenti dei progetti per trovare vulnerabilità, analizzare sistemi, automatizzare i test e rafforzare la tua sicurezza.

FeedContattoPrivacy© 2026 Kitploit

Directory degli strumenti

Categorie

Vedi tutte le categorie
Loading categories
ShunyaNet-Sentinel — ShunyaNet Sentinel è un programma leggero che monitora i feed RSS, li invia a un LLM per l'analisi e fornisce riepiloghi o avvisi direttamente alla GUI e a Slack. | Kitploit
Strumenti/GitHubGitHub/everythingscomputer/shunyanet-sentinel
OSINT (Open Source Intelligence)Raccolta InformazioniUtilità e FrameworkThreat IntelligenceApprendimento e Formazione
GitHubeverythingscomputer/shunyanet-sentinel

ShunyaNet-Sentinel

ShunyaNet Sentinel è un programma leggero che monitora i feed RSS, li invia a un LLM per l'analisi e fornisce riepiloghi o avvisi direttamente alla GUI e a Slack.

Condividi
Vedi Repository
4043325 giorni faRevisionato da Kitploit
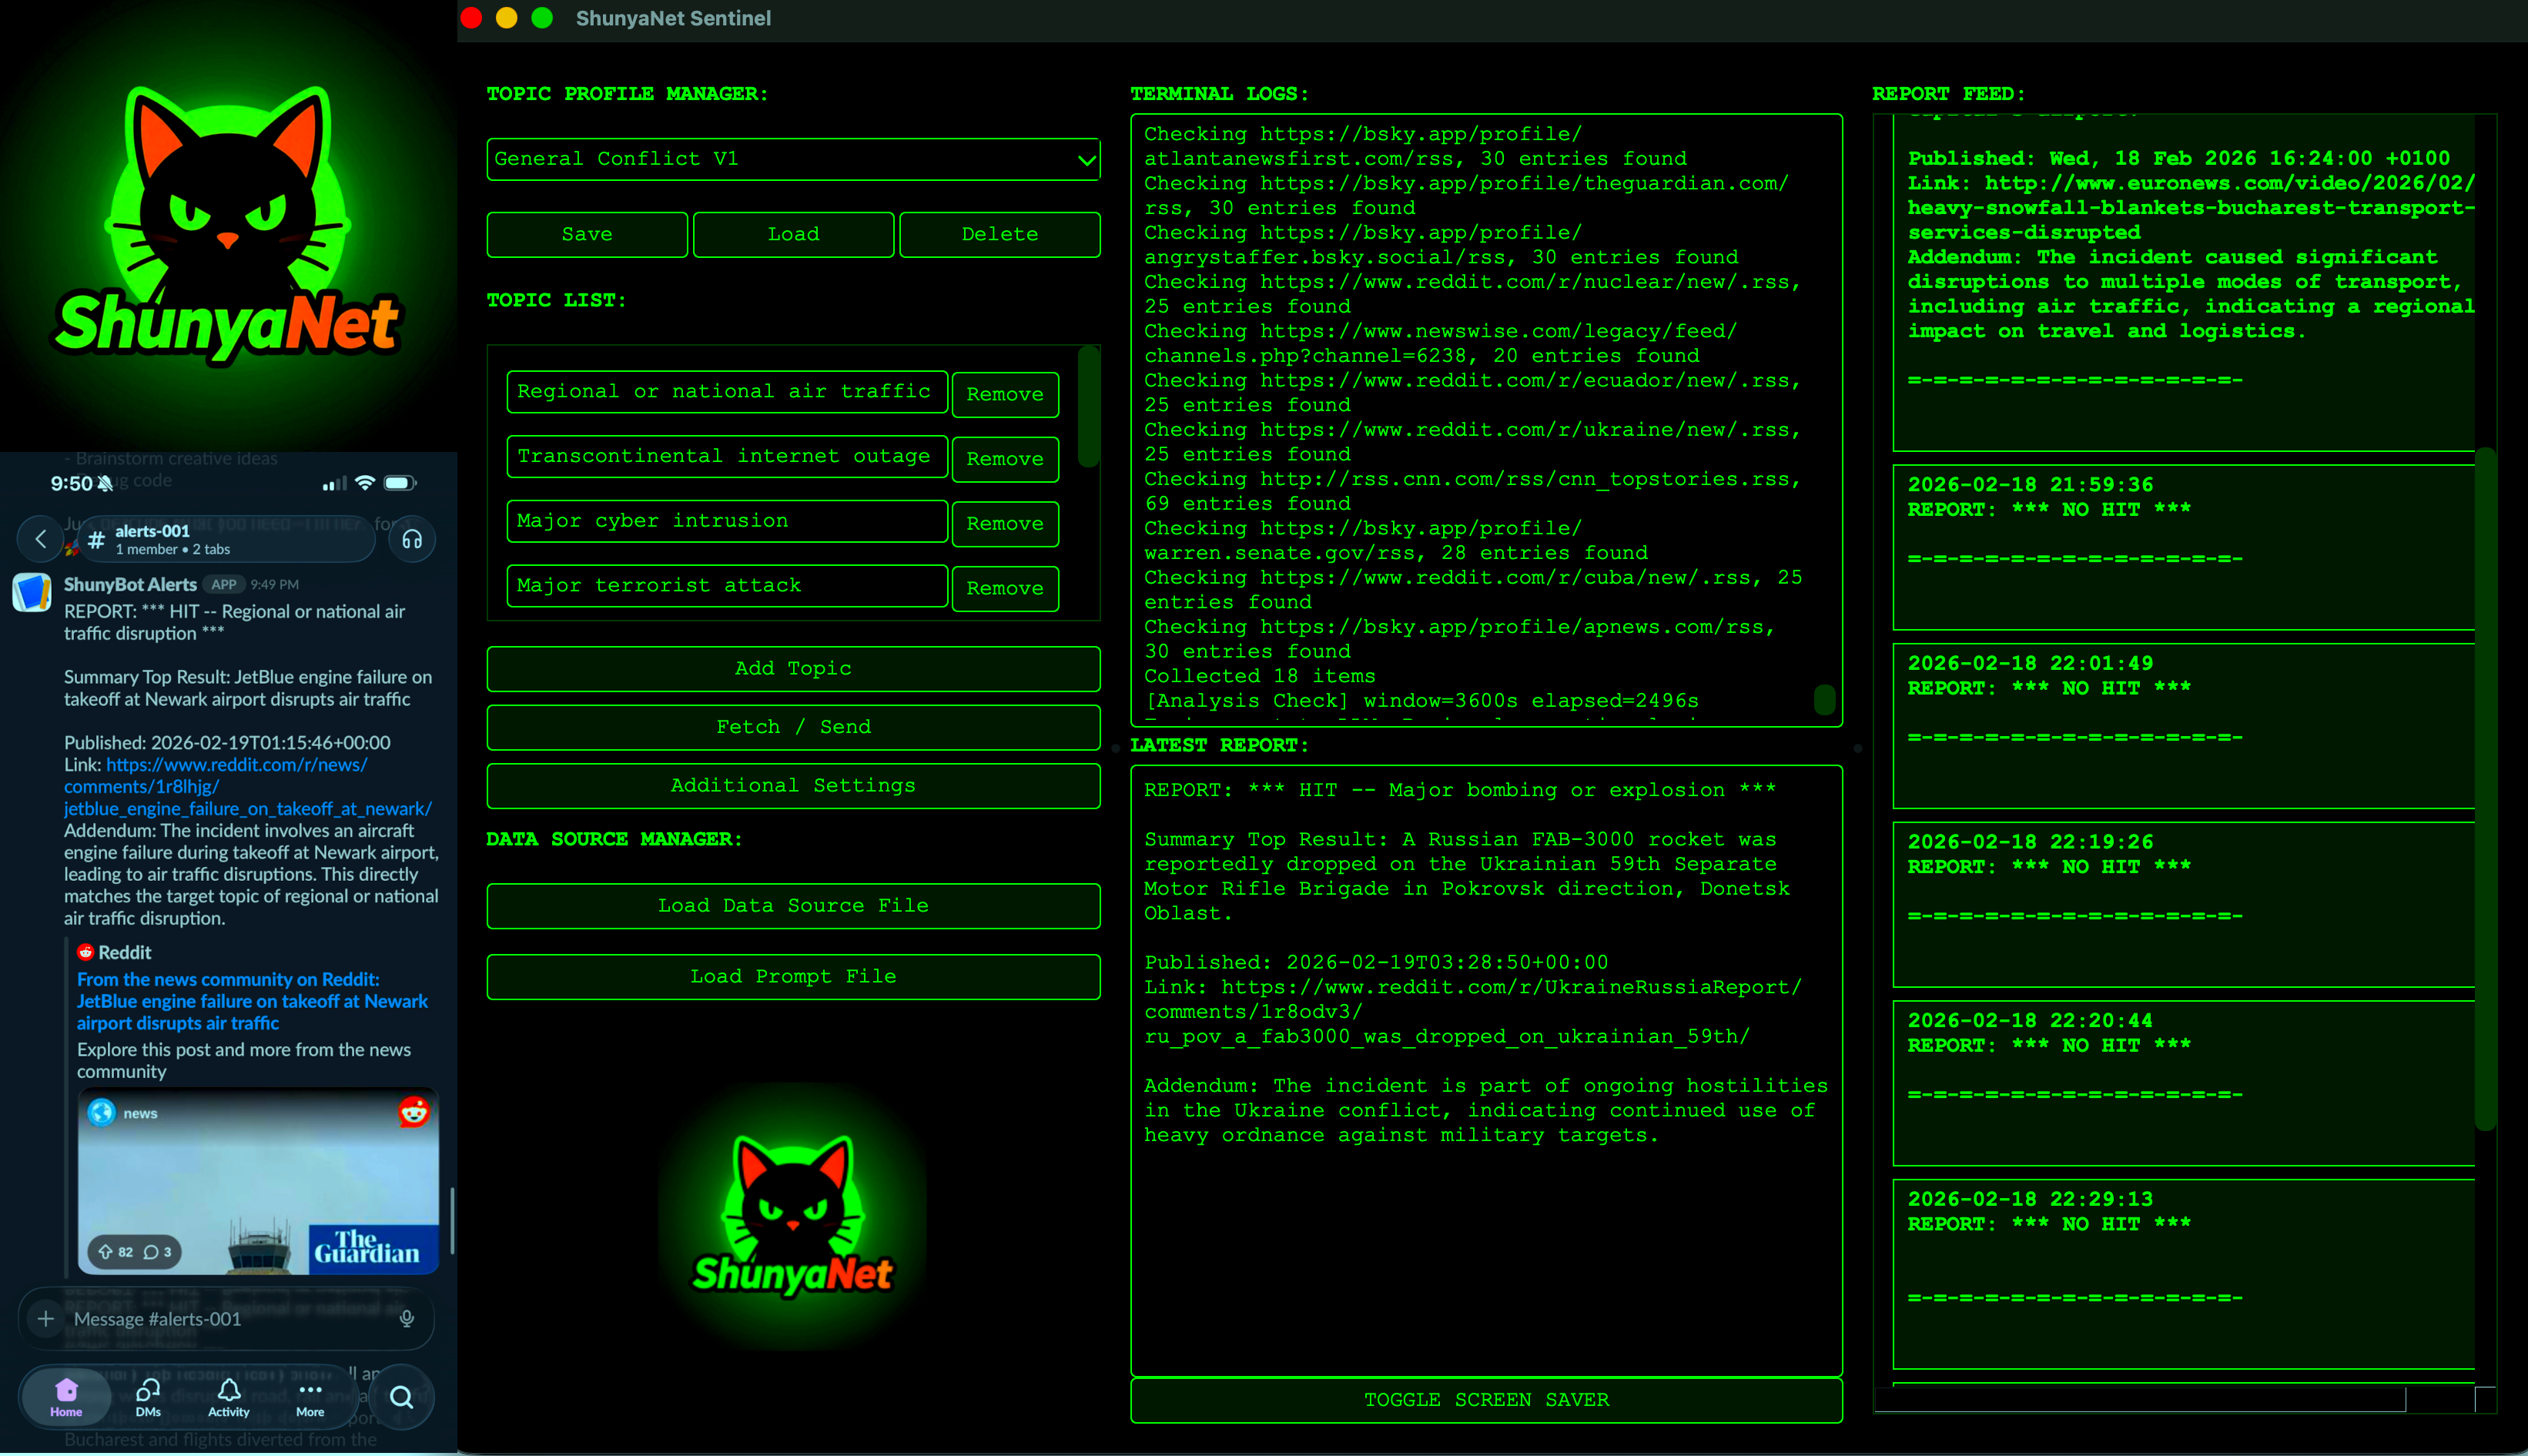
ShunyaNetSentinelAppGraphicV1

ShunyaNet Sentinel (v3.3) - AGGIORNAMENTO IMPORTANTE (AGGIORNATO: 22/10/2026)

ShunyaNet Sentinel è un programma leggero a tema cyberpunk che acquisisce feed RSS (notizie dell'ultima ora, social media, avvisi governativi), li invia a un LLM per l'analisi e recapita avvisi e report riepilogativi alla GUI e ai tuoi canali di notifica a intervalli regolari.

Il progetto utilizza un LLM ospitato localmente sulla stessa macchina o rete (ad esempio con Tailscale) tramite LM Studio, Ollama o llama.cpp — oppure l'API OpenAI. Le notifiche funzionano tramite Slack, Discord, Telegram, ntfy, qualsiasi webhook generico e popup desktop (usane quanti vuoi contemporaneamente).

Compatibile con le versioni attuali di Linux, macOS e Windows.

La qualità dei report dipende dal tuo prompt, dalla dimensione del contesto, dai feed RSS e dall'LLM. Potrebbe essere necessario disattivare le funzionalità di "thinking" se il tuo modello le possiede. Io lo uso soprattutto con Qwen3.8 27B e Qwen3.8 Flash Next. Anche i modelli Gemma dovrebbero essere piuttosto validi.


Flusso di lavoro ad alto livello

  1. Inserisci gli argomenti di interesse (la Procedura guidata di configurazione ti accompagna al primo avvio)
  2. Fornisci un elenco di feed RSS (sono incluse liste predefinite, un URL per riga)
  3. Sentinel recupera i feed all'intervallo configurato
  4. Il contenuto dei feed viene inviato al tuo server LLM
  5. L'LLM filtra gli avvisi e, periodicamente, scrive report sulle tendenze
  6. Avvisi e riepiloghi arrivano nella GUI e in ogni canale di notifica configurato (push sul telefono tramite Slack/Discord/Telegram/ntfy)
  7. Ogni report viene anche salvato come file di testo semplice — incluso un indice agent_handoff.json così che script e agenti AI possano consumare l'output di Sentinel senza toccare la GUI

Funzionalità principali

Monitoraggio dei feed RSS

  • Polling periodico, recuperato in parallelo ma serializzato per host (rispettoso dei rate limiter come Reddit)
  • Deduplicazione tramite GUID della voce; registrazione degli errori per singola fonte
  • Gestisce feed lenti o malformati senza bloccare l'interfaccia

Analisi basata su LLM

  • Funziona con qualsiasi endpoint /v1/chat/completions compatibile con OpenAI: LM Studio, Ollama, llama.cpp, OpenAI
  • Un unico file di prompt gestisce entrambe le modalità tramite le sezioni #> ALERT / #> SUMMARY / #> MEMORY
  • Suddivisione automatica in blocchi quando i recuperi superano il budget di token

Notifiche

  • Webhook in ingresso Slack
  • Webhook di canale Discord
  • Bot Telegram (token + chat ID)
  • URL del topic ntfy (push sul telefono gratuita, senza account; self-hostabile)
  • Webhook generico (invia JSON via POST — Home Assistant, script, qualsiasi cosa)
  • Popup desktop tramite la tray di sistema
  • Pulsante di test per canale in Impostazioni → Notifiche usando i valori appena digitati, prima di salvare
  • Attiva/disattiva se inviare anche i riepiloghi periodici, oppure solo gli avvisi istantanei

Locale e self-hosted

A parte il polling dei feed RSS e l'invio delle notifiche (entrambi opzionali), tutte le informazioni restano su hardware che controlli tu.

Integrazione con agenti / script

Sentinel scrive artefatti stabili e leggibili dalla macchina accanto a ogni report: Report_Output/agent_handoff.json punta al file di avviso/riepilogo più recente e ai file di memoria. Qualsiasi agente locale può interrogare quel singolo file JSON per seguire ciò che Sentinel sta vedendo. Consulta docs/AGENT-INTEGRATION.md per il contratto completo, e Aiuto → Integrazione con agenti / script all'interno dell'app.


Requisiti

  • Python 3.10+
  • Dipendenze (vedi requirements.txt): PySide6, feedparser, requests

LLM ospitato tramite:

  • LM Studio (consigliato)
  • Ollama
  • server llama.cpp
  • chiave API OpenAI

Installazione

1. Clona (o scarica lo ZIP) ed entra nella cartella

git clone https://github.com/EverythingsComputer/ShunyaNet-Sentinel.git
cd ShunyaNet-Sentinel

2. (Fortemente consigliato) Crea un ambiente virtuale

macOS / Linux:

python3 -m venv venv
source venv/bin/activate

Windows (PowerShell):

python -m venv venv
venv\Scripts\Activate.ps1

3. Installa i requisiti

pip install -r requirements.txt

4. Esegui

macOS / Linux: python3 ShunyaNet_Sentinel.py Windows: python ShunyaNet_Sentinel.py


Avvio rapido

Al primo avvio, Sentinel ti guida nella configurazione tramite una Procedura guidata di configurazione (riapribile in qualsiasi momento con Ctrl+W o Aiuto → Procedura guidata di configurazione):

  1. Argomenti – il tuo argomento generale e i segnali (uno per riga). Salvataggio automatico mentre digiti.
  2. Connessione al modello – scegli il tuo provider (LM Studio e altri server locali si trovano sotto "Compatibile con OpenAI"; le opzioni ospitate includono OpenAI, Claude, Gemini, OpenRouter, Groq, Mistral, DeepSeek, Together, Grok); la procedura guidata mostra esattamente cosa inserire, con un pulsante Verifica connessione così sai che funziona prima di affidarti ad essa.
  3. Feed – un clic carica un elenco predefinito: Avvio rapido (breve), Notizie dal mondo (lungo), oppure un elenco per argomento (IA e tecnologia, Cybersecurity, Finanza e mercati, Clima e disastri, Salute ed epidemie, Geopolitica e conflitti).
  4. Conferma – rivedi e avvia il tuo primo recupero (il pulsante esegue effettivamente il recupero).

Configurazione manuale (saltando la procedura guidata):

  1. Inserisci gli argomenti nel pannello Targeting.
  2. Scegli un punto di partenza: Profili → scegli un profilo di argomento predefinito, e File → Elenchi di fonti predefiniti → scegli l'elenco di feed corrispondente (oppure carica il tuo .txt, un URL RSS per riga — l'elenco caricato viene ricordato tra un riavvio e l'altro).
  3. Esegui → Impostazioni (Ctrl+,) → scheda Connessione: scegli il provider, imposta l'URL del server (esempio LM Studio: http://localhost:1234/v1), premi Verifica connessione, Salva e applica.
  4. Carica un modello in LM Studio e attiva "Serve on Local Network" nelle impostazioni del server. Suggerimenti:
    • Nella finestra Carica modello, attiva "Manually choose model load parameters"
    • Imposta Max Concurrent Predictions a 1 (per ora)
    • Disattiva o riduci al minimo il thinking, se disponibile
    • Una scelta moderata e solida: gpt-oss-20b, thinking "low"
  5. Clicca il gatto! (...oppure premi Fetch / Send con Ctrl+Enter, o attendi il conto alla rovescia del recupero automatico nella barra di stato)

Per inviare avvisi al tuo telefono: Impostazioni → Notifiche → compila un canale (Slack/Discord/Telegram/ntfy), premi Invia notifica di prova, Salva e applica. I suggerimenti di configurazione per ciascun servizio sono nei tooltip di quella scheda.

Ogni impostazione ha un tooltip al passaggio del mouse; Aiuto (F2) elenca le scorciatoie da tastiera. Screensaver matrix-rain: F1.



Istruzioni complete e configurazione

Scarica lo strumento

Più Popolari

Vedi tutti →

Scopri gli strumenti più utilizzati dalla nostra community.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Il toolkit OSINT definitivo: grafo di indagine, punteggio di affidabilità, famiglie di alias, mappa, timeline e report. 49 moduli, oltre 400 siti, nessuna chiave API richiesta.

    524
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # App di esecuzione con un tocco GhostLock (CVE-2026-43499)

    478
  • 3

    ARTEX

    baarai/artex

    Piattaforma di penetration testing autonoma multi-agente basata su LLM con agenti planner/worker, grafi di asset e di esplorazione, registrazione del traffico MITM e retesting delle vulnerabilità.

    357
  • 4

    redforge

    cybersecurity91/redforge

    Toolkit red team lato browser con 102 strumenti offline per ricognizione, generazione di payload, attacchi alle credenziali, crittografia, codifica e reportistica dell'engagement.

    317
  • 5

    estorides

    grisuno/estorides

    Aggrega in parallelo oltre 99 fonti OSINT gratuite, risolve le entità in un knowledge graph ed esporta in STIX 2.1, MISP o GraphML con analisi assistita da LLM.

    305
  • 6

    opencti

    opencti-platform/opencti

    Piattaforma aperta di intelligence sulle minacce informatiche

    275

Esplora tutti gli strumenti

Sfoglia la nostra collezione di strumenti

Vedi tutti gli strumenti →



