
 #1
Strumenti per la raccolta, l'analisi e l'operatività di feed di minacce, indicatori di compromissione (IOC) e tendenze di attacco.
Raccomandato da Kitploit

 pypa/advisory-database
Database di proprietà della community contenente advisory di sicurezza per i pacchetti Python su PyPI, che fornisce dati strutturati sulle…
 emrekybs/signalops
Dashboard di fusione dell'intelligence multi-sorgente — feed WiFi, cellulari, CCTV, ADS-B, orbitali e SDR unificati in un'unica mappa tattica. Solo…
 dozermx/argus
Scanner di ricognizione e superficie d'attacco multi-fase che mappa domini, IP, ASN, asset cloud e CVE in un grafo di conoscenza con punteggi CVSS e…
 crowdsecurity/crowdsec
Motore IDS/IPS e WAF open-source che analizza log e richieste HTTP per rilevare e bloccare IP malintenzionati, sfruttando una blocklist comunitaria…
 intelowlproject/intelowl
Piattaforma di threat intelligence scalabile che arricchisce osservabili e file utilizzando oltre 200 analizzatori, con GUI integrata, API REST e…
 abdaullahag/threatlens
Strumento CLI Python per l'analisi rapida degli IOC (IP, Domini, CVE) tramite 6 API gratuite di Threat Intel. Output: Excel, JSON, CSV con codifica a…
 professorquantumuniverse/veto
Open-source Android client per VirusTotal. Scansiona file, URL e app installate con oltre 70 motori antivirus. Visualizza report dettagliati con…
 doctorwebltd/malware-iocs
Indicatori di Compromissione (IOC) curati provenienti dalle indagini sul malware di Doctor Web, pubblicati per l'uso nell'intelligence sulle minacce,…
 meirwah/awesome-incident-response
Indice curato di strumenti di risposta agli incidenti e DFIR, tra cui forensics di memoria e di disco, raccolta di prove, analisi dei log, playbook e…
 themittenmac/truetree
Uno strumento da riga di comando per output simile a pstree su macOS con funzionalità aggiuntive di cattura dei pid.
 sysflow-telemetry/sysflow
Pipeline di telemetria di sistema nativa per il cloud che raccoglie, elabora ed esporta eventi di chiamate di sistema in un formato compatto…
 projectdiscovery/depx
Intelligence su pacchetti malevoli e supply chain
 gopasteverything/gpewebdefender
Monitor leggero per attacchi web. Un singolo binario Go + SQLite. Non è OSSEC, non è un WAF.
 corelight/quipu
Un banco di lavoro desktop per scrivere, validare, compilare e testare regole YARA.
 karim852/kage-dfir-toolkit
Console di triage DFIR per host Windows che concatena raccolta di artefatti, timeline correlate con Sigma, scansioni YARA, ispezione di socket e…
 bigbodycobain/shadowbroker
Real-time geospatial OSINT platform aggregating 60+ public telemetry feeds (ADS-B, AIS, satellites, CCTV) into a unified map with server-side recon…
 yogeshojha/rengine
reNgine è un framework di ricognizione automatizzato per applicazioni web, focalizzato su un processo di ricognizione altamente configurabile e…
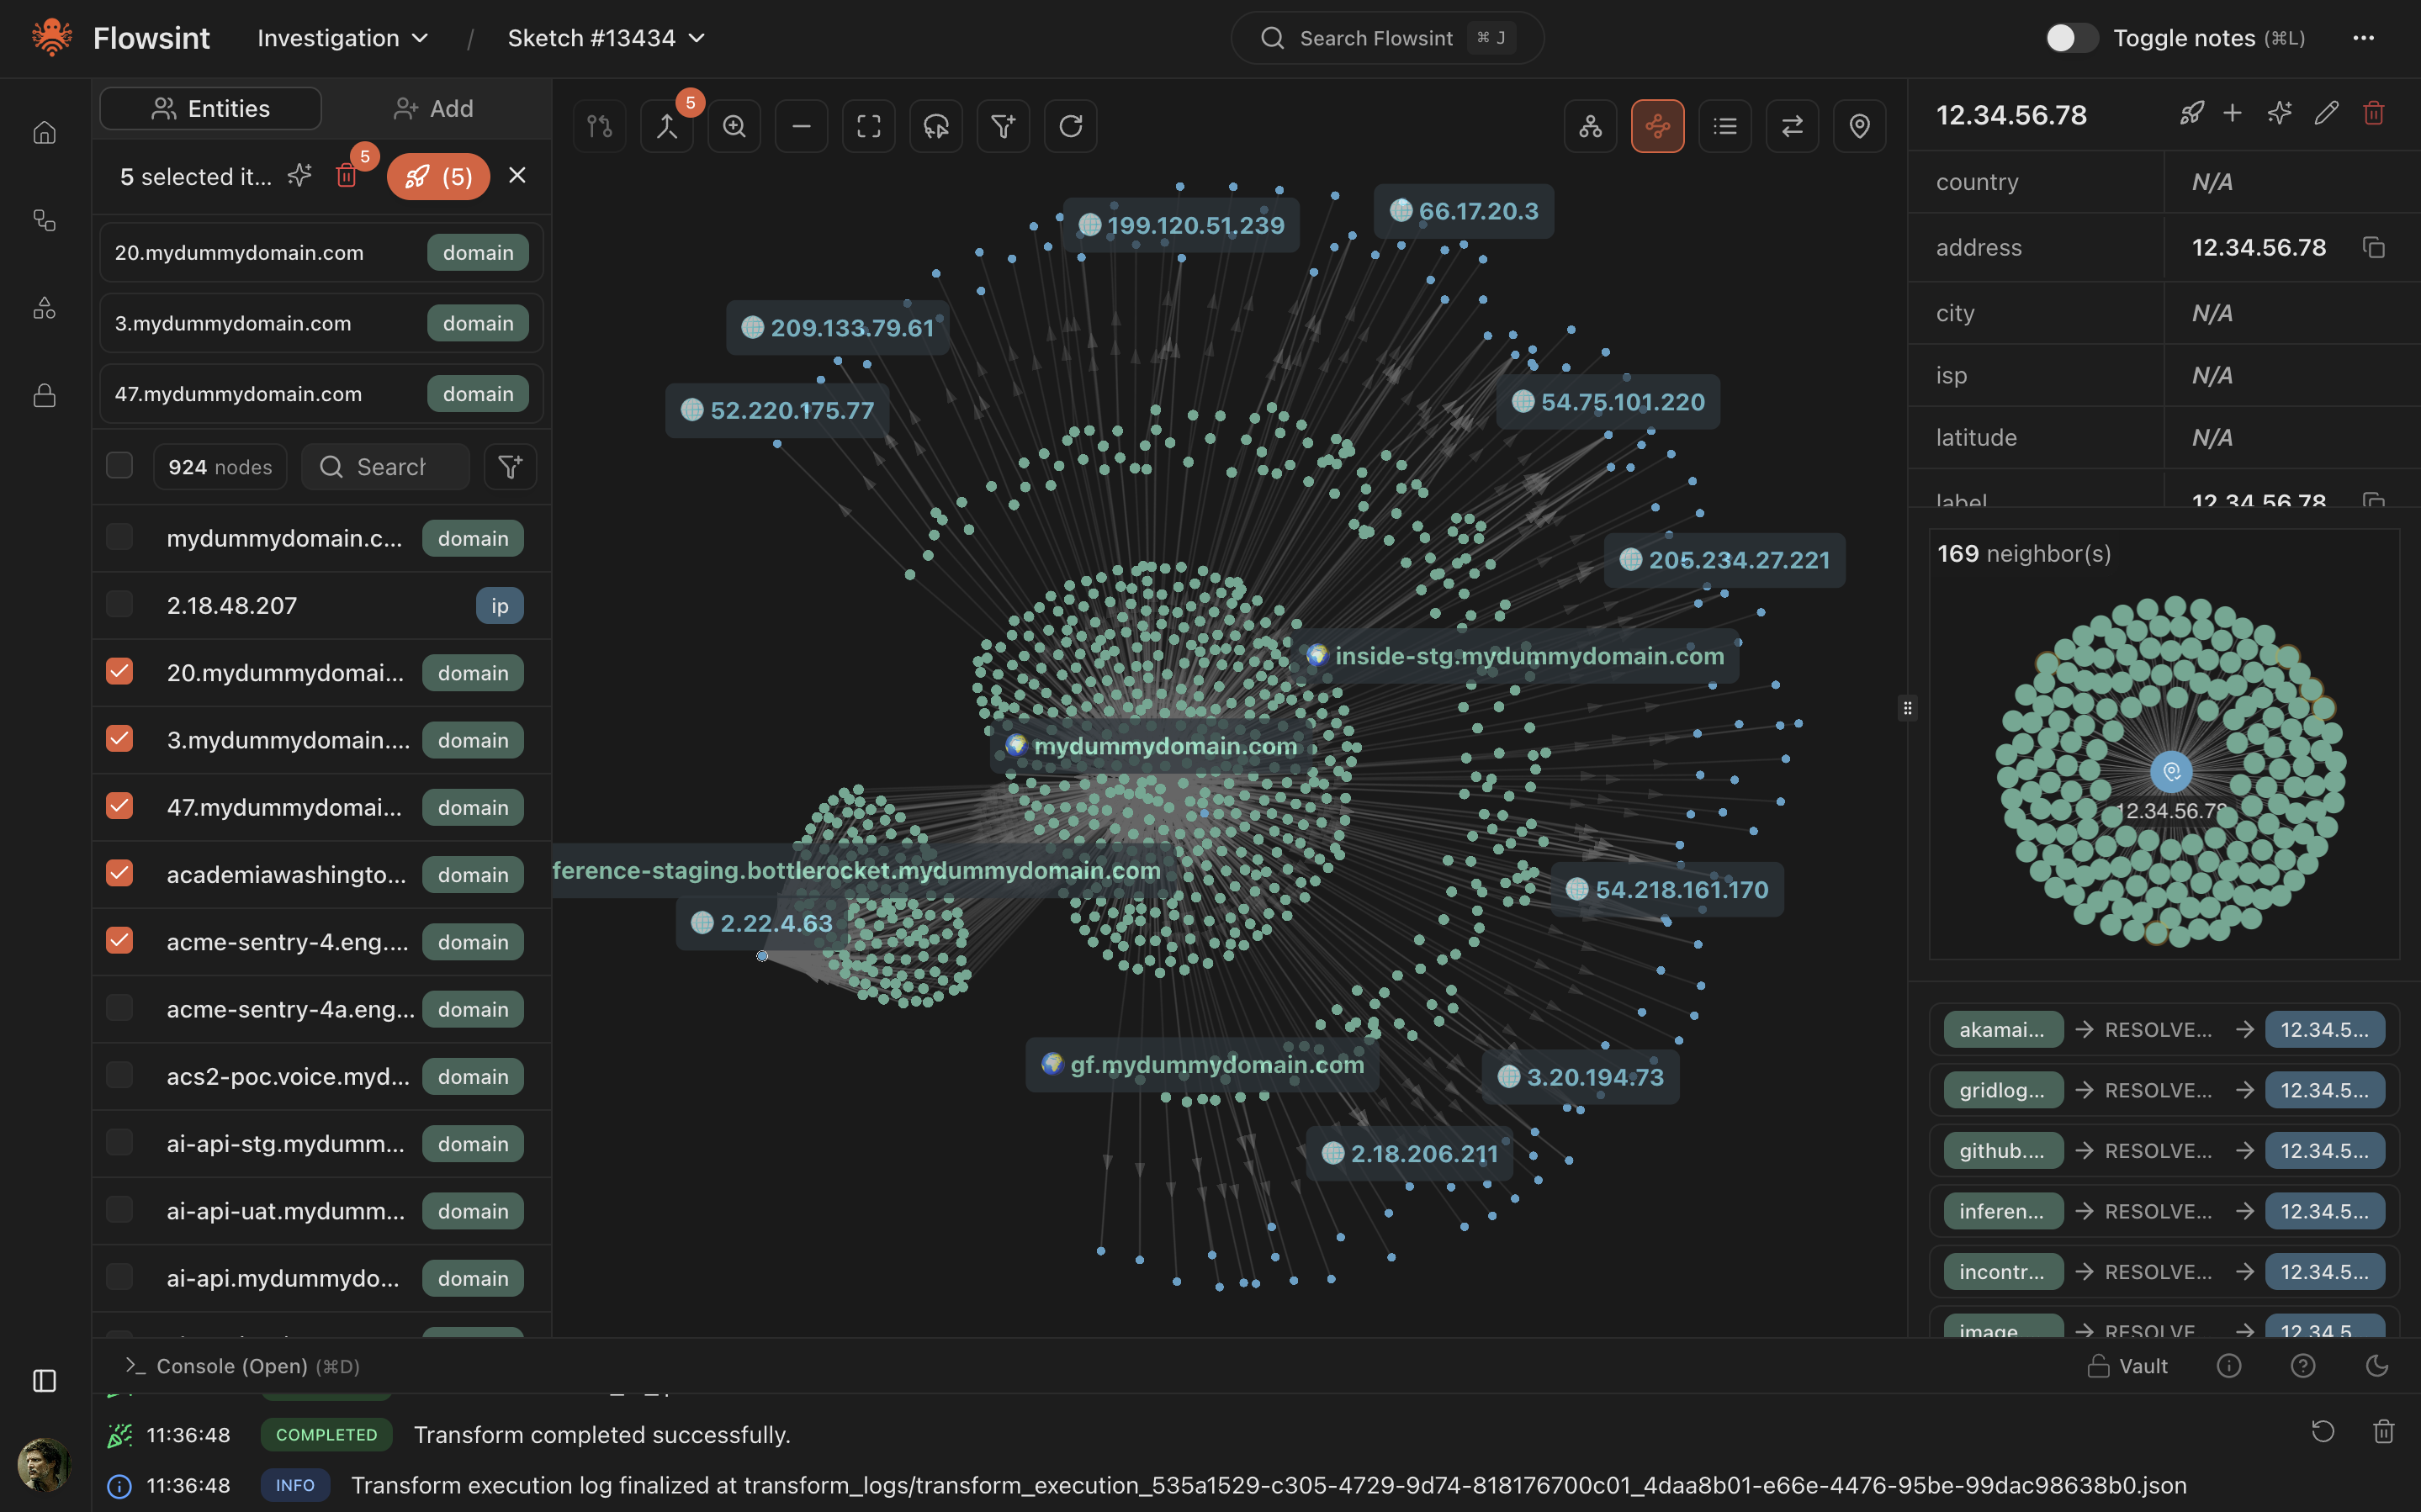 reconurge/flowsint
Una piattaforma moderna per indagini visive, flessibili ed estensibili basate su grafi. Per analisti e investigatori di cybersecurity.






