
 #1
Strumenti per la raccolta, l'analisi e l'operatività di feed di minacce, indicatori di compromissione (IOC) e tendenze di attacco.
Raccomandato da Kitploit

 creamyg31337/ncentral-compromise-ioc-triage
Cacciatore di IoC post-esplorazione in sola lettura per endpoint Windows N-able N-central CVE-2026-18556/CVE-2026-18577
 guardicode/cve-2021-44228_iocs
Raccolta curata di Indicator of Compromise (IoC) pubblici per la vulnerabilità Log4j (CVE-2021-44228), aggregati da più fonti per il rilevamento…
 elshaheedy/cve-2025-29927-sigma-rule
Regola Sigma per rilevare lo sfruttamento di CVE-2025-29927 tramite intestazioni HTTP sospette x-middleware-subrequest nelle applicazioni Next.js,…
 sucuri-labs/cve-2025-57819-ioc-check
Questo repository contiene uno script per verificare gli IOCs attuali elencati nel topic del forum freepbx della CVE-2025-57819.
 0xblackash/cve-2024-3094
CVE-2024-3094
 cybergabisoft/ctwall
CTWall (ChainThreatWall) aiuta i team di Sicurezza, DevOps e Prodotto a prendere decisioni sui rischi più rapidamente utilizzando i dati SBOM/BOM per…

 iitoneloc/sigint
Dashboard di intelligence OSINT in tempo reale: 7 fonti di dati live (aeromobili, imbarcazioni AIS, eventi sismici, incendi, meteo, eventi GDELT,…
 szzxli/soc-home-lab
Hands-on SOC lab: AWS mini-SOC with CloudTrail/GuardDuty, a Python CloudTrail IOC analyzer, phishing header forensics, ELF binary triage, and agent…
 suominen/cve-2025-39682
Tracker a pagina singola che registra lo stato delle patch per distribuzione per CVE-2025-39682, un use-after-free nel percorso di ricezione kTLS del…
 fevar54/cve-2026-3502-scanner---trueconf-vulnerability-detection-tool
Scanner de CVE-2026-3502: rileva clienti TrueConf vulnerabili e IOC di TrueChaos. Report JSON/HTML/CSV.
 adityabhatt3010/cve-2025-59287-when-your-patch-server-becomes-the-attack-vector
CVE-2025-59287 — RCE critica non autenticata in Windows Server Update Services (WSUS) tramite deserializzazione non sicura di un AuthorizationCookie,…
 virustotal/vt-py
La libreria client ufficiale Python 3 per VirusTotal
 outflanknl/redelk
SIEM del Red Team - strumento per Red Teams utilizzato per tracciare e allertare sulle attività del Blue Team, oltre a una migliore usabilità nelle…
 yampelo/beagle
Beagle è uno strumento di risposta agli incidenti e di digital forensics che trasforma log di sicurezza e dati in grafici.
 jerlendds/osintbuddy
Grafici a nodi, data mining OSINT e plugin. Connetti dati non strutturati e pubblici per ottenere insight trasformativi. La riscrittura è disponibile…
 ion-storm/sysmon-config
Configurazione avanzata di Sysmon ATT&CK che si concentra sul rilevamento della maggior parte delle tecniche per fonte di dati in MITRE ATT&CK,…
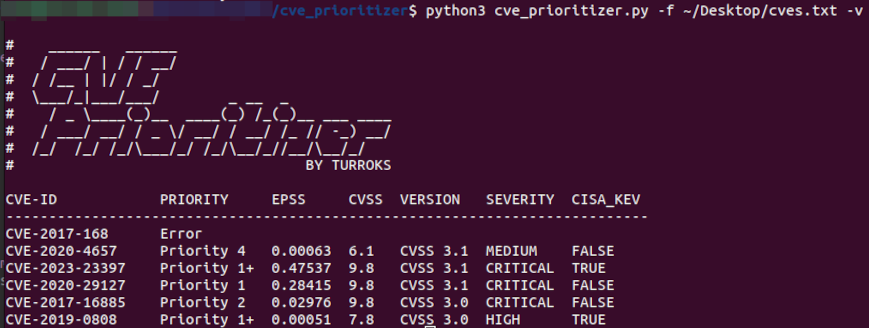 turroks/cve_prioritizer
Semplifica la correzione delle vulnerabilità con CVSS, EPSS e CISA's Known Exploited Vulnerabilities. Dai priorità alle azioni basandoti su…
 t4d/stalkphish
StalkPhish - Lo stalker dei kit di phishing, che raccoglie kit di phishing per le indagini.







