
 #1
Strumenti per la raccolta, l'analisi e l'operatività di feed di minacce, indicatori di compromissione (IOC) e tendenze di attacco.
Raccomandato da Kitploit

 gendigitalinc/ioc
Threat Intel IoC + frammenti di materia oscura. Pubblicato da Gen Threat Labs.
 nox-project/nox-framework
Framework OSINT/CTI ad alte prestazioni per il pivoting dell'identità automatizzato e l'analisi dei rischi su oltre 120 fonti.
 opencybersecurityalliance/kestrel-lang
Kestrel threat hunting language: costruire huntflows riutilizzabili, componibili e condivisibili attraverso diverse fonti di dati e threat intel.
 prodaft/malware-ioc
Questo repository contiene gli indicatori di compromissione (IOCs) delle nostre varie indagini.
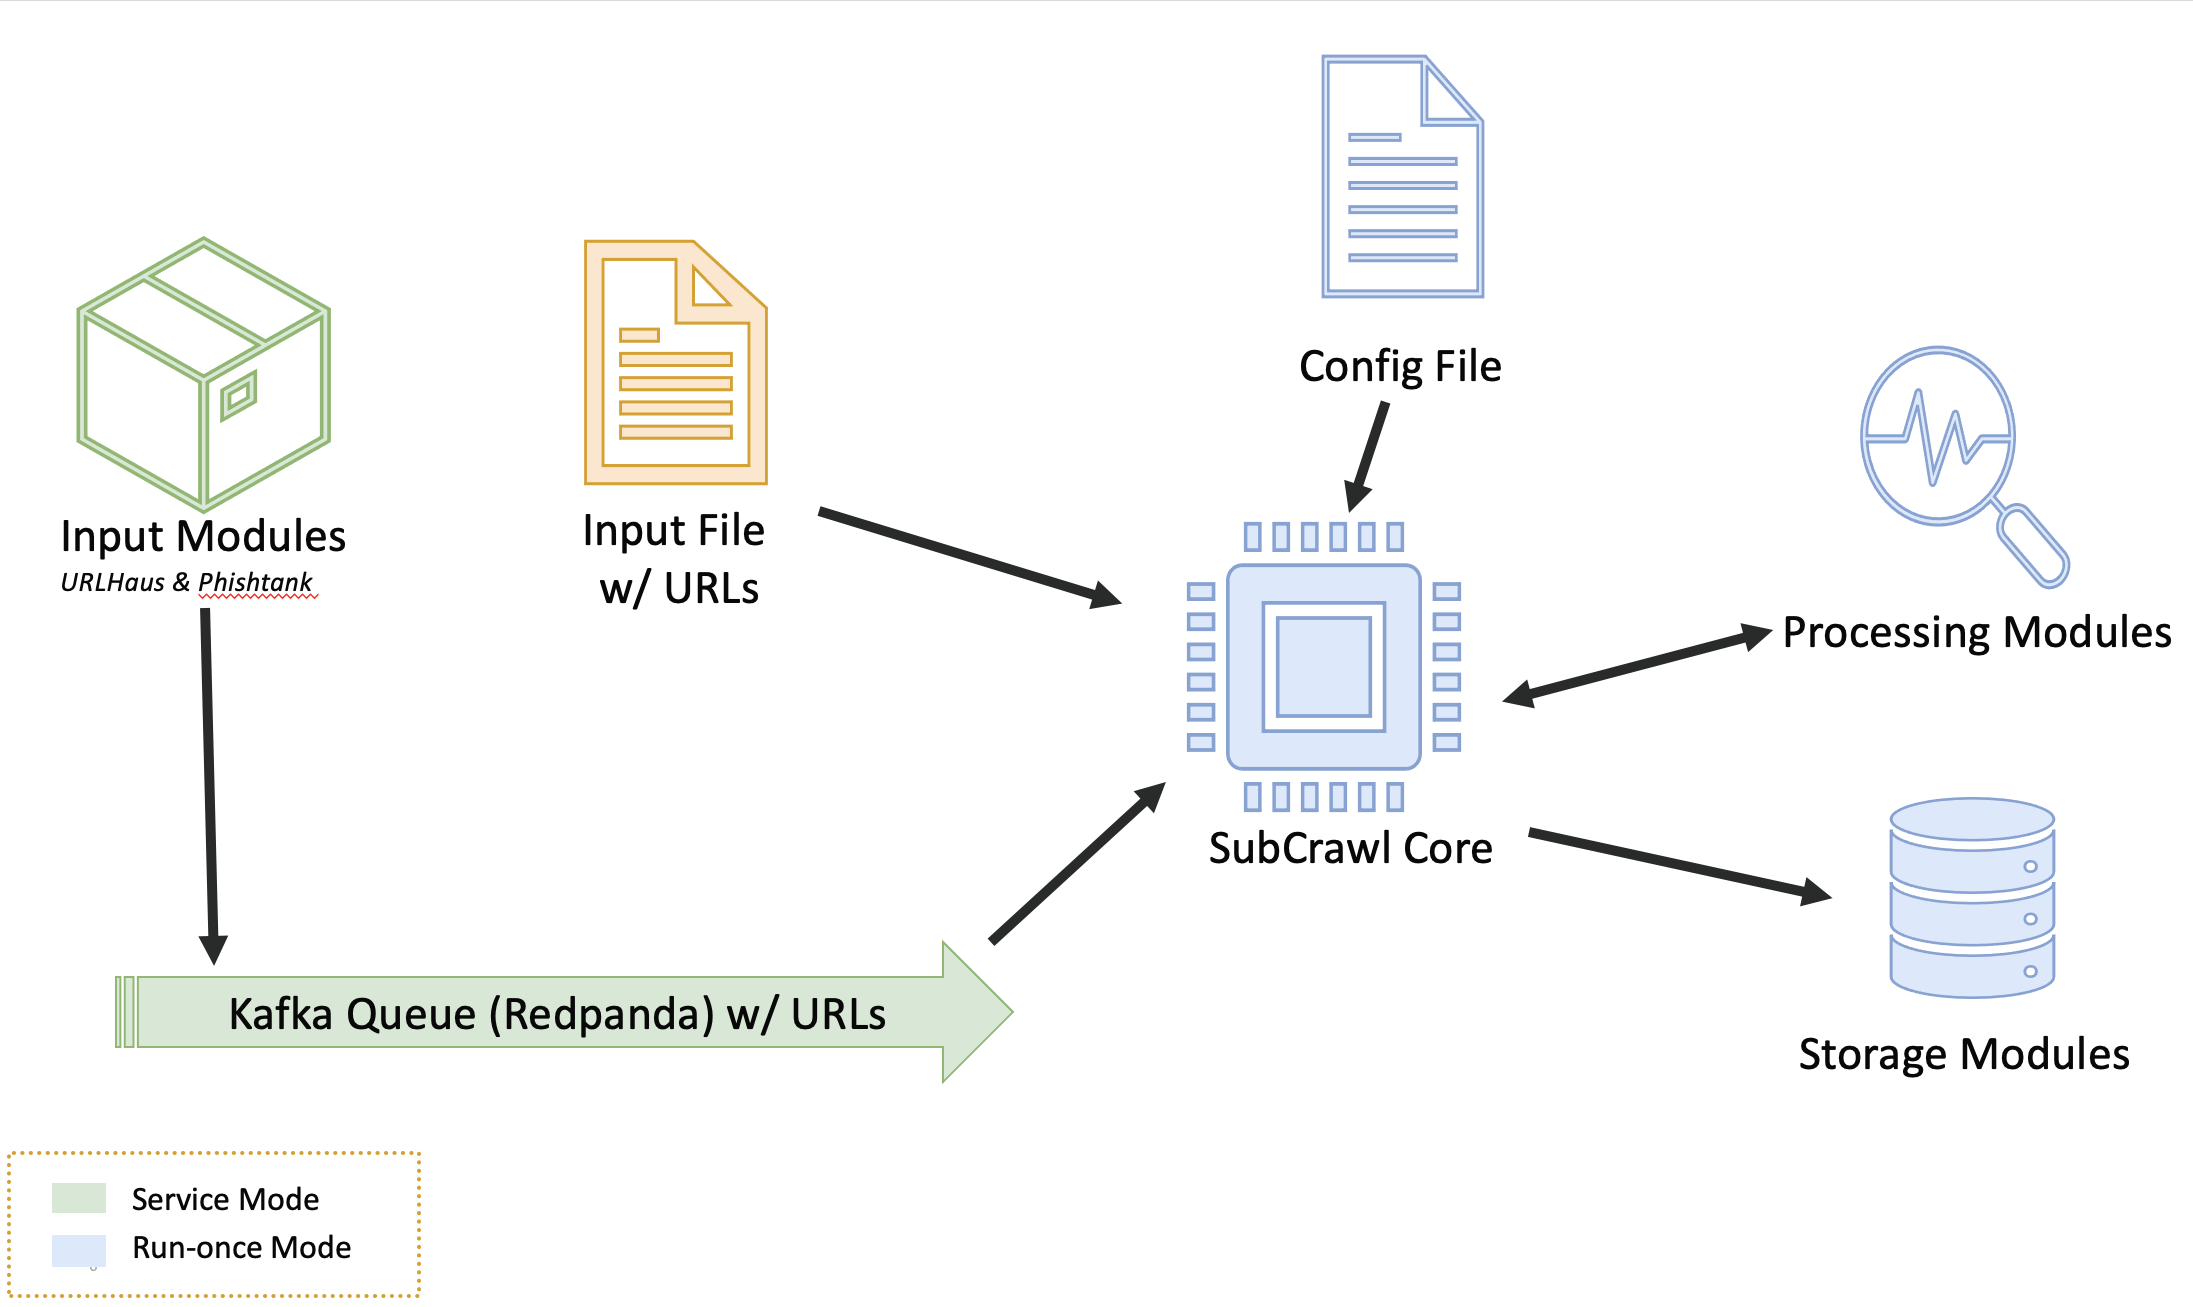 hpthreatresearch/subcrawl
Modular framework for discovering and analyzing open directories on the web. Crawls URLs, extracts content, applies YARA/ClamAV scanning, and outputs…
 ma111e/melody
Melody è un sensore internet trasparente progettato per l'intelligence sulle minacce. Supporta regole di tagging personalizzate e simulazione di…
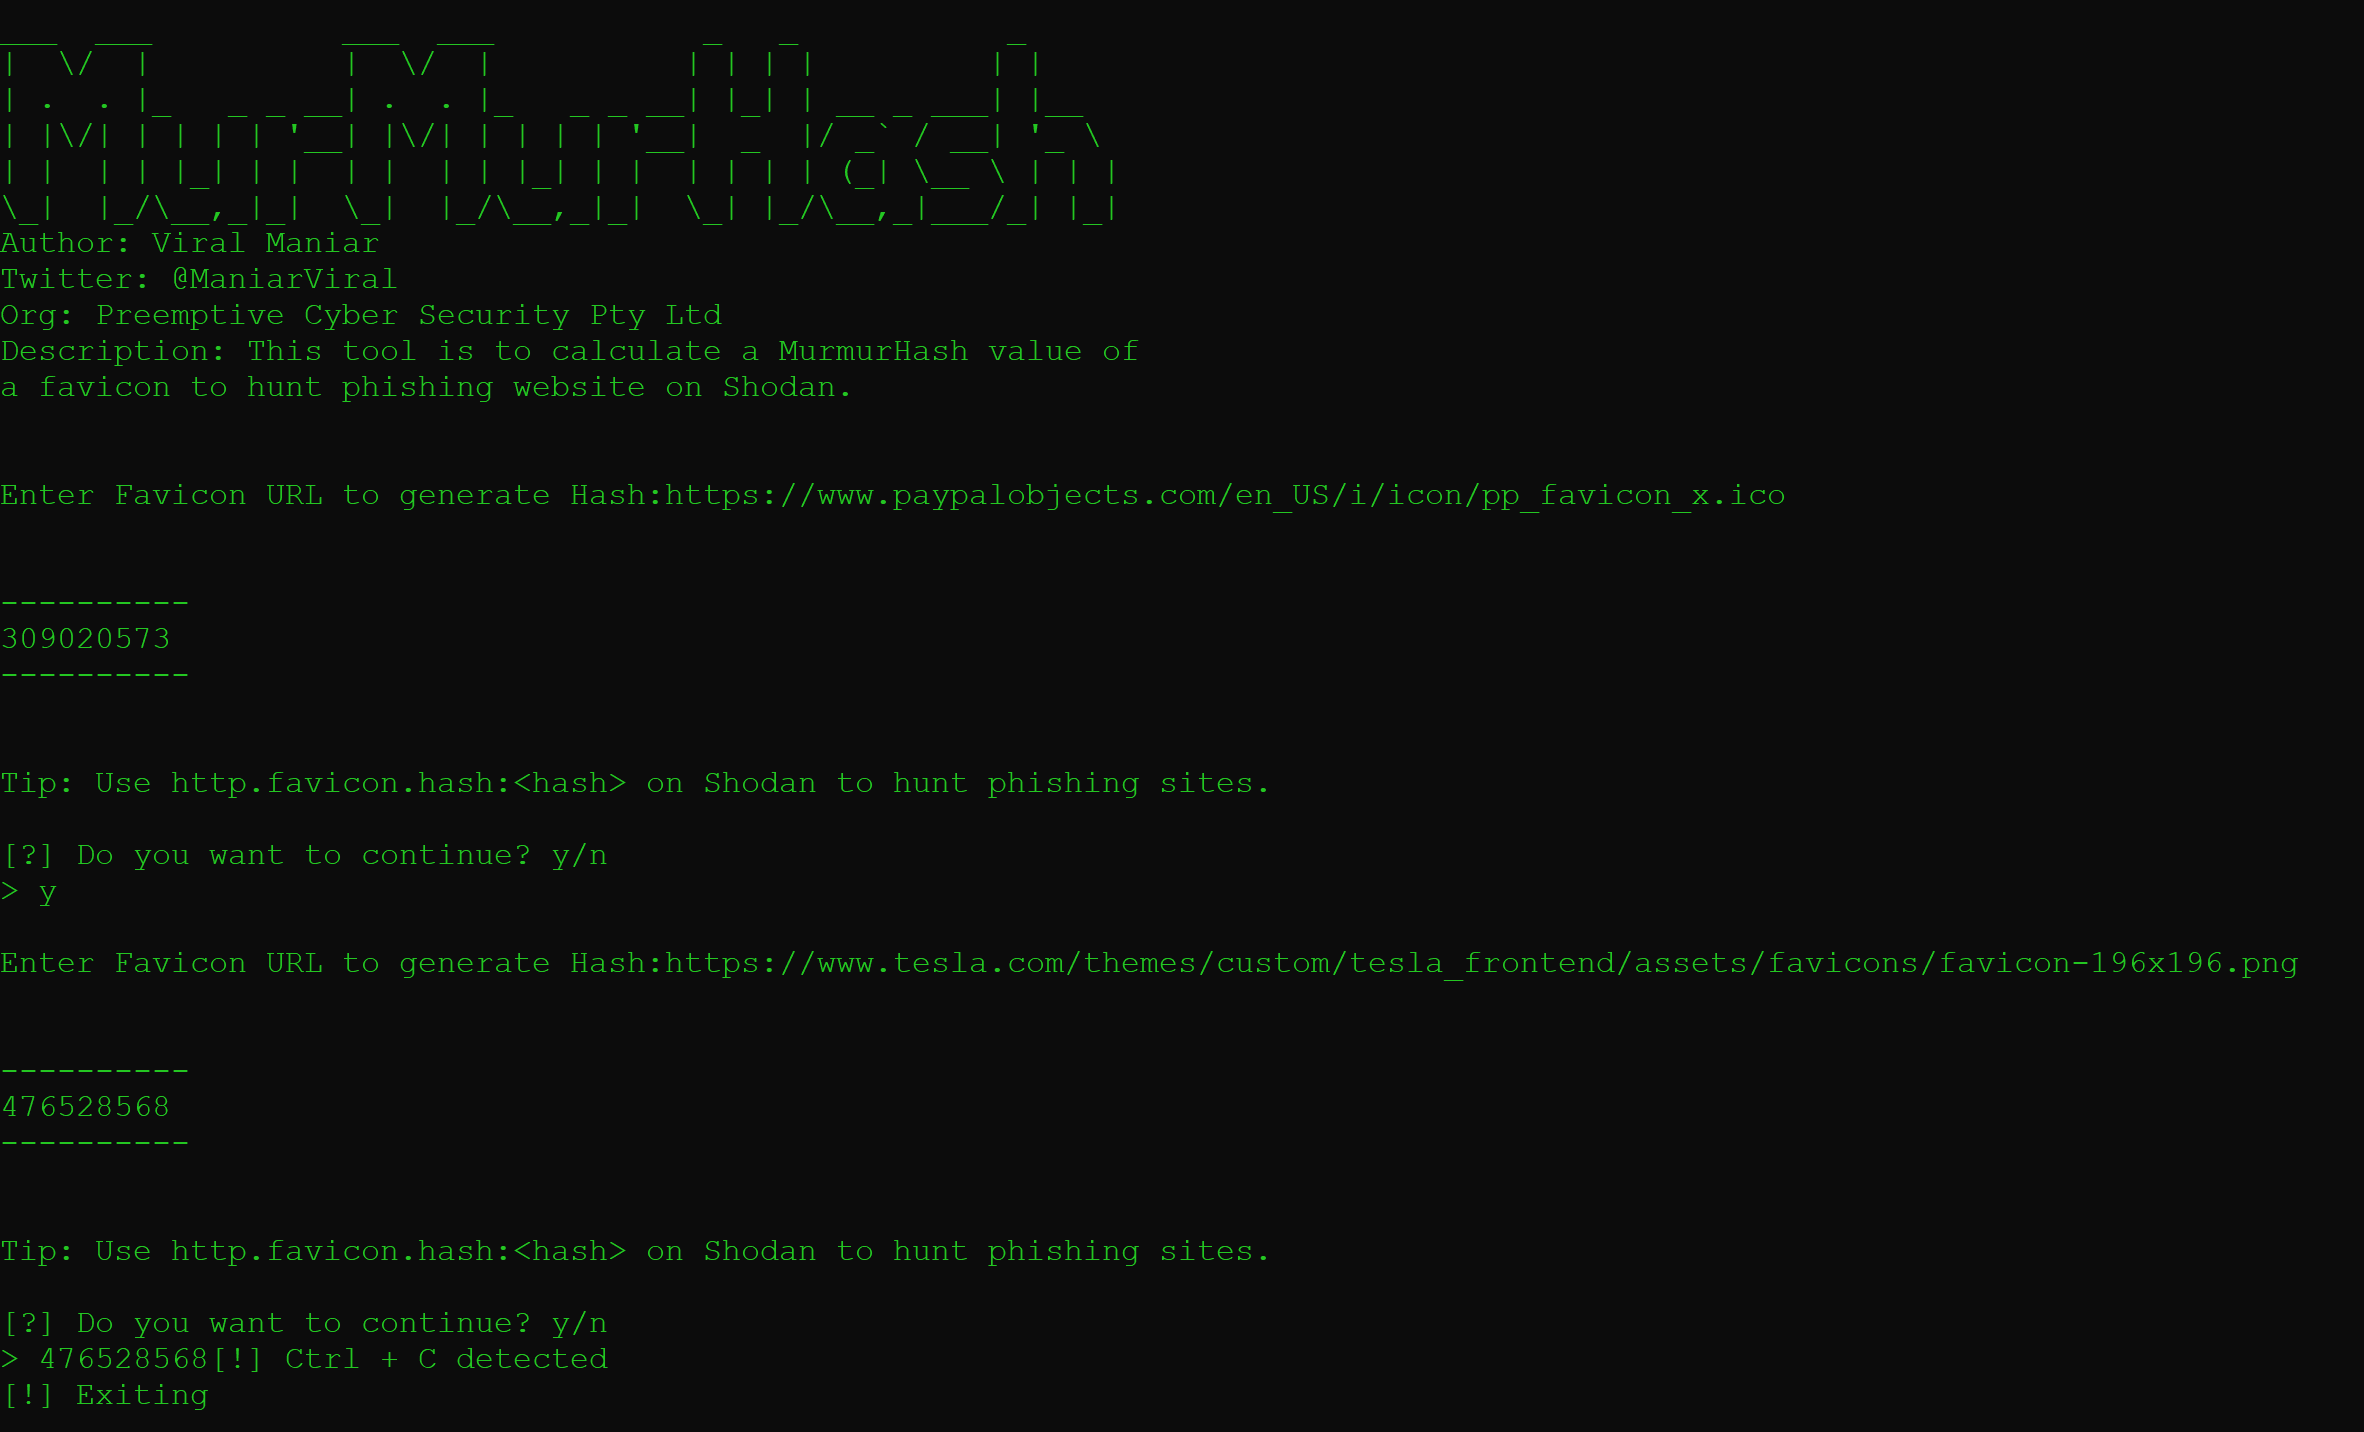 viralmaniar/murmurhash
Questo piccolo strumento serve per calcolare un valore MurmurHash di un favicon per cacciare siti di phishing sulla piattaforma Shodan.
 ait-aecid/logdata-anomaly-miner
Questo strumento analizza i dati di log e consente di definire pipeline di analisi per il rilevamento di anomalie. È stato progettato per eseguire…
 jonrau1/syntheticsun
Framework di automazione della sicurezza serverless per AWS che acquisisce intelligence sulle minacce, applica rilevamento anomalie basato su ML…
 threatlabz/iocs
Questo repository contiene gli Indicator of Compromise (IOC) dai report pubblici di Zscaler ThreatLabz
 corelight/threat-hunting-guide
Guida strutturata alla caccia alle minacce utilizzando i log di Zeek, allineata al framework MITRE ATT&CK per il rilevamento proattivo di tattiche e…
 archanchoudhury/msdt_cve-2022-30190
Questo repository parla di Follina MSDT dal punto di vista di Defender.
 capesandbox/cape-parsers
CAPE: parser core e della community
 dnszlsk/muad-dib
Real-time npm/PyPI supply-chain threat detection. Behavioral chain analysis, AST scanning, IOC feeds, and compound scoring engine.
 gautamvarmadatla/mcpsafetywarden
Server proxy che avvolge i server MCP con profilazione comportamentale, scansione di sicurezza, controllo dei rischi ed esecuzione sicura. Rileva…
 j-dahl7/mcp-attack-detection-sentinel
Laboratorio di rilevamento Sentinel per catene di attacco MCP: furto di token SSRF CVE-2026-26118, avvelenamento degli strumenti, esfiltrazione tra…
 rocklambros/react2shell_hunter
Toolkit di rilevamento a livello di organizzazione AWS per CVE-2025-55182 e CVE-2025-66478 (vulnerabilità RCE di React Server Components / Next.js)

 oseguera12/cowrie-honeypot-digitalocean
Honeypot SSH/Telnet di media interazione costruito con Cowrie, Loki, Promtail e Grafana - provisionato su DigitalOcean tramite Terraform con una…







