
 #1
Strumenti per la raccolta, l'analisi e l'operatività di feed di minacce, indicatori di compromissione (IOC) e tendenze di attacco.
Raccomandato da Kitploit

 functori/argos/argos
Analisi e rappresentazione dei grafi delle operazioni sospette (Analyse et Représentation des Graphes des Opérations Suspectes)
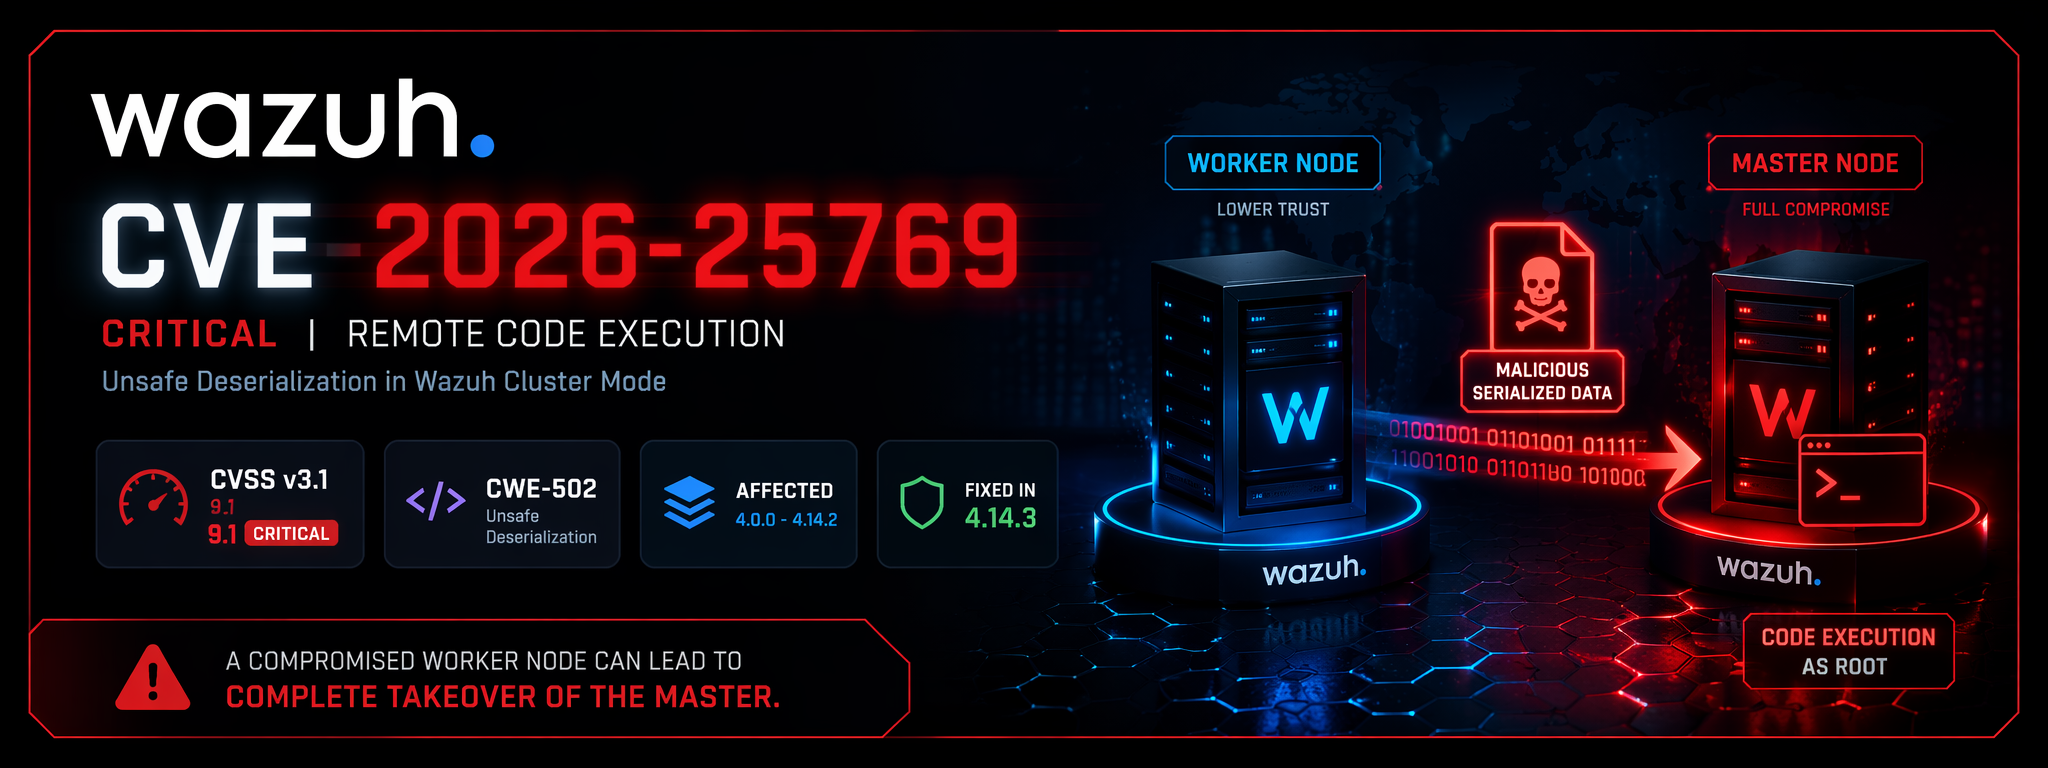
 0xblackash/cve-2026-25769
CVE-2026-25769
 cyberdudebivash/cyberdudebivash-cisco-asyncos-cve-2025-20393-scanner
Questo strumento aiuta a identificare l'esposizione a CVE-2025-20393 verificando la presenza di porte TCP/6025 aperte, interfacce Spam Quarantine che…
 srozb/reditrap
Minimal honeypot Redis per il rilevamento degli exploit RediShell (CVE-2025-49844).
 kaandemir993/malwareforge---advanced-static-malware-analyzer
Analizzatore statico avanzato di malware che rivela 8 tecniche di injection, chiamate API critiche, stringhe nascoste, esporta le sezioni PE (.text,…
 maliceio/malice
VirusTotal Wanna Be - Ora con il 100% più Hipster
 bushidouk/ransomware-tool-matrix
Una risorsa che contiene tutti gli strumenti che ogni gruppo ransomware utilizza
 netlas-io/netlas-cookbook
L'obiettivo di questa guida è molto semplice - insegnare a chiunque sia interessato alla sicurezza informatica, indipendentemente dal proprio livello…
 revoltsecurities/shodanx
ShodanX è uno strumento per raccogliere informazioni sui target usando i dork di Shodan⚡.
 accentusoft/linkscope_client
Repository per il software client LinkScope.
 foospidy/honeypy
Un honeypot a bassa o media interazione.
 pownjs/recon
Un potente framework di ricognizione dei target basato sulla teoria dei grafi.
 zmap/zannotate
Utility per annotare dataset Internet con metadati contestuali (es. AS di origine, MaxMind GeoIP2, DNS inverso e WHOIS)
 synthient/public-research
Ricerca open source e talk su threat intelligence, fingerprinting e rilevamento delle frodi.
 cyberintel-labs/insightsnexus
Applicazione di indagine su grafo OSINT
 ranguli/ioccheck
Uno strumento per semplificare il processo di ricerca di IOCs.
 knqyf263/vuln-list-backup
Raccoglie dati su vulnerabilità e advisory da molteplici feed di sicurezza pubblici e li memorizza in un formato strutturato e parsabile per gli…







