
 #1
Strumenti per la raccolta, l'analisi e l'operatività di feed di minacce, indicatori di compromissione (IOC) e tendenze di attacco.
Raccomandato da Kitploit

 douglas-042/douglas-042-hq
Console centrale per i collector di Douglas-042 HEADQUARTERS. Analizza una flotta, correla i risultati tra gli host e gestisce i feed IOC e la…
 log2timeline/plaso
Motore di digital forensics che analizza log, file e artefatti di sistema per costruire super timeline, consentendo la correlazione cronologica degli…
 rabobank-cdc/dettect
Rileva Tattiche, Tecniche e Minacce di Combattimento
 dannymcc/bluehood
Monitora l'attività Bluetooth del tuo quartiere.
 backbay-labs/thrunt-god
Sistema di comandi per la caccia alle minacce per IDE agentici
 ilianazz/young-domain-guard
Estensione del browser che avvisa gli utenti sui domini registrati di recente per prevenire attacchi di phishing. Interroga RDAP per verificare l'età…
 cecio/xenoboxx
Toolkit per Sandbox Hardware
 datadog/stratus-red-team
:cloud: :zap: Emulazione granulare e azionabile degli avversari per il cloud
 tom0li/collection-document
Raccolta di articoli di sicurezza di qualità. Articoli fantastici.
 0x4d31/santamon
Agente di rilevamento leggero per macOS basato sulla telemetria di Endpoint Security di Santa.
 fabriziosalmi/tanstack-compromise-checker
Script shell per rilevare gli indicatori di attacco alla supply chain di TanStack npm (CVE-2026-45321 / GHSA-g7cv-rxg3-hmpx)
 hpfeeds/hpfeeds
Protocollo generico di datafeed autenticato del Honeynet Project
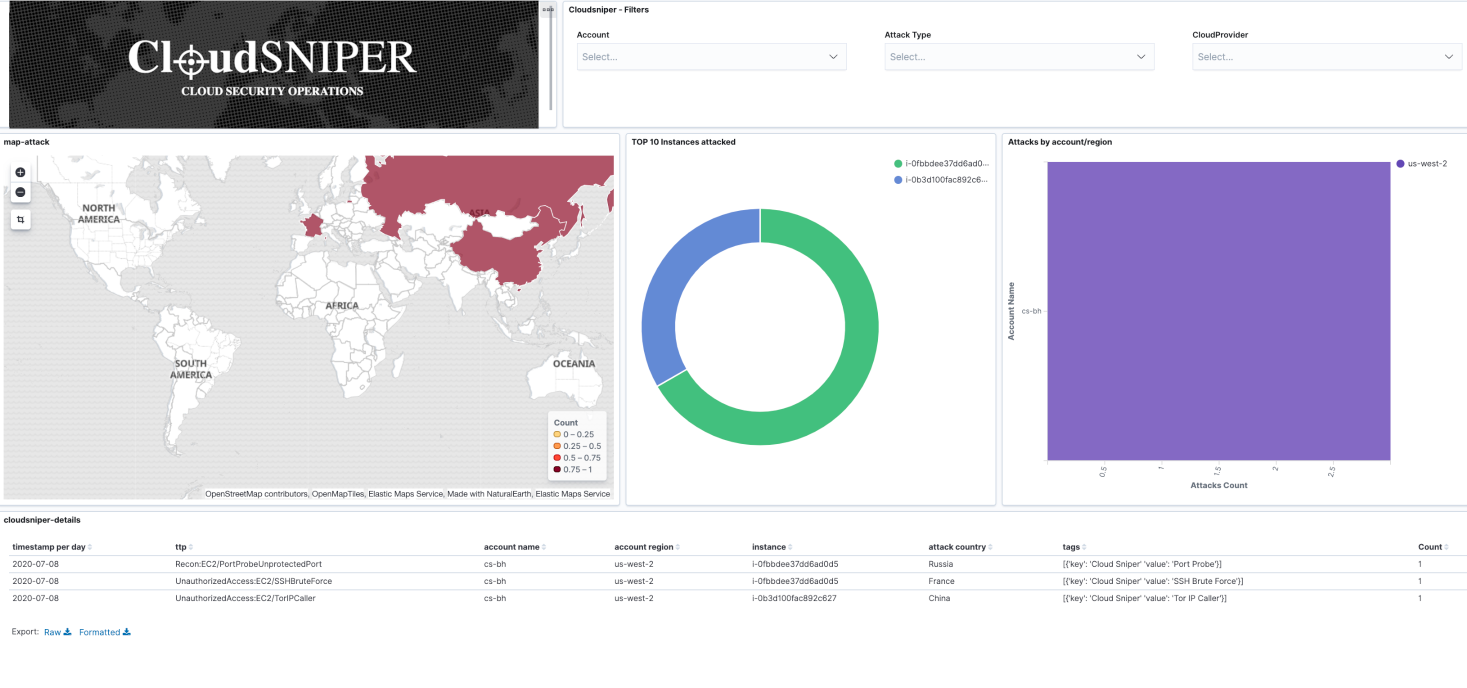 cloud-sniper/cloud-sniper
Piattaforma di rilevamento-come-codice che automatizza la risposta agli incidenti di sicurezza cloud correlando artefatti, analizzando IOCs e…
 wortell/cve-2020-0618
Honeypot CVE-2020-0618
 sh3llyr/statistrings
Calcolatore di statistiche per stringhe di regole YARA e assistente per la ricerca di malware
 nextronsystems/iocs
Indicatori di compromissione derivanti dall'analisi e dalla ricerca del team Nextron Threat Research
 soldier0x0/briefr
Piattaforma open di intelligence sulle vulnerabilità, intelligence aggregata in un'unica dashboard, con correlazione e ricerche IOC, completamente…
 ahmedkhlief/apt-hunter
APT-Hunter è uno strumento di Threat Hunting per i log degli eventi di Windows, realizzato con una mentalità da purple team, per rilevare i movimenti…







