
 #1
Strumenti per scansione dipendenze, generazione SBOM, integrità pacchetti e rischio supply chain.
Raccomandato da Kitploit
 acheong08/cve-2025-48384
Violare git con un ritorno a capo e clonazione RCE
 sshwarts/skillscript
Skillscript — un piccolo linguaggio dichiarativo per creare flussi di lavoro di agenti. Runtime, compilatore e CLI.
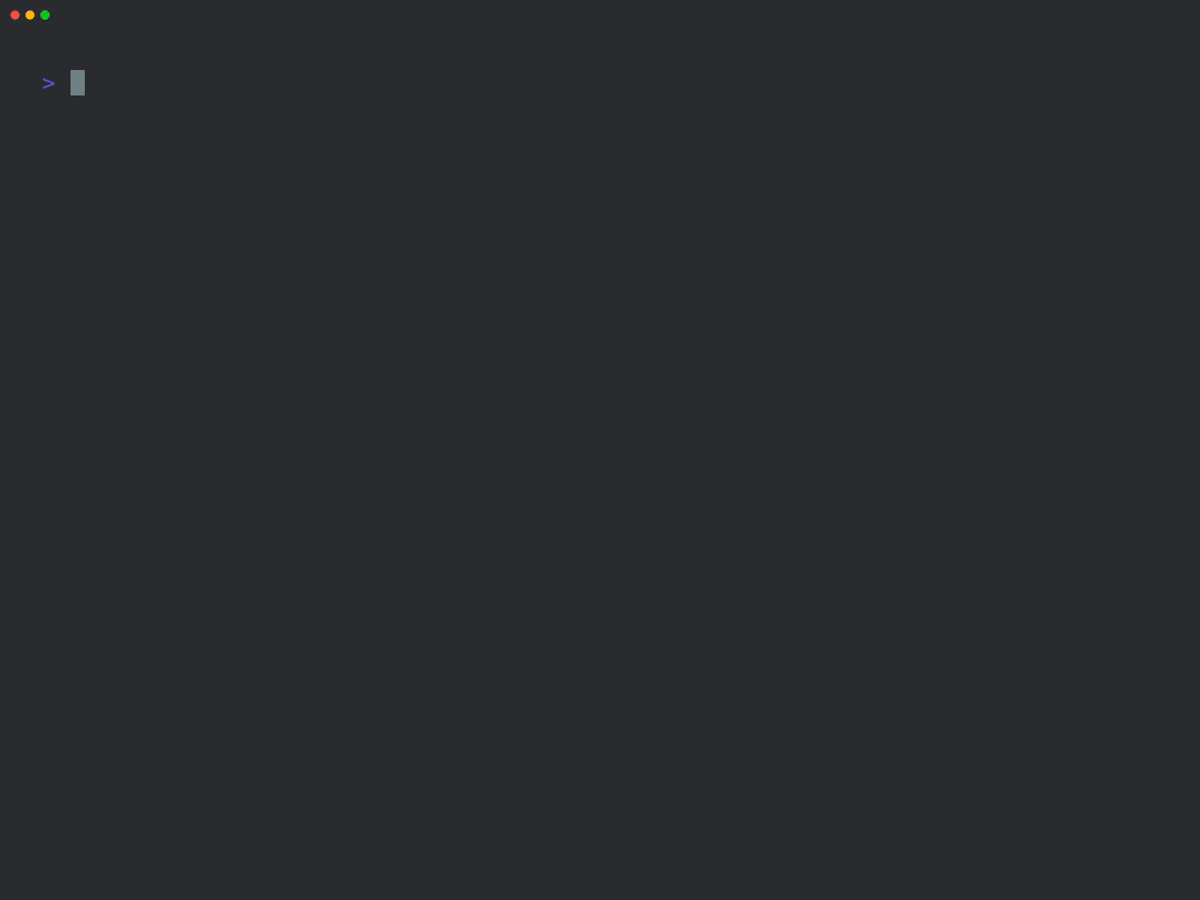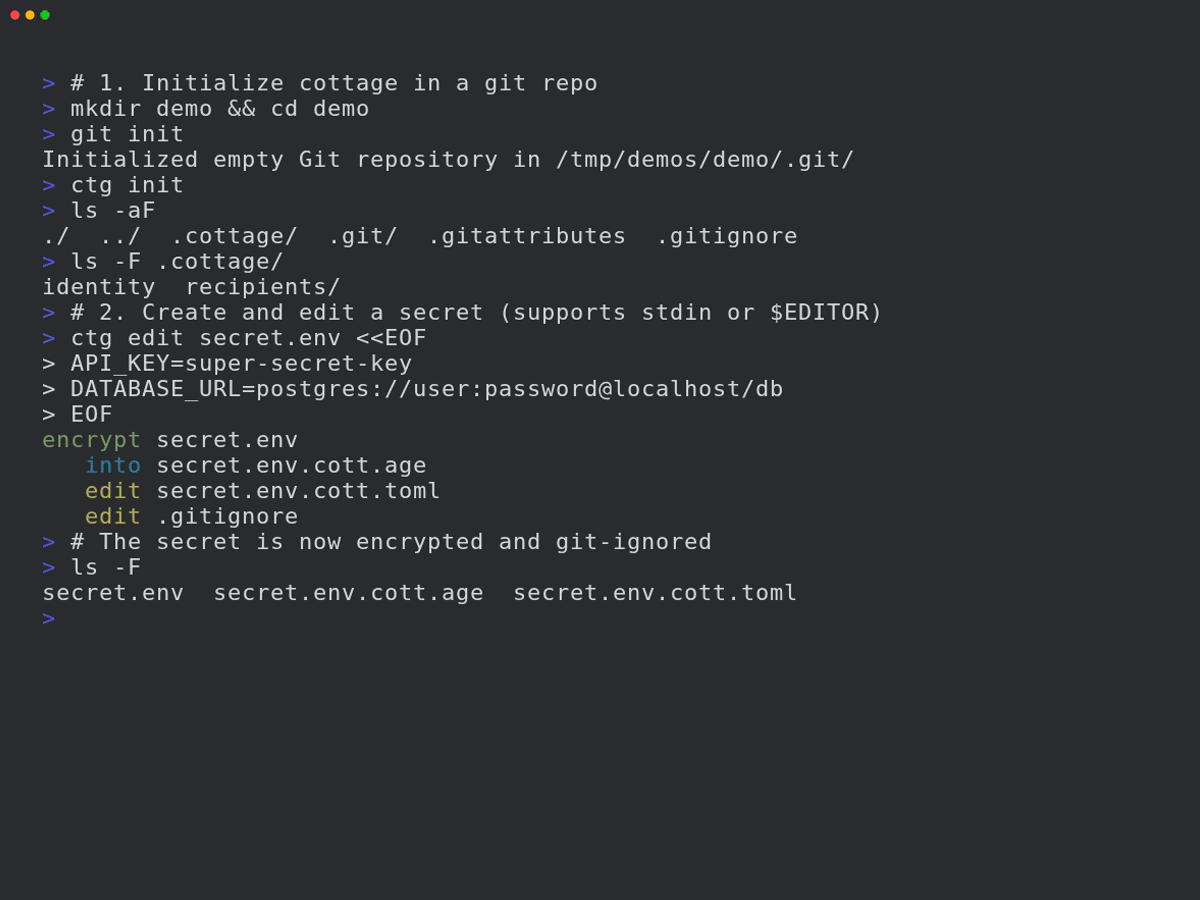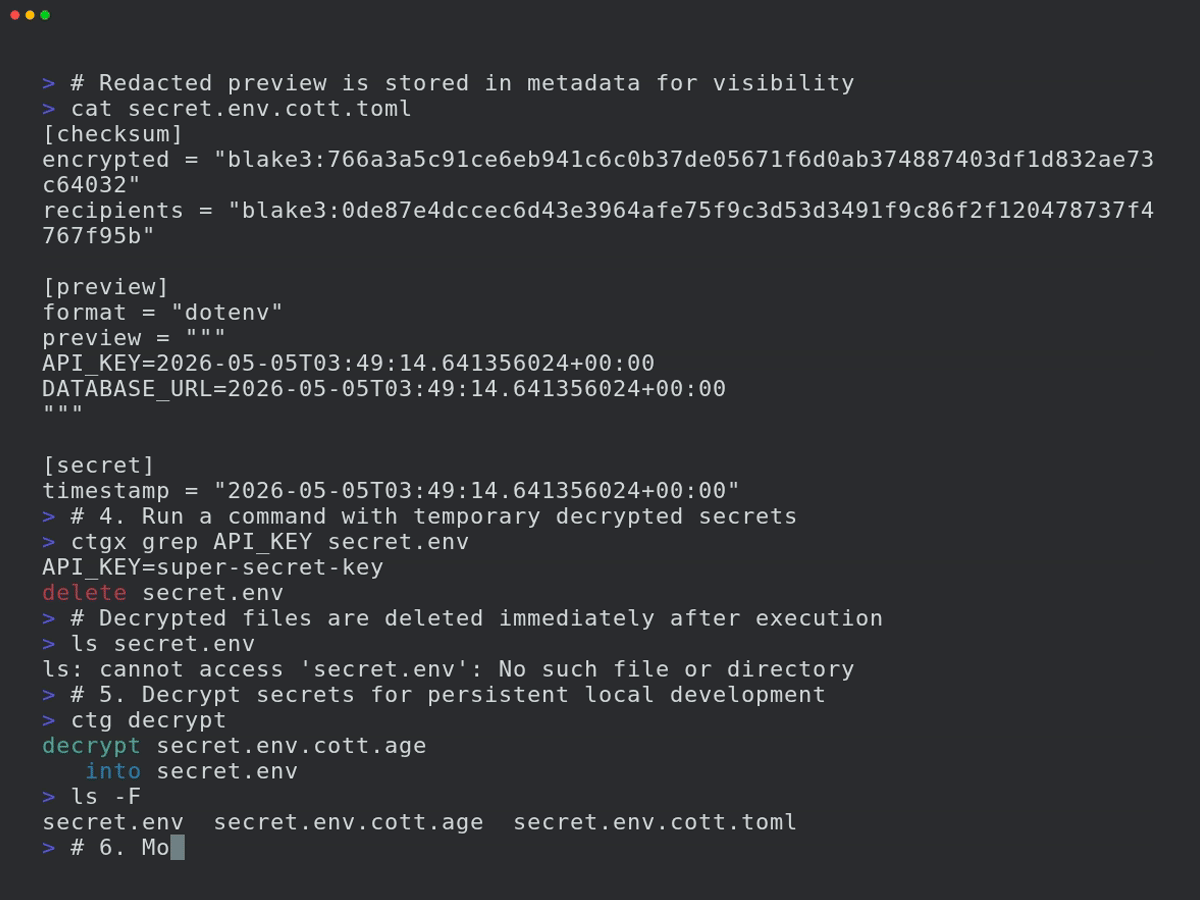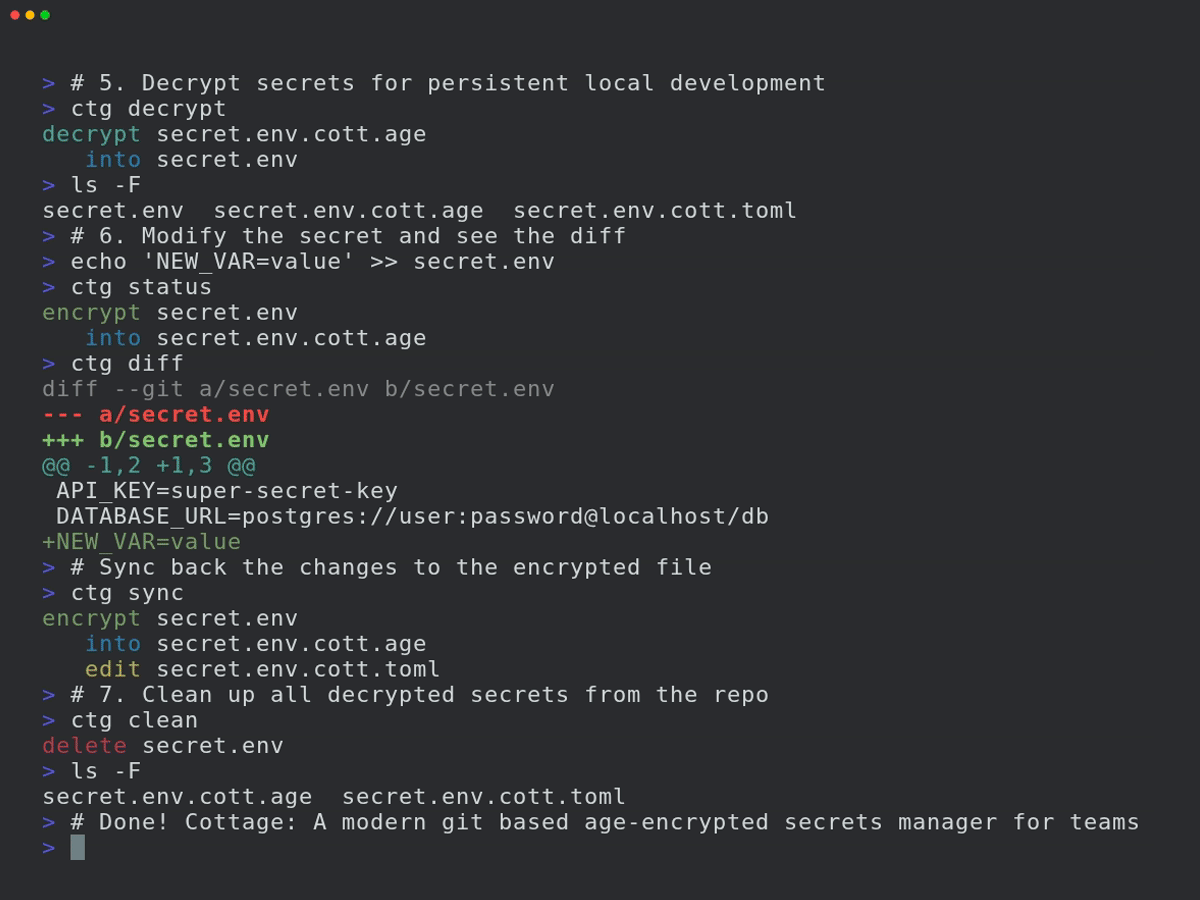 sayanarijit/cottage
A modern git based age-encrypted secrets manager for teams.
 oxsecurity/codetotal
Analizza qualsiasi snippet, file o repository per rilevare possibili falle di sicurezza come segreti nel codice, vulnerabilità open source, sicurezza…
 wiz-sec-public/githunt
Demo per Black Hat Europe 2025's The Forensic Trail On GitHub: Caccia all'attività della supply chain
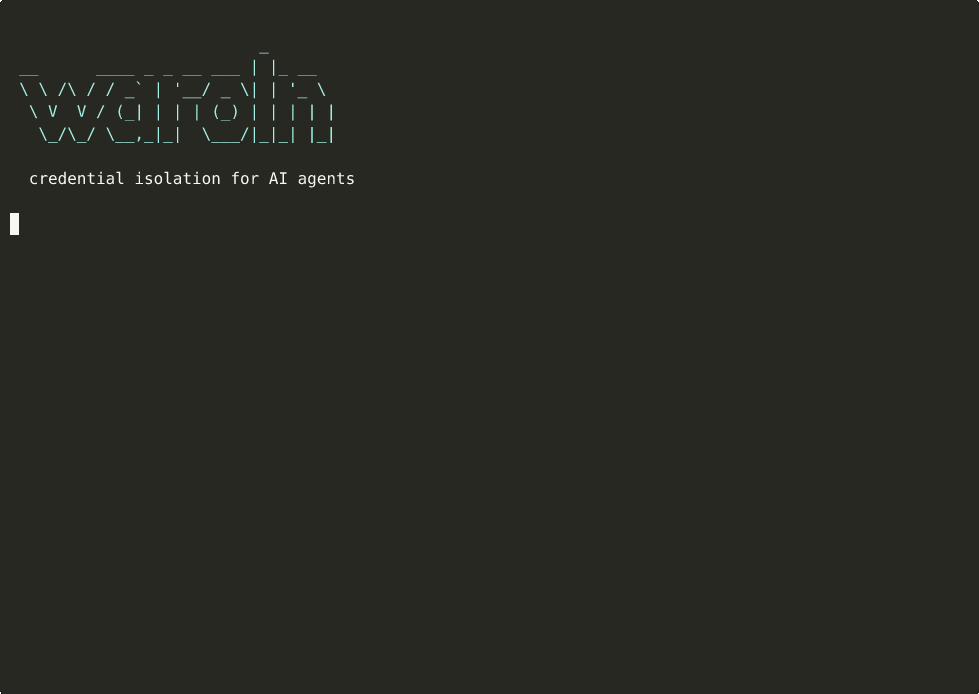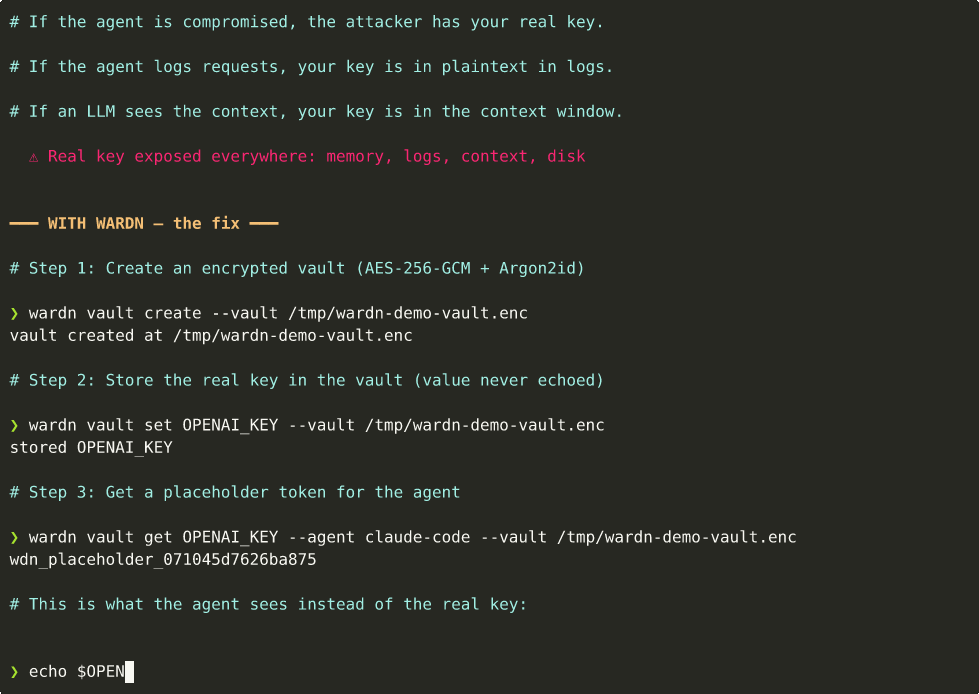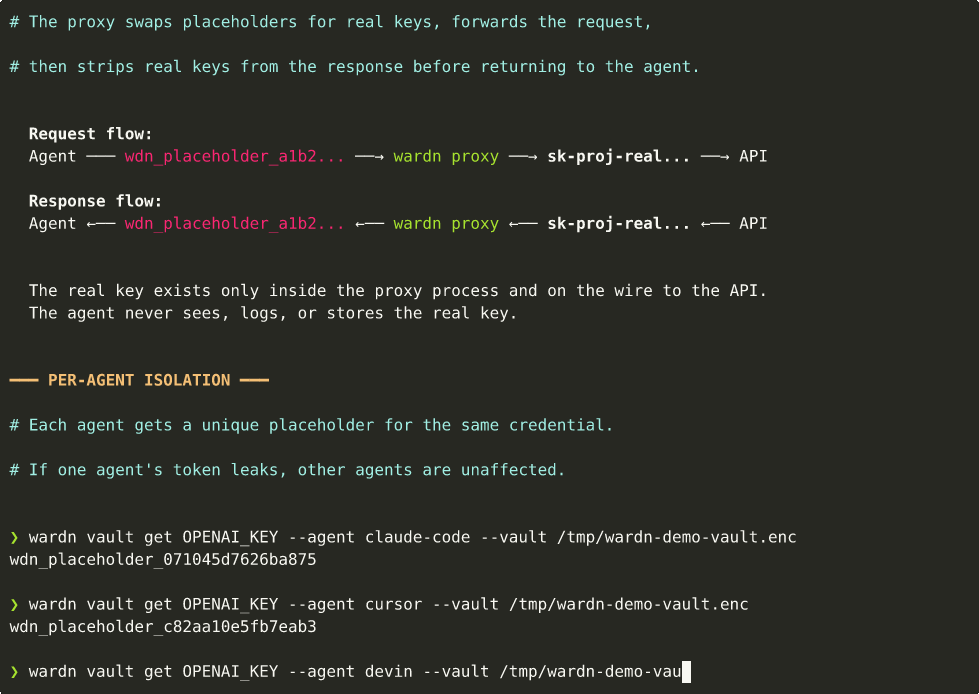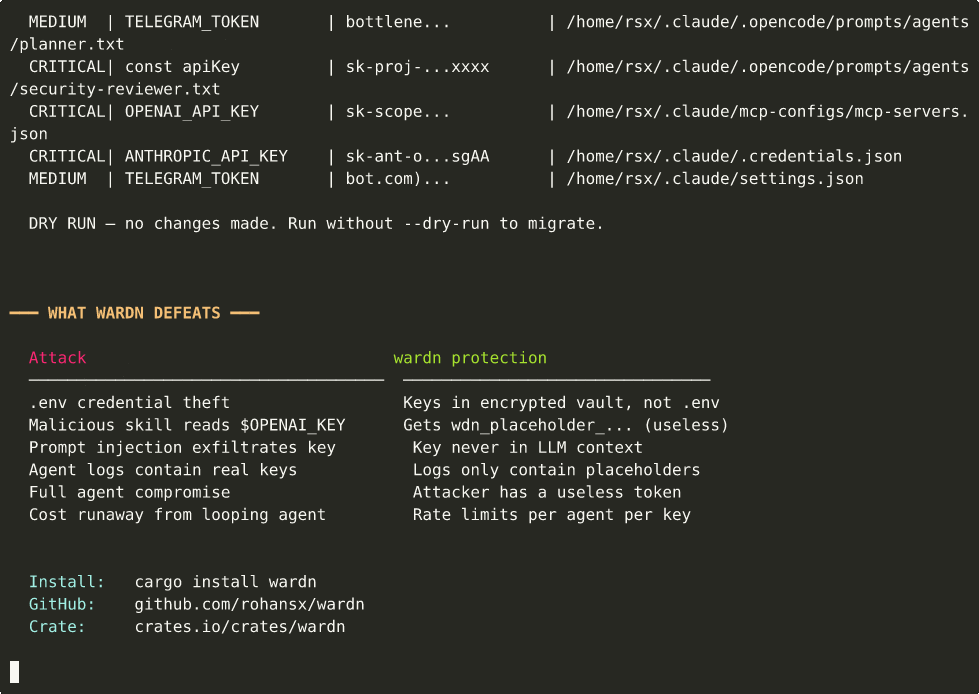 rohansx/wardn
isolamento delle credenziali per agenti AI. Gli agenti non vedono mai le vere chiavi API - garanzia strutturale, non politica.
 owasp/pscf
Framework OWASP che fornisce capacità di sicurezza strutturate per prodotti software, derivato dall'analisi di standard normativi e di settore per…
 kavan00/android-projector-c2-malware
Analisi di una c2-network di beamers cinesi - SilentSDK-Analysis
 taleliyahu/ai-security-newsletter
AI Security Newsletter - Una newsletter mensile di ricerche, approfondimenti, report, eventi imminenti e strumenti e risorse sulla sicurezza dell'IA.
 adibirzu/openclaw-security-monitor
Monitoraggio proattivo della sicurezza per le distribuzioni di OpenClaw. Rileva ClawHavoc, AMOS stealer, CVE-2026-25253, avvelenamento della memoria…
 aquasecurity/trivy-repo
repository deb/rpm per Trivy
 blackvectorops/semantic_firewall
Genera impronte digitali semantiche deterministiche per le funzioni Go. Rileva backdoor in stile xz e verifica l'equivalenza semantica utilizzando…
 ammaraskar/github-dev-token-steal-poc
Exploit proof-of-concept che dimostra una vulnerabilità di furto di token OAuth di GitHub tramite trigger di workflow per sviluppatori appositamente…
 owasp/owasp-top-10-neocloud-and-ai-data-center-security-risks
Catalogo del framework OWASP che classifica i 10 principali rischi per la sicurezza nelle infrastrutture neocloud e dei data center AI, coprendo…
 darkarnium/log4j-cve-detect
Rilevamenti per CVE-2021-44228 all'interno di binari annidati
 jfrog/cve-2024-3094-tools
Scanner basato su shell per rilevare la vulnerabilità XZ Backdoor (CVE-2024-3094) in file e directory, consentendo una rapida identificazione e…
 alegrey91/vex8s
Sopprimi le vulnerabilità applicando il contesto Kubernetes alle scansioni
 tejasprasad2008-afk/tracetree
Strumento di analisi comportamentale runtime che isolata pacchetti sospetti in Docker, traccia le syscall con strace, mappa le cascate di processi in…








