
 #1
Strumenti per scansione dipendenze, generazione SBOM, integrità pacchetti e rischio supply chain.
Raccomandato da Kitploit

 dmdhrumilmistry/security-harness
Harness di revisione statica della sicurezza delle applicazioni multi-agente per agenti di coding AI: mappa le codebase, caccia classi di…
 preflightsh/preflight
Go-based CLI tool that scans codebases for launch readiness, detecting missing configuration, security hygiene issues, secret leaks, and integration…
 msaad00/agent-bom
Open-source cloud and AI security platform: scan code, dependencies, containers, cloud and AI agents/MCP into one security graph. Self-host free in…
 hac01/owasp-top-10-k8s-2025
Laboratorio pratico capture-the-flag per OWASP Kubernetes Top 10 (2025). Sfrutta 11 vulnerabilità reali del cluster, cattura le flag, quindi applica…
 securelayer7/promptpurify
Barriera di protezione Prompt-injection per applicazioni LLM. Modello compatto che supera le barriere di protezione open-source più grandi. Niente…
 byinarie/cve-2024-3094-info
Informazioni per CVE-2024-3094
 hiepler/euconform
Strumento di conformità all'AI Act dell'UE - Classificazione del rischio e test dei bias
 clidey/deptrust
Server CLI e MCP che controlla le versioni dei pacchetti per vulnerabilità note in oltre 14 ecosistemi tra cui npm, PyPI, crates.io, Go modules e…
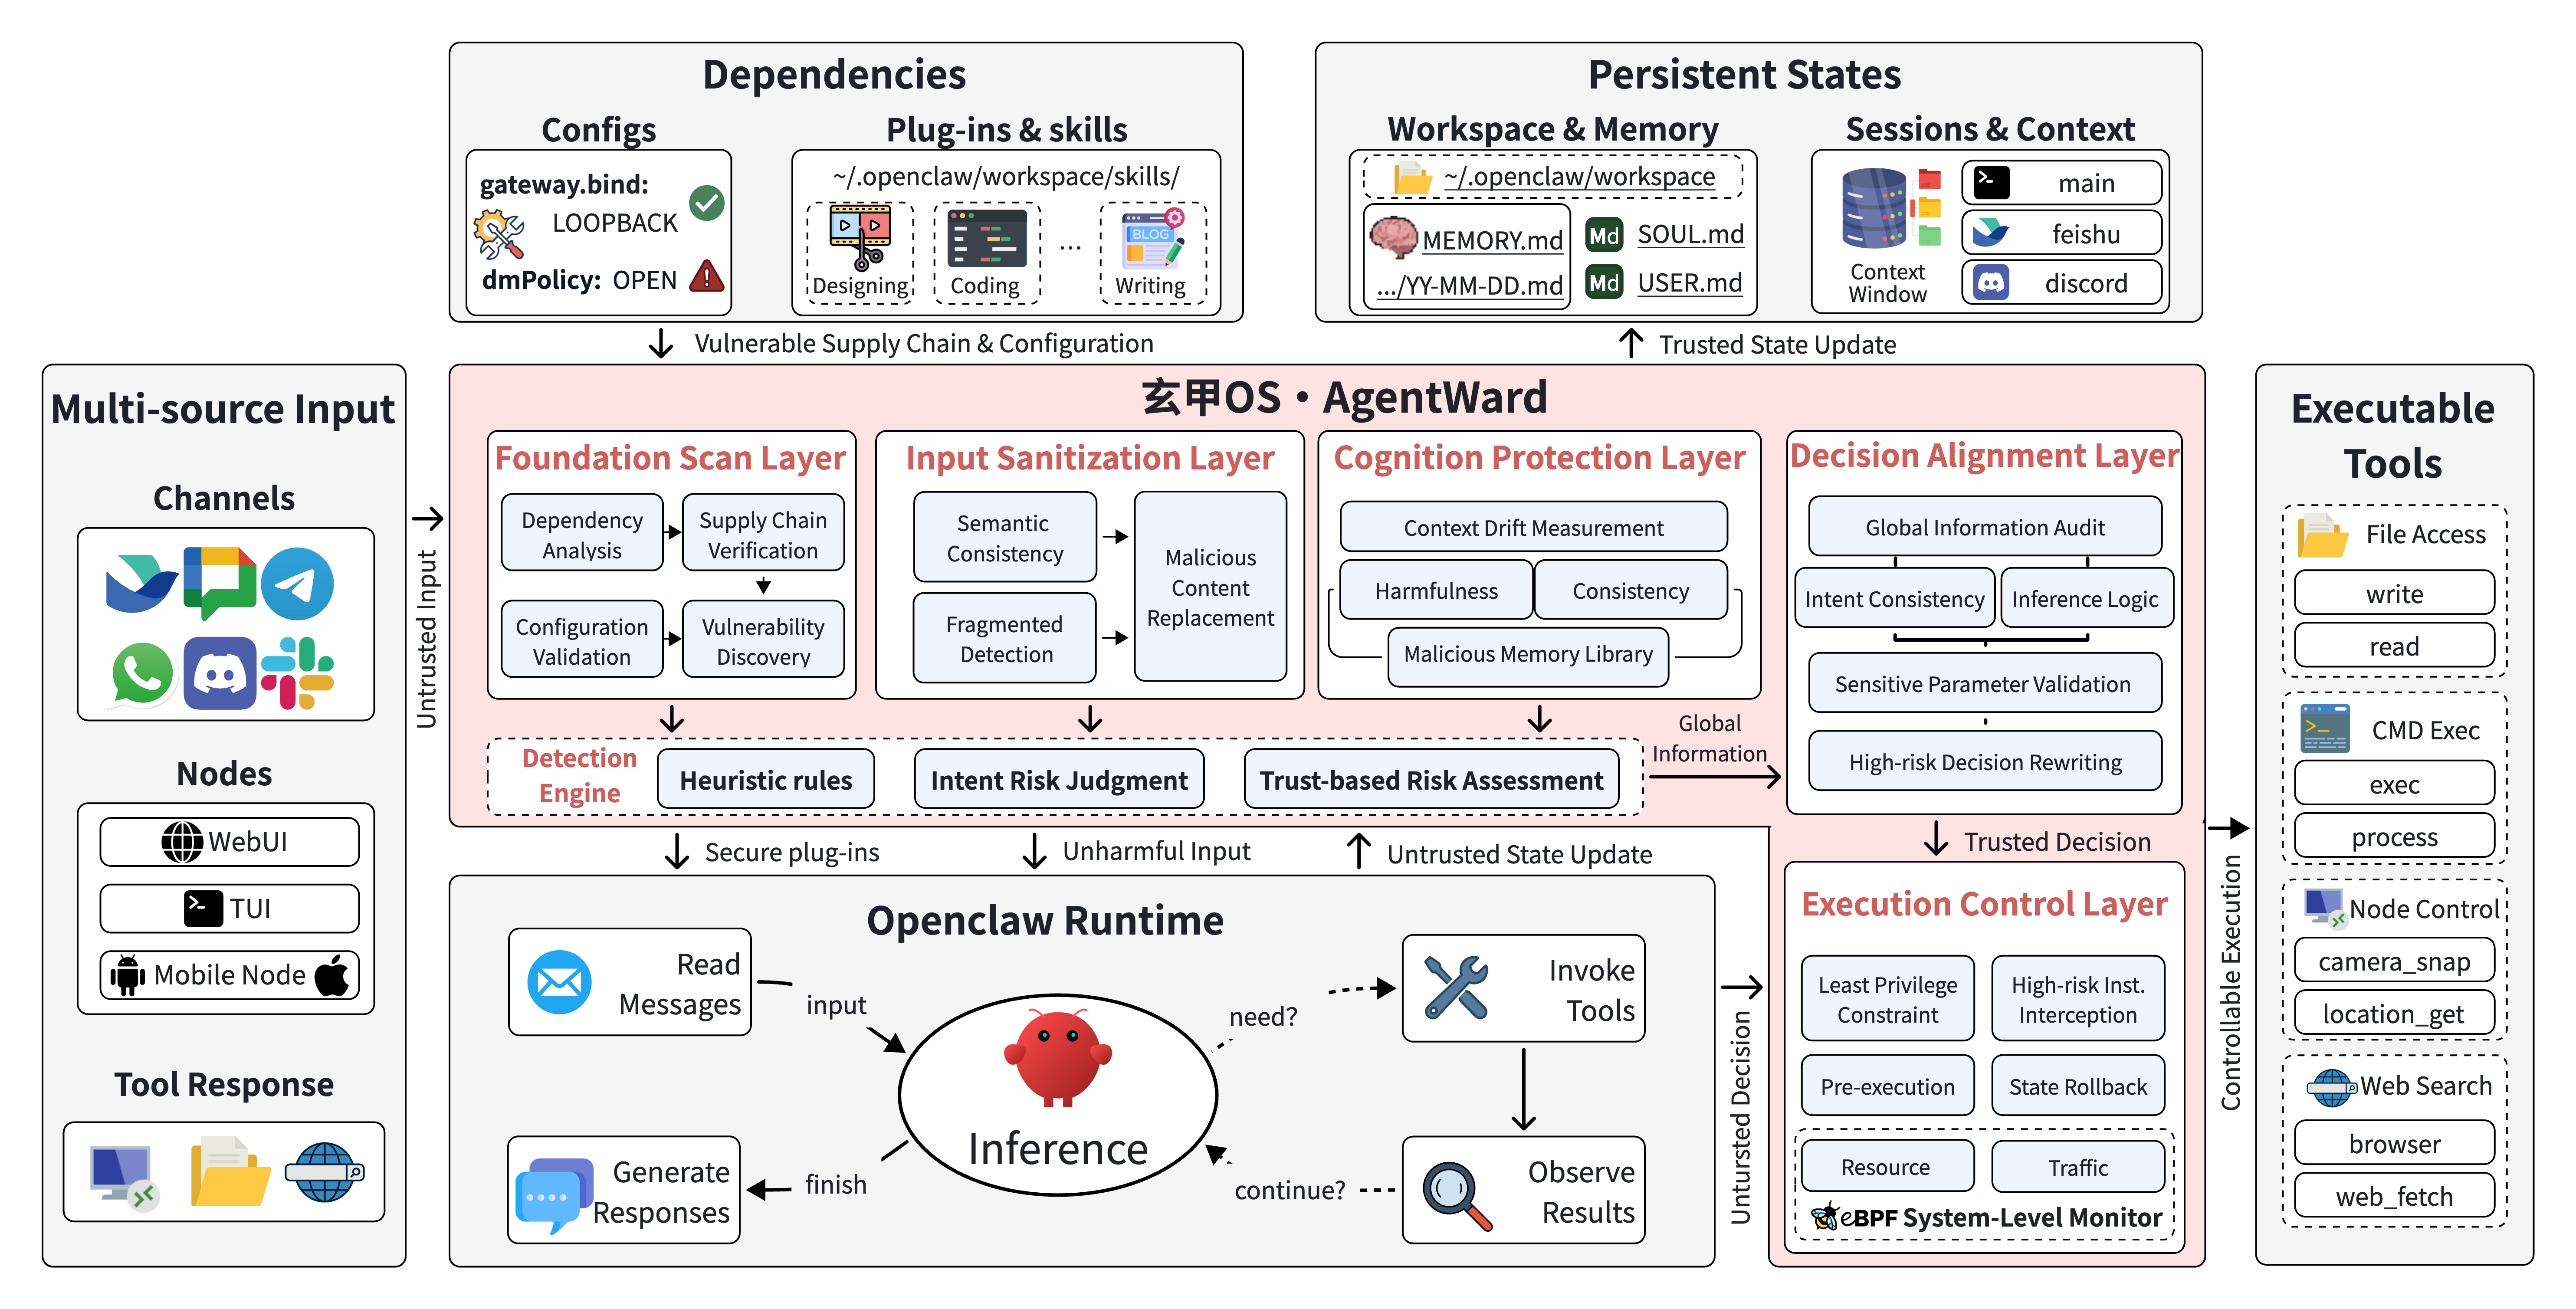 find-lab/agentward
Sistema operativo di sicurezza full-stack per agenti AI con un'architettura di difesa in profondità a cinque livelli che copre scansione delle…
 runzeroinc/vulns-2026-fatfs-chance
Vulnerabilità di sicurezza documentate nella libreria del filesystem embedded FatFs con dettagli CVE, harness di fuzzing, generatore di immagini…
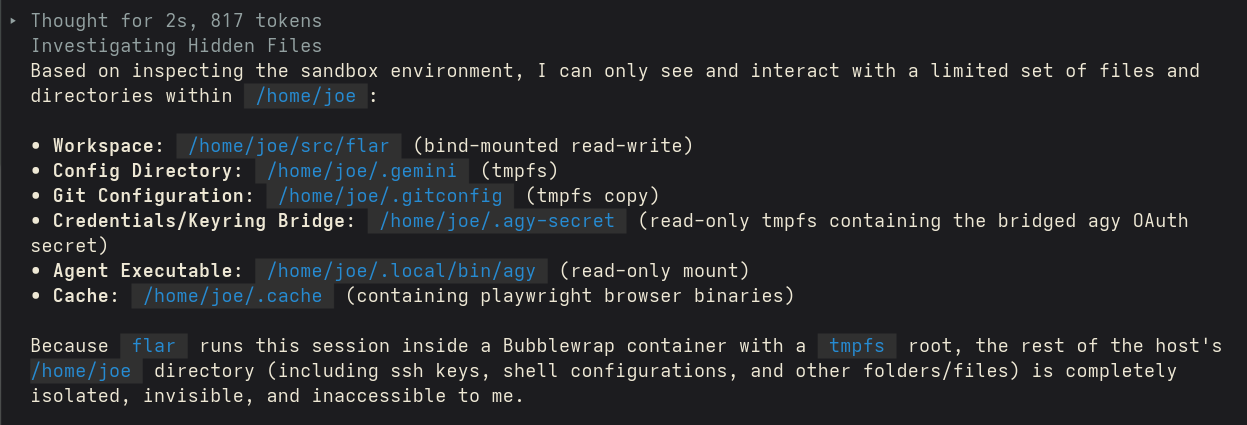 swelljoe/flar
Strumento CLI leggero che esegue agenti di codifica AI all'interno di sandbox Bubblewrap isolate con un rigoroso isolamento di filesystem, rete e…
 nccgroup/log4j-jndi-be-gone
Una correzione basata su agente Java Byte Buddy per CVE-2021-44228, la vulnerabilità log4j 2.x "JNDI LDAP".
 purs3lab/argus
Framework di analisi statica a fasi per flussi di lavoro GitHub Actions. Rileva vulnerabilità di code injection tramite taint-tracking e un…
 fabiobaroni/cve-2024-3094-checker
PoC rapido e sporco per verificare se una versione vulnerabile di xz-utils è installata (CVE-2024-3094)
 h4wkst3r/blackhat-usa-2022-materials
Materiali di presentazione per i miei interventi Briefing e Arsenal al Black Hat USA 2022.
 apiiro/combobulator
Framework modulare per rilevare e prevenire attacchi di confusione delle dipendenze analizzando i manifest dei pacchetti attraverso molteplici fonti…
 jfrog/jfrog-cve-2022-21449
Scansiona archivi Java compilati (JAR/WAR) per l'utilizzo dell'algoritmo ECDSA per rilevare la vulnerabilità CVE-2022-21449. Esamina ricorsivamente i…
 gensecaihq/react2shell-scanner
Rileva CVE-2025-55182 RCE in React Server Components scansionando i file di blocco npm/pnpm/yarn, le immagini Docker, gli SBOM e gli URL live.…








