#1
 fluidattacks/makes
Un framework per la catena di fornitura software basato su Nix.
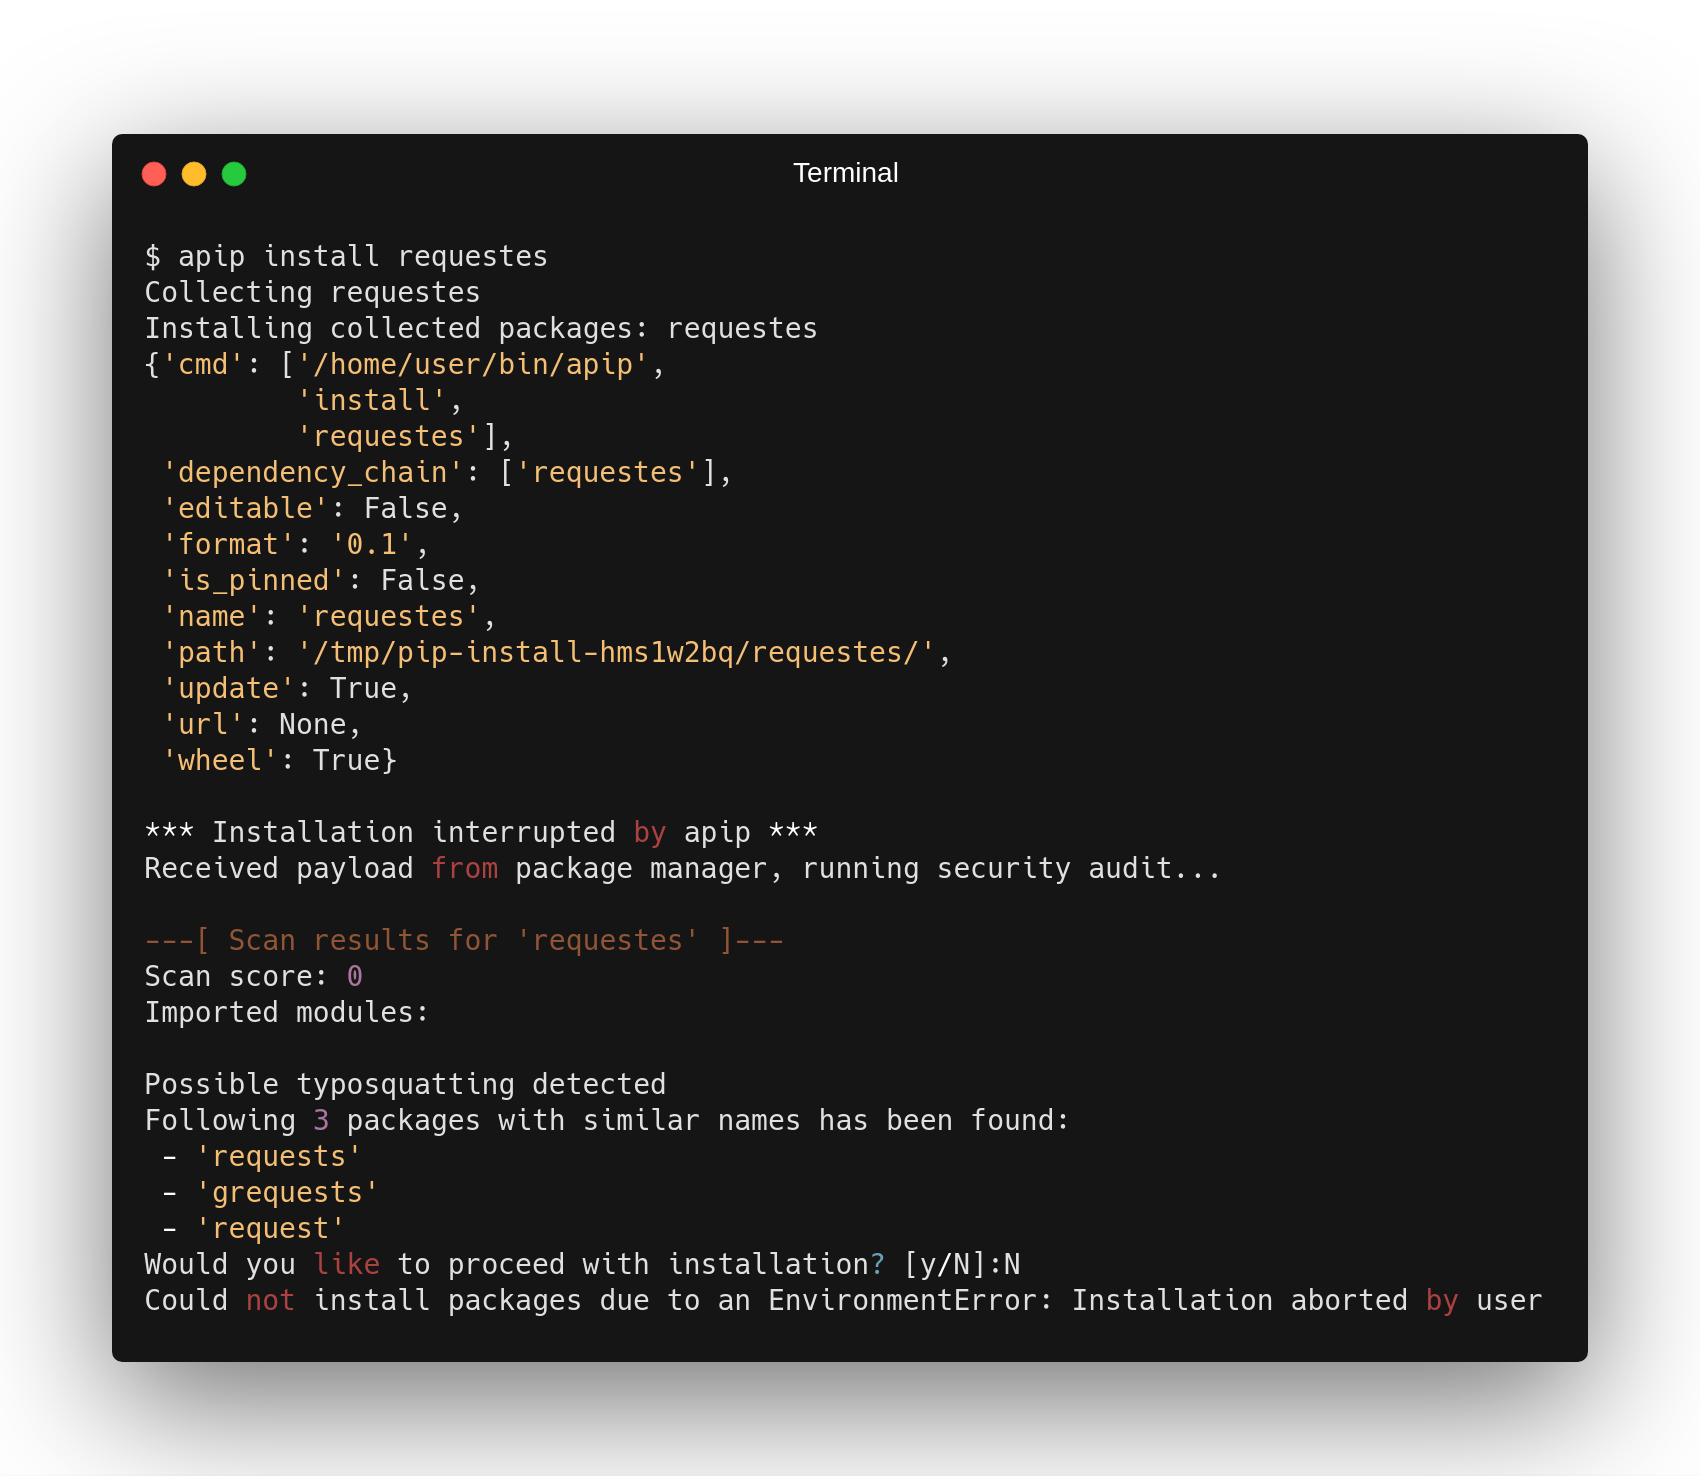 rootlug/aura
Project Aura: audit di sicurezza e introspezione del codice
 reposaur/reposaur
Strumento di conformità open source per piattaforme di sviluppo.
 openclarity/kubeclarity
KubeClarity è uno strumento per il rilevamento e la gestione del Software Bill of Materials (SBOM) e delle vulnerabilità delle immagini container e…
 skyscanner/whispers
Identificare i segreti hardcoded in testo strutturato statico
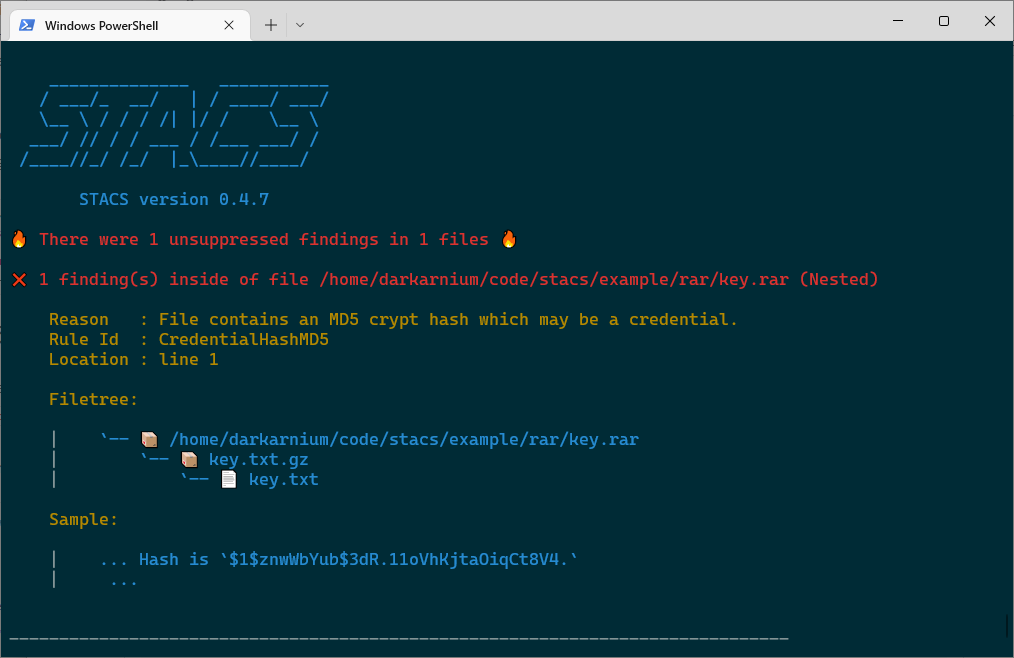 stacscan/stacs
Scanner statico di token e credenziali
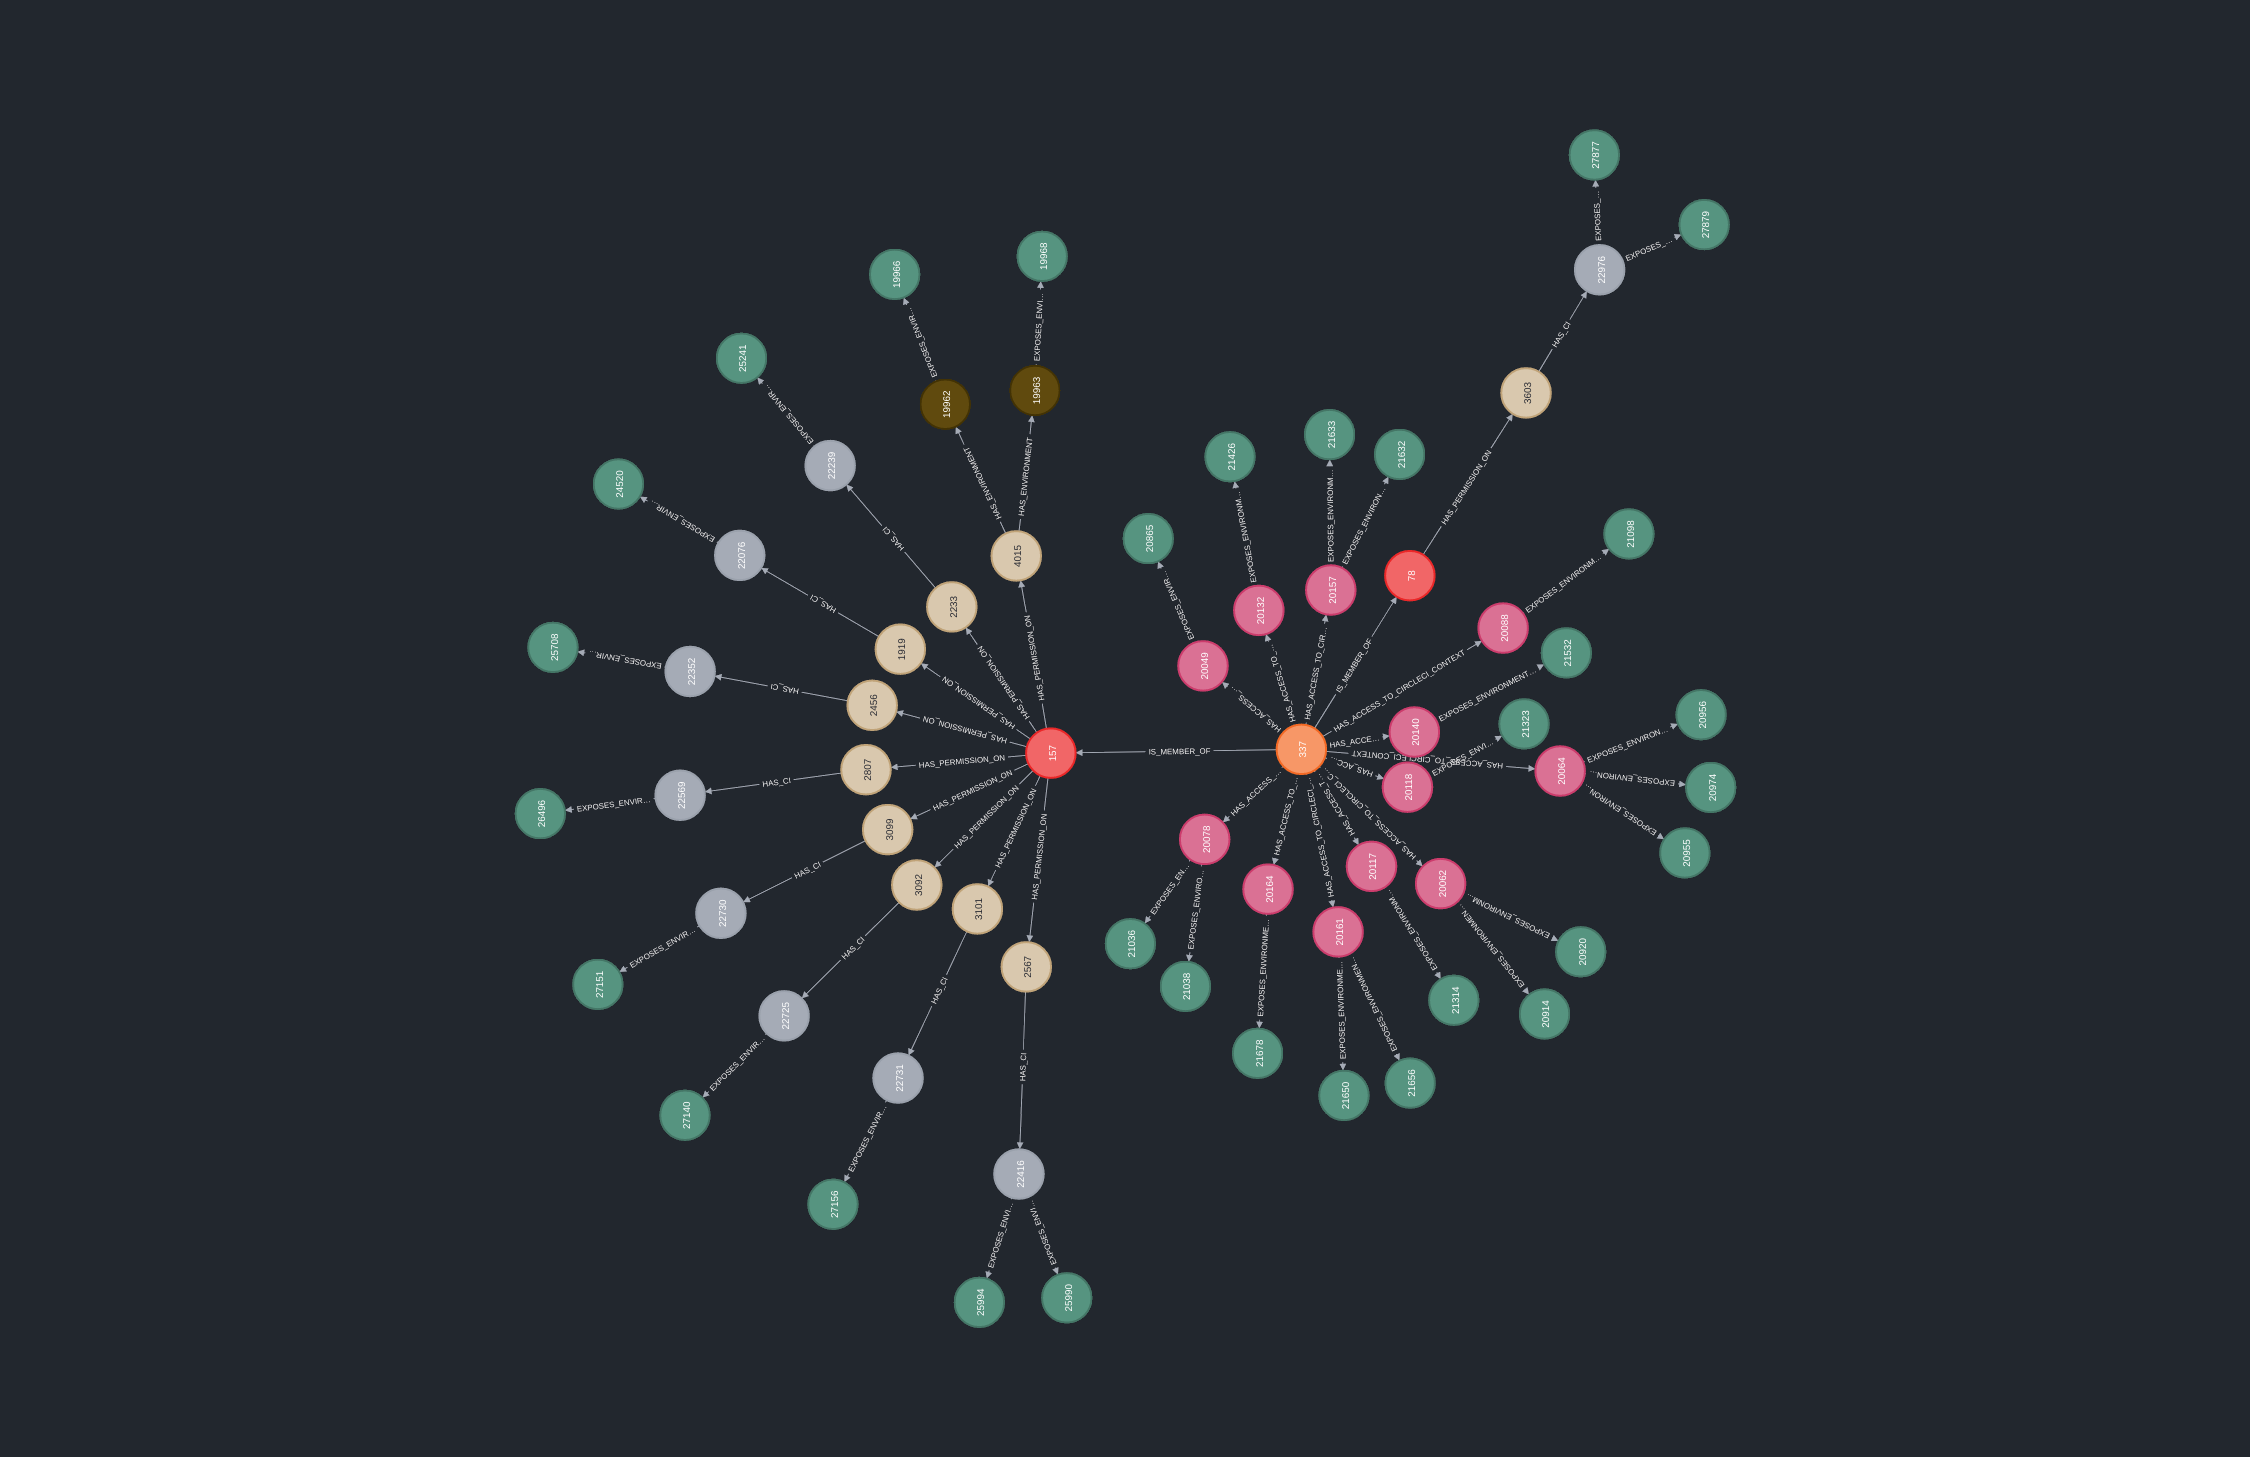 ovotech/gitoops
tutte le strade portano alle nuvole
 iqtlabs/auraborealisapp
Sai cosa contengono i tuoi pacchetti Python? Uno strumento per visualizzare i dati di audit di sicurezza del registro dei pacchetti Python.
 anchore/anchore-engine
Un servizio che analizza le immagini docker e cerca vulnerabilità
 anteater/anteater
Anteater - Framework di controllo dei gate CI/CD
 jeremylong/dependencycheck
Il repository di dependency-check è stato spostato: