#1
Strumenti per scoperta sottodomini, DNS brute-force, trasparenza certificati ed enumerazione asset.
Raccomandato da Kitploit
 yeee3642/edu-recon
Orchestratore autorizzato di ricognizione e triage per il settore educativo (nmap/dirsearch/sqlmap/hydra + CVE-2024-4577, leak di secret/API-key,…
 findomain/findomain
La soluzione più veloce e completa per il riconoscimento dei domini. Supporta screenshot, scansione delle porte, controllo HTTP, importazione dati da…
 tegal1337/pocketpentester
Toolkit di sicurezza offensiva Android offline-first con 21 moduli per ricognizione, scansione delle porte, enumerazione dei sottodomini,…
 sw33tlie/bbscope
Strumento di aggregazione degli scope per HackerOne, Bugcrowd, Intigriti, YesWeHack e Immunefi!
 uphiago/recon-skills
Pacchetto di competenze di sicurezza offensiva convalidato sul campo con 169 tecniche per ricognizione e test di penetrazione. Copre CORS, SSRF,…
 sec-dan/wp2shell-scanner
CLI di sola lettura per verificare se un sito WordPress è esposto a WP2Shell (CVE-2026-63030 / CVE-2026-60137)
 xcapri/subdosec
Scanner veloce e preciso per la rilevazione di takeover di sottodomini, con zero falsi positivi. Rileva sottodomini vulnerabili, raccoglie metadati…
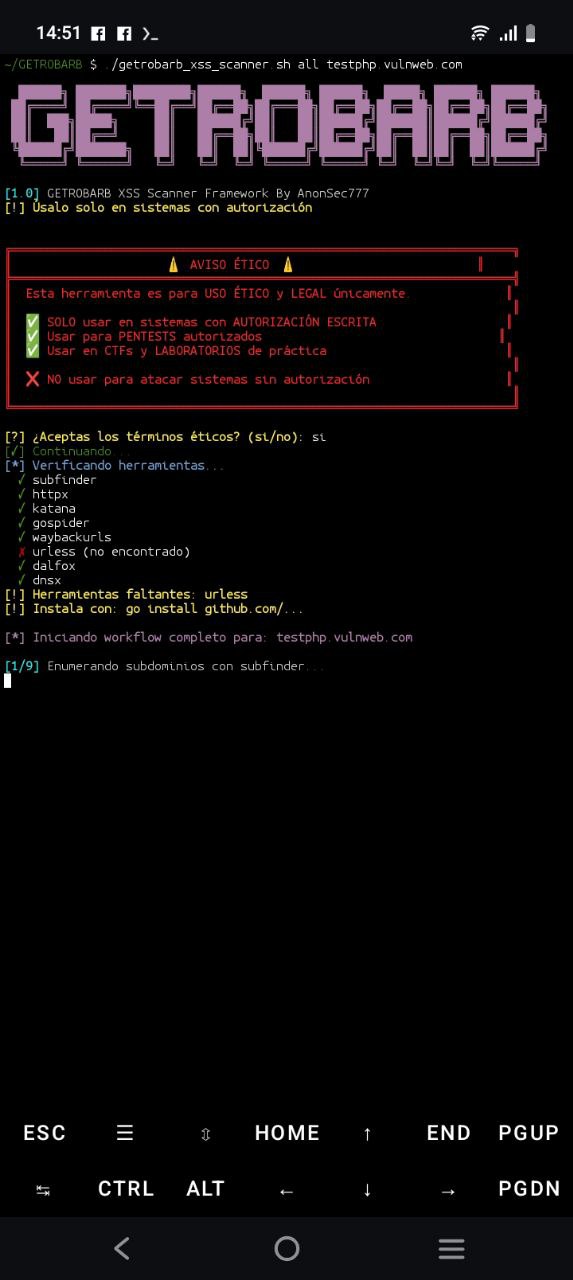 hackingteamoficial/getrobarb
Automated reconnaissance and XSS detection framework integrating subfinder, httpx, katana, gospider, waybackurls, and dalfox into a 9-stage pipeline…
 yashas-13/pentx-vapt-skill
Open-source agente di pentest VAPT a 5 fasi basato su IA — riconoscimento/scansione/vulnerabilità/exploit/report con PoC
 gokulapap/reconator
Framework di ricognizione automatizzata con oltre 17 moduli per l'enumerazione dei sottodomini, il brute-forcing delle directory, il mining di…
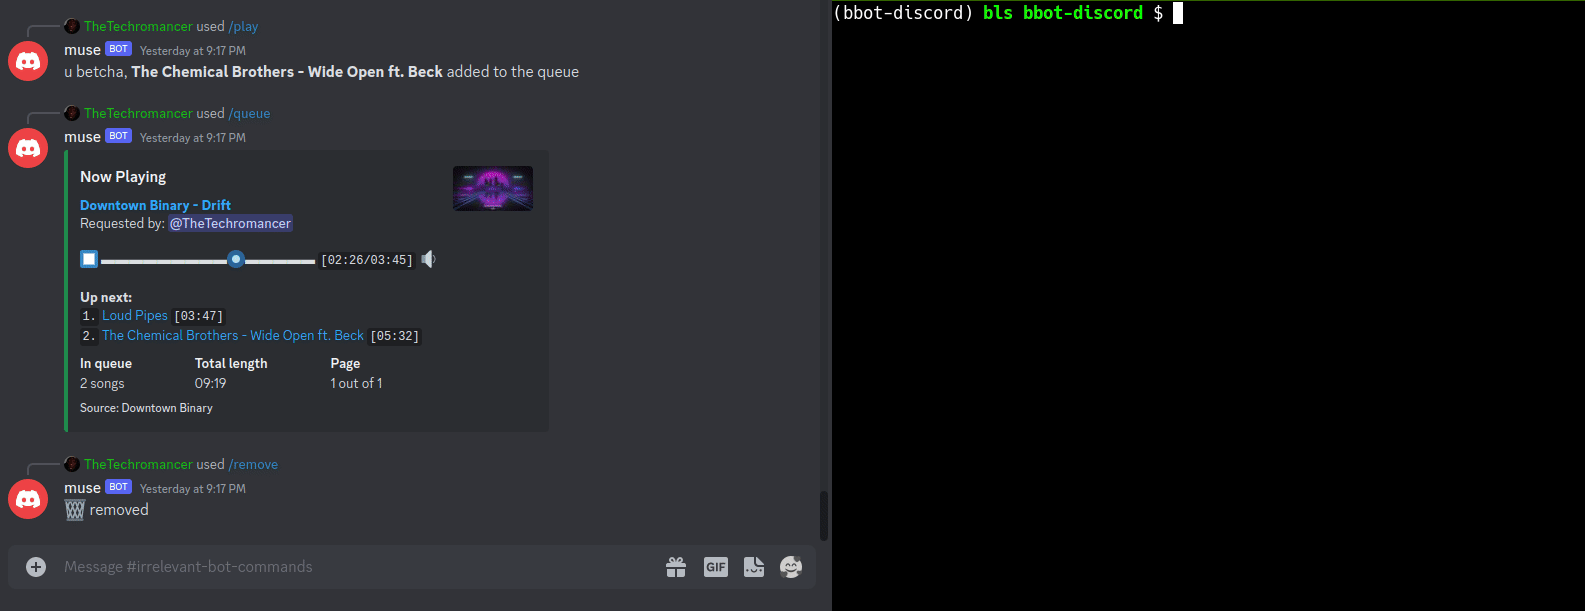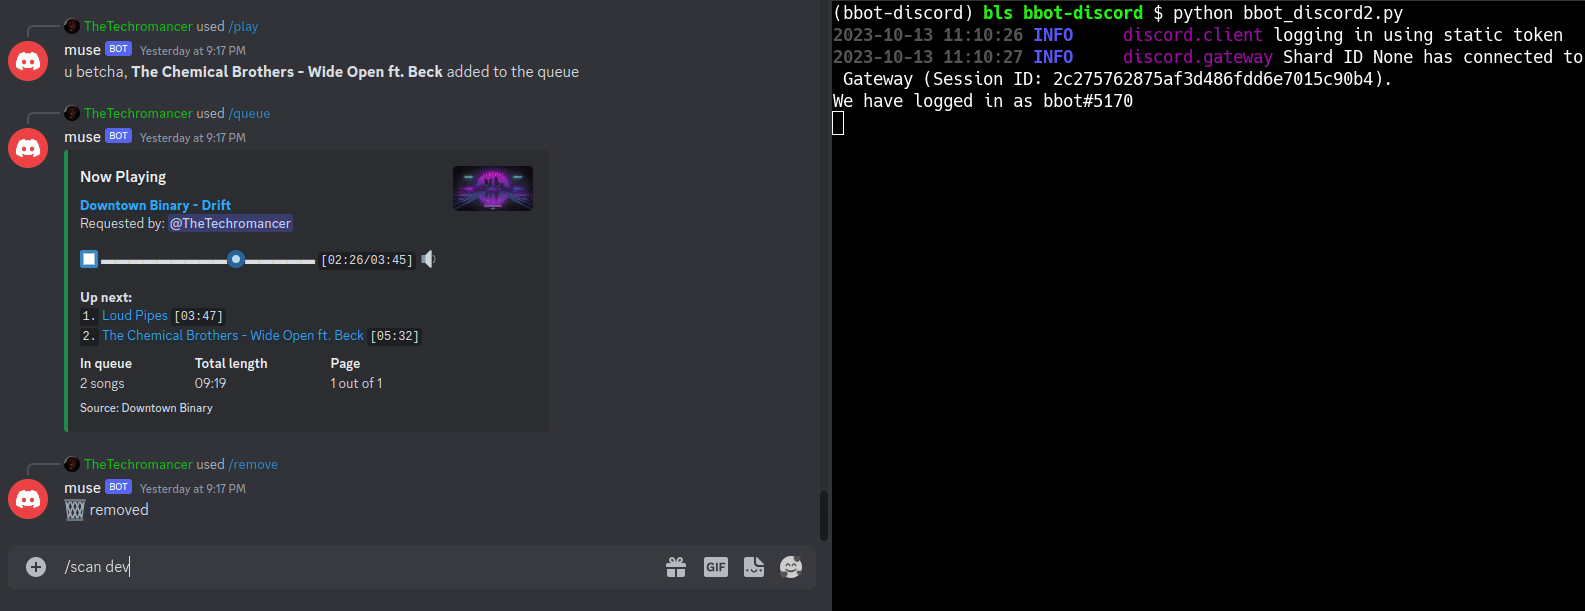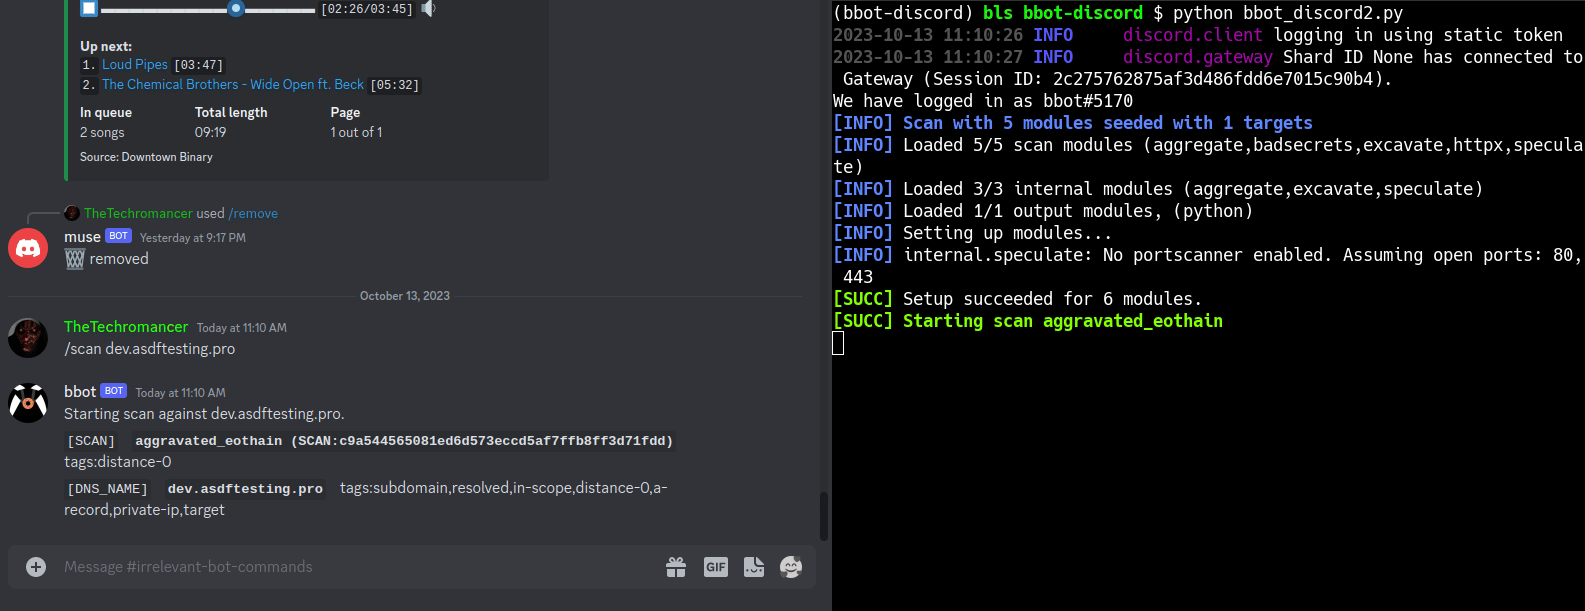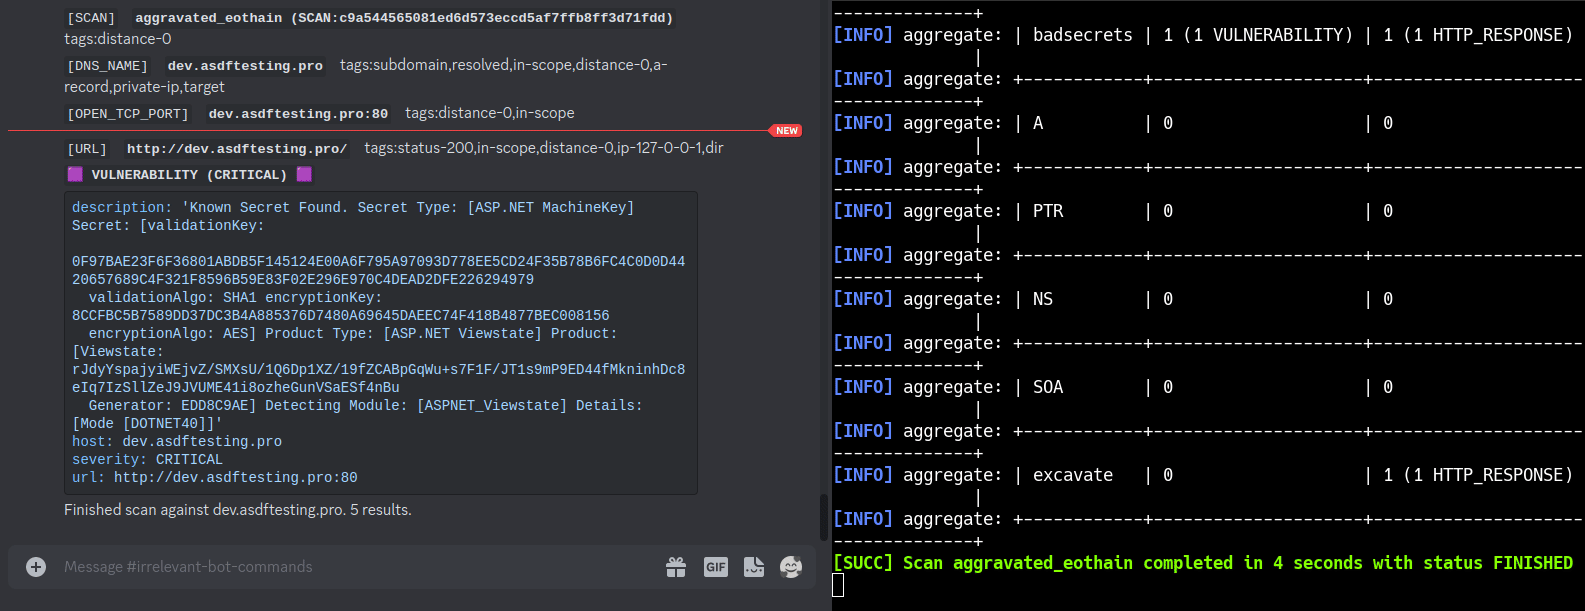 blacklanternsecurity/bbot
Lo scanner internet ricorsivo per hacker. 🧡
 azmisyahrul/prismsec
Server MCP sicuro e modulare che integra nmap, nuclei, gobuster, subfinder, httpx, nikto, sqlmap per il pentesting potenziato dall'IA.
 wattocyber/vegadns
Strumento di enumerazione DNS e scoperta di sottodomini basato su Rust, per attività di ricognizione e valutazioni di sicurezza nel penetration…
 wattocyber/bug-bounty-library
Libreria curata di metodologie bug bounty con runbook, playbook di ricognizione/fuzzing, checklist e helper CLI per la definizione dell'ambito dei…
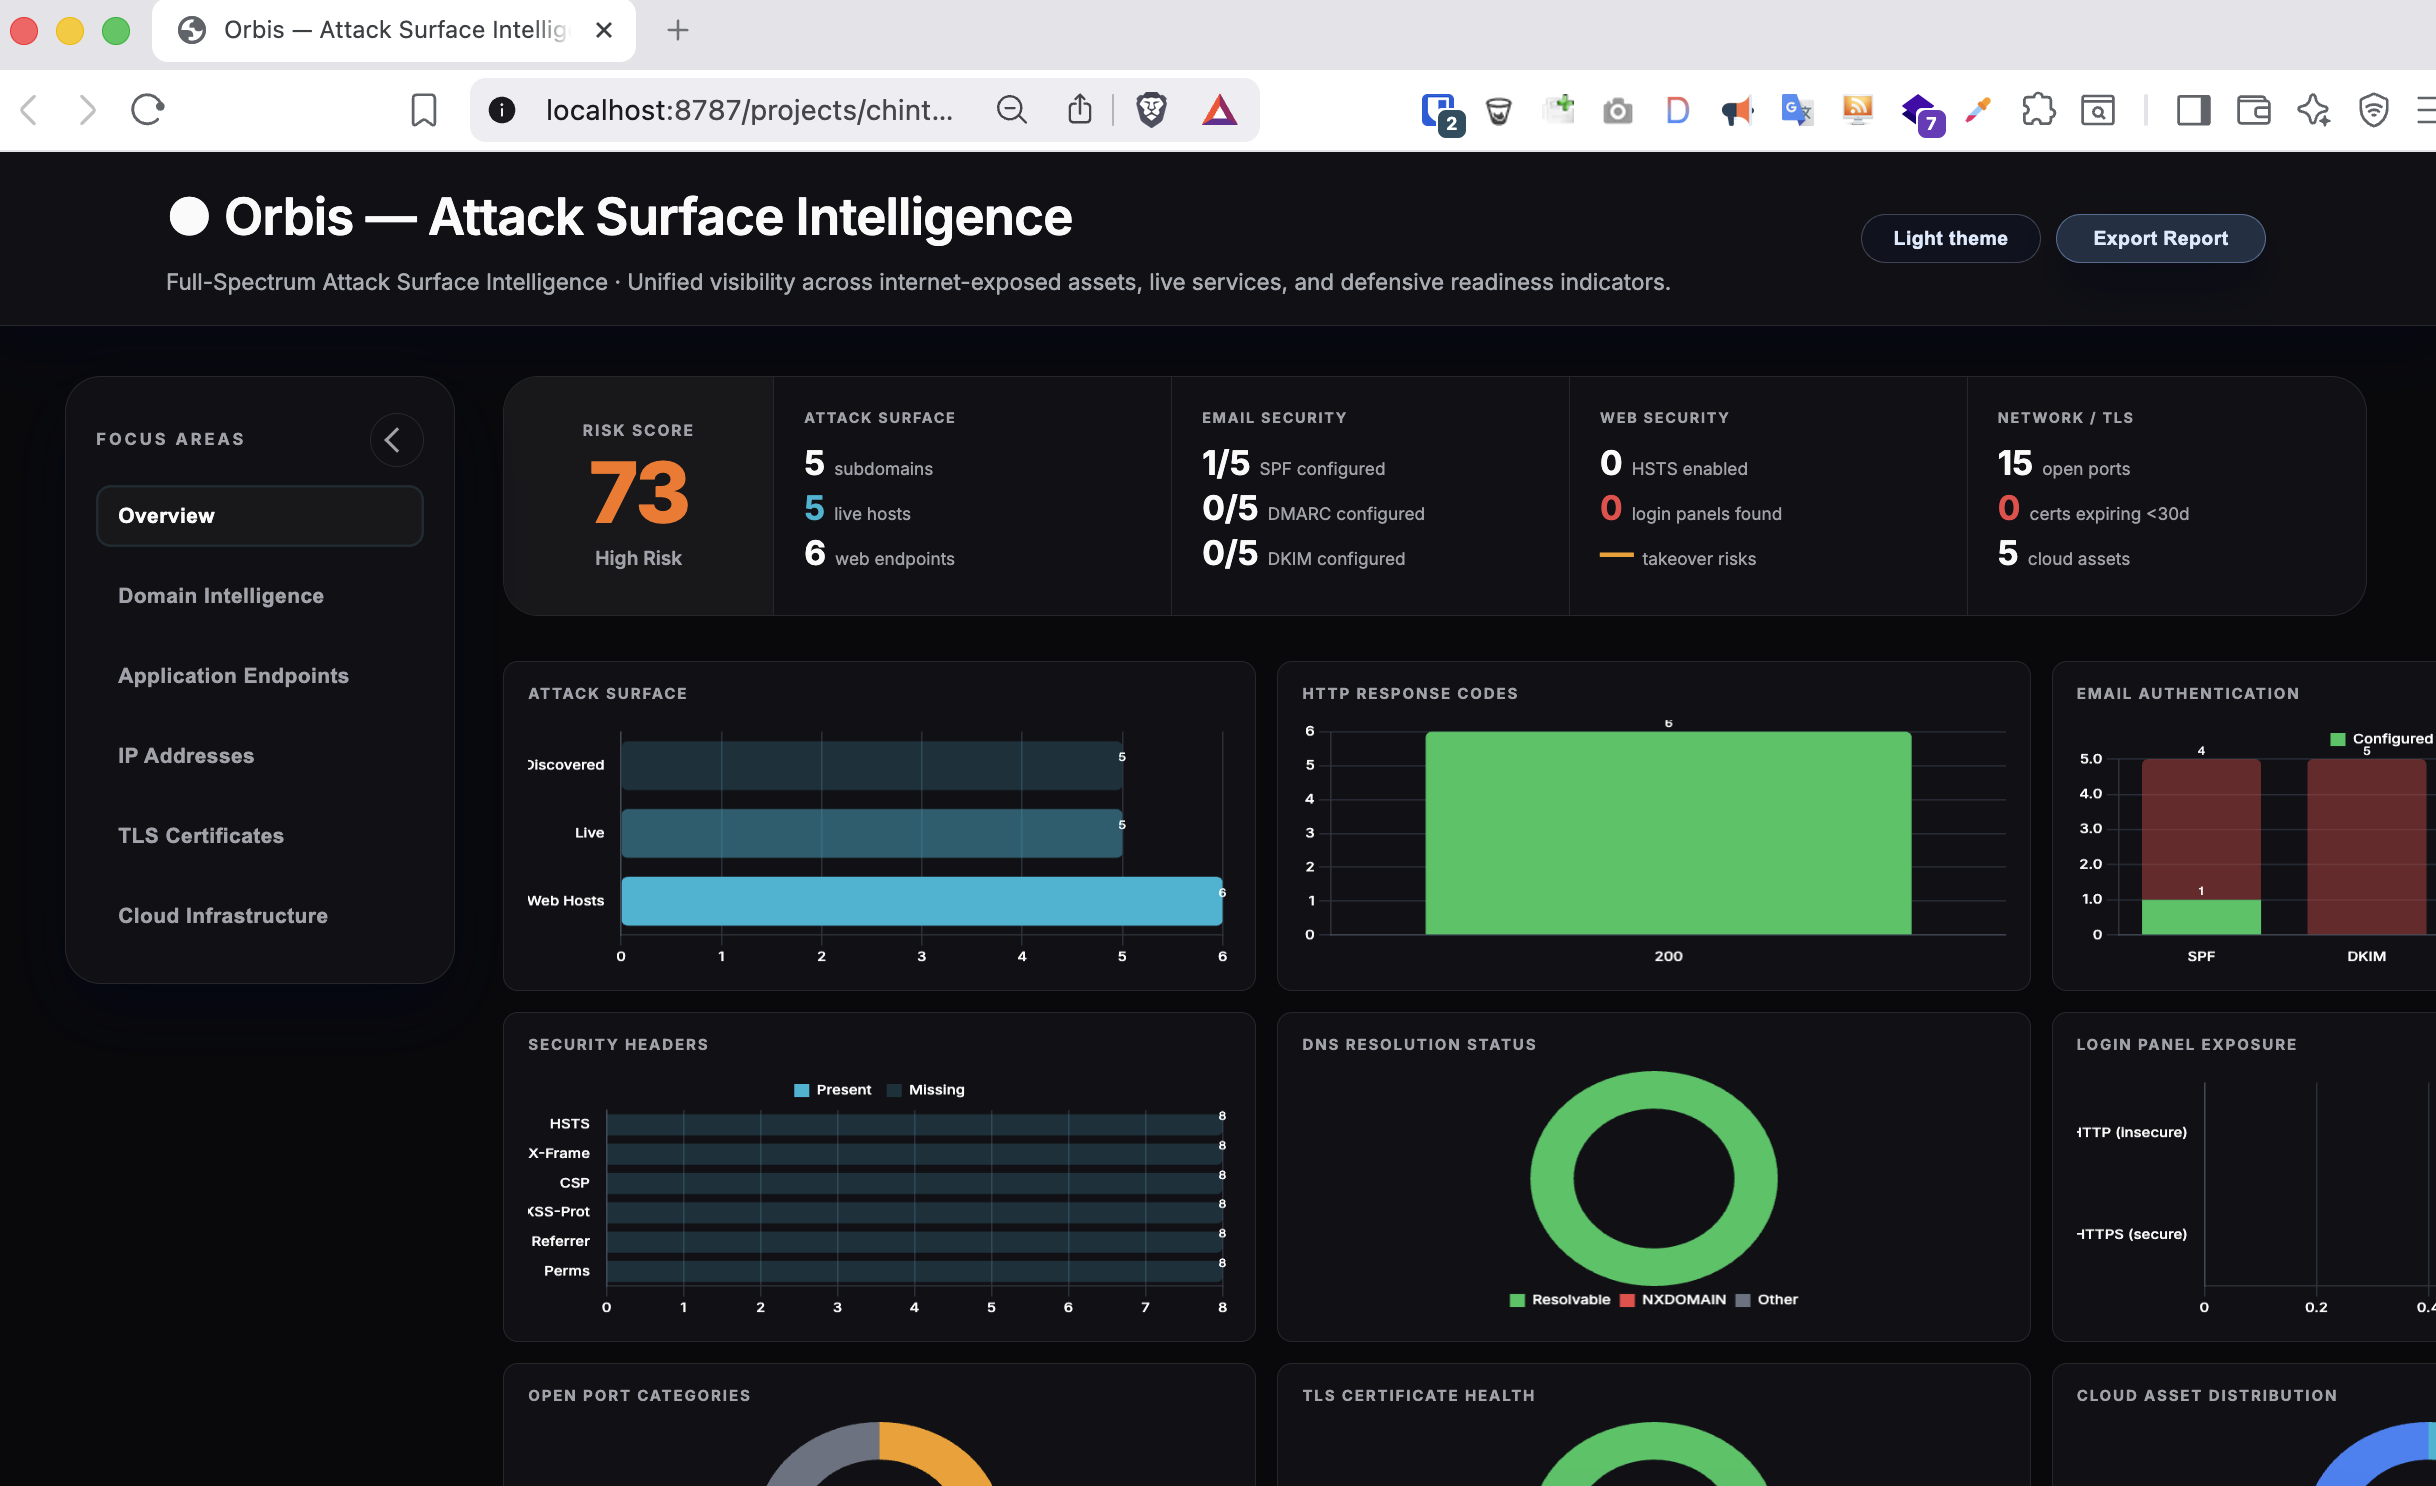 iamthefrogy/frogy2.0
Orbis è un toolkit intelligente automatizzato a spettro completo per la superficie d'attacco esterna.
 j3ssie/metabigor
Strumento di ricognizione OSINT per la scoperta di rete, enumerazione dei sottodomini, arricchimento degli IP e rilevamento di segreti tramite log…
 hakluke/hakrevdns
Strumento piccolo e veloce per eseguire ricerche DNS inverse in massa.