#1
 fuzzinglabs/octopus
Strumento di analisi della sicurezza per moduli WebAssembly (wasm) e Smart Contract Blockchain (BTC/ETH/NEO/EOS)
 superandroidanalyzer/super
Sicuro, Unificato, Potente ed Estensibile Analizzatore Android in Rust
 20urc3/sekiryu
Toolkit completo per Ghidra headless.
 hawkeyesec/scanner-cli
Uno strumento di scansione della sicurezza/vulnerabilità/rischio dei progetti.
 certcc/cve-2021-44228_scanner
Scanner per file JAR che potrebbero essere vulnerabili a CVE-2021-44228
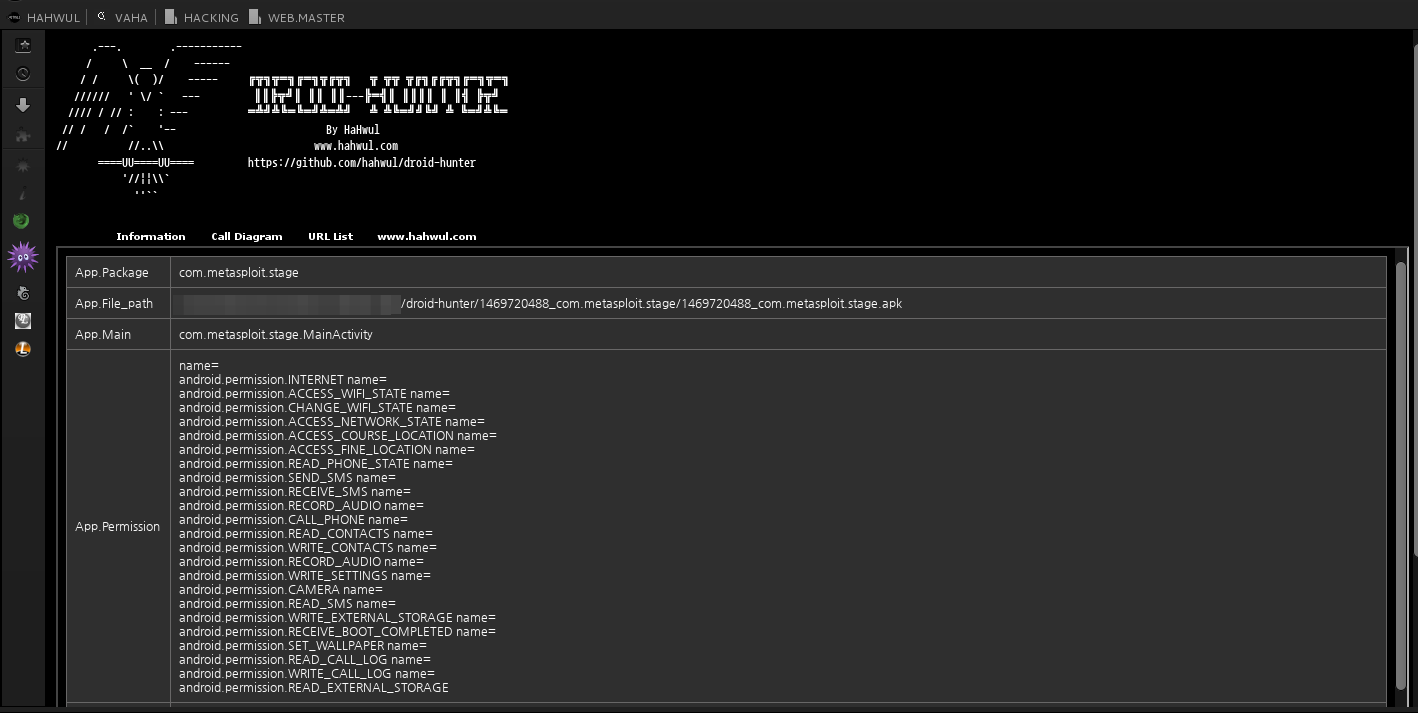 hahwul/droid-hunter
(deprecato) Strumento di analisi delle vulnerabilità delle applicazioni Android e di pentest Android
 certcc/trommel
TROMMEL: Setaccia i file dei dispositivi embedded per identificare potenziali indicatori di vulnerabilità
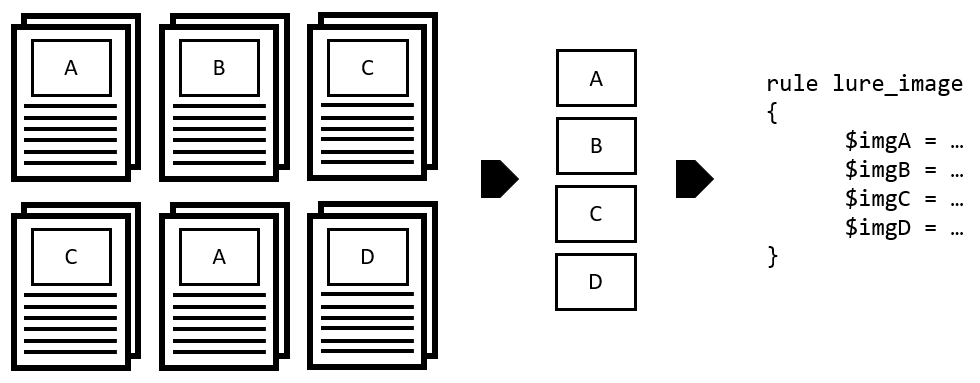 target/halogen
Crea automaticamente regole YARA da documenti malevoli.
 beardypig/ghidra-emotionengine
Processore Ghidra per la CPU basata su MIPS dell'Emotion Engine di Play Station 2
 anteater/anteater
Anteater - Framework di controllo dei gate CI/CD
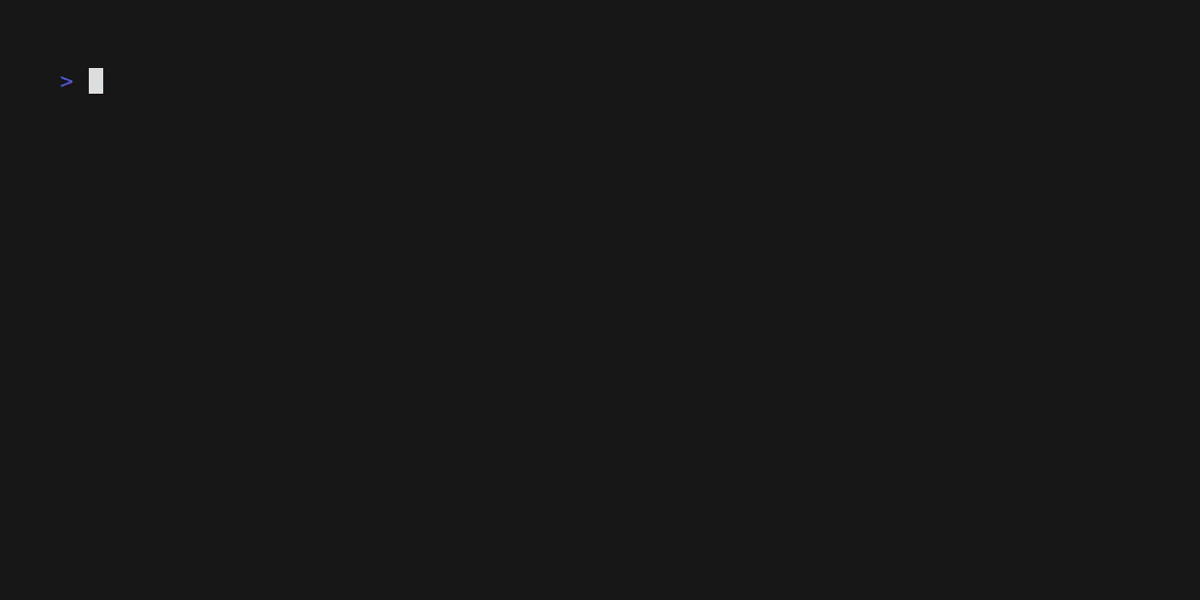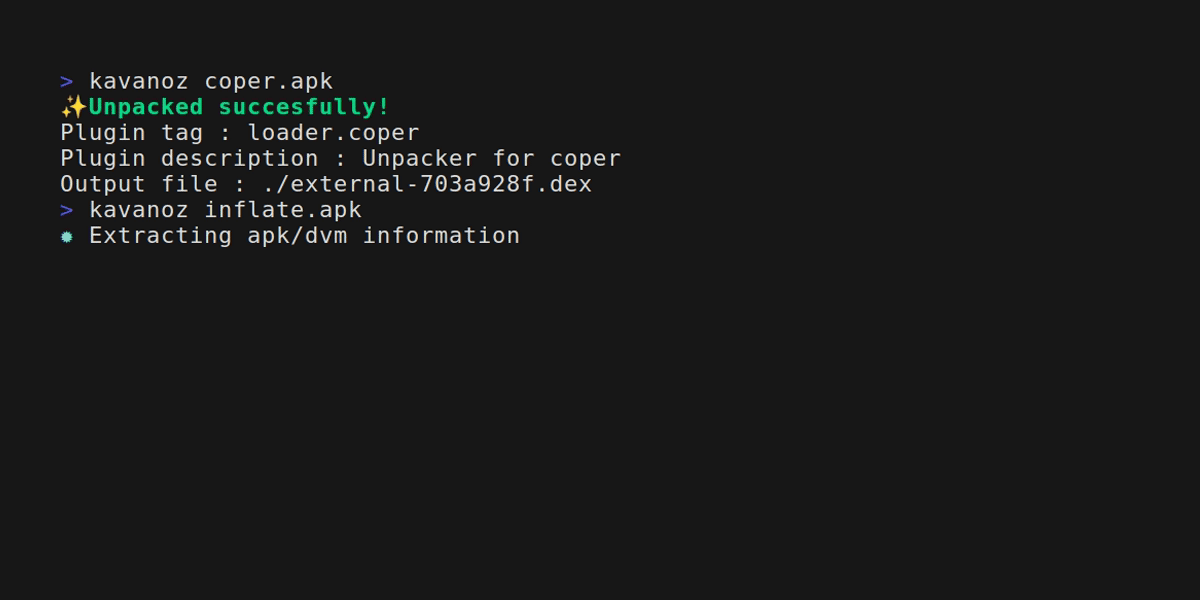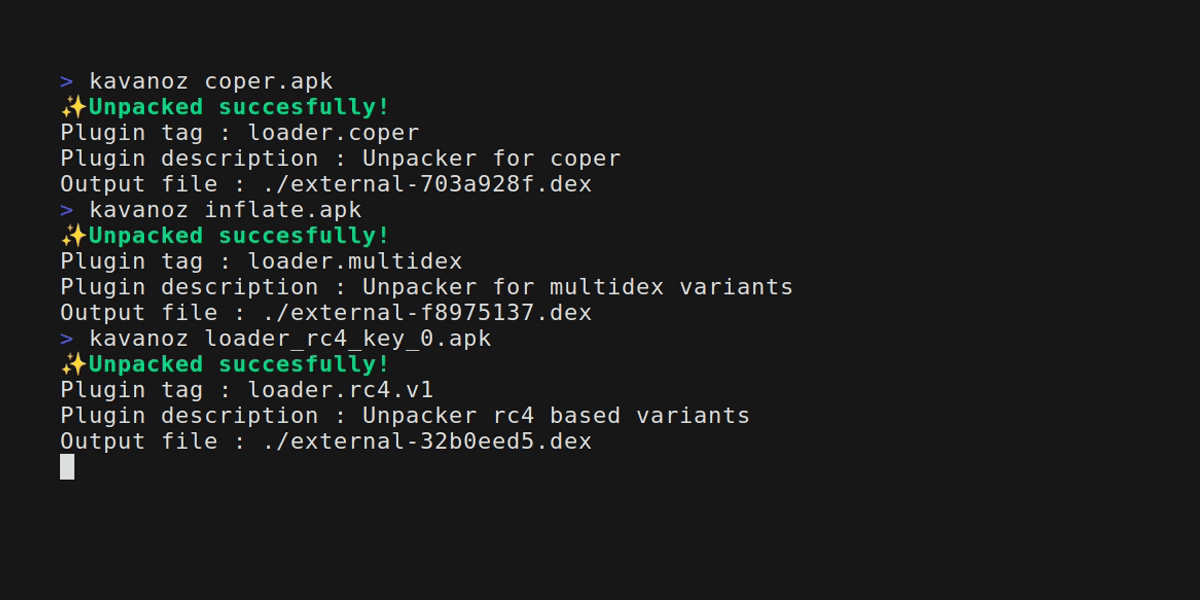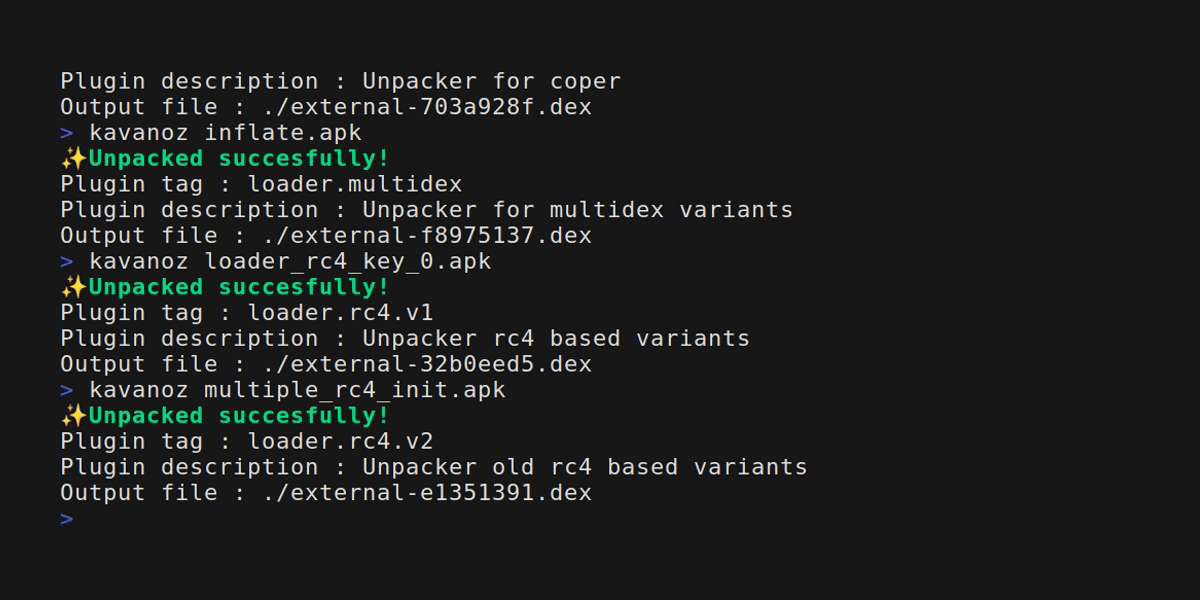 eybisi/kavanoz
Deimpacchettamento statico di malware bancari Android comuni.
 mandiant/route-sixty-sink
Collega le sorgenti ai sink nelle applicazioni C#.
 mandiant/flashmingo
Analisi automatica di file SWF basata su alcune euristiche. Estensibile tramite plugin.
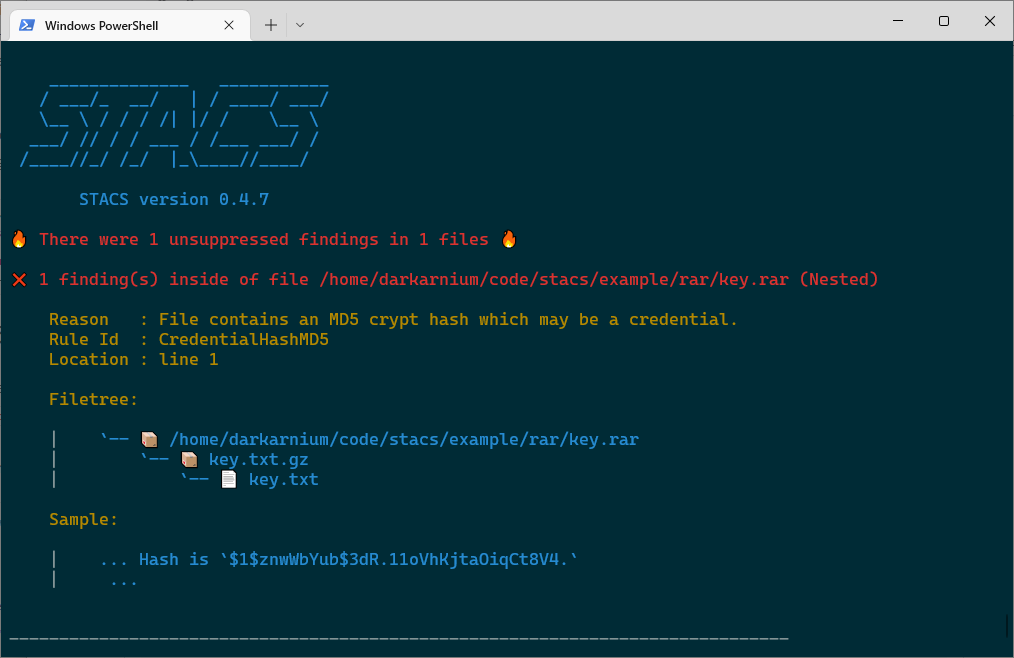 stacscan/stacs
Scanner statico di token e credenziali
 mrakovic-org/nashavm
Nasha è una Macchina Virtuale per file .NET e il suo runtime è stato realizzato in C++/CLI
 cmatthewbrooks/r2kit
Un insieme di script per un flusso di lavoro di analisi del codice malware basato su radare
 danielruf/snyk-js-jquery-565129
patch per SNYK-JS-JQUERY-565129, SNYK-JS-JQUERY-567880, CVE-2020-1102, CVE-2020-11023, include le patch per SNYK-JS-JQUERY-174006, CVE-2019-11358,…