
 #1
Strumenti per l'esame di binari e codice malware senza eseguirli (es. disassemblatori, scompattatori).
Raccomandato da Kitploit
 jvoisin/snuffleupagus
Modulo di sicurezza per php7 e php8 - Elimina le classi di bug e applica il virtual-patching al resto! https://snuffleupagus.rtfd.io
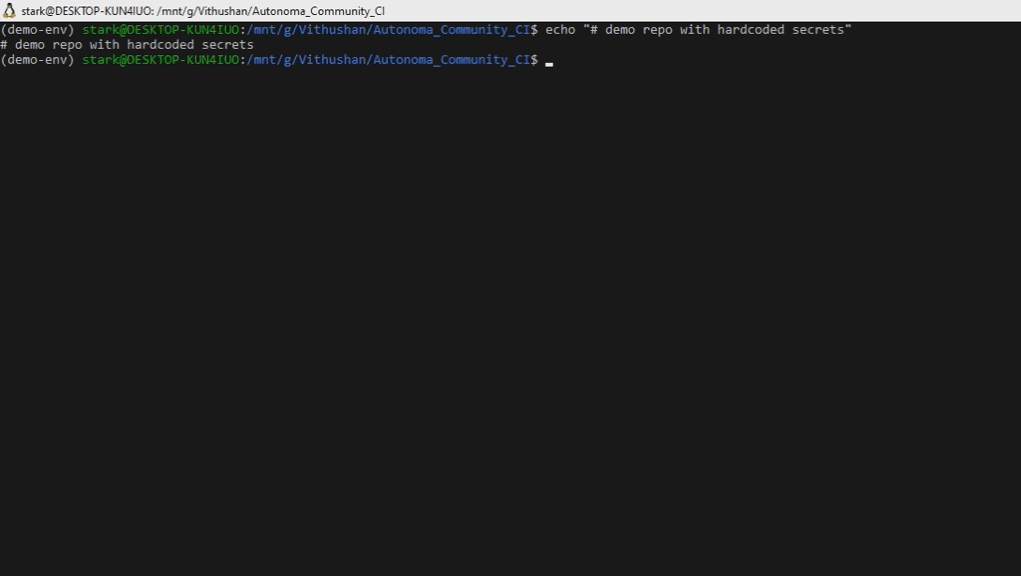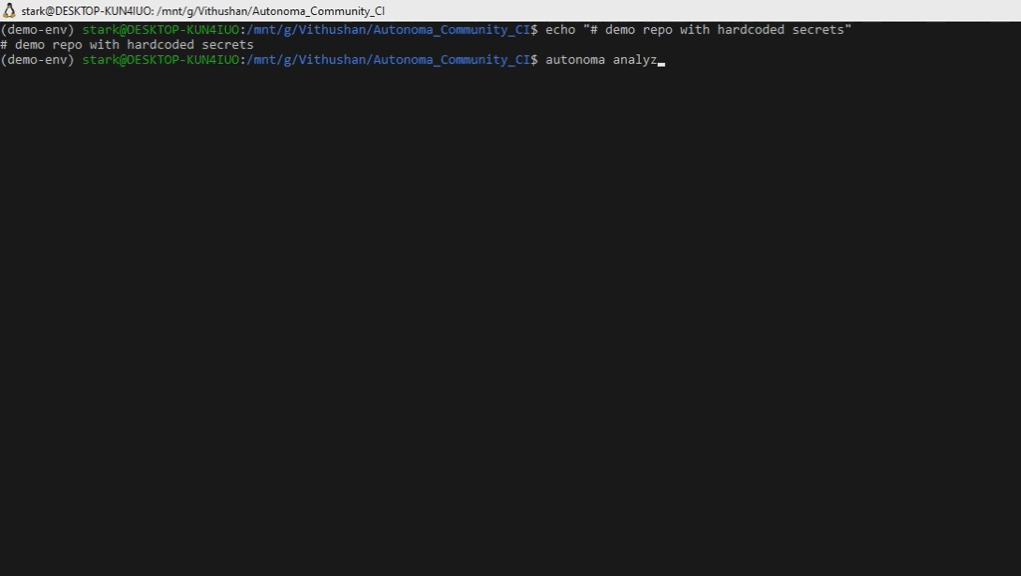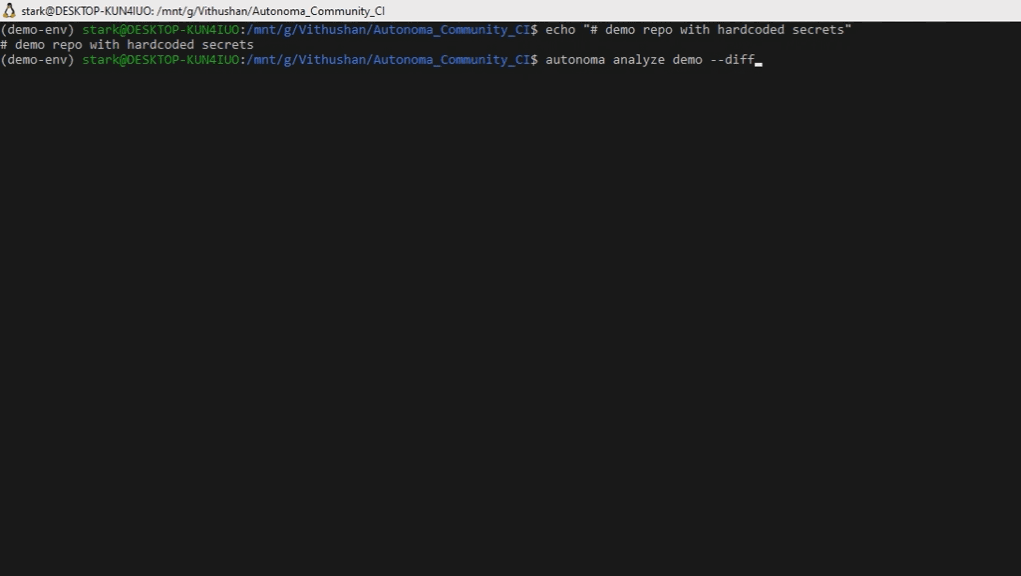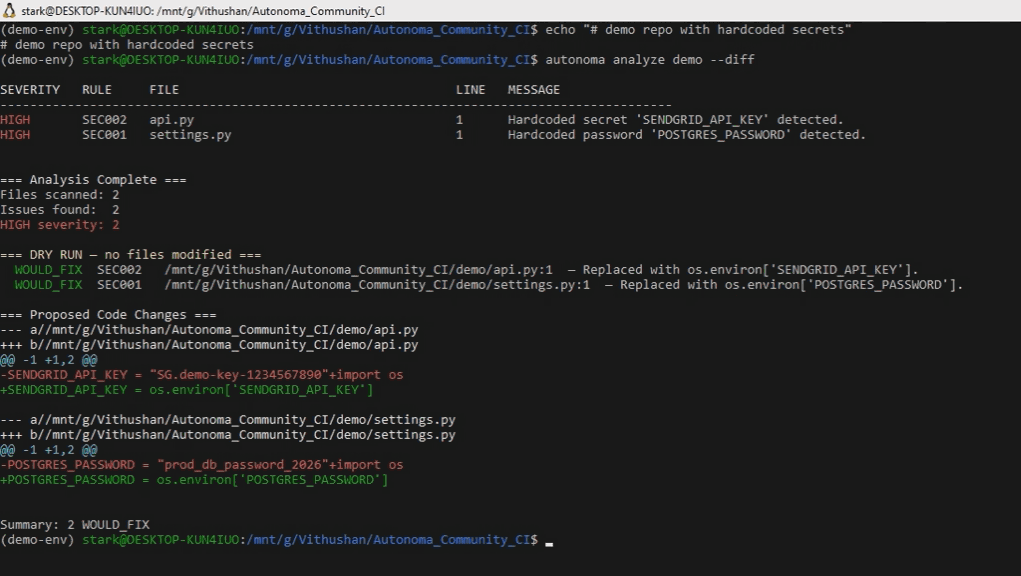
 vihaaninnovations/autonoma
Rileva e corregge automaticamente segreti hardcoded in repository Python — rifiuta quando la correzione potrebbe rompere il tuo codice
 soemoescode/guardskill
Scanner in sola lettura di ciò che consente a un repository di eseguire codice in un agente di coding (Claude Code, Codex, Cursor, Copilot):…
 mkway/cve-2025-57833
Abbiamo allestito un ambiente per testare CVE-2025-57833. Questo ambiente è stato creato utilizzando l'AI, quindi è soggetto a modifiche continue.
 fazilbaig1/cve-2021-23383
Il pacchetto handlebars prima della versione 4.7.7 è vulnerabile a Prototype Pollution quando si selezionano determinate opzioni di compilazione per…
 bartimusprimed/cve-2021-1675-yara
Regole YARA per il rilevamento dei tentativi di sfruttamento di CVE-2021-1675 (PrintNightmare) e degli artefatti malware correlati.
 niclas-zone/ci/gitleaks
Componente CI per lo strumento SAST Gitleaks che scansiona i repository git alla ricerca di segreti hardcoded, chiavi API e token con supporto per…
 frenzymadness/cve-2021-3572
# Repository di test minimale per CVE-2021-3572, che dimostra una vulnerabilità di confusione delle dipendenze pip e la relativa correzione nelle…
 gmh5225/ida-claude-code-plugins
Plugin che integrano Claude Code con IDA Pro per supportare i flussi di lavoro di reverse engineering e analisi binaria attraverso disassemblaggio e…
 svtagan/wp-cve-2026-87902
Script diagnostico PHP in sola lettura che verifica la versione di WordPress, i checksum del core, i file PHP aggiuntivi e i percorsi noti dei plugin…
 mayank729/cve-2025-55182-scanner
🔍 Scansiona i rischi di CVE-2025-55182 in React Server Components con questo strumento non intrusivo che aiuta a rilevare vulnerabilità critiche…
 vpierre/ndaal_public_sbom_auditor
Offline single-binary web app that ingests CycloneDX, SPDX and syft SBOMs, runs an ensemble of CVE scanners, enriches findings with EPSS, CISA-KEV…
 cao-wuhui/cve-2025-69720
Avviso per CVE-2025-69720: buffer overflow basato su stack in GNU ncurses infocmp (CWE-121)
 nicpenning/rtf-cleaner
Deoffuscatore RTF per documenti CVE-2017-0199 per trovare URL staticamente.
 edtrackai/nextjs-supabase-stripe-security-checker
Scanner di sicurezza statico locale per app Next.js, Supabase e Stripe: 24 controlli basati su AST per chiavi esposte, RLS e grant mancanti, webhook…
 bybravehq/ip2
Fork mantenuto di node-ip in cui è stato risolto l'avviso SSRF senza patch (CVE-2024-29415)
 limesss/cve-2023-36109
un PoC per CVE-2023-36109
 whatishope/bido
Framework di rilevamento malware Android basato su immagini che affronta offuscamento e concept drift. Include dataset curati e codice Python per…








