
 #1
Strumenti per l'esame di binari e codice malware senza eseguirli (es. disassemblatori, scompattatori).
Raccomandato da Kitploit
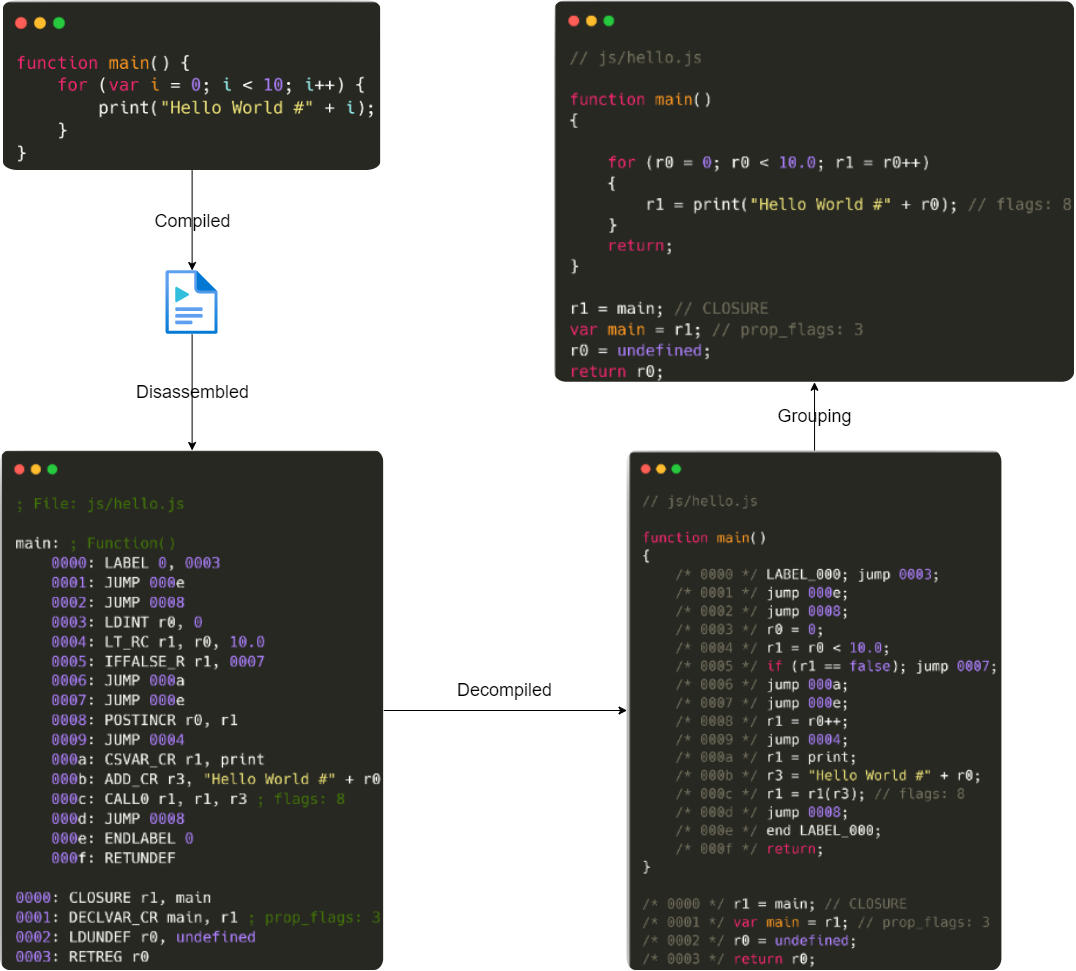
 nccgroup/detaped
Detaped è un disassembler e decompilatore Python per Duktape. L'uso previsto è per la revisione e l'analisi del codice sorgente in situazioni in cui…
 gmh5225/ghidra_svr_bridge
Plugin per Binary Ninja che sincronizza l'analisi in modo bidirezionale con un repository Ghidra Server, tramite un sottoprocesso bridge Java.
 nanda-rani/safe
Un sistema di audit di sicurezza contestuale per artefatti di ricerca
 lgranadoi/sift-hardened
# Fork di sift 17.1.3 indurito per la sicurezza per CVE-2026-85625. Non affiliato a crcn/sift.js.
 xiaoqimikko/pac4j-check
Scanner offline per CVE-2026-29000 (CVSS 10.0) in org.pac4j:pac4j-jwt. Ispeziona direttamente jar/fat-jar, quindi funziona dove mvn dependency:tree…
 dannydoodlesstory/evm-audit-helpers
Collezione di frammenti Solidity e script Foundry per audit di sicurezza degli smart contract
 ianxtianxt/-cve-2017-10271-
(CVE-2017-10271)Vulnerabilità di deserializzazione Java
 stevenseeley/howcve-2019-1083works
Dimostrazione tecnica dello sfruttamento di CVE-2019-1083 con analisi della vulnerabilità sottostante e codice proof-of-concept.
 xiaoqimikko/jetty-line-check
CVE-2026-2332 e altre 4 CVE di Jetty del 2026: quali colpisce la tua build di Jetty (o Spring Boot), e la versione corretta indicata da Jetty esiste…
 anna-kravets/codeql-buffer-overflow-variant
Variante sintetica dell'overflow del buffer di stack CWE-120 di CVE-2020-8597 (pppd EAP) come target di analisi statica CodeQL
 xiaoqimikko/netty-resolver-dns-check
Checker statico offline che ispeziona i jar Java pacchettizzati per individuare versioni vulnerabili di netty-resolver-dns e rileva se Spring…
 xiaoqimikko/netty-http-check
Strumento Java offline che analizza i jar delle applicazioni per determinare l'esposizione a 14 CVE di Netty codec-http, identificando la versione…
 enriquenegri-cyberlaw/boa-cve-2009-4496-analysis
Analisi difensiva di CVE-2009-4496 in Boa 0.94.14rc21, inclusa la revisione del codice sorgente, l'analisi della patch, la valutazione della gravità…
 kriskimmerle/wheelaudit
# Scanner di Sicurezza per File Python Wheel — analizza i file .whl per problemi di sicurezza prima dell'installazione. Rileva path traversal…
 sushant-me/agentic-workflow-injection
Fixture GitHub Actions riproducibili, vulnerabili e corrette, per l'iniezione di workflow agentici (CVE-2026-44246), con copertura del rilevatore…
 george-petrakis/log4j-scanner-cve-2021-44228
Strumento semplice per scansionare intere directory alla ricerca di tentativi di CVE-2021-44228
 drkbcn/lblfixer_cve_2023_28447
Modulo per PrestaShop 1.7.X per correggere la vulnerabilità CVE-2023-28447 (Smarty XSS)
 111ddea/xstream_cve-2022-41966
Debug e codice proof-of-concept per CVE-2022-41966, che dimostra lo sfruttamento della vulnerabilità di deserializzazione XStream in Java.








