
 #1
Strumenti per l'esame di binari e codice malware senza eseguirli (es. disassemblatori, scompattatori).
Raccomandato da Kitploit
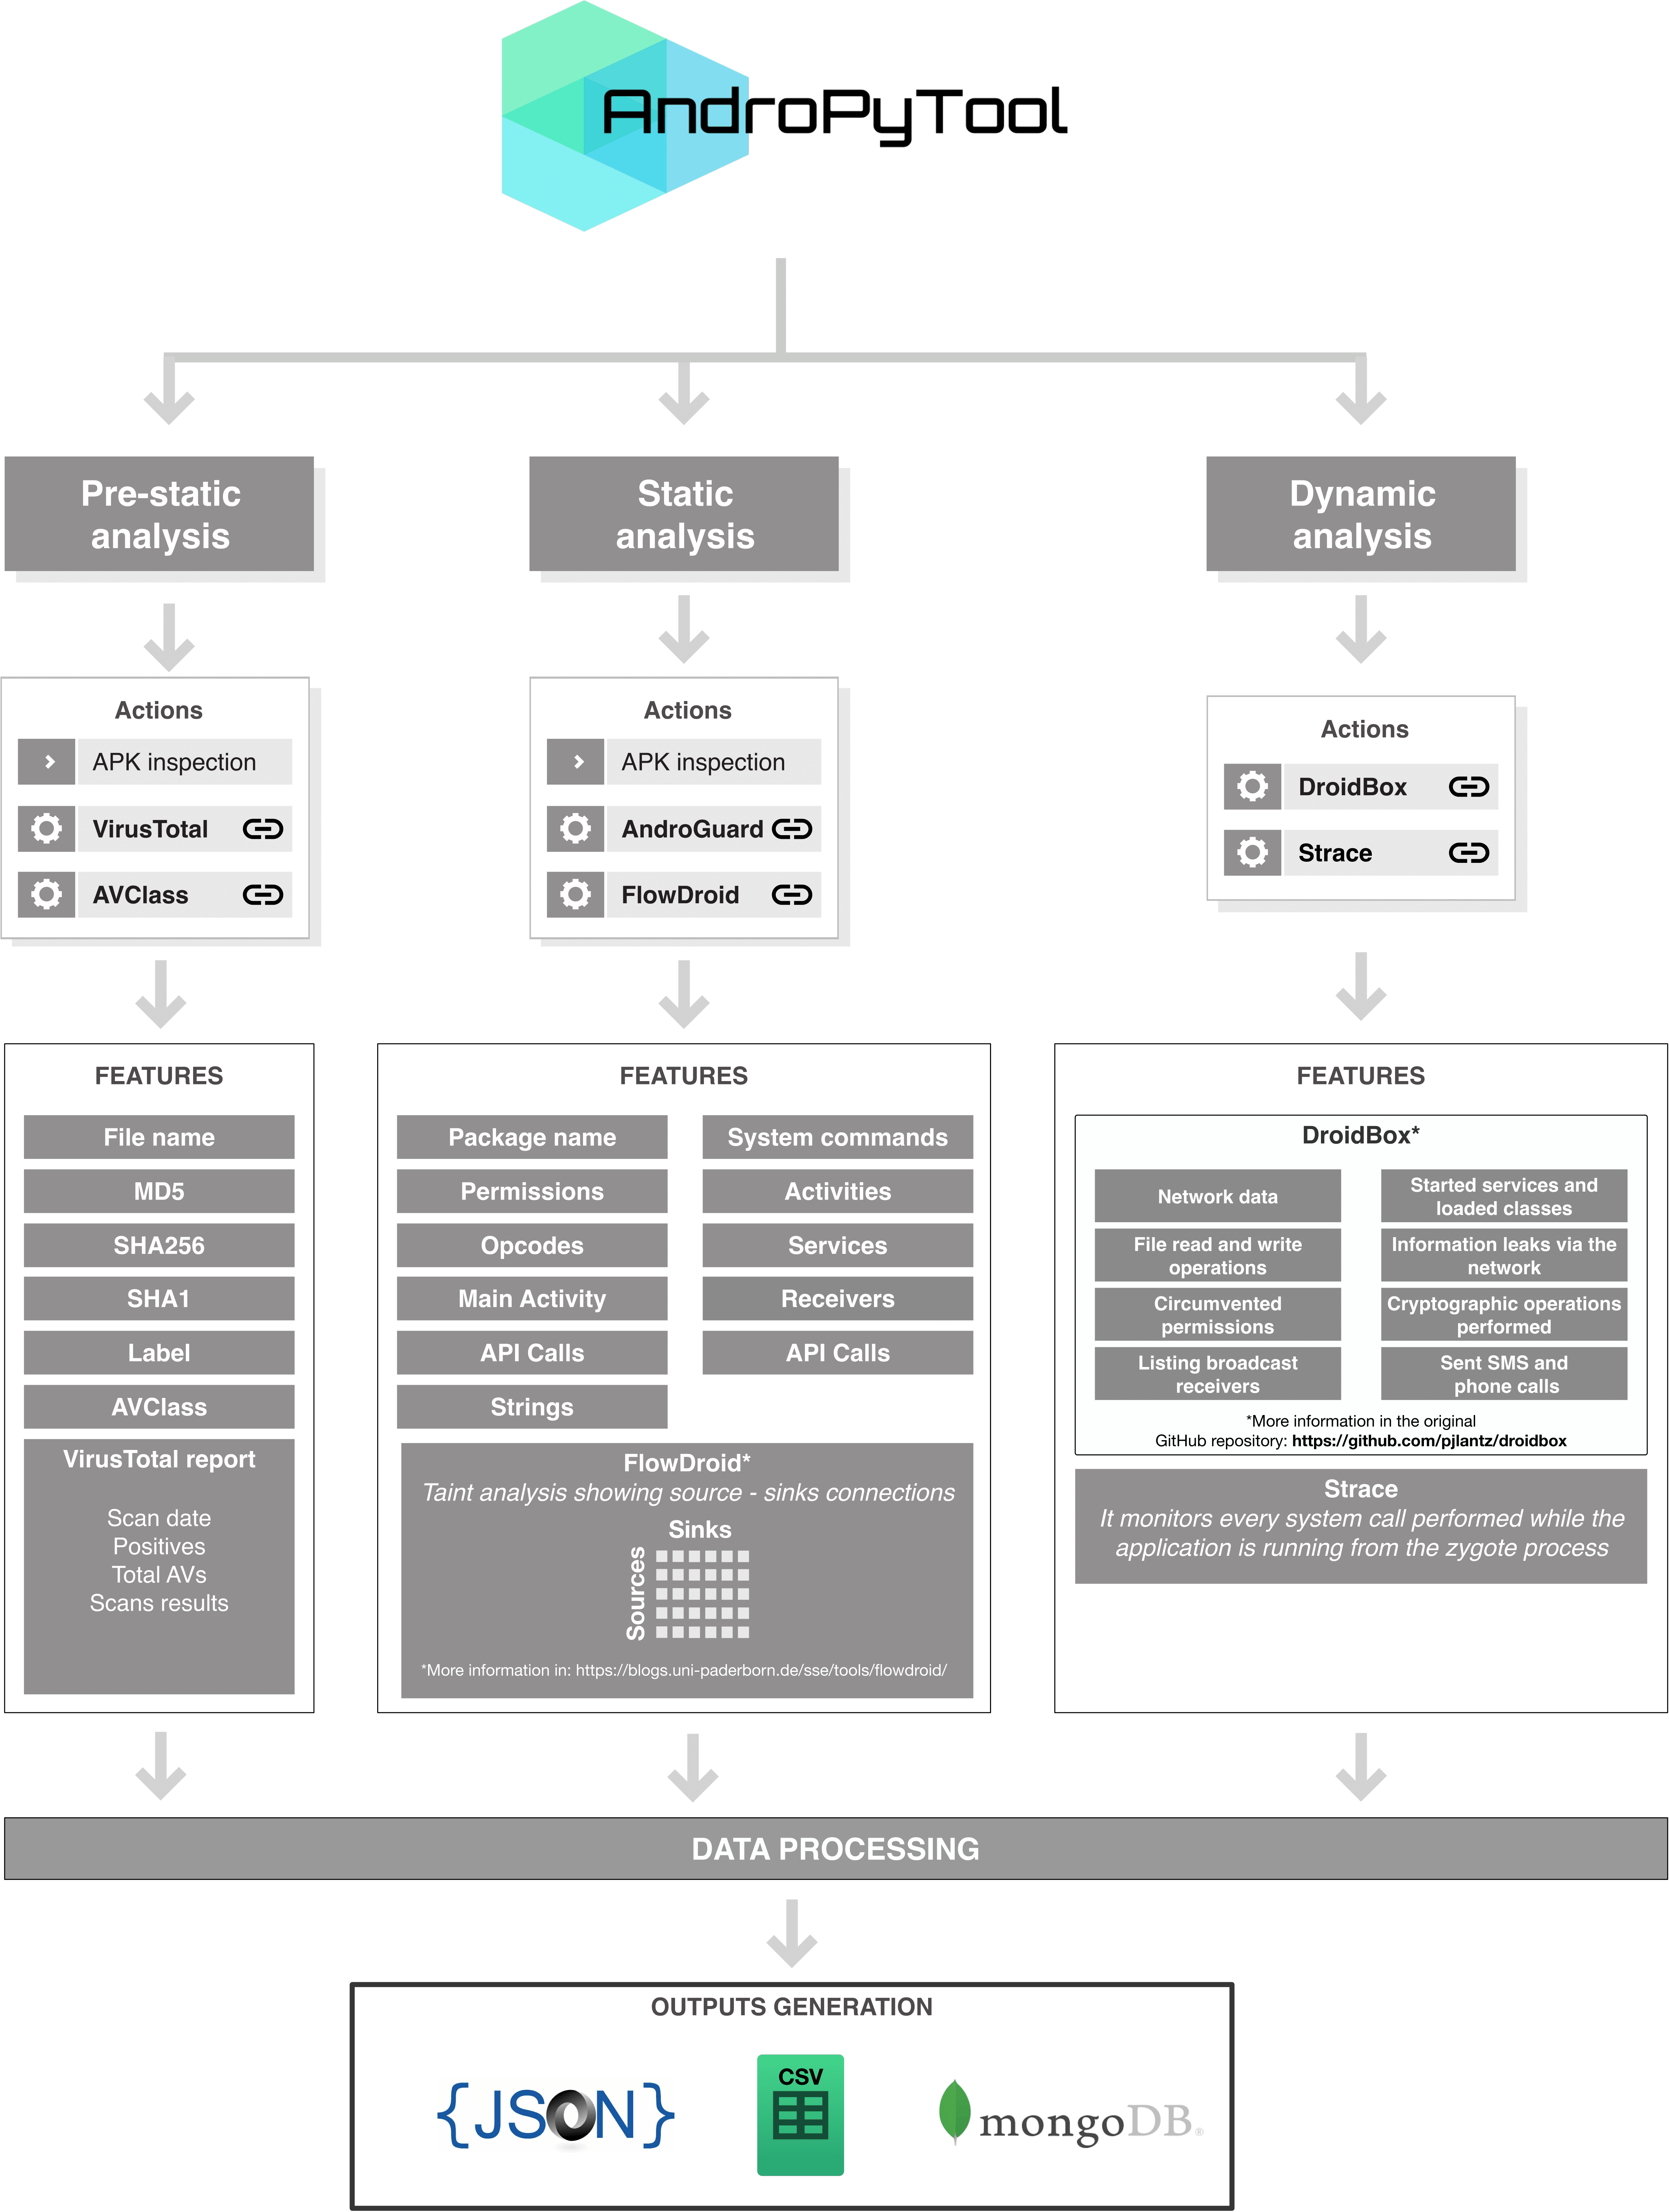
 alexmyg/andropytool
Un framework per l'estrazione automatica di caratteristiche statiche e dinamiche da applicazioni Android.
 pandare9x/configuration_extractors
Estrattori di configurazione per malware
 mynameismeerkat/pyretic
pyREtic è un framework estensibile per il reverse engineering del bytecode di Python 2.x in memoria
 owasp/secure-agent-playbook
OWASP Secure Agent Playbook Project
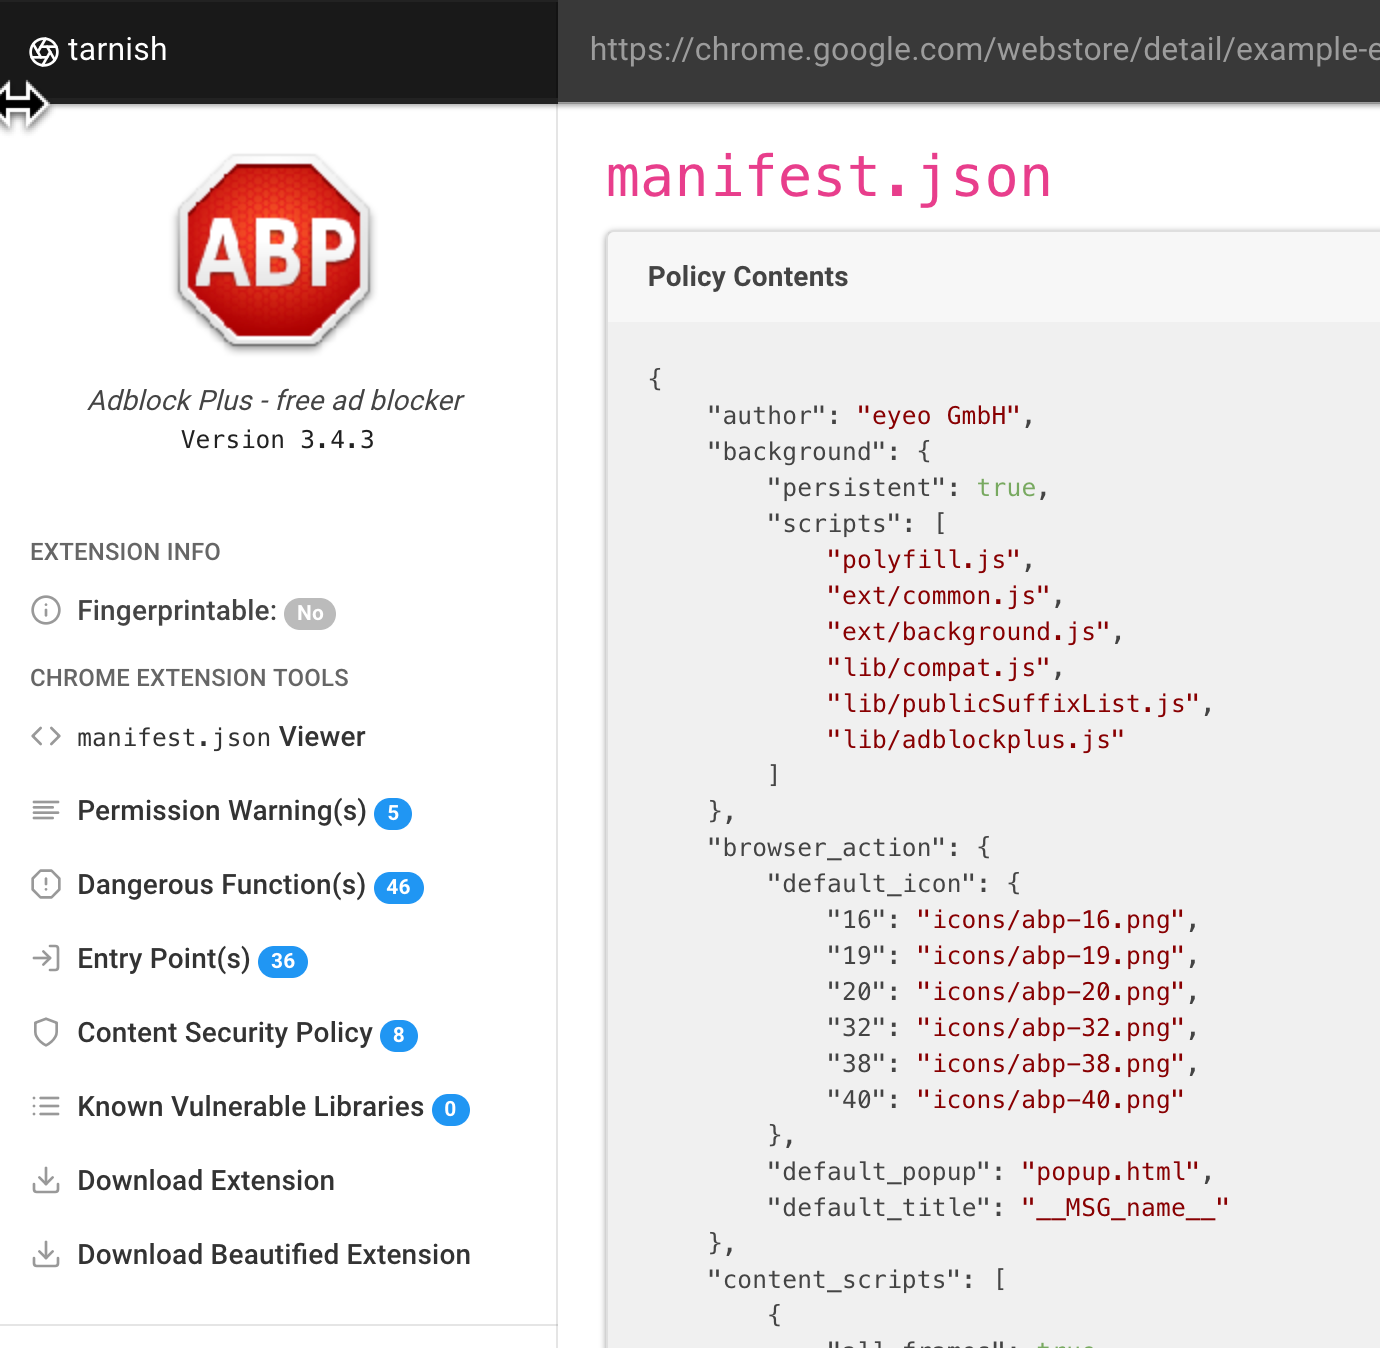 mandatoryprogrammer/tarnish
Uno strumento di analisi statica per estensioni Chrome per aiutare nelle revisioni di sicurezza.
 ernw/androtickler
Kit di penetration testing e auditing per app Android.
 trailofbits/cobra
Coefficient-Based Reconstruction of Arithmetic — un semplificatore di espressioni Mixed Boolean-Arithmetic (MBA) per la deoffuscazione
 ubfx/bindiffhelper
Estensione Ghidra per integrare BinDiff per il matching delle funzioni
 joxeankoret/cosa-nostra
Cosa Nostra, un toolkit FOSS basato su grafi per la clusterizzazione di malware.
 sourcecode-ai/aura
Auditing del codice sorgente Python e analisi statica su larga scala
 splunk/shellsweep
ShellSweeping il male.
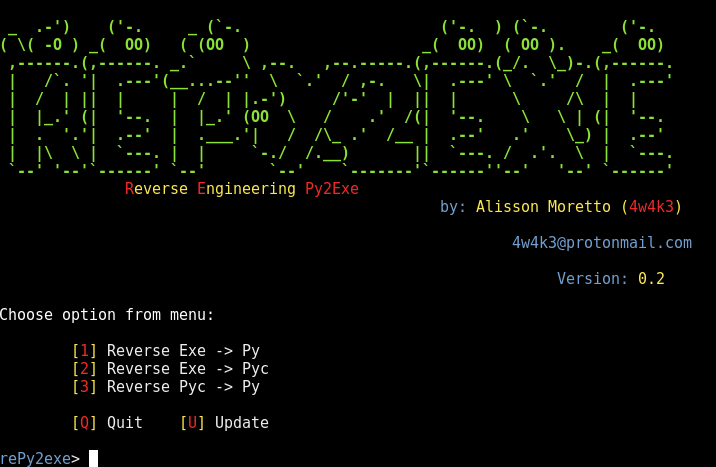 4w4k3/repy2exe
Uno strumento di reverse engineering per applicazioni py2exe.
 trailofbits/testing-handbook
Manuale di testing Trail of Bits - appsec.guide
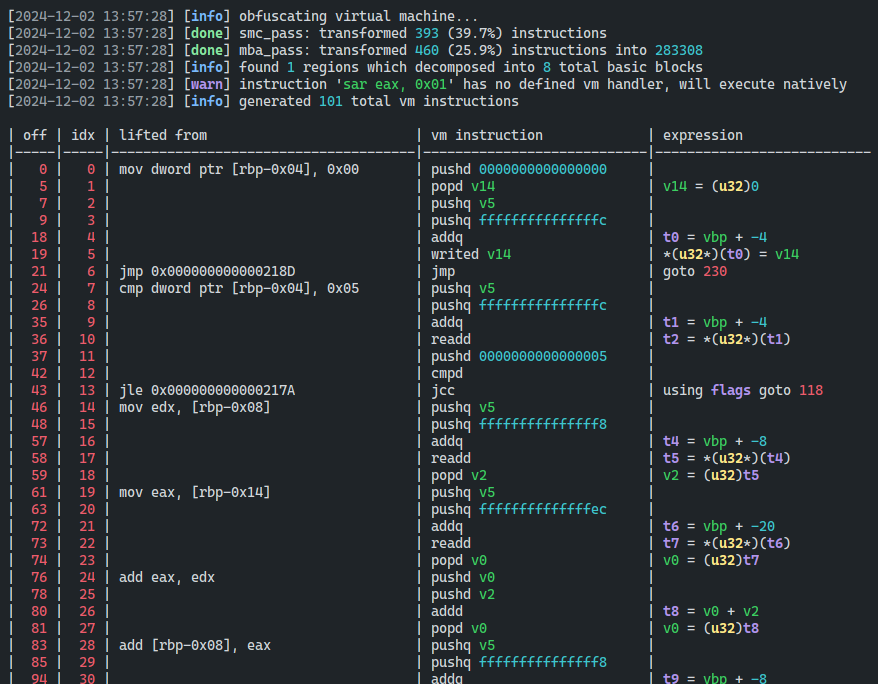 dmaivel/covirt
Un virtualizzatore di codice x86-64 per offuscamento basato su VM
 cellebrite-labs/ida_kernelcache
Un toolkit IDA per analizzare i kernelcache iOS.
 rovellipaolo/ninjadroid
Ninja Reverse Engineering su pacchetti APK Android
 praetorian-inc/trajan
Uno strumento multi-piattaforma di rilevamento delle vulnerabilità e automazione degli attacchi CI/CD per identificare le debolezze di sicurezza…
 shinthink/blitzstrike
Server MCP che incapsula una metodologia di penetration testing a tre livelli: ricognizione della superficie di attacco, analisi statica…








