
 #1
Strumenti per l'esame di binari e codice malware senza eseguirli (es. disassemblatori, scompattatori).
Raccomandato da Kitploit

 hiddenillusion/nomorexor
Strumento per aiutare a indovinare la chiave XOR a 256 byte di un file tramite analisi delle frequenze.
 aquasecurity/scan-cve-2018-8115
Strumento CLI che verifica le immagini Docker per CVE-2018-8115 controllando i layer per file dannosi, aiutando a garantire pull sicuri da Docker Hub.
 mohammadnassiri/yaasa
Un altro analizzatore statico di APK
 elevenpaths/atomshields
Framework di test di sicurezza per repository e codice sorgente
 elevenpaths/atomshields-cli
CLI per lo scanner di analisi statica AtomShields. Installa, disinstalla ed esegui checker e report per rilevare vulnerabilità nei progetti di codice…
 fergarrui/custom-bytecode-analyzer
Analizzatore di bytecode Java personalizzabile tramite regole JSON
 tiran/cve-2018-8970
Demo per https://cve.mitre.org/cgi-bin/cvename.cgi?name=CVE-2018-8970
 client9/libinjection
Tokenizer, parser e analizzatore SQL / SQLI
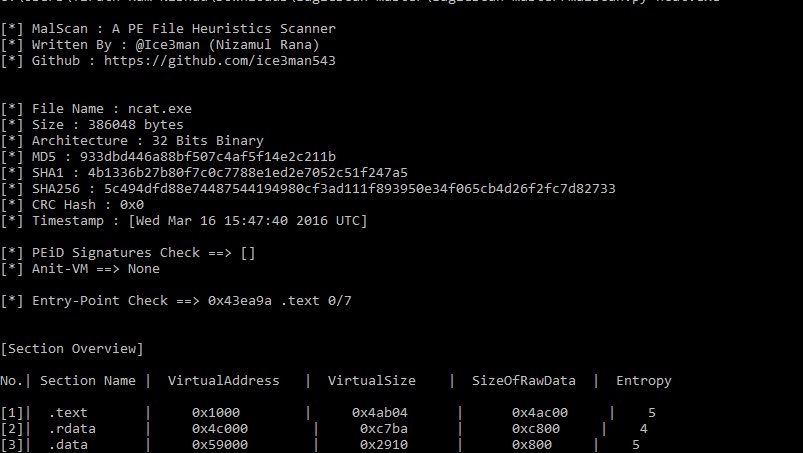 ice3man543/malscan
Un semplice scanner euristico per file PE
 husoul/cve-2017-15708
Apache synapse deserializzazione CVE–2017–15708
 aserper/ddetect
Semplice rilevatore di oggetti DDE
 j0lama/dnstracer-1.9-fix
Versione corretta di dnstracer che risolve il buffer overflow basato su stack di CVE-2017-9430 tramite la validazione della lunghezza di argv[0].…
 nicpenning/rtf-cleaner
Deoffuscatore RTF per documenti CVE-2017-0199 per trovare URL staticamente.
 nccgroup/formal_np1sec
Formalizzazione di np1sec usando Tamarin e altri FM (vedi https://github.com/equalitie/np1sec)
 0xxon/roca
Reimplementazione del controllore per CVE-2017-15361 in C
 titanous/rocacheck
Pacchetto Go che verifica se le chiavi RSA sono vulnerabili a ROCA / CVE-2017-15361
 kavgan/vuln_test_repo_public_ruby_gemfile_cve-2016-6317
Rileva vulnerabilità note nelle dipendenze Ruby del Gemfile scansionando specifici CVE, consentendo controlli di sicurezza automatizzati nelle…
 4w4k3/repy2exe
Uno strumento di reverse engineering per applicazioni py2exe.








