
 #1
Strumenti per l'esame di binari e codice malware senza eseguirli (es. disassemblatori, scompattatori).
Raccomandato da Kitploit
 fysac/cve-2019-20326
Overflow del buffer heap in GNOME gThumb e Linux Mint Pix
 mbrasile/cve-2017-9841
CVE-2017-9841 script di rilevamento
 tarantula-team/cve-2019-19204
Overflow del buffer heap in Oniguruma (funzione fetch_interval_quantifier)
 tarantula-team/cve-2019-19203
È stato scoperto un problema in Oniguruma 6.x prima di 6.9.4_rc2. Nella funzione gb18030_mbc_enc_len nel file gb18030.c, un puntatore UChar viene…
 jackofmosttrades/gadgetinspector
Un analizzatore di bytecode per trovare catene di gadget di deserializzazione in applicazioni Java
 programa-stic/barf-project
BARF : Un framework open source multipiattaforma per l'Analisi Binaria e il Reverse engineering
 manhndd/cve-2019-19204
Heap-buffer-overflow in Oniguruma (funzione fetch_interval_quantifier)
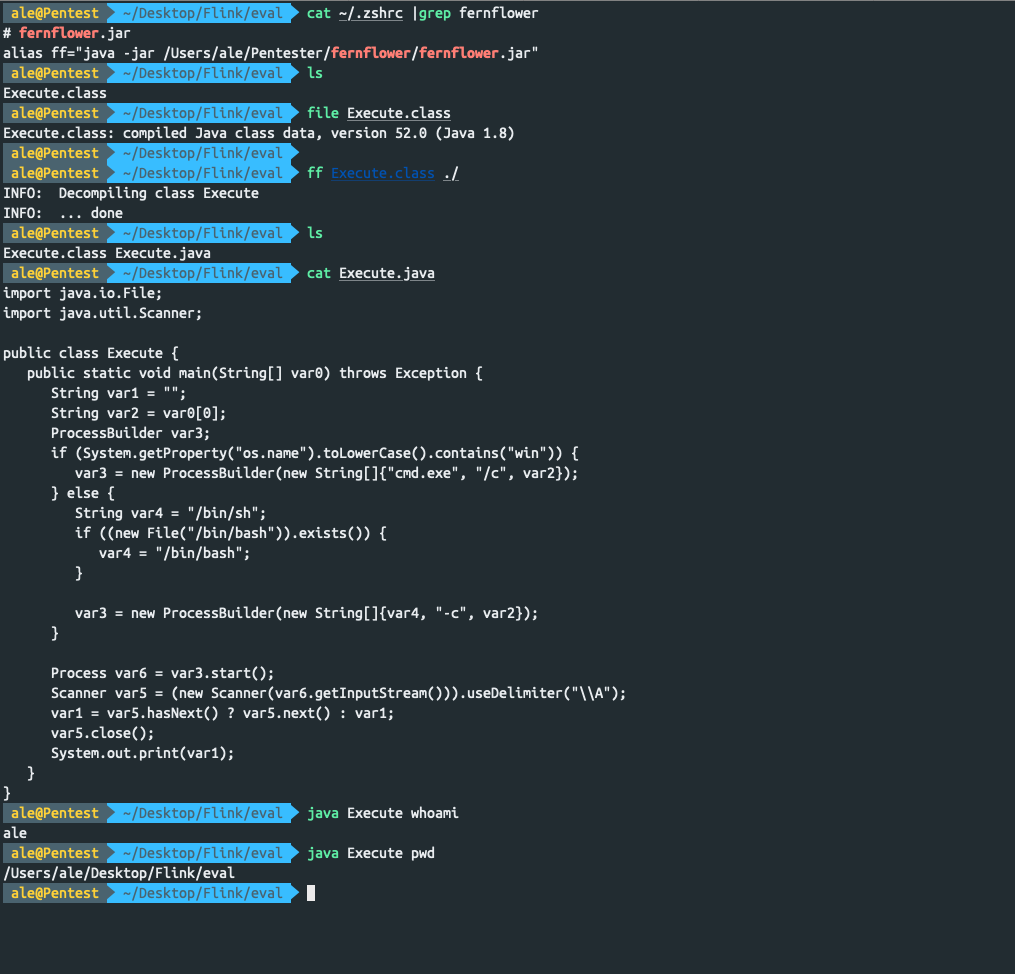 jas502n/fernflower
Decompila rapidamente i file class nel terminale
 google/enjarify
Traduce il bytecode Dalvik (DEX/APK) in bytecode Java equivalente, permettendo agli strumenti di analisi Java di elaborare applicazioni Android con…
 ianxtianxt/-cve-2017-10271-
(CVE-2017-10271)Vulnerabilità di deserializzazione Java
 droidefense/engine
Droidefense: Framework Avanzato di Analisi del Malware Android
 we5ter/flerken
Una soluzione per il rilevamento di comandi offuscati cross-platform presentata al CIS2019 China. 动静态Bash/CMD/PowerShell命令混淆检测框架 - CIS 2019大会
 quandqn/cve-2018-14667
Proof-of-concept exploit per CVE-2018-14667, che dimostra la deserializzazione Java combinata con l'iniezione EL per ottenere l'esecuzione remota di…
 xtiankisutsa/mara_framework
MARA è un framework di reverse engineering e analisi di applicazioni mobili. È un toolkit che riunisce strumenti comunemente usati per il reverse…
 bitnesswise/jquery-prototype-pollution-fix
Una correzione per CVE-2019-11358 (inquinamento del prototipo in jquery)
 mandiant/flashmingo
Analisi automatica di file SWF basata su alcune euristiche. Estensibile tramite plugin.
 maaaaz/androwarn
Ancora un analizzatore statico di codice per applicazioni Android dannose
 androbugs/androbugs_framework
AndroBugs Framework è uno scanner efficiente di vulnerabilità Android che aiuta sviluppatori o hacker a individuare potenziali vulnerabilità di…








