
 #1
Strumenti per l'esame di binari e codice malware senza eseguirli (es. disassemblatori, scompattatori).
Raccomandato da Kitploit

 nccgroup/ccs
Scanner basato su regex per individuare credenziali hard-coded in codebase, progettato per integrazione CI/CD con supporto per commenti di…
 spiralbl0ck/blacklotus-analysis-stage2-bootkit-rootkit-stage
Analisi bootkit-rootkit della sfida Z2A-BlackLotus stage 2
 simplylu/cve-2021-42574
Genera file dannosi utilizzando l'attacco bidi pubblicato di recente (CVE-2021-42574)
 anteater/anteater
Anteater - Framework di controllo dei gate CI/CD
 google/android-classyshark
Visualizzatore di bytecode Android e Java
 rootd4ddy/cve-2023-31584
Divulgazione pubblica per CVE-2023-31584.
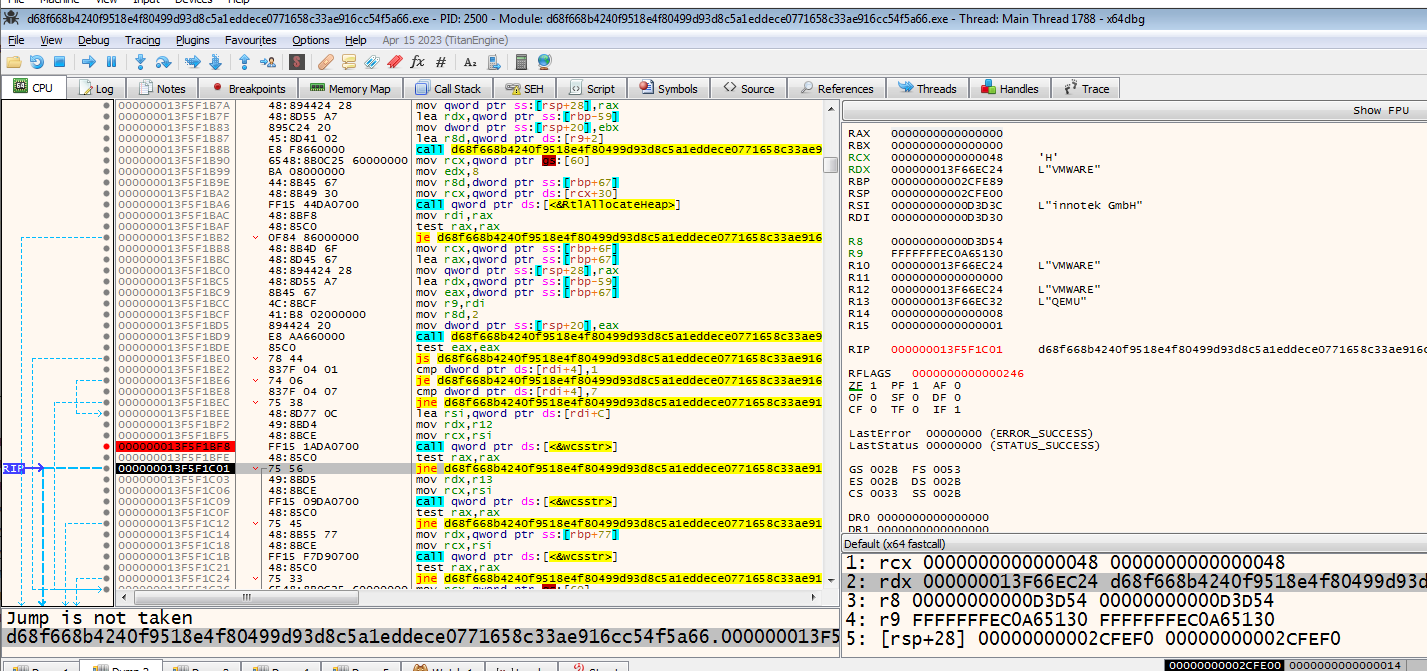 spiralbl0ck/blacklotus-z2a-challenge
BlackLotus-Z2A-Challenge, Niente da vedere qui per ora , per favore passa oltre
 mynameismeerkat/pyretic
pyREtic è un framework estensibile per il reverse engineering del bytecode di Python 2.x in memoria
 stacscan/stacs
Scanner statico di token e credenziali
 synacktiv/canon-mf644
Kit di analisi degli exploit e del firmware per le vulnerabilità della stampante Canon MF644, inclusi exploit in Python, shellcode ARM e script…
 securing/dumpsterdiver
Strumento per cercare segreti in vari tipi di file.
 trinadh465/openssl-1.1.1g_cve-2022-4304
Toolkit OpenSSL che fornisce protocolli TLS/SSL e libreria crittografica per scopi generali con strumenti da riga di comando per generazione di…
 liamg/extrude
:detective: Analizza i binari per funzionalità di sicurezza mancanti, divulgazione di informazioni e altro...
 merces/pev
Spostato su https://github.com/mentebinaria/readpe
 67-6f-64/antioreans-codedevirtualizer
Plugin per IDA 6.8 che devirtualizza la macchina virtuale FISH di Themida (2.2.5.0-2.2.7.0), ripristinando il codice nativo dai binari protetti per…
 trinadh465/external_expat-2.1.0_cve-2022-25313
Repository dedicato a CVE-2022-25313, una vulnerabilità in Expat 2.1.0, che fornisce analisi e potenziale codice di exploit.
 mandiant/route-sixty-sink
Collega le sorgenti ai sink nelle applicazioni C#.
 shellcromancer/daysofyara-2023
Regole condivise dalla community da 100 Days of YARA 2023 -








