
 #1
Strumenti per l'esame di binari e codice malware senza eseguirli (es. disassemblatori, scompattatori).
Raccomandato da Kitploit

 ch1keen/cve-2025-50361
Report e PoC di un Buffer Overflow Globale su SmallBASIC prima di 02364eff880ba62afac67bcceebafade2b40d21f
 ch1keen/cve-2025-50360
Report e PoC di un Heap Buffer Overflow in Pepper Language prima della versione 0.1.1, commit 961a5d9988c5986d563310275adad3fd181b2bb7
 jordan922/cve-2025-8088
Strumento Python per la gestione sicura degli archivi, consapevolezza del path traversal ed estrazione sicura. Ispirato da CVE-2025-8088.
 luftwaffe66/gobfuscator
Offusca il codice sorgente Go tramite crittografia di stringhe AES-256 con decrittazione a runtime, ridenominazione degli identificatori e rimozione…
 crowdstrike/xwf-yara-scanner
Scanner YARA nativo X-Tension per X-Ways Forensics, che consente la scansione di file in-snapshot con supporto RVS multi-threaded, output in tabelle…
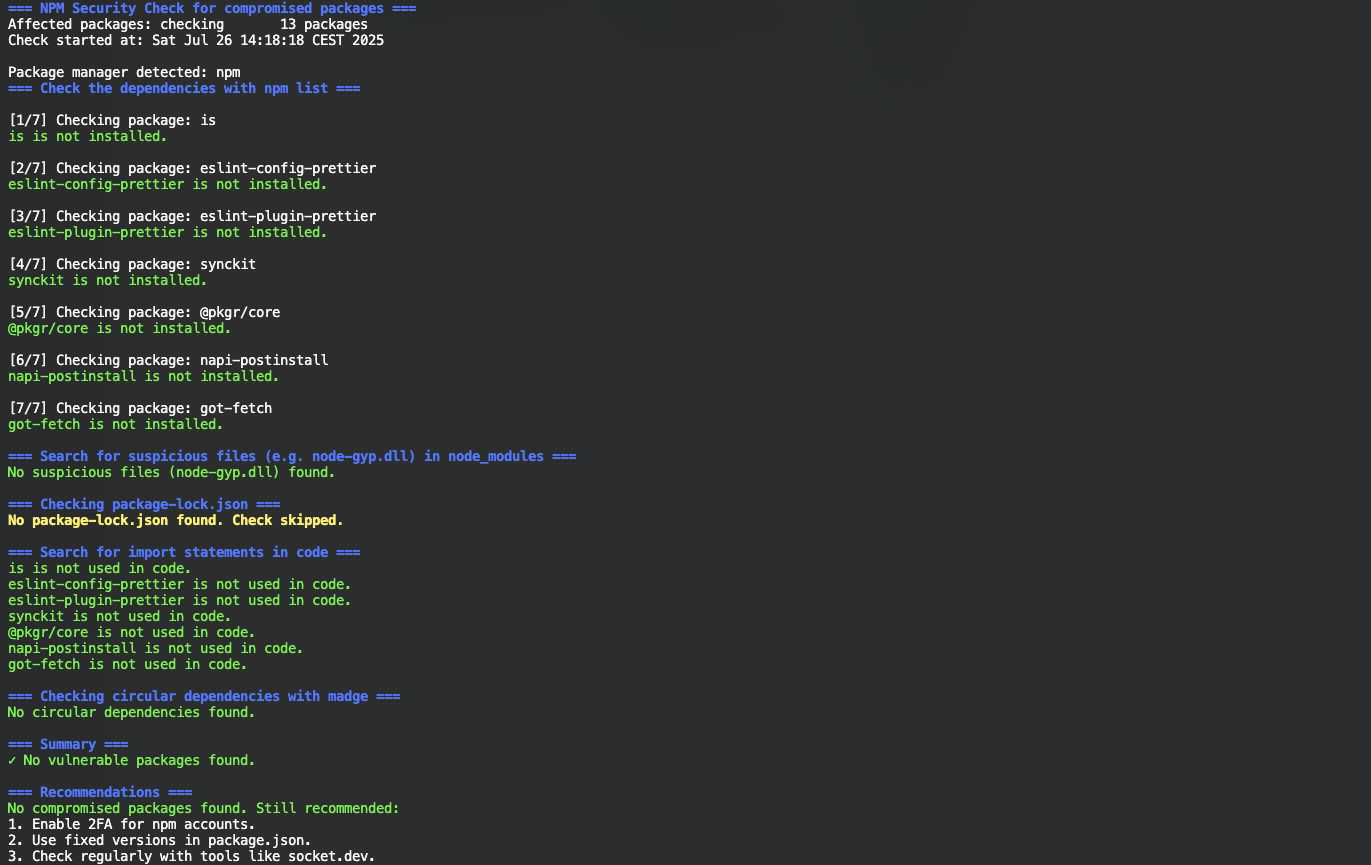 nihilor/cve-2025-54313
Controlla i progetti per individuare pacchetti compromessi, file sospetti e istruzioni di import.
 zigrin-security/cakefuzzer
Cake Fuzzer è un progetto pensato per aiutare a scoprire automaticamente e continuamente vulnerabilità in applicazioni web create sulla base di…
 cuijiung/jackson-cve-2020-36180
Exploit proof-of-concept per CVE-2020-36180, una vulnerabilità di deserializzazione di Jackson-databind che consente l'esecuzione remota di codice…
 kevinbackhouse/djvulibre-poc-cve-2025-53367
Exploit di prova di concetto per CVE-2025-53367, una vulnerabilità nella libreria DjVuLibre. Dimostra lo sfruttamento di un bug di corruzione della…
 cuijiung/xstream-cve-2020-26259
Exploit per CVE-2020-26259, una vulnerabilità di deserializzazione in XStream, che consente l'esecuzione remota di codice tramite input XML…
 cuijiung/fastjson-cve-2022-25845
Exploit per CVE-2022-25845 che sfrutta la vulnerabilità di deserializzazione FastJSON nelle applicazioni Java. Consente l'esecuzione remota di codice…
 iris-sast/zip4j
CWE-Bench-Java CVE-2018-1002202 versioni 1.3.2, 1.3.3
 arsalanraja987/java-cve-2021-29425-tika-xxe
Exploit proof-of-concept per CVE-2021-29425, una vulnerabilità XML External Entity (XXE) in Apache Tika, che dimostra la divulgazione di file e SSRF…
 user1342/awesome-android-reverse-engineering
Una lista curata di fantastici training, risorse e strumenti per il Reverse Engineering su Android.
 cert-polska/malduck
🦆 Malduck è il tuo compagno paperino nei viaggi di analisi malware
 zhangzhuosjtu/web3bugs
Demistificare i bug sfruttabili negli Smart Contract
 uriyahav/tough-cookie-2.5.0-cve-2023-26136-fix
Patch di sicurezza per CVE-2023-26136 in tough-cookie 2.5.0 - Correzione della vulnerabilità di prototype pollution con retrocompatibilità
 codextf2/cobaltstrike-sleepmask-yara
Solo un repository git per la regola di rilevamento sleepmask che ho trovato in https://codex-7.gitbook.io/codexs-terminal-window/blue-team/detecting-…








